13. September 2026
Sextortion mit Bitcoin-QR-Code: Der ganze Angriff ist ein gefälschtes Textfeld

Tobias Wilke
@wilketob
Diese Mail behauptet, seit Monaten meine Webcam mitzuschneiden. Sie will 1.000 USD in Bitcoin, innerhalb von 12 Stunden. Und sie kommt angeblich aus meinem eigenen Postfach - das ist der einzige Beweis, den sie anbietet. Er hält keine zehn Sekunden.
Kurz gesagt
Eine deutschsprachige Sextortion-Mail droht mit angeblichen Masturbationsvideos und fordert 1.000 USD in Bitcoin. Der Absender ist die Adresse des Empfängers selbst, gefälscht per From-Header. Es gibt keinen Link, keinen Anhang, keine Malware - die Wallet-Adresse steckt ausschließlich als QR-Code in einem Bild. Diese Wallet hat null Transaktionen und Guthaben null. Es gibt keine Videos, es gab nie einen Zugriff.
Was in der Mail steht
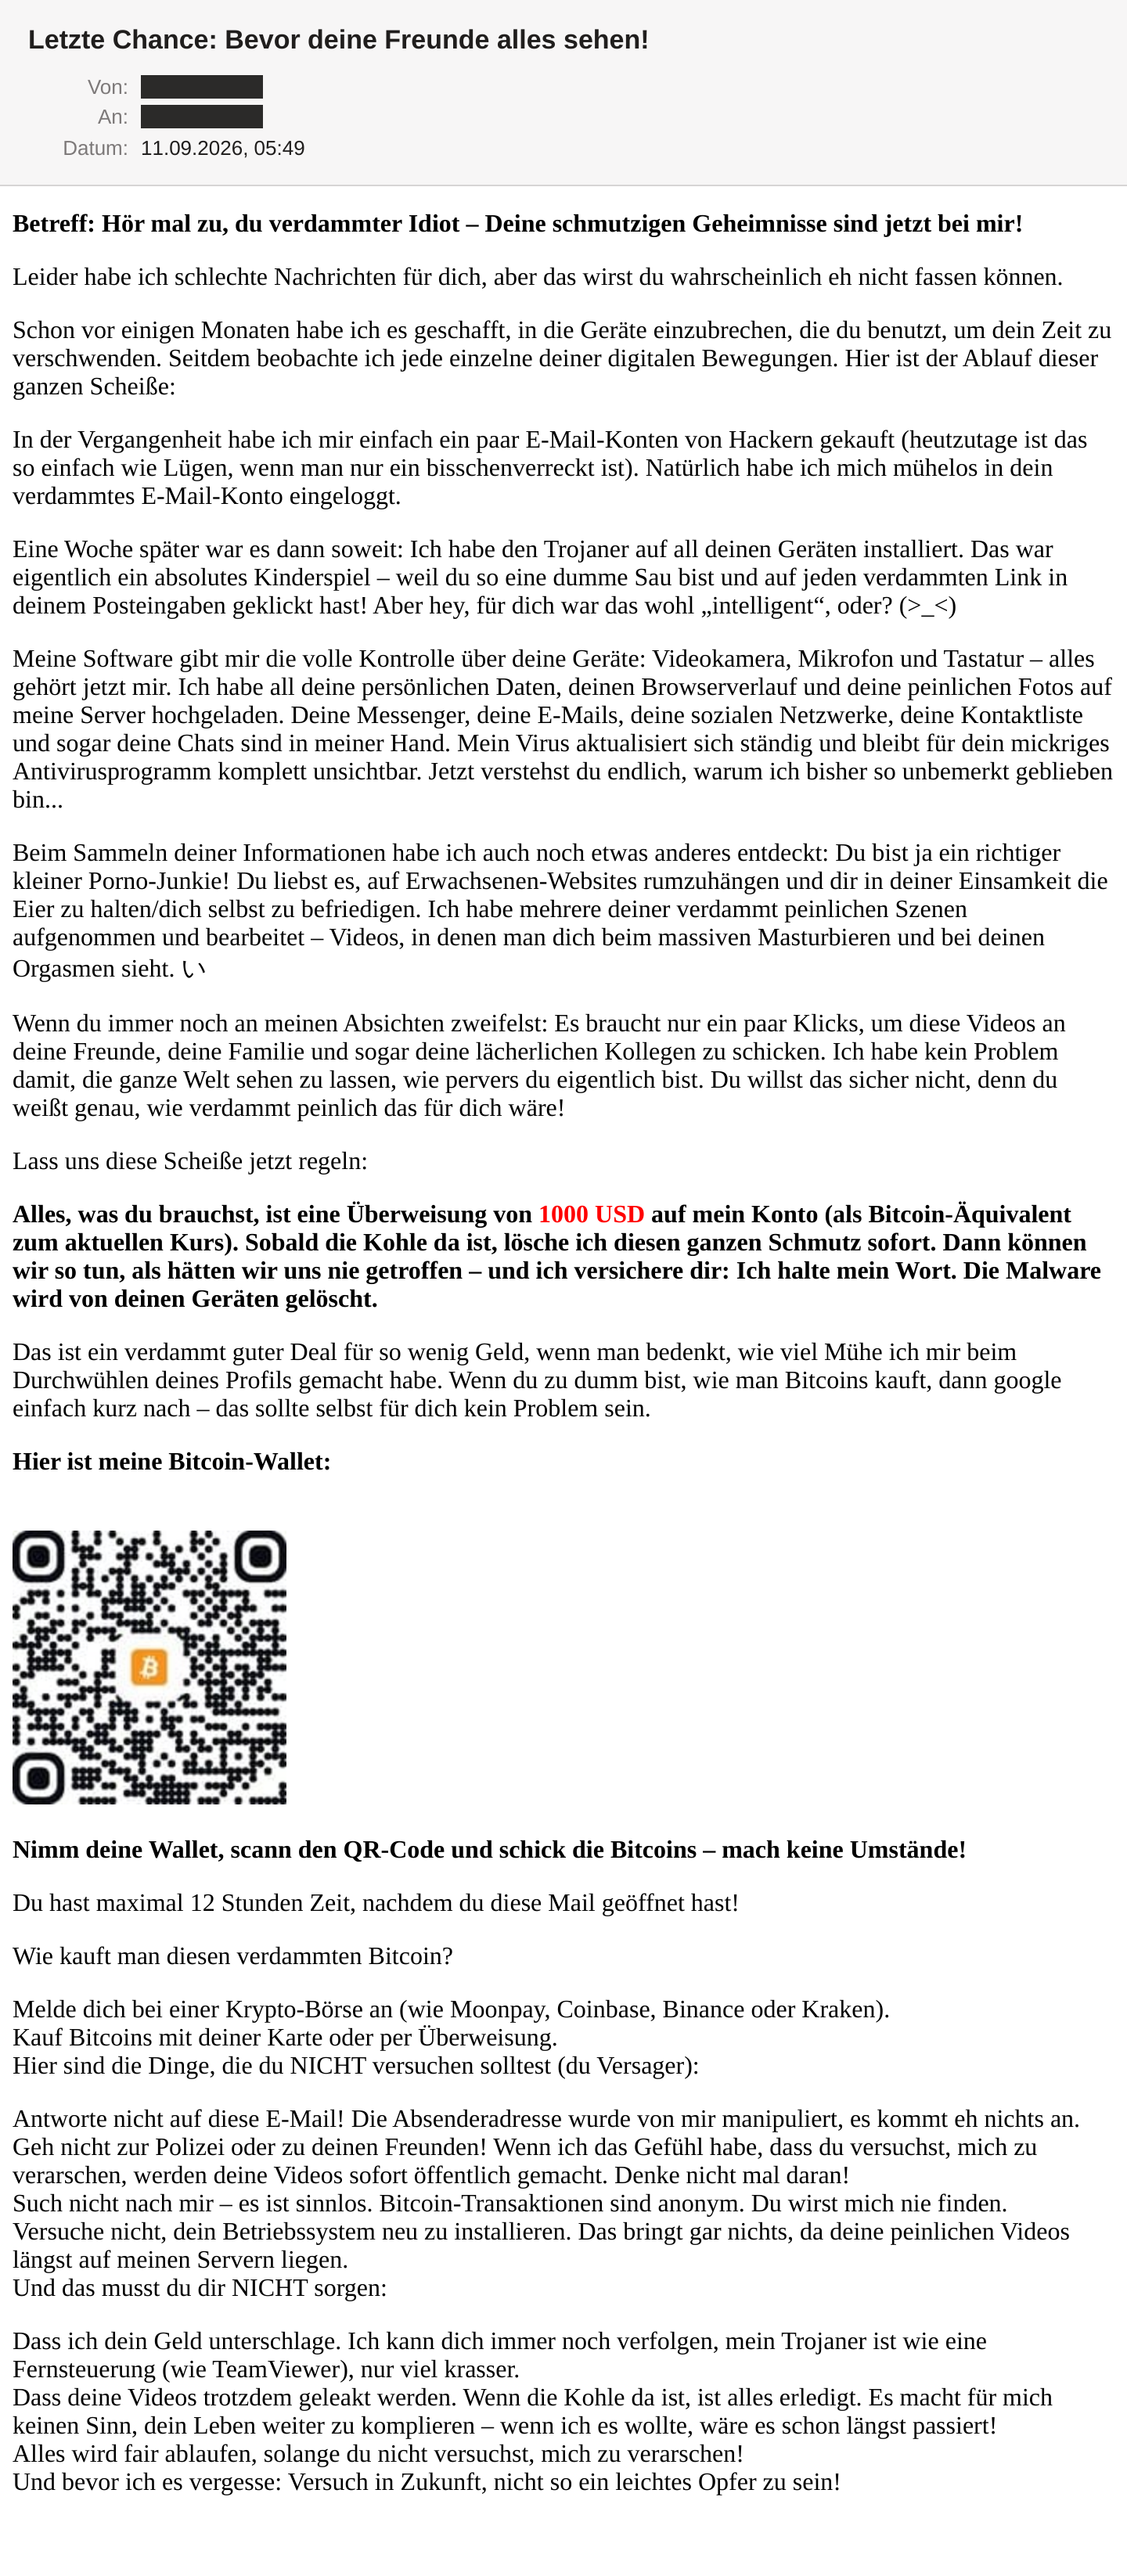
Die erste Zeile beschimpft den Leser, dann kommt die Geschichte: Der Absender habe sich „ein paar E-Mail-Konten von Hackern gekauft“, sich ins Postfach eingeloggt und eine Woche später „den Trojaner auf all deinen Geräten installiert“. Kamera, Mikrofon, Tastatur unter Kontrolle, peinliche Videos auf fremden Servern. Gegen 1.000 USD in Bitcoin werde alles gelöscht, Frist 12 Stunden. Die Zahlungsadresse steht nirgends als Text, nur als QR-Code. Dann die Liste der Verbote: nicht antworten, nicht zur Polizei, nicht mit Freunden reden, nicht das Betriebssystem neu installieren.
Und dann verrät sich die Mail selbst. Wörtlich steht da: „Antworte nicht auf diese E-Mail! Die Absenderadresse wurde von mir manipuliert, es kommt eh nichts an.“ Der Erpresser gibt in seinem eigenen Text zu, dass der Absender gefälscht ist - und damit, dass sein einziger Beweis keiner ist. Das muss man erstmal hinbekommen.
Warum der Absender gar nichts beweist
Der Trick ist alt und simpel: From, To und Return-Path stehen alle auf der Adresse des Empfängers. Im Mailclient sieht das aus, als hätte jemand aus dem eigenen Postfach geschrieben. Tatsächlich ist der From-Header ein frei beschreibbares Textfeld - ungefähr so beweiskräftig wie der Absender auf einem Briefumschlag. Dafür braucht niemand Zugriff auf irgendwas.
Die Header sagen das Gegenteil der Mail. Der SPF-Check steht auf softfail, eine DKIM-Signatur fehlt komplett, und die Empfängerdomain veröffentlicht DMARC mit p=reject - übersetzt: „Mails, die sich nicht ausweisen können, bitte ablehnen.“ Ein durchsetzendes Postfach hätte diese Mail abgewiesen. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren.
Und in der Empfangskette steht kein einziger Hop aus dem angeblich gekaperten Mailstack. Die Mail kam von außen, von 185[.]4[.]113[.]230 - IPs sind hier defangt, damit nichts aus Versehen angeklickt wird. Dahinter steckt AS49981, WorldStream B.V., ein niederländischer Hoster in Rotterdam. Ein gemieteter Server, mehr nicht.
Kein Link, kein Anhang, kein Pixel
Hier wird es für alle interessant, die Mail-Security einkaufen: Diese Mail enthält null URLs. Kein href, kein Button, keine Landing-Page. Das einzige src-Attribut im HTML ist das eingebettete QR-Bild. Kein Tracking-Pixel, keine externe Ressource.
Das hat zwei Konsequenzen. Erstens läuft alles ins Leere, was sonst greift: URL-Rewriting, Safe Links, Sandbox, Domain-Reputation, Blocklisten. Es gibt keine Infrastruktur zum Blockieren. Die Versand-IP ist bei VirusTotal mit 0 von 89 sauber und steht auf keiner der großen Blocklisten. Ein Contentfilter sieht hier nur Text.
Zweitens, und das ist die Pointe: Ohne Tracking-Pixel kann der Erpresser gar nicht wissen, ob die Mail geöffnet wurde. Die „12 Stunden ab Öffnen“ sind technisch nicht messbar. Die Frist ist frei erfunden.
Dass die Wallet-Adresse nur im QR-Code steckt, ist ebenfalls kein Zufall. Wer im Gateway per Regex nach bc1… sucht, findet in dieser Mail nichts. Ein Bild ist für Textfilter unsichtbar - und Scannen ist für das Opfer bequemer als Abtippen.
Warum die Wallet der beste Beweis ist
Ich habe den QR-Code offline ausgelesen, in einem Container ohne Netzwerkzugriff. Heraus kam:
bc1q9uqsl8wz5m2h7z3yenhhnc9p33tznefa3lc9s5
Eine gültige native SegWit-Adresse, Prüfsumme stimmt. Und jetzt der Teil, für den man keinen Mail-Header lesen muss: Bitcoin-Adressen sind öffentlich einsehbar. Zwei Klicks auf mempool.space oder blockchain.com, keine Anmeldung nötig. Ergebnis für diese Adresse, eine Woche nach dem Versand:
Null Transaktionen. Guthaben null. Diese Wallet hat noch nie Geld gesehen.
Eine Einschränkung gehört dazu: Sextortion-Kits erzeugen gern pro Batch eine frische Adresse, damit Opfer nicht auf einem gemeinsamen Zahlungseingang landen. Belegt ist also nur, dass für dieses Sample niemand gezahlt hat. Als Beruhigungsargument reicht das trotzdem - und es funktioniert auch bei Leuten, die mit SPF und DKIM nichts anfangen können.
Woran ihr es erkannt hättet
Ohne jedes technische Wissen: Die Mail enthält keinen einzigen Beweis. Kein Standbild, kein Dateiname, kein Passwort aus einem alten Leak, nicht mal eine Anrede mit Namen. Wer wirklich monatelang alles mitgelesen hätte, würde das zeigen - eine Sekunde Video wäre überzeugender als 4.000 Zeichen Beschimpfung.
Dann die Sprache. Der Text ist maschinell übersetzt und niemand hat gegengelesen: „um dein Zeit zu verschwenden“, „wenn man nur ein bisschenverreckt ist“, „jeden verdammten Link in deinem Posteingaben“, „dein Leben weiter zu komplieren“. Mitten im Satz über die angeblichen Videos steht ein einzelnes japanisches Schriftzeichen, ein Absatz weiter oben klebt das Emoticon (>_<) im deutschen Fließtext. Und die Forderung steht in US-Dollar - ein deutschsprachiger Erpresser hätte Euro geschrieben.
Was ihr tun könnt
Sagt es der Belegschaft, bevor die Mail ankommt. Die Masche lebt von Scham und Isolation, sie verbietet ausdrücklich das Reden. Ein Satz im nächsten Meeting entwertet die ganze Kampagne: Das ist Massenware, es gibt keine Videos, sag Bescheid, niemand fragt nach Details.
Benennt jemanden, bei dem Melden nicht peinlich ist. Wer glaubt, es gäbe kompromittierendes Material von ihm, ruft nicht die IT-Hotline an. Ohne eine Person und die Zusage, dass der Inhalt nicht diskutiert wird, bleibt der Vorfall unsichtbar - und die Zahlung passiert privat.
Setzt DMARC auf eurer Domain durch. Wer eure Domain als Absender missbraucht, fliegt dann raus, bevor jemand den Text liest. Startet mit p=none plus Reports, wertet vier bis sechs Wochen aus, dann p=quarantine, dann p=reject. Wo eure Domain gerade steht, seht ihr mit dem Mail-Check hier auf der Seite.
Schlagt die Wallet nach. Zehn Sekunden auf einem Blockchain-Explorer, und aus einer Drohung wird eine Zahl.
Und ganz sicher nicht: antworten, verhandeln, zahlen. Auch nicht das Betriebssystem neu installieren - die Mail verbietet es, um Panik zu erzeugen, tatsächlich ist es schlicht unnötig. Es gibt nichts zu entfernen.
Fazit
Das ist die billigste Kampagne, die mir bisher untergekommen ist: keine Domain, kein Zertifikat, keine Landing-Page, kein Phishing-Kit. Ein gemieteter Server, ein Skript, ein übersetztes Textdokument. Der ganze Angriff besteht aus einem gefälschten Textfeld und der Hoffnung, dass sich niemand traut, jemanden zu fragen. Die richtige Gegenmaßnahme ist hier deshalb keine Software, sondern ein Gespräch. Und die Wallet steht weiter bei null.
Die Empfängeradresse ist im Screenshot geschwärzt - der Absender ist dieselbe Adresse, weil die Mail sie fälscht. Bitcoin-Adresse und Versand-IP stehen bewusst im Klartext: Das ist aktive Täter-Infrastruktur und gehört benannt. Bezahlt wird sie trotzdem nicht. Die Domain aus dem rDNS-Eintrag der Versand-IP ist unbeteiligt und deshalb nicht genannt; die vollständigen IOCs liegen intern.