23. September 2026
TELEKOM200: Ein Rabattcode ohne Preis, ein WLAN-Booster ohne Hersteller und ein alter Bekannter

Tobias Wilke
@wilketob
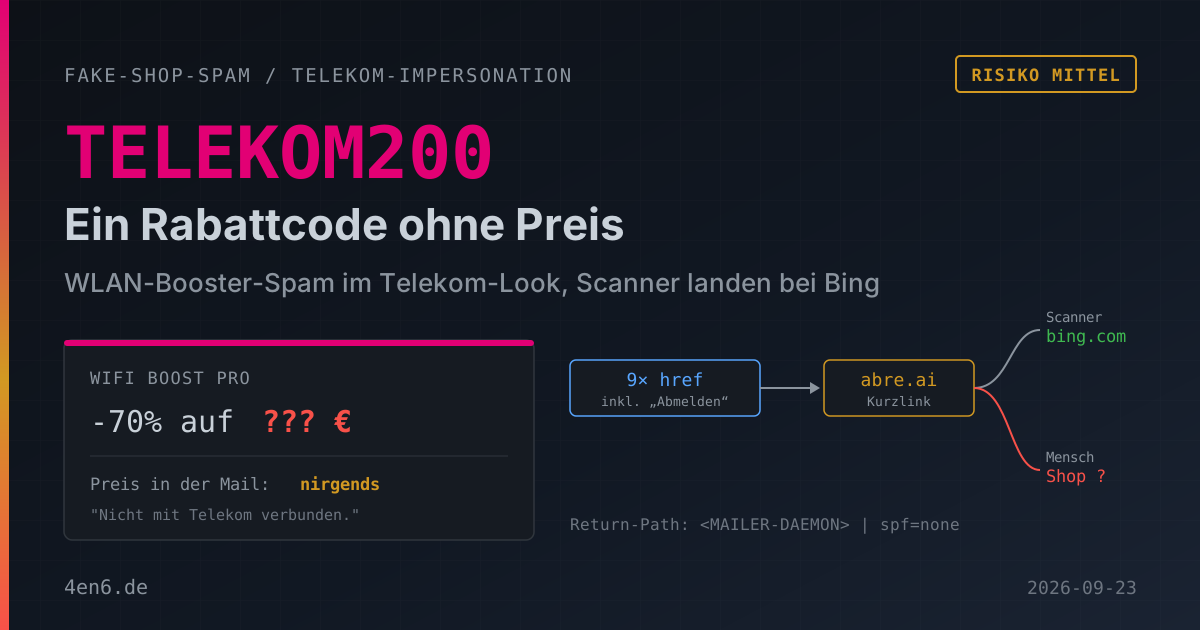
Kurz gesagt: Eine Mail mit dem Absendernamen „DeutscheTelekom" bewirbt einen WLAN-Verstärker
namens Wifi Boost Pro mit dem Rabattcode TELEKOM200. Sie nennt keinen Preis, dementiert im
Footer selbst jede Verbindung zur Telekom und führt mit allen neun Links, auch „Abmelden", über
einen Kurzlink, der Scanner auf bing.com umleitet. Es geht nicht um Passwörter, sondern um einen
Kartenkauf in einem unbekannten Shop. Versandweg und Cloaking stimmen mit dem ADAC-Kühlbox-Spam
vom 13. September überein.
„Ihr Code ist noch aktiv - sichern Sie sich Ihren WLAN-Verstärker." So lautet der Betreff, Absender ist „DeutscheTelekom". Welcher Code? Den bekommt man erst in dieser Mail zu sehen. Die Vorgeschichte ist erfunden, das Produkt vermutlich auch. Und der Versandweg ist mir bekannt: Vor zehn Tagen kam über ihn eine Autokühlbox vom „ADAC".
URLs und Adressen sind im Folgenden defangt (hxxps, [.], [@]), damit nichts aus Versehen angeklickt wird.
Magenta, Antennen, Glückscode
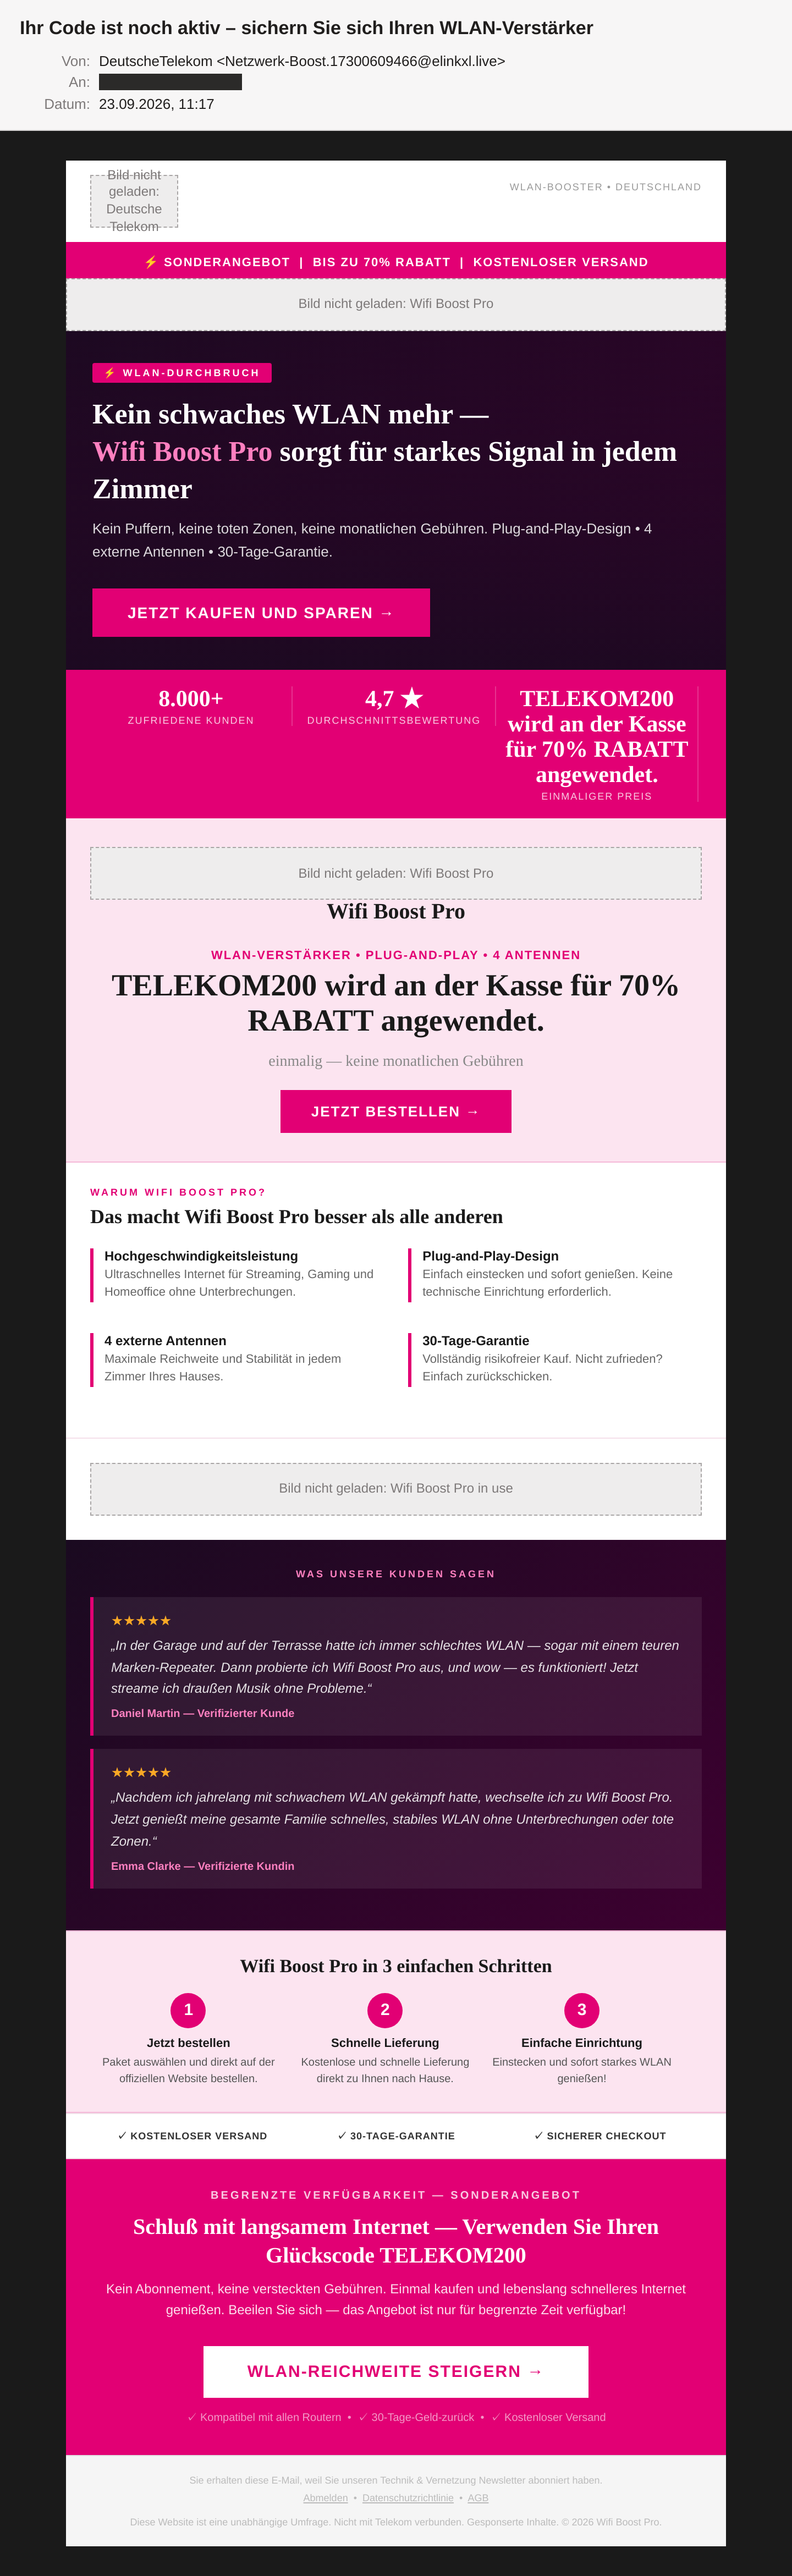
Optisch sitzt die Mail. Das Telekom-Magenta #e20074 zieht sich durch Balken, Buttons und Kopfzeile. Oben das Telekom-Logo, darunter „Kein schwaches WLAN mehr - Wifi Boost Pro sorgt für starkes Signal in jedem Zimmer". Plug-and-Play, vier externe Antennen, 30 Tage Garantie, „8.000+ zufriedene Kunden", 4,7 Sterne. Zwei Kundenstimmen mit fünf Sternen, von Daniel Martin und Emma Clarke. Zwei Namen, die man in einer deutschen Telekom-Mail eher nicht erwartet. Das Template kommt erkennbar aus dem Englischen.
Das Beste steht dort, wo eigentlich der Preis hingehört. Das Feld „Einmaliger Preis" in der Statistik-Leiste und die große Preiszeile in der Produktbox enthalten beide denselben Satz: „TELEKOM200 wird an der Kasse für 70% RABATT angewendet." Ein Preis steht nirgends in der Mail. Siebzig Prozent wovon, erfährt man erst im Shop. Dort setzt der Absender den Ankerpreis so hoch, wie er will.
Ganz unten, in 9 Pixel Hellgrau auf Hellgrau, dann das Geständnis: „Diese Website ist eine unabhängige Umfrage. Nicht mit Telekom verbunden. Gesponserte Inhalte." Die Mail widerspricht ihrem eigenen Absendernamen. Und sie nennt sich „Umfrage", obwohl sie einen Repeater verkauft. Der Satz stammt aus einer anderen Vorlage. Dazu gleich mehr.
Absender „DeutscheTelekom", Domain egal
Der Header: From: DeutscheTelekom <Netzwerk-Boost.17300609466[@]elinkxl[.]live>. Die Domain elinkxl[.]live ist seit März 2026 bei NameCheap registriert und liegt hinter Cloudflare. Ein SPF-Record fehlt ebenso wie DKIM und DMARC. telekom.de direkt zu fälschen, bringt wenig: Dort steht DMARC auf p=quarantine. Also kommt die Marke in den Anzeigenamen und die Adresse auf eine Wegwerf-Domain.
Interessanter ist der Envelope. Der Return-Path lautet <MAILER-DAEMON>, ein nackter String ohne Domain. Ohne Domain im Envelope prüft der Empfänger SPF gegen den HELO-Namen des Servers. Der ist elinkxl[.]live, und die hat keinen SPF-Record. Ergebnis: spf=none. Nicht bestanden, aber auch nicht durchgefallen. Viele Filter werten „keine Aussage" milder als einen Fail.
Dabei hätte der Versender SPF sogar bestehen können. Die Versand-IP 193[.]42[.]38[.]182 (AS202015, HZ Hosting) löst per Reverse-DNS auf oe-7d-la.seeptown[.]com auf. Der SPF-Record von seeptown[.]com autorisiert genau diese IP, dazu vier weitere aus demselben Hoster-Netz und Mailjet sowie Elastic Email. Das ist ein Versand-Pool. Genutzt wird er hier bewusst ohne dessen Namen im Absender. Im DMARC-Record von seeptown[.]com steht übrigens rua=mailto:your-reporting-welcome@…. Den Platzhalter aus der Anleitung hat nie jemand ersetzt.
Die IP stand zum Zeitpunkt der Zustellung auf Spamhaus CSS und SpamCop. Gewertet wurde davon nichts: Die Spamhaus-Abfragen des empfangenden Mailservers wurden abgewiesen (URIBL_DBL_BLOCKED, RBL_SPAMHAUS_BLOCKED_OPENRESOLVER). SpamAssassin kam auf 2,9 von 7 Punkten, die Mail landete im Posteingang. Das ist in dieser Sammlung schon der dritte Fall dieser Art.
Neun Links, ein Ziel, und Scanner landen bei Bing
Neun href enthält die Mail: Logo, Hero-Bild, drei Buttons, ein Produktfoto sowie „Abmelden", „Datenschutzrichtlinie" und „AGB". Alle neun führen auf dieselbe Adresse, hxxps://abre[.]ai/311s245ezd45…, einen 69 Zeichen langen Alias bei einem öffentlichen Kurz-URL-Dienst. Wer sich abmelden will, klickt in den Verkaufstrichter.
VirusTotal stuft die URL mit 8 von 90 ein. Die acht Engines bewerten allerdings die ganze Shortener-Domain gleich, nicht diesen einen Link. Aufschlussreicher ist das Ergebnis des VT-Crawlers: Er wurde auf https://www.bing.com/ weitergeleitet, Seitentitel „Search - Microsoft Bing". Scanner bekommen eine Suchmaschine zu sehen, echte Besucher vermutlich den Shop. Das nennt man Cloaking.
Beim ADAC-Kühlbox-Spam lief es genauso: Kurzlink bei einem anderen Anbieter, Scanner-Ziel ebenfalls bing.com. Auch der Rest passt: Das Message-ID-Format (YiqfhKg.66423.493.qkO@… hier, wHjbLAN.44532.309.JgL@… dort) und der Return-Path <MAILER-DAEMON> sind gleich, DKIM fehlt in beiden Fällen, und der Abmelde-Link führt jeweils in den Funnel. Dazu steht im Footer noch das Wort „Umfrage" aus dem ADAC-Motiv. Gleicher Baukasten, neues Produkt, neue IP, neuer Shortener.
Was die eigentlich wollen
Keine Passwörter. Die Mail ist ein Verkaufstrichter für einen Billig-Repeater mit Fantasienamen, das klassische Wunderprodukt-Geschäft. Wer klickt, landet vermutlich auf einer Verkaufsseite im Stil eines Testberichts. Dort tippt man den „Glückscode" ein, sieht zum ersten Mal einen Preis und hinterlegt Adresse und Kreditkarte. Im besten Fall kommt ein Repeater für ein Vielfaches seines Werts. Im schlechteren Fall hängen vorausgewählte Zusatzposten dran, oder es kommt nichts. In jedem Fall steht man danach auf einer Liste von Leuten, die bei so etwas kaufen.
Die Zielseite habe ich nicht gesehen, und das ist Absicht des Absenders. Ein seriöser Shop schickt Scanner nicht zu Bing.
Woran man es erkennt
Ohne Technik: Die Telekom verkauft keine No-Name-Repeater per Rabattcode-Mail von einer fremden Domain. Eine Werbemail ohne Preis ist keine Werbung, sondern ein Köder. Wenn im Footer „Nicht mit Telekom verbunden" steht, sollte man dem Footer glauben. Die Adresse hinter „DeutscheTelekom" endet auf .live. Und man hat nie einen „Technik & Vernetzung Newsletter" abonniert.
Mit einem Blick in den Quelltext: Das Telekom-Logo kommt von i.imgur.com, nicht von der Telekom. Die CSS-Kommentare enden auf -->*/, also HTML-Kommentare, die jemand halbherzig umgebaut hat.
Was ihr tun könnt
- Prüft, ob eure Blocklist-Abfragen überhaupt Antworten bekommen. Spamhaus beantwortet keine Anfragen über große öffentliche Resolver. Wer den eigenen Mailserver betreibt, braucht einen eigenen Resolver oder einen Spamhaus-DQS-Key. Wer beim Provider ist, fragt nach.
- Markennamen ohne jede Authentifizierung härter bewerten. Anzeigename „Telekom", aber
spf=noneund kein DKIM, gehört nicht in den Posteingang. Geht in SpamAssassin oder Rspamd per Zusatzregel, bei Microsoft 365 und Google über den Impersonation-Schutz. - Eine Faustregel für alle im Betrieb: Provider-Angebote nur im Kundenportal glauben, nie per Mail-Link.
- Firmenkarten mit Limit und Push-Benachrichtigung. Dann fällt ein Kauf bei einem unbekannten Händler auf, bevor die Abrechnung kommt.
- Den Kurzlink melden.
abre.aihat eine Abuse-Adresse. Ein gesperrter Alias legt die ganze Welle lahm.
Wer wissen will, wie die eigene Domain bei SPF, DKIM und DMARC dasteht: Mail-Check hier auf der Seite.
Fazit
Handwerklich ist die Mail ordentlich, bis man den Preis sucht. Dass der Absender aus dem ADAC-Fall zehn Tage später mit neuem Produkt und neuer IP wiederkommt, aber mit demselben Mailer und demselben Bing-Alibi, zeigt: Hier laufen Serien. Den Code TELEKOM200 kann man getrost verfallen lassen.