25. September 2026
5.626 € Steuererstattung, gern auch auf die Kreditkarte: Die ELSTER-Fälscher aus dem August sind zurück

Tobias Wilke
@wilketob
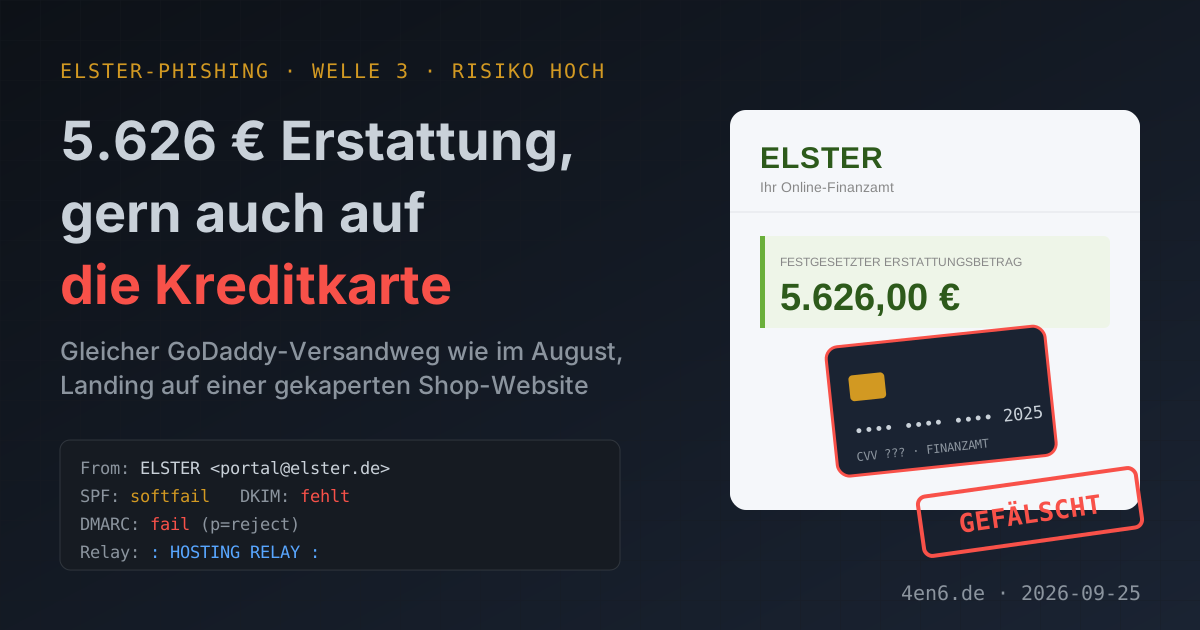
Das Finanzamt hat 5.626,00 € für mich. Auszahlung nach Verifizierung meiner Kontodaten - "oder Ihrer registrierten Zahlungskarte". Mir war neu, dass das Finanzamt Steuererstattungen auf Kreditkarten bucht. Dem Finanzamt übrigens auch.
Das ist die dritte ELSTER-Erstattungsmail, die ich innerhalb weniger Wochen zerlege. Und sie ist spannender, als der erste Blick vermuten lässt: Technisch ist das nicht irgendeine Nachahmer-Kampagne. Das sind dieselben Leute wie im August, über denselben Versandweg.
URLs und IPs sind im Folgenden defangt (hxxps, [.]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
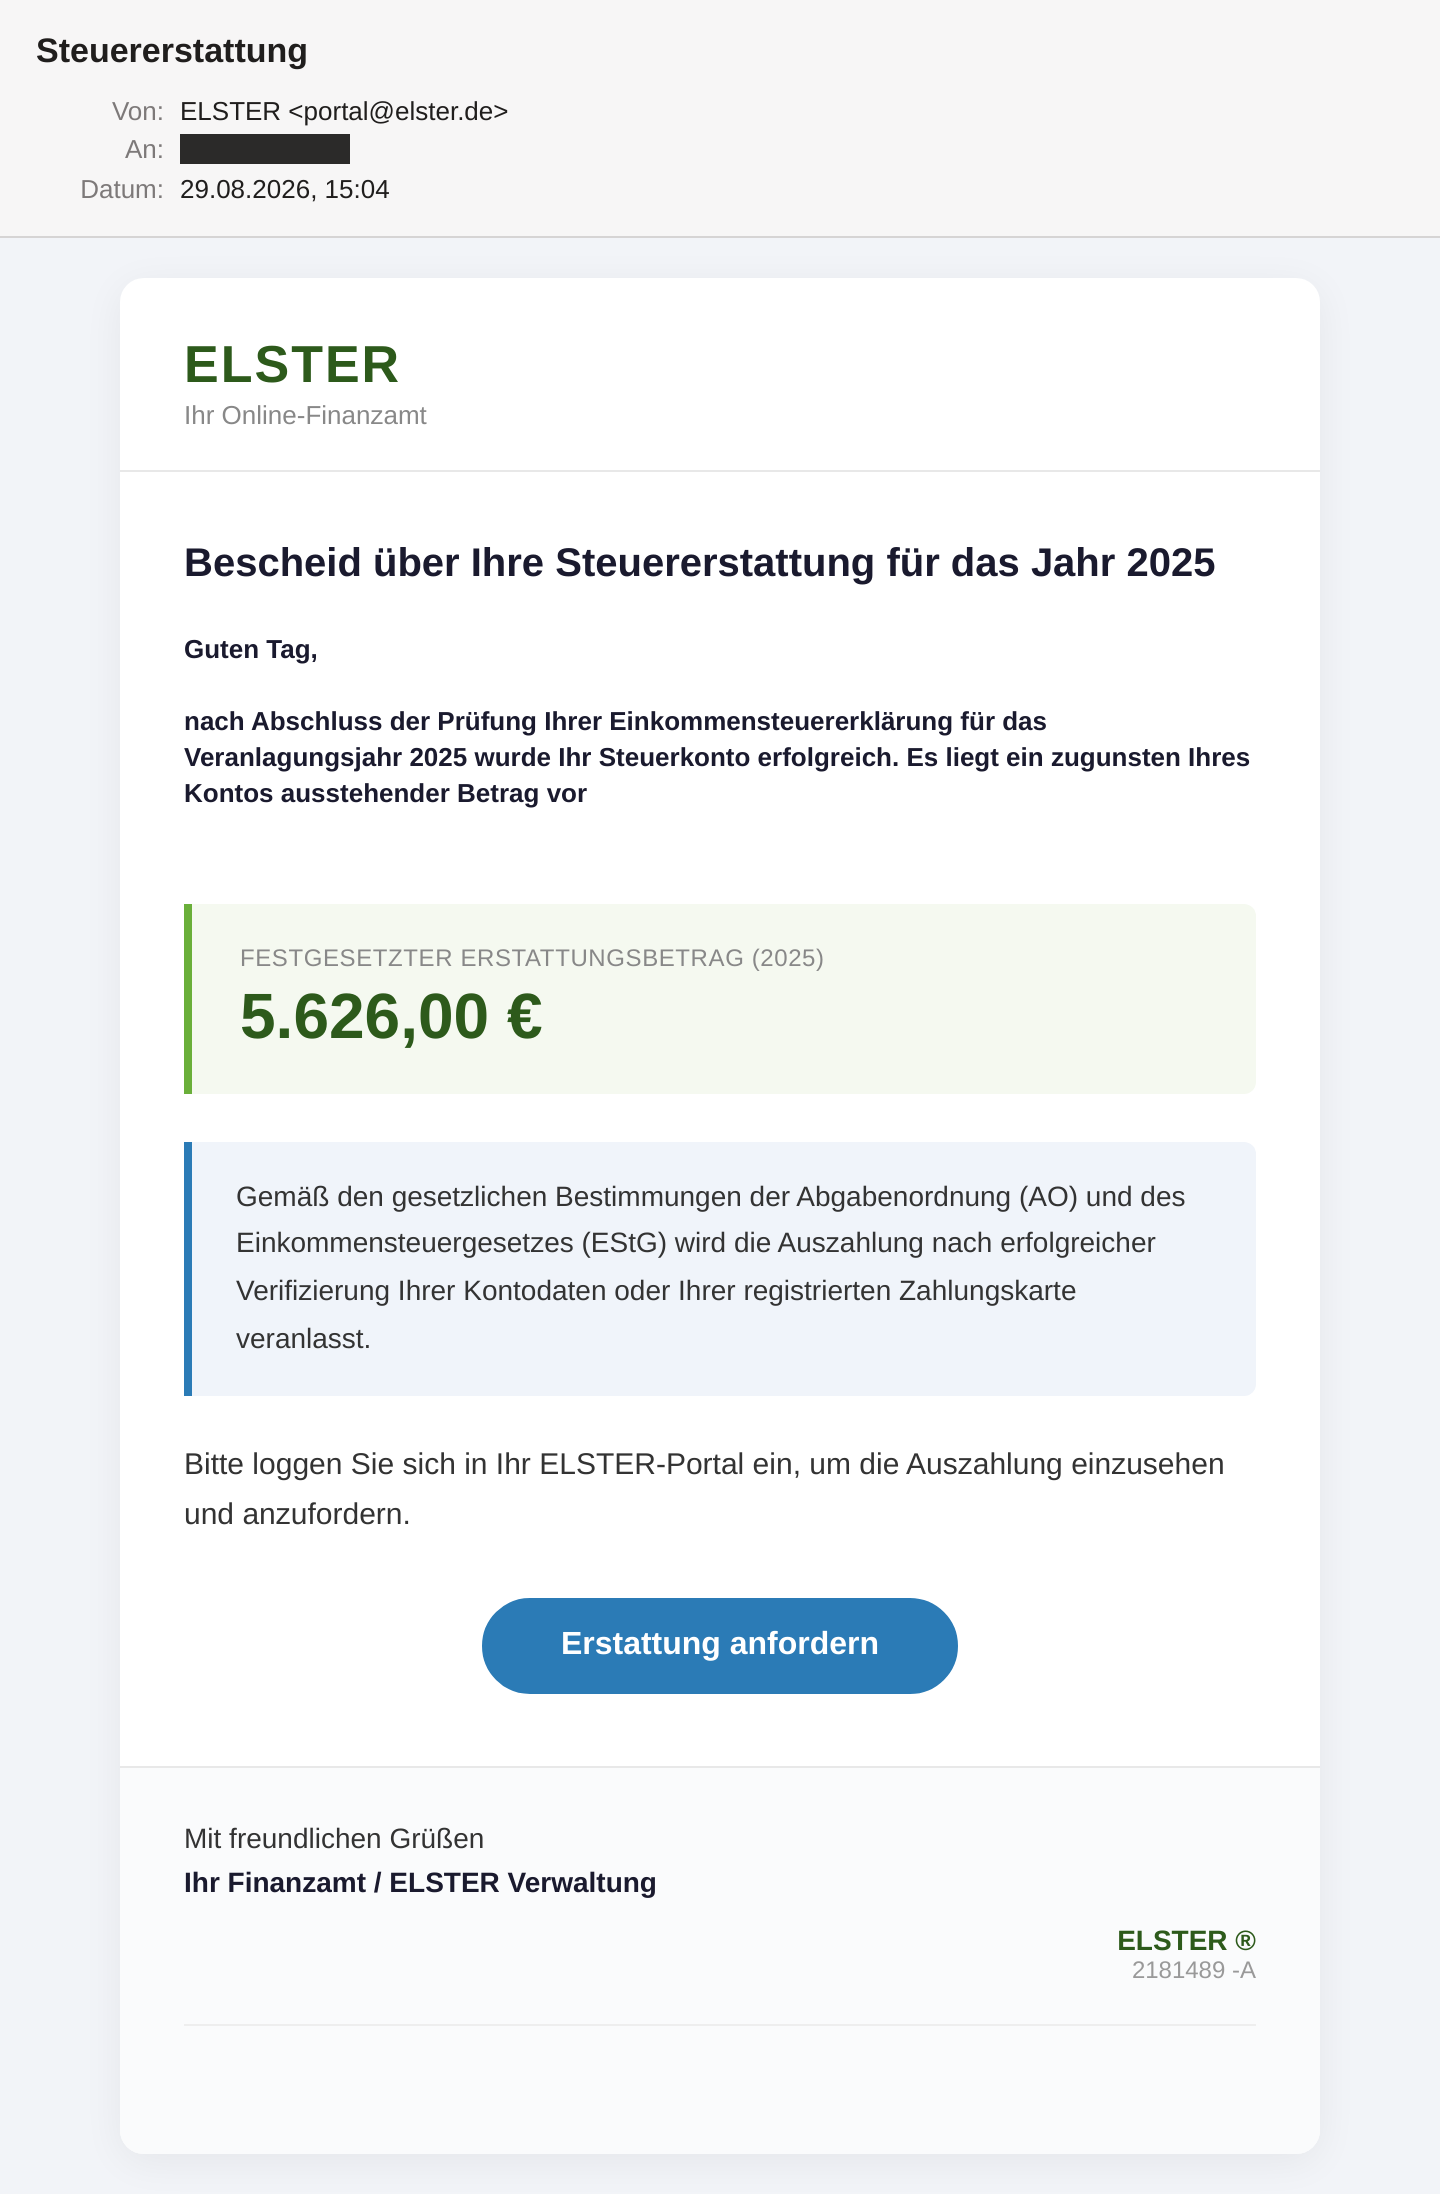
Betreff: Steuererstattung, mit einem Leerzeichen am Ende. Absender: ELSTER <portal[@]elster[.]de>. Das Layout ist diesmal hell und aufgeräumt: weiße Karte mit abgerundeten Ecken, dunkelgrüne Wortmarke, darunter "Ihr Online-Finanzamt". Kein Vergleich zu den Paint-Farben aus dem August.
Dann liest man den ersten Absatz:
nach Abschluss der Prüfung Ihrer Einkommensteuererklärung für das Veranlagungsjahr 2025 wurde Ihr Steuerkonto erfolgreich. Es liegt ein zugunsten Ihres Kontos ausstehender Betrag vor
Das Steuerkonto wurde erfolgreich. Was genau, verrät die Mail nicht. Und der Punkt am Ende fehlt auch. Der Absatz ist außerdem fett und kleiner gesetzt als der Rest, weil er in einem <font size=2>-Tag steckt, einem HTML-Element aus den Neunzigern.
Darunter die Betragsbox mit 5.626,00 € und der eigentliche Auftrag:
Gemäß den gesetzlichen Bestimmungen der Abgabenordnung (AO) und des Einkommensteuergesetzes (EStG) wird die Auszahlung nach erfolgreicher Verifizierung Ihrer Kontodaten oder Ihrer registrierten Zahlungskarte veranlasst.
Button "Erstattung anfordern", Gruß vom "Finanzamt / ELSTER Verwaltung", Referenz 2181489 -A. Keine Frist, keine Drohung. Das zieht sich durch die ganze Serie: Geld versprechen statt mit Verlust drohen.
Gerüst von der Maschine, Text vom Menschen
Wer F12 drückt und in den Quelltext schaut, findet zwei Handschriften. Das Grundgerüst ist sauber gebaut: konsistente Komponenten, Responsive-Regeln, Kommentare wie /* ─── Reset & Base ─── */ und <!-- ═══ HEADER ═══ --> mit Box-Drawing-Zeichen. So kommentiert kein Mensch freiwillig, das ist die typische Optik von KI-generiertem HTML. Das CSS definiert sogar Klassen für Social-Media-Links und einen Footer-Text. Im Body sind beide gelöscht, übrig bleibt ein leerer Block voller Leerzeichen.
Und mitten in diesem ordentlichen Gerüst klebt das Anschreiben, per WYSIWYG-Editor hineinkopiert, ohne Verb. Das Layout hat die Maschine gebaut, den Text hat jemand eingefügt, der ihn danach nicht mehr gelesen hat.
Echter Absender, falscher Weg
elster.de ist sauber abgesichert: SPF-Record und DMARC mit p=reject. Heißt: Wer behauptet, von elster.de zu kommen, und die Prüfungen nicht besteht, soll abgewiesen werden. Diese Mail besteht keine davon:
X-Received-SPF: softfail ( mx15.ispgateway.de: transitioning domain of
  elster.de does not designate 92.204.71.150 as permitted sender )
Eine DKIM-Signatur fehlt komplett. Ein normal konfiguriertes Postfach hätte diese Mail also abgewiesen. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren.
Interessant wird es bei der Frage, woher sie kam. Eingeliefert wurde sie von 92[.]205[.]60[.]198, einem Kundensystem bei GoDaddy. Der Server hat sich dabei als customer.telemaxx.net gemeldet, das ist ein Karlsruher Provider, mit dem die IP nichts zu tun hat. Von dort ging es in GoDaddys eigenes Ausgangs-Relay in Straßburg, im Header selbstbewusst als HOSTING RELAY bezeichnet, und über 92[.]204[.]71[.]150 raus. GoDaddy schreibt sogar das absendende Kundenkonto in den Header: X-SECURESERVER-ACCT: 92.205.60.198.
Genau diesen Weg hatte die August-Welle genommen. Anderes Kundenkonto, Nachbarknoten im selben Relay-Cluster, aber dieselbe Kette. Dazu zwei Details, die nach Werkzeug riechen. Die Message-ID hat exakt dasselbe Format (20260829150411.330796155B7640B6@elster.de). Und der Date-Header endet in beiden Mails auf -0700, also US-Westküstenzeit. Die Uhrzeit davor passt nicht dazu: 15:04 bei -0700 wäre 22:04 UTC, eingeliefert wurde um 14:04 UTC. Die Zeitzone ist im Versandskript fest eingetragen. Das ist kein Hinweis auf den Standort, aber ein sehr brauchbarer Fingerabdruck.
Die Landing-Page gehört einem Opfer
Der Button zeigt auf hxxps://<onlineshop>[.]de/B/index.php. Die Domain habe ich redigiert, weil ihr Inhaber sehr wahrscheinlich selbst Opfer ist. Sie liegt auf einem Shared-Hosting-Server bei Host Europe, zusammen mit rund zwanzig anderen deutschen Seiten von Malerbetrieben, Vereinen und Beratern. Sie hat einen bezahlten Mail-Security-Dienst vor dem Postfach, ein Zertifikat aus dem Hosting-Paket, das Wochen vor der Kampagne ausgestellt wurde, und wird von Sicherheitsanbietern als Onlineshop geführt. Niemand baut so etwas für eine Wegwerf-Phishingseite.
Der Ordner /B/ mit einer index.php im Webroot einer fremden Seite ist dagegen das klassische Bild eines hochgeladenen Phishing-Kits. Wie der Angreifer reingekommen ist, lässt sich von außen nicht sagen. Veraltete Shop-Plugins und abgegriffene FTP-Passwörter sind die üblichen Verdächtigen.
Bei VirusTotal schlägt für die URL genau ein Anbieter von 91 an. Beim einzigen Crawl, 18 Tage nach Versand, lieferte der Pfad nur noch eine 404-Seite. Was das Formular abgefragt hat, ist deshalb nicht bestätigt, ich habe die Seite wie immer nicht aufgerufen. Der Mailtext ist aber deutlich genug: erst ELSTER-Login, dann Bankverbindung oder Kreditkarte.
Nebenbei: Versandkonto, Relay und gekaperter Webspace liegen alle im selben Konzern und im selben autonomen System. Eine gut belegte Abuse-Meldung erreicht also alles auf einmal.
Was die eigentlich wollen
Wer klickt, landet auf einer Seite mit gültigem Zertifikat und unverdächtigem deutschen Domainnamen. Die Kreditkarte ist dabei der schnellste Weg zum Geld: Kartennummer, Ablaufdatum und Prüfziffer reichen für Online-Einkäufe, bevor jemand die Abrechnung sieht. Ein ELSTER-Zugang ist langsamer, aber wertvoller: Steuer-ID, Einkommensdaten und die Möglichkeit, die Bankverbindung für die nächste echte Erstattung zu ändern.
Die Mail ging an eine admin@-Rollenadresse einer Firma. In kleinen Betrieben liest dort oft die Person, die auch die Firmenkarte in der Schublade hat.
Woran ihr es erkannt hättet
Das Finanzamt zahlt nicht auf Kreditkarten aus. Erstattungen gehen auf die Bankverbindung, die in eurer Steuererklärung steht. Eine "Verifizierung" per Mail gibt es nicht.
Auf den Link schauen, nicht auf den Absender. Der Absender sieht echt aus, das Linkziel hat mit ELSTER nichts zu tun. Maus über den Button, am Handy lange drücken.
Der erste Satz ist kaputt. Behörden schreiben umständlich, aber nicht ohne Verb.
Keine Anrede, keine Steuernummer. Ein Amt, das eure Erklärung geprüft hat, kennt euren Namen. "Guten Tag" reicht ihm nicht.
Was ihr tun könnt
Erstens: Beim Mail-Provider prüfen, ob DMARC für eingehende Mails durchgesetzt wird. Bei p=reject wäre diese Mail nie im Postfach gelandet. Welche Policy eine Domain veröffentlicht, zeigt der Mail-Check hier auf der Seite.
Zweitens: Eine Filterregel für Behördendomains. Mail mit elster.de, bzst.de oder einer Finanzamts-Domain im Absender, aber ohne gültige DKIM-Signatur, gehört in die Quarantäne.
Drittens: Den Satz "Das Finanzamt fragt nie per Mail nach Konto- oder Kartendaten" einmal im Team sagen. Das dauert eine Minute und deckt alle drei Wellen dieser Serie ab.
Viertens: Wer selbst eine Website auf Shared Hosting betreibt, sollte ab und zu ins Webroot schauen. Ein Ordner, den ihr nicht angelegt habt, ist ein Alarmzeichen. Plugins aktualisieren, FTP-Passwörter ändern.
Fünftens: Solche Mails mit vollständigen Headern an den Abuse-Kontakt von GoDaddy melden. Bei einer Erkennungsrate von 1 zu 91 sind Meldungen der einzige Weg in die Blocklisten.
Fazit
Dieselben Absender wie im August, derselbe Weg über GoDaddys Relay, dieselben Fingerabdrücke im Header. Neu sind ein hübscheres Template, ein rund fünfzehnmal so hoher Köder und die Kreditkarte als Zahlungsweg. Am Layout hat die Maschine gearbeitet, am Text leider niemand. Dass die Mail trotz echter DMARC-Policy von ELSTER überhaupt zugestellt werden kann, ist der eigentliche Punkt, und der lässt sich mit einem Schalter beim Provider beheben.
Die Domain der Phishing-Seite ist redigiert (<onlineshop>[.]de). Sehr wahrscheinlich wurde der Webspace eines deutschen Betriebs ohne dessen Wissen missbraucht. Der Betreiber ist hier selbst Opfer. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.