26. September 2026
N26-Phishing aus der ELSTER-Werkstatt: Gleicher Versandweg, neue Marke - und eine Rechnung, die keiner sehen soll

Tobias Wilke
@wilketob
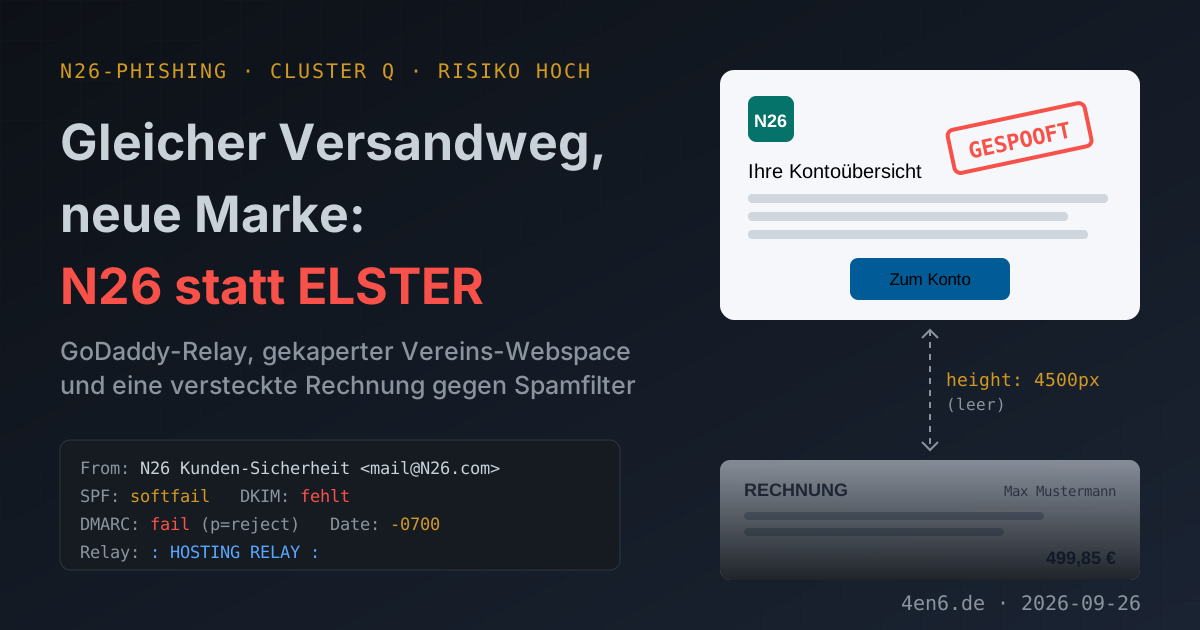
N26 macht sich Sorgen um mein Konto. Um welches genau, verrät die Mail nicht: keine Anrede, keine Kontonummer, keine Transaktion. Sie kam am 30. August morgens um sieben, rund 15 Stunden nach der letzten gefälschten ELSTER-Erstattung. Und das ist kein Zufall: Es ist derselbe Absender. Nur die Marke ist neu.
URLs und IPs sind im Folgenden defangt (hxxps, [.]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
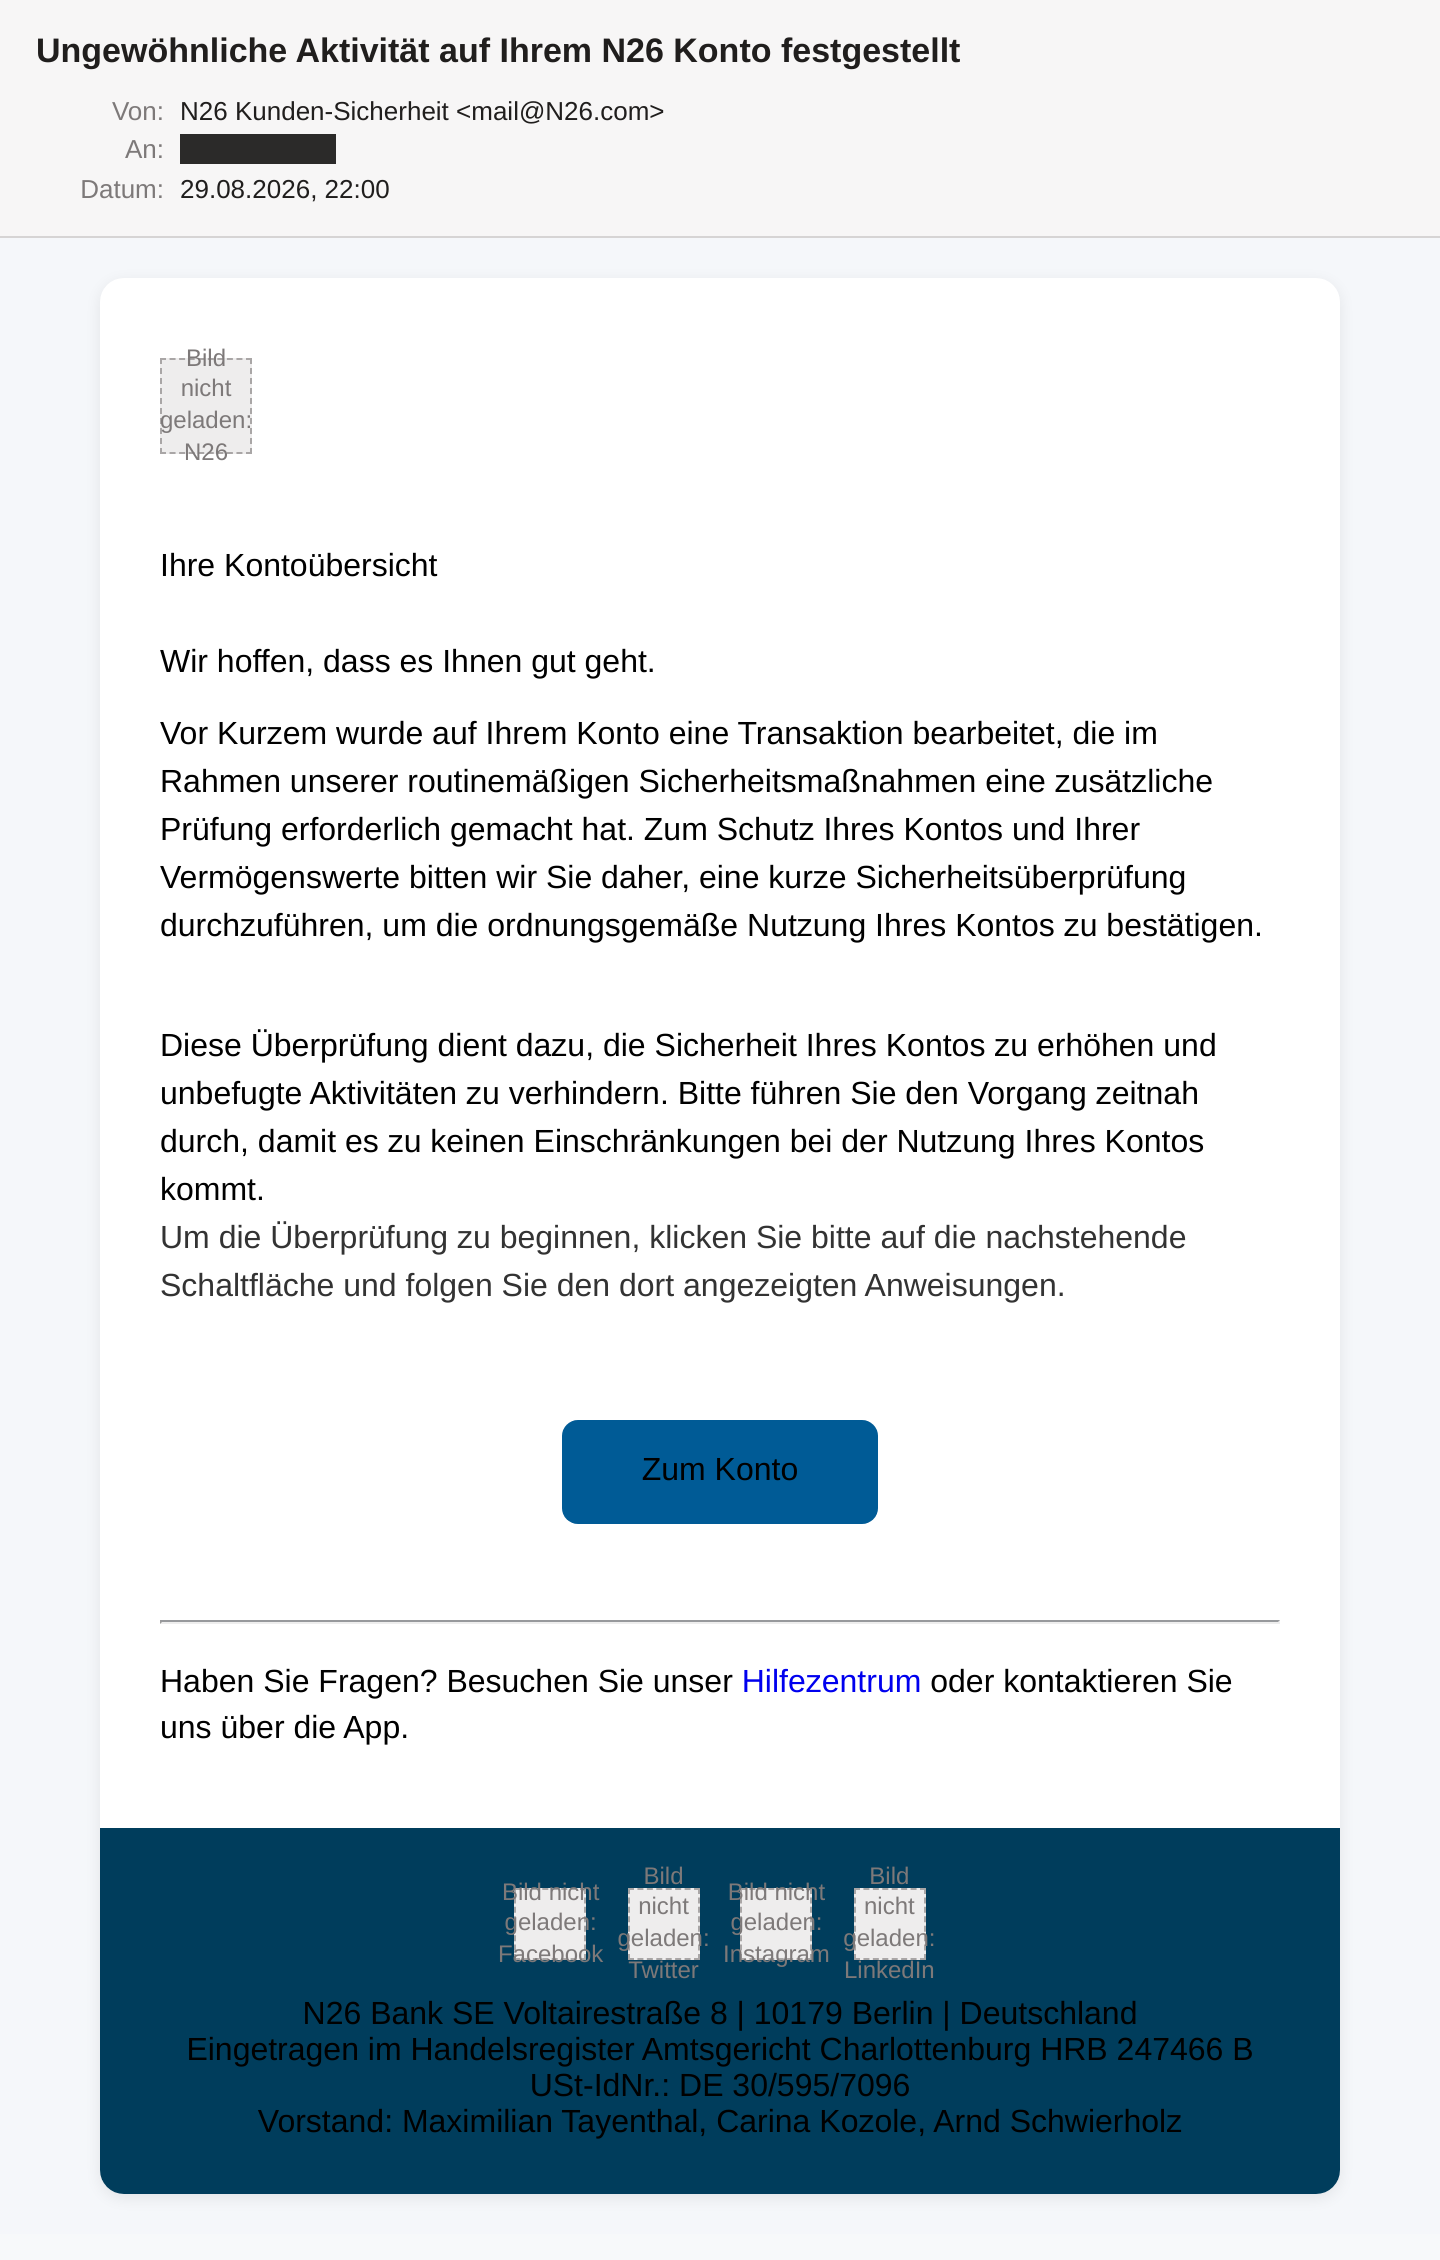
Betreff: Ungewöhnliche Aktivität auf Ihrem N26 Konto festgestellt. Absender: N26 Kunden-Sicherheit <mail[@]N26[.]com>. Die Überschrift passt schon nicht zum Betreff, da steht nämlich "Ihre Kontoübersicht". Dann geht es los:
Wir hoffen, dass es Ihnen gut geht.
Eine Bank, die sich nach meinem Befinden erkundigt, bevor sie mir mitteilt, dass etwas mit meinem Geld nicht stimmt. Das ist wörtlich übersetztes "I hope this finds you well" und kein Satz, den eine Berliner Bank in eine Sicherheitsmeldung schreibt.
Der Rest ist bewusst vage. "Eine Transaktion" habe "eine zusätzliche Prüfung erforderlich gemacht". Welche Transaktion, welcher Betrag, welcher Empfänger? Steht nicht drin. Stattdessen eine "kurze Sicherheitsüberprüfung", "zeitnah", sonst drohen "Einschränkungen bei der Nutzung Ihres Kontos". Kein 24-Stunden-Ultimatum, keine Großbuchstaben. Das wirkt seriöser als die übliche Panikmache und ist genau deshalb gefährlicher.
Optisch ist die Mail ordentlich. Das Logo und die Social-Icons hängen direkt an N26s eigenem Medienspeicher bei AWS, kopiert aus einer echten N26-Mail. Sieben von acht N26-Links sind echt. Nur der Button "Zum Konto" nicht. Dessen Schrift ist übrigens schwarz auf Dunkelblau, weil jemand den Text in einem Editor nachbearbeitet hat, der alles schwarz färbt. Die N26-Farbe steht sogar im Dateinamen des Logos. Genutzt wurde sie nicht.
Der Absender: echte Domain, falscher Weg
n26.com ist die echte Domain von N26. Die Mail kam aber nicht von N26. Sie wurde aus einem GoDaddy-Hosting-Kundenkonto (37[.]148[.]201[.]200, Host Europe in Straßburg) eingeliefert, das sich beim Verbindungsaufbau frech als N26.com vorstellte. Von dort ging sie über GoDaddys eigenes ausgehendes Relay sxb1nlsmtp02-01.prod.sxb1.secureserver.net.
Ergebnis: SPF sagt softfail, weil diese IP nicht zu N26 gehört. Eine DKIM-Signatur gibt es gar nicht. N26 veröffentlicht DMARC mit p=reject, pct=100. Übersetzt: "Mails, die nicht nachweislich von uns kommen, bitte wegwerfen." Ein normal konfiguriertes Postfach hätte diese Mail abgewiesen. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren.
Warum ich den Absender kenne
Wer den ELSTER-Artikel aus dem August gelesen hat, kennt das Muster. Die Header dieser Mail tragen dieselben Fingerabdrücke wie die gefälschten Steuererstattungen:
- Einlieferung aus einem GoDaddy-Hosting-Konto über
: HOSTING RELAY :, mit dem HeaderX-SECURESERVER-ACCT - ein
Date-Header ohne Wochentag und mit fest eingebautem-0700, als säße die Berliner Bank in Kalifornien - eine Message-ID nach dem Schema
20260829220029.69441215C9F66BDC@N26.com: Zeitstempel, Punkt, 16 Hex-Zeichen - ein einziger Link, auf gekaperten Webspace bei Host Europe, in einem kurzen Unterordner mit
index.php
Die ELSTER-Mail vom Vortag lief über exakt denselben Relay-Knoten. Ihre Landing lag im selben IP-Block wie diese hier. Damals hieß der Kit-Ordner /B/, diesmal /26/. Wie N26. Der Betreiber hat also keine Marke, sondern einen Versandweg: GoDaddy-Konto rein, GoDaddy-Relay raus, Landing auf GoDaddy-Hosting. ELSTER, N26, als Nächstes wer auch immer.
Die Rechnung, die keiner sehen soll
Wer in der Mail nach unten scrollt, sieht erstmal nichts. Sehr lange nichts. Im HTML steht ein leerer Block mit height:4500px. Darunter folgt ein komplett eigenes HTML-Dokument: eine Rechnung des Outdoor-Händlers Bergzeit an "Max Mustermann, Musterstraße 42", Ortovox-Rucksack, Lowa-Wanderschuhe, Leki-Stöcke, 499,85 Euro. Mit Links auf die echte Bergzeit-Website und Druck-CSS für A4.
Das ist keine zweite Masche, sondern Ballast. Rund 59 Prozent des HTML sind harmloser Einkaufs-Text mit Links auf einen seriösen Händler. Statistische Spamfilter bewerten eine Mail nach ihrem Gesamtinhalt, und der sieht damit mehrheitlich aus wie eine Bestellbestätigung. Das nennt sich "Hidden Text Salting". Bergzeit hat damit nichts zu tun. Das Template sieht nach Rechnungsvorlage mit Platzhalterdaten aus, einfach angehängt.
Was nach dem Klick passiert wäre
Der Button führt auf hxxps://www[.]<reitverein-bw>[.]de/26/index.php. Das ist die Website eines Reitvereins aus Baden-Württemberg, online seit mindestens 2012, mit gültigem Zertifikat. Irgendwer hat dort einen Ordner hochgeladen. Der Browser warnt nicht, VirusTotal meldet 0 von 92 und kategorisiert die Seite als "sports".
Die Seite selbst habe ich nicht gesehen, und VirusTotal hat beim einzigen Crawl zwei Tage nach dem Versand keinen Inhalt gespeichert. Der übliche Ablauf bei Neobank-Phishing ist aber gut bekannt: Fake-Login mit E-Mail und Passwort. Parallel meldet sich der Angreifer im echten Konto an. N26 schickt eine Freigabe-Anfrage aufs Handy. Und das Opfer, das gerade brav eine "Sicherheitsüberprüfung" durchführt, bestätigt sie. Ab da ist ein fremdes Gerät gekoppelt, und Echtzeit-Überweisungen sind in Sekunden weg.
Woran man es erkennt
Ohne Header-Wissen: Die Mail nennt keine einzige konkrete Information zu "der Transaktion". Sie hat keine Anrede. Überschrift und Betreff widersprechen sich. Und N26 wickelt Sicherheitsfragen in der App ab, nicht über einen Button in einer Mail. Wer mit der Maus über den Button fährt, sieht eine Vereinsdomain statt n26.com.
Mit Header-Blick: softfail, keine DKIM-Signatur, GoDaddy-IP, -0700. Das reicht dreimal.
Was ihr tun könnt
Erstens: Beim Mail-Provider prüfen, ob DMARC für eingehende Mails durchgesetzt wird. Bei p=reject wäre diese Mail nie angekommen. Welche Policy eine Domain veröffentlicht, zeigt der Mail-Check hier auf der Seite.
Zweitens: Bank-Mails nie über den Link beantworten. Die Bank-App direkt öffnen. Ist dort nichts, war da nichts.
Drittens: Eine Push-Freigabe, die man nicht selbst ausgelöst hat, ist ein Angriff. Ablehnen, Karte und Konto in der App sperren, Hotline anrufen. Das gilt besonders, wenn sie "während einer Überprüfung" kommt.
Viertens: Überweisungs- und Kartenlimits auf den echten Bedarf setzen. Wer N26 Business als Betriebskonto nutzt, begrenzt damit den Schaden nach einer Übernahme.
Fünftens, für alle mit eigener Website auf Shared Hosting: Zugänge zu Hosting, FTP und CMS mit starken Passwörtern und Zwei-Faktor-Anmeldung absichern, Updates einspielen und ab und zu nach unbekannten Ordnern im Webroot schauen. Sonst hostet man die nächste Landing selbst.
Fazit
Der Text ist höflich übersetzt, die Knöpfe haben die falsche Farbe, und unter der Mail liegt eine Wanderschuh-Rechnung. Handwerklich ist das kein Meisterstück. Interessant ist der Betreiber: Er wechselt die Marke, aber nicht den Versandweg, und der funktioniert nur, weil Empfänger eine veröffentlichte p=reject-Policy ignorieren. Das lässt sich abstellen.
Die Domain der Phishing-Seite ist redigiert (<reitverein-bw>[.]de). Sehr wahrscheinlich wurde der Webspace eines Vereins ohne dessen Wissen missbraucht. Der Verein ist hier selbst Opfer. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.