27. September 2026
Pfändungsbeschluss vom Bundeszentralamt? Nein, ein Phishing-Kit mit Behörden-Tarnung

Tobias Wilke
@wilketob
Das Bundeszentralamt für Steuern pfändet euer Konto. Per E-Mail. Von einer dänischen Privatadresse. Mit dem Hinweis, alle Details stünden "ausschließlich im beigefügten Bescheid". Klingt absurd, ist aber die bisher dreisteste Verpackung für ein Phishing-Kit, das ich hier seit Juni verfolge.
Wer die Rücklastschrift-Mails aus dem Sommer kennt, erkennt den Anhang sofort wieder. Neu ist das Kostüm: Statt eines Hosters spielt der Absender jetzt Behörde.
Was in der Mail steht
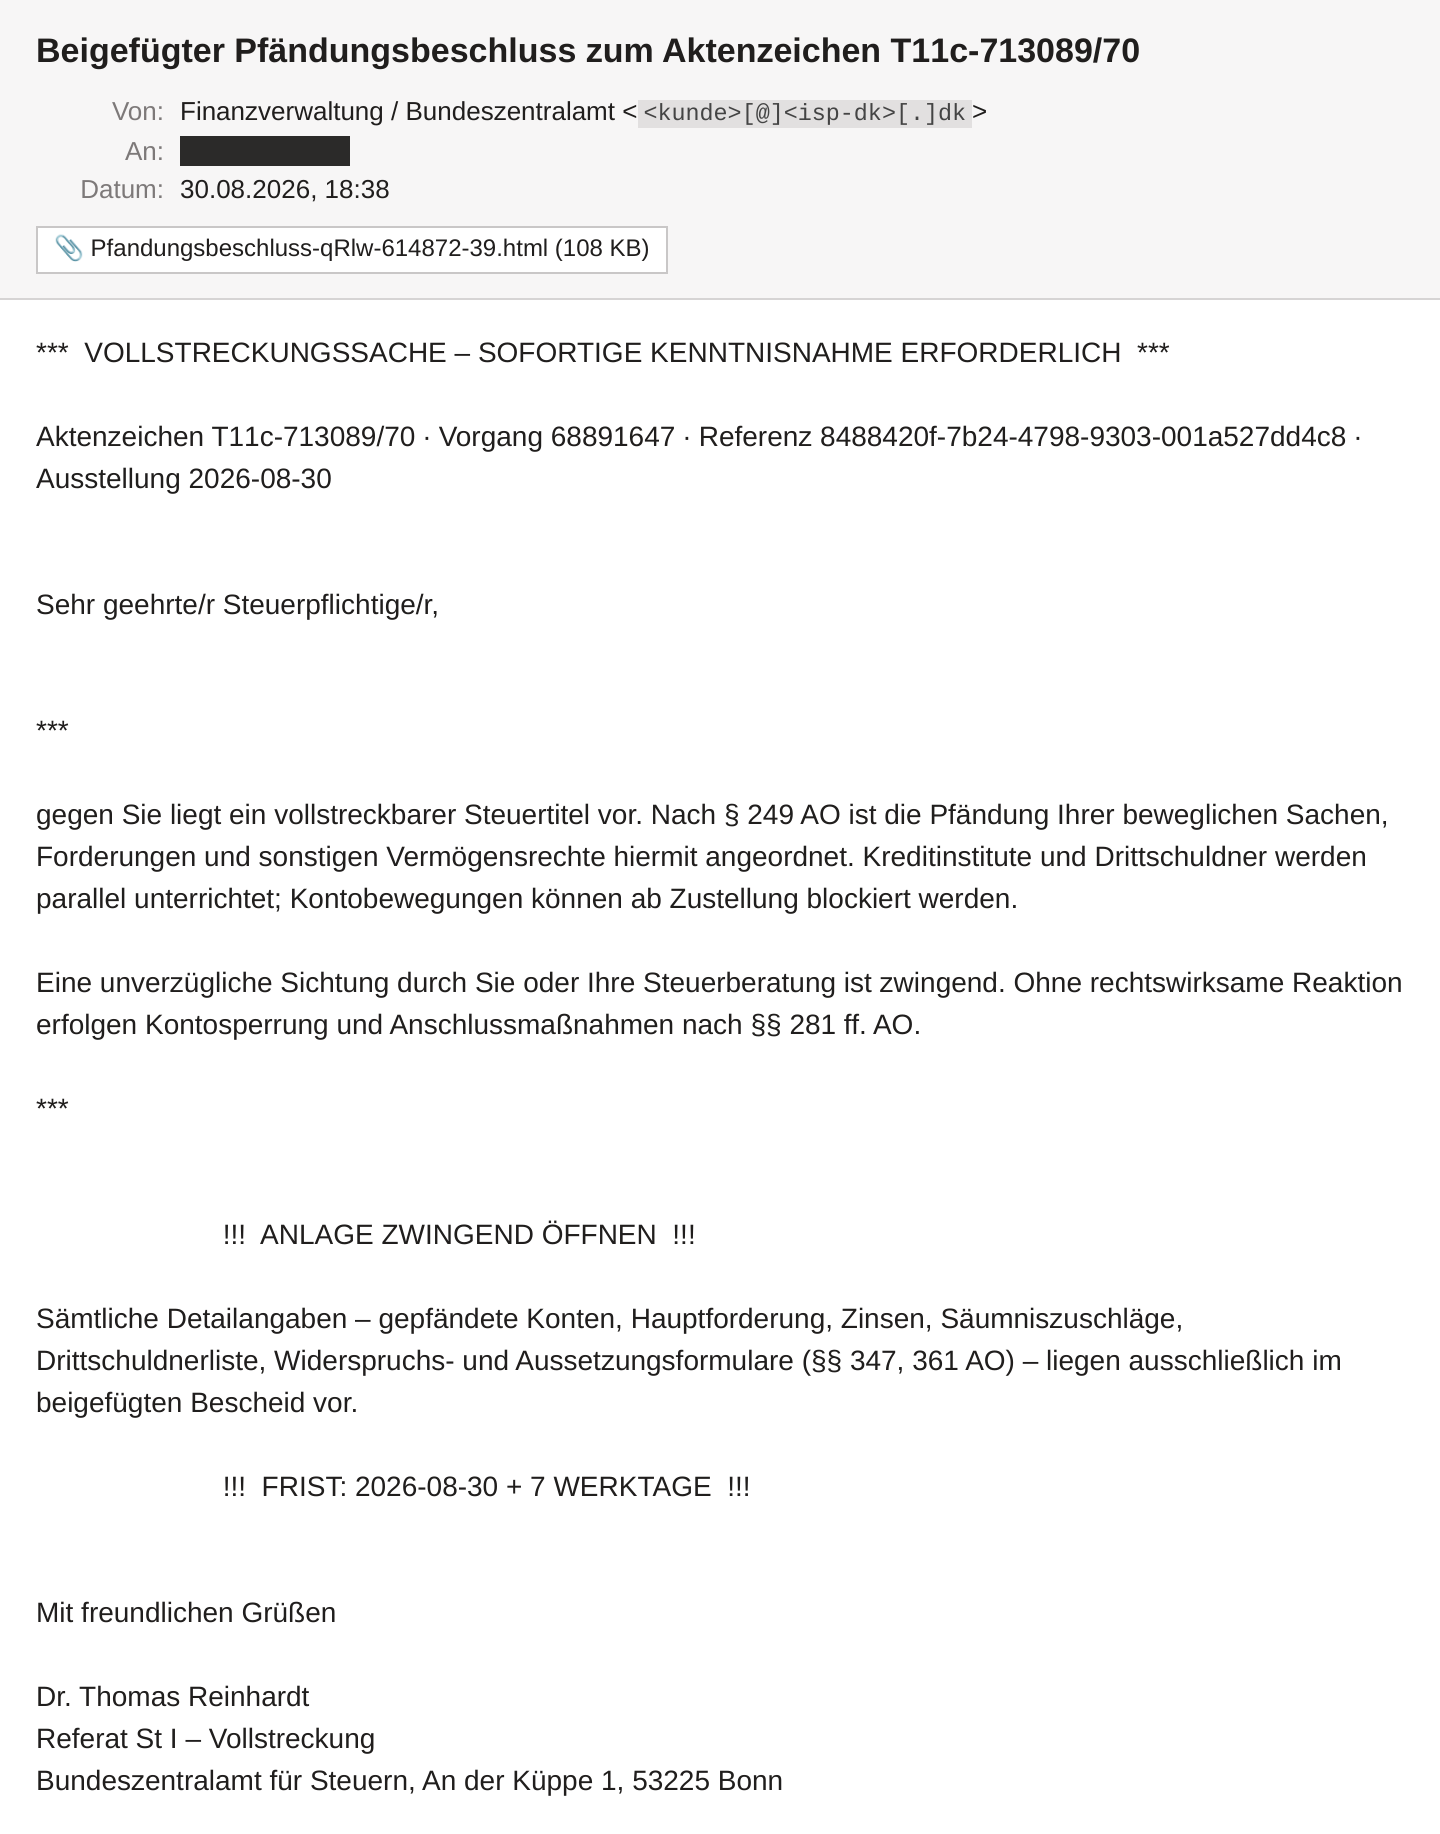
Der Betreff lautet "Beigefügter Pfändungsbeschluss zum Aktenzeichen T11c-713089/70". Absender ist Finanzverwaltung / Bundeszentralamt <kunde>[@]<isp-dk>[.]dk, also ein Postfach bei einem großen dänischen Internetprovider. Der Text zieht alle Register:
gegen Sie liegt ein vollstreckbarer Steuertitel vor. Nach § 249 AO ist die Pfändung
Ihrer beweglichen Sachen, Forderungen und sonstigen Vermögensrechte hiermit angeordnet.
Kreditinstitute und Drittschuldner werden parallel unterrichtet; Kontobewegungen
können ab Zustellung blockiert werden.
Dann folgt, eingerückt und in Versalien, !!! ANLAGE ZWINGEND ÖFFNEN !!!. Die Frist lautet 2026-08-30 + 7 WERKTAGE. Die Behörde lässt euch den Termin also selbst ausrechnen. Unterschrieben hat ein "Dr. Thomas Reinhardt" mit der echten BZSt-Anschrift in Bonn.
Die Paragrafen sind übrigens echt. Nur passen sie nicht zum Absender. Das BZSt vollstreckt keine Steuerschulden von Bürgern oder Betrieben, das machen die Vollstreckungsstellen der Finanzämter. Eine Pfändungsverfügung kommt außerdem per Post mit förmlicher Zustellung und nicht als HTML-Datei im Mailanhang.
SPF grün, DKIM grün - und trotzdem kein Amt
Die Kopfzeilen sehen erst mal gut aus. SPF besteht, weil die Mail tatsächlich über den Ausgangsserver des dänischen Providers lief. DKIM ist gültig, signiert von der Konzern-Domain des Providers. DMARC besteht damit ebenfalls. Gefälscht ist hier nichts. Die Angreifer haben sich mit gestohlenen Zugangsdaten eines Privatkunden am Mailserver angemeldet und ganz regulär verschickt.
Interessant ist die allererste Received-Zeile:
Received: from 172.18.0.5 ([5[.]231[.]194[.]48]) by cmsmtp with ESMTPA
ESMTPA heißt: authentifizierter Versand. 172.18.0.5 ist eine interne Adresse aus dem Standard-Netz von Docker. Die öffentliche IP 5[.]231[.]194[.]48 gehört zu GHOSTnet in Hessen (AS12586). Das ist genau das Muster aller bisherigen Wellen dieses Kits: ein gemieteter Server bei GHOSTnet, ein Versand-Container und ein gekapertes Postfach irgendwo auf der Welt als Tarnkappe. Vorher lagen die Konten bei indonesischen Hostern, jetzt bei einem dänischen ISP. Der Thunderbird-Header in der Mail ist reine Kosmetik.
Mein Analyse-Postfach nimmt absichtlich alles an, sonst könnte ich solche Mails nicht auseinandernehmen. Bei dieser Mail hätte aber auch ein streng konfiguriertes Postfach nichts abgewiesen. Mit gültiger Authentifizierung kommt sie überall durch.
Was im "Bescheid" steckt
Der Anhang Pfandungsbeschluss-qRlw-614872-39.html ist 108 KB groß. Öffnet man ihn im Texteditor statt im Browser, findet man zuerst Wort-Salat: "Neu Winter Hoch Familie Problem Platz Nachricht", dazu Fake-FAQs und ein Copyright von "Man Reparatur Apotheke". Das ist Futter für Spamfilter, die auf Textinhalte schauen.
Der eigentliche Angriff steckt in zwei CSS-Variablen und einem unsichtbaren 1x1-SVG. Dessen Animations-Event startet nach einer Millisekunde JavaScript, ganz ohne script-Tag. Die erste Variable enthält Hex-Code, der zu einem kleinen Loader wird. Der Loader entschlüsselt die zweite Variable per AES im Browser und schreibt das Ergebnis in die Seite. Das Verfahren heißt HTML-Smuggling (die Schadseite wird im Anhang eingeschmuggelt und erst lokal zusammengebaut). Ich habe beide Stufen offline mit Python entschlüsselt. Ausgeführt wurde nichts.
Heraus kommt eine Loginseite im BZSt-Look: grüner Balken, Behördenschrift und das echte BZSt-Logo, direkt vom echten BZSt-Portal eingebunden. Die E-Mail-Adresse des Empfängers ist schon eingetragen. Darunter steht: "Um zum BZSt-Portal fortzufahren, bestätigen Sie bitte erneut Ihre E-Mail-Adresse und Ihr Passwort."
Was die eigentlich wollen
Nicht eure Steuerdaten, nicht eure IBAN. Sie wollen das Passwort eures Mailkontos. Das Formular verschlüsselt die Eingabe mit libsodium und schickt sie an hxxp://email-internal[.]facem[.]money/api/public/emails/verify (URLs sind defangt, damit nichts aus Versehen angeklickt wird). Es ist exakt derselbe Server mit exakt demselben Public Key wie im Juni und Juli. Der Server prüft das Passwort live. Stimmt es nicht, heißt es "nochmal". Stimmt es, erscheint eine Erfolgsseite:
Anmeldung erfolgreich
Kontostatus: AKTIV
Ausstehender Betrag: 0,00 EUR
Zahlungsstatus: BEZAHLT
Sie müssen nichts weiter tun.
Eben wurde euch noch das Konto gepfändet, jetzt ist alles bezahlt. Die Betreiber haben die Erfolgsseite der Rücklastschrift-Welle einfach wiederverwendet. Albern ist das schon, aber es wirkt: Wer erleichtert ist, ändert kein Passwort und ruft auch nicht beim Finanzamt an.
Mit dem Postfach haben die Angreifer dann alles, was sie brauchen. Sie können Passwörter anderer Dienste zurücksetzen, Rechnungen mitlesen und manipulieren. Außerdem haben sie ein neues Konto mit sauberem SPF und DKIM für die nächste Welle. Genau so ist diese Mail zu mir gekommen. Die interne Kampagnennummer im Kit ist seit Mitte Juli um über 80.000 gestiegen.
Woran ihr's erkannt hättet
- Behörden schicken Bescheide nicht als Anhang. Schon gar nicht als
.html. Pfändungen kommen per Post, und zwar vom Finanzamt, nicht vom BZSt. - Der Absender. "Bundeszentralamt" vor einer dänischen Privatadresse. Das BZSt verschickt von
bzst.de. - Alles steht nur im Anhang. Betrag, Konto, Finanzamt, nichts davon steht in der Mail. Ein echter Bescheid nennt wenigstens die Forderung.
- Die Loginseite im Anhang. Eine Datei auf eurer Festplatte fragt nach eurem Mail-Passwort. Mehr Warnsignal geht nicht.
- Die Frist als Rechenaufgabe. "2026-08-30 + 7 WERKTAGE" schreibt kein Amt.
Was ihr tun könnt
- HTML-Anhänge am Mailserver blockieren.
.html,.htmund.svgbraucht in normaler Geschäftspost fast niemand. Bei den meisten Hostern und in Microsoft 365 ist das eine einzige Regel. Diese Kampagne enthält keinen Link, den Filter prüfen könnten. Der Anhang ist der ganze Angriff. - Eine Hausregel festlegen: Droht eine Behörde per Mail, ruft ihr beim eigenen Finanzamt oder beim Steuerberater an. Die Nummer nehmt ihr aus dem letzten echten Bescheid, nie aus der Mail.
- Zwei-Faktor-Anmeldung fürs Mailkonto. Dann reicht ein gestohlenes Passwort nicht. Wo der Anbieter es erlaubt, sollte der Versand per SMTP nur mit App-Passwort möglich sein.
- DNS-Filter nutzen. Die Beute geht über unverschlüsseltes HTTP raus, die Verschlüsselung steckt im Paket selbst. Ein DNS-Filter, der
facem[.]moneyund frisch registrierte Domains sperrt, schneidet den Rückkanal ab. - Wenn doch jemand getippt hat: sofort Passwort ändern, alle Sitzungen abmelden und im Postfach nach neuen Weiterleitungs- und Filterregeln schauen. Wie eure eigene Domain gegen Missbrauch aufgestellt ist, zeigt der Mail-Check hier auf der Seite.
Fazit
Das Kit ist technisch dasselbe wie im Juni. Nur die Verkleidung ist neu, und sie ist klüger gewählt: Vor einer Kontopfändung haben Selbstständige mehr Angst als vor einer Rücklastschrift über 18 Euro. Dass nach der Pfändung eine Seite mit "0,00 EUR, BEZAHLT" kommt, zeigt, wie viel Mühe sich die Betreiber mit dem Text geben. Mit der Technik geben sie sich deutlich mehr Mühe.
Die Absenderadresse ist redigiert (<kunde>[@]<isp-dk>[.]dk). Das Postfach gehört einem Privatkunden eines dänischen Internetproviders, dessen Zugangsdaten gestohlen wurden. Die Person ist selbst Opfer und hat mit der Kampagne nichts zu tun. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.