29. September 2026
Shopify-Phishing mit Google als Türsteher: 42 Minuten alte Domain, sauberes DKIM und ein Link auf google.com

Tobias Wilke
@wilketob
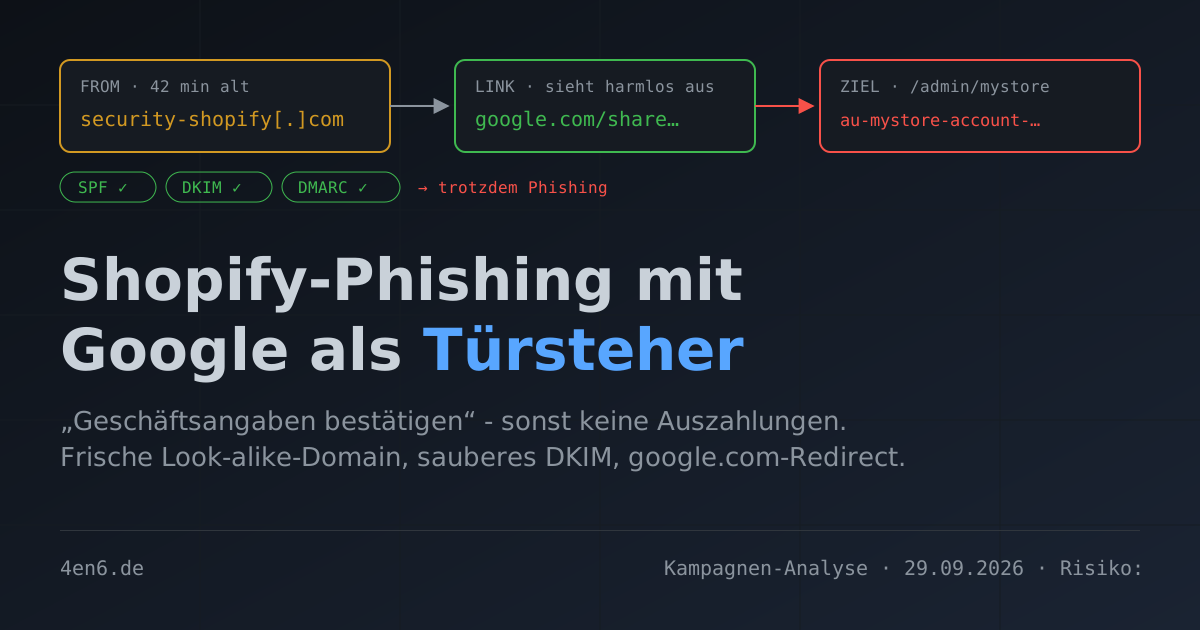
Die Domain, von der diese Mail kam, war beim Versand 42 Minuten alt. Registriert am 28. September um 15:30 Uhr UTC, um 16:12 Uhr ging die erste Shopify-Fälschung raus. Wer so schnell ist, rechnet nicht damit, dass die Domain den Abend übersteht. Muss sie auch nicht.
Worum es geht: Shopify Payments will angeblich meine Geschäftsangaben prüfen. Bis dahin werden Auszahlungen zurückgehalten. Für jemanden, der einen Onlineshop betreibt, ist das der eine Satz, bei dem man nicht lange überlegt.
Die Mail: KYC-Anfrage mit Druck auf den Cashflow
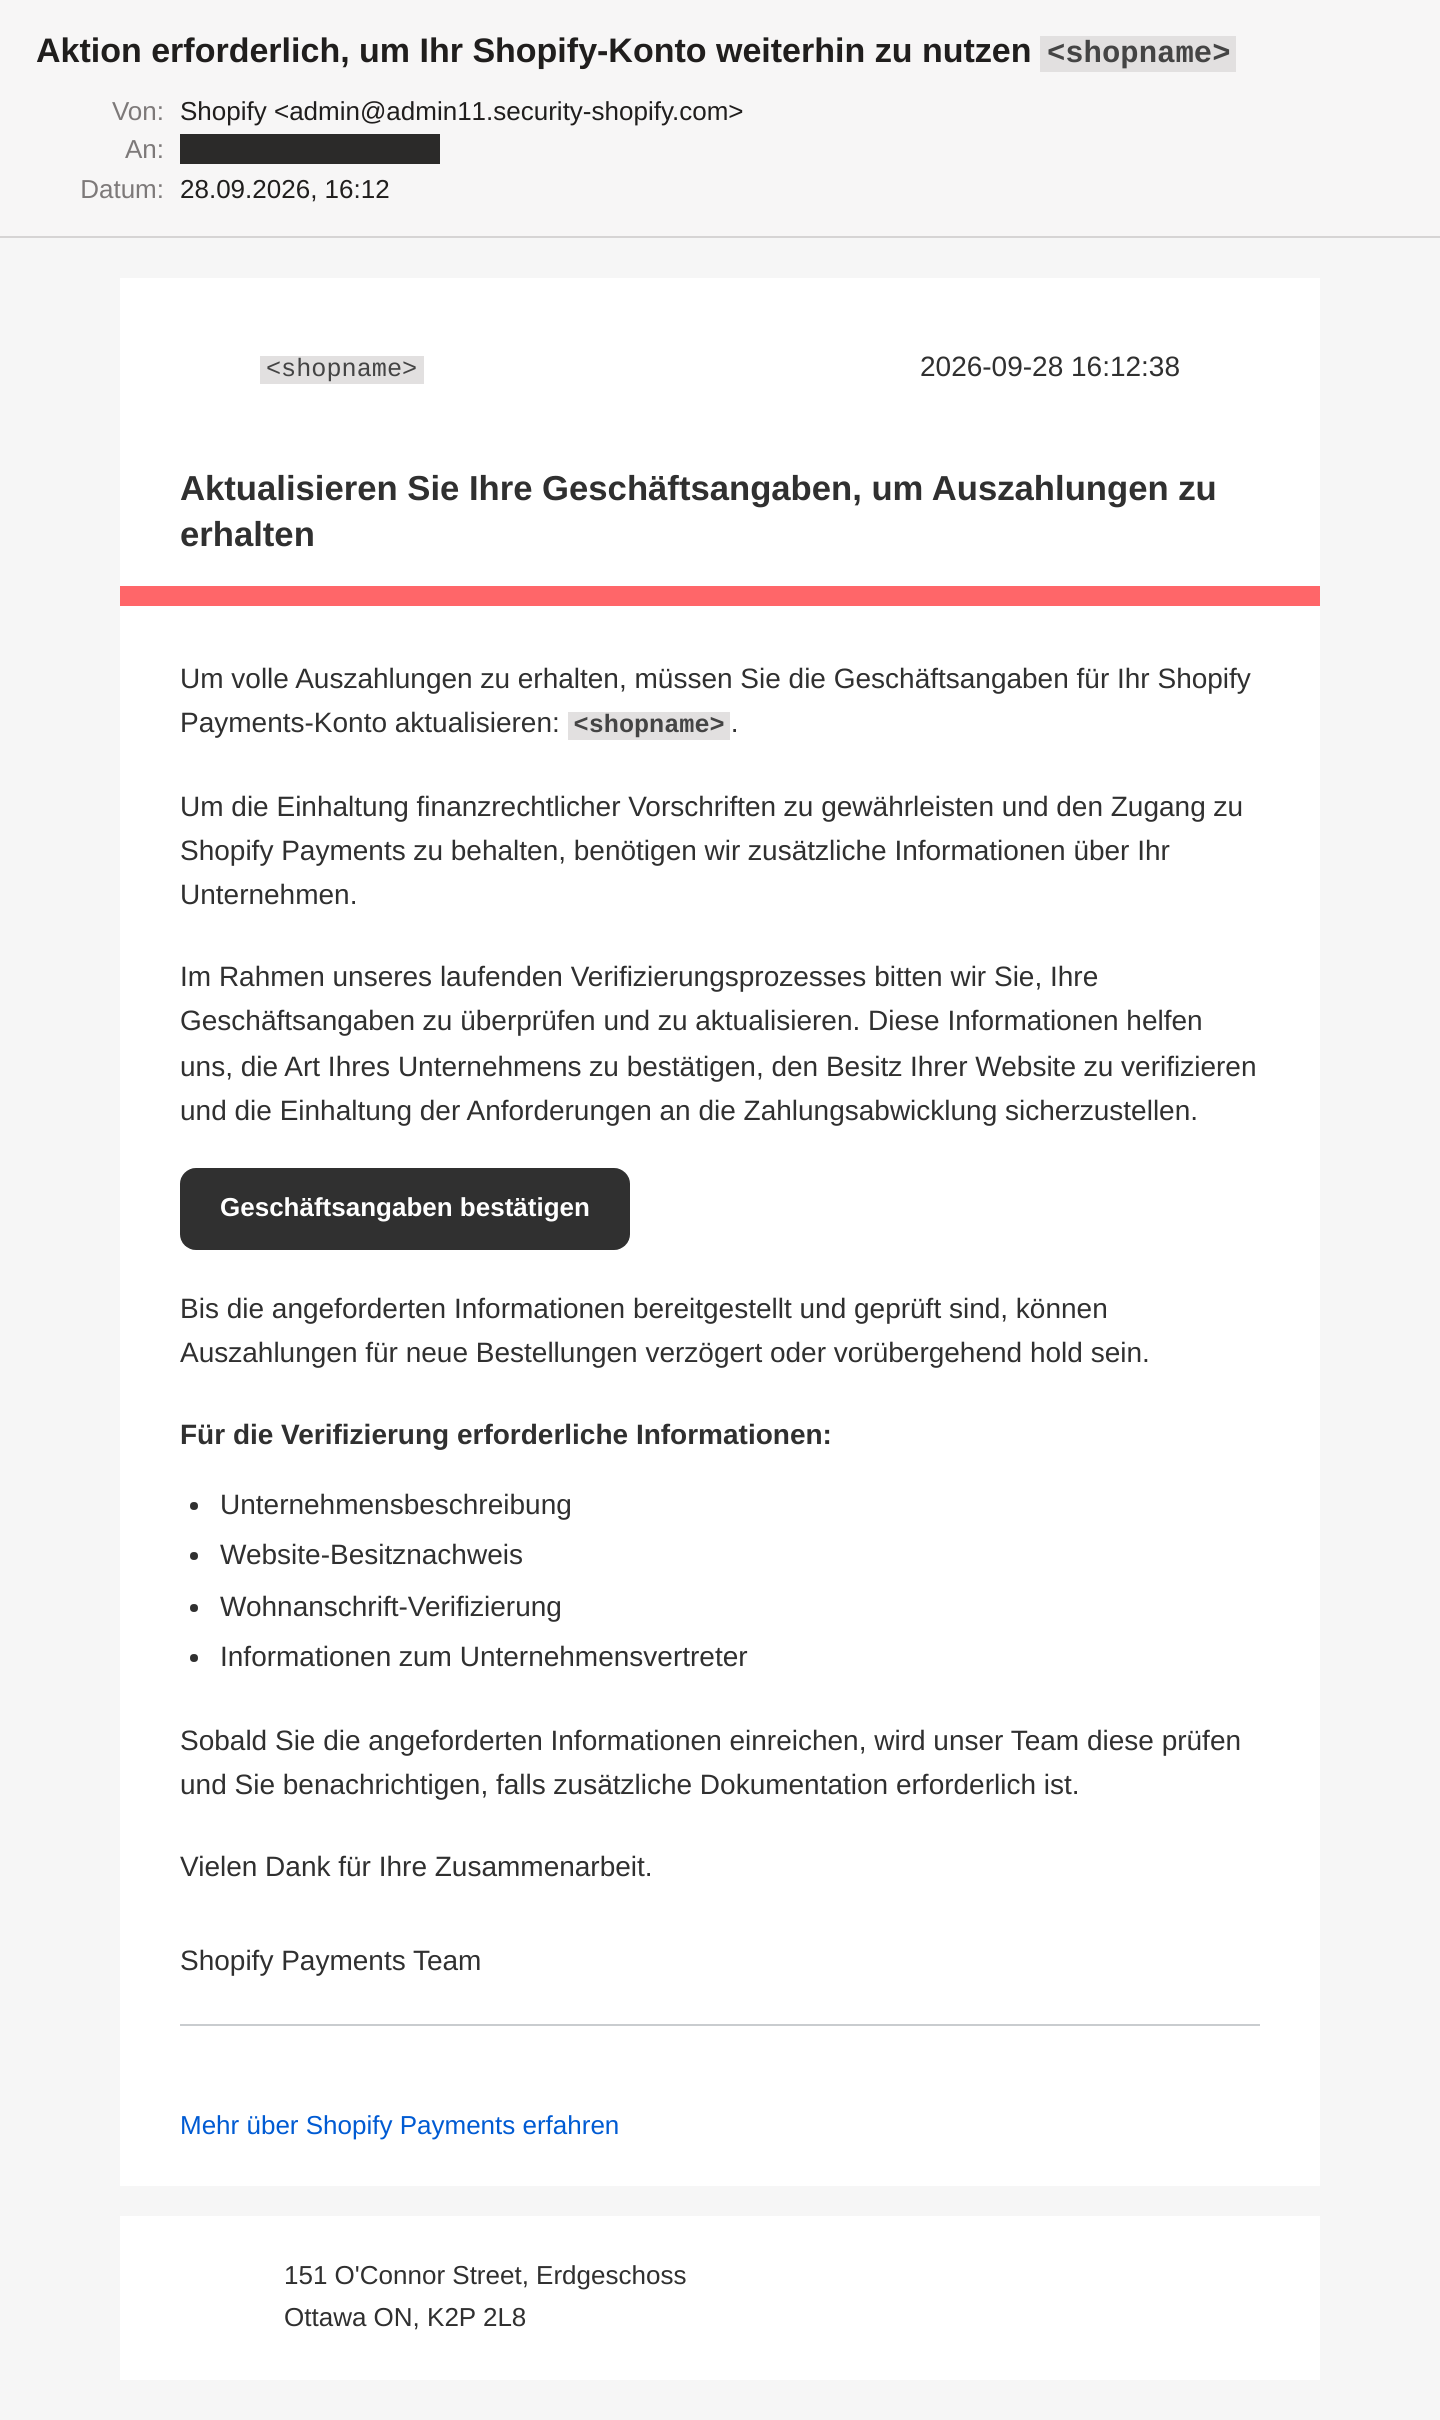
Der Betreff lautet „Aktion erforderlich, um Ihr Shopify-Konto weiterhin zu nutzen“, dahinter steht der Name meines angeblichen Shops. Den haben die Täter nicht recherchiert. Sie haben einfach das Domain-Label meiner Mailadresse genommen und an drei Stellen eingesetzt. Wirkt persönlich, ist aber Serienbrief.
Optisch ist das ordentlich. Schlichtes Shopify-Layout, roter Warnbalken (im HTML-Quelltext steht tatsächlich <!-- Urgency Bar -->), dazu ein dunkler Button „Geschäftsangaben bestätigen“. Im Footer steht die echte Shopify-Adresse in Ottawa. Nur die Übersetzung stolpert:
Bis die angeforderten Informationen bereitgestellt und geprüft sind, können Auszahlungen für neue Bestellungen verzögert oder vorübergehend hold sein.
„Vorübergehend hold sein“. Da hat die Übersetzungsmaschine beim englischen on hold aufgegeben. Und die Adresszeile wird aus Ground Floor zum „Erdgeschoss“, was bei einem kanadischen Konzern auch eher selten auf dem Briefkopf steht.
Technisch: Alles grün, trotzdem Fake
Der Absender ist admin[@]admin11[.]security-shopify[.]com (Adressen und Links hier defangt, damit nichts aus Versehen klickbar ist). Wer jetzt auf gefälschte Header tippt, liegt falsch. SPF: pass. DKIM: pass, mit eigenem Schlüssel für security-shopify[.]com. DMARC: aligned. Die Mail ist technisch einwandfrei, sie kommt genau von der Domain, die draufsteht.
Das Problem ist nur: Diese Domain gehört nicht Shopify. Shopify schützt shopify.com mit DMARC p=reject. Das hilft aber nichts, wenn der Angreifer gar nicht shopify.com fälscht, sondern sich einfach eine eigene Domain mit „shopify“ im Namen kauft. Registriert wurde sie bei DreamHost, das DNS läuft über Cloudflare.
Die Versand-IP 194[.]182[.]79[.]134 liegt bei INTERNET CZ in Prag. Der rDNS-Name verweist auf Aruba in Italien, aber der Netzbetreiber ist tschechisch. Spannender ist der SPF-Record der Hauptdomain: Er listet 15 Mailserver in zwei Netzen, jeder mit eigenem Hostnamen admin3, admin5, admin11 und eigenem DKIM-Schlüssel. Das ist Snowshoe-Spam: viele Versandknoten, damit keiner allein auffällt.
Dazu kommen ein paar Kosmetik-Header, die nach seriösem Newsletter-Dienst aussehen sollen. X-SG-EID ist das Kennzeichen von SendGrid. Nur ist die Mail nie über SendGrid gelaufen, sie kam direkt vom eigenen Server. Das ist Deko fürs Reputationssystem.
Immerhin: Spamhaus hatte die Domain schon auf der Phishing-Blocklist (URIBL_DBL_PHISH). Allein reichte das dem Filter aber nicht, der Gesamtscore lag bei 2,5 von 7. Mein Analyse-Postfach nimmt ohnehin absichtlich an, was reinkommt. Ein strenger eingestellter Filter hätte hier aber eine gute Chance gehabt.
Der Link: google.com als Türsteher
Jetzt der eigentlich clevere Teil. Wer mit der Maus über den Button fährt, sieht:
hxxps://google[.]com/share.google?q=bTNLs44pyZGPcxFEN
Google. Die vertrauenswürdigste Domain der Welt. Dahinter steckt Googles eigener Kurzlink-Dienst share.google, und der leitet weiter. Wohin, habe ich nicht selbst ausprobiert, Links rufe ich grundsätzlich nicht auf. VirusTotal hat es für mich erledigt, das Ziel:
hxxps://au-mystore-account-shopify[.]com/admin/mystore
Diese Domain wurde am 17. September registriert, liegt hinter Cloudflare und zeigt Scannern eine Bot-Challenge statt der eigentlichen Seite. Der Pfad /admin/mystore imitiert den Shopify-Admin. Das Präfix au- lässt vermuten, dass das Kit ursprünglich für Australien gebaut und hier nur übersetzt wurde.
Das Ergebnis bei VirusTotal: 2 von 92 Scannern sagen Phishing. Vier andere kategorisieren die URL als „Suchmaschine“. Genau dafür ist der Umweg über Google da.
Der zweite Link in der Mail, „Mehr über Shopify Payments erfahren“, zeigt übrigens auf die echte Shopify-Tracking-Domain mail.shopifysvc.com. Den haben die Täter aus einer echten Shopify-Mail kopiert. Ein echter Link als Beifang macht den falschen glaubwürdiger.
Was die eigentlich wollen
Die Mail fragt nach Unternehmensbeschreibung, Wohnanschrift und Vertreterangaben. Das klingt nach KYC-Prüfung und ist ein guter Vorwand, weil Zahlungsdienstleister so etwas tatsächlich verlangen. Das eigentliche Ziel steckt aber im Pfad: /admin.
Wer klickt, landet auf einem nachgebauten Shopify-Login. E-Mail, Passwort, und bei aktivierter Zwei-Faktor-Anmeldung vermutlich auch gleich den Code. Der wird in Echtzeit weitergereicht, solange er noch gültig ist. Mit dem Admin-Zugang ändern die Täter dann die Bankverbindung für Auszahlungen, legen sich einen eigenen Mitarbeiter-Account an oder ziehen die Kundendaten ab. Das bedeutet echtes Geld weg und obendrein einen meldepflichtigen Datenschutzvorfall.
Woran ihr's erkannt hättet
Die Absenderdomain ist security-shopify[.]com, nicht shopify.com. Das ist der wichtigste und einfachste Check. Bindestrich-Konstruktionen mit Markennamen sind fast nie echt.
Der Button führt nicht zu Shopify, sondern zu Google. Warum sollte Shopify Payments seine Händler über einen Google-Kurzlink in den eigenen Admin schicken? Genau: gar nicht.
„Vorübergehend hold sein“. Ein Konzern mit deutscher Lokalisierung schreibt das nicht.
Der „persönliche“ Shopname ist nur das Stück eurer Maildomain vor dem Punkt. Wenn euer Shop anders heißt, ist das ein Geschenk.
Was ihr tun könnt
Shopify nur über Lesezeichen öffnen. Echte Verifizierungsanfragen stehen auch im Admin unter Einstellungen → Zahlungen. Wer dort nichts findet, hat die Antwort.
Passkey statt SMS oder App-Code. Shopify unterstützt Passkeys. Ein Passkey ist an die echte Domain gebunden und funktioniert auf au-mystore-account-shopify[.]com schlicht nicht. Ein sechsstelliger Code lässt sich dagegen abtippen und weiterreichen.
Nicht auf „DKIM pass“ verlassen. Grüne Häkchen im Mailclient heißen nur: Die Mail kommt wirklich von der Domain, die draufsteht. Ob diese Domain seriös ist, sagt das nicht. Wer die eigene Domain gegen Spoofing absichern will, kann das mit dem Mail-Check hier auf der Seite prüfen. Gegen Look-alike-Domains hilft nur Hinschauen.
Auszahlungsänderungen überwachen. Mitarbeiter-Accounts brauchen selten Zugriff auf Payouts. Rechte beschneiden und die Benachrichtigungen bei Bankdaten-Änderungen ernst nehmen.
Frisch registrierte Domains im Filter bestrafen. Viele Mail-Gateways und Provider haben Regeln für Domains, die jünger als ein paar Tage sind. Diese hier war jünger als eine Stunde.
Fazit
Handwerklich ist das eine der besseren Shopify-Fälschungen: echte Authentifizierung, Snowshoe-Versand, Google als Tarnkappe und Cloudflare vor der Landingpage. Gestolpert sind die Täter über eine Übersetzung und über die Tatsache, dass „security-shopify“ eben nicht „shopify“ ist. Wer die Absenderdomain liest, braucht den Rest der Analyse nicht.