4. Oktober 2026
Gesundheitskarte wird erneuert: Phishing, das SPF, DKIM und DMARC besteht

Tobias Wilke
@wilketob
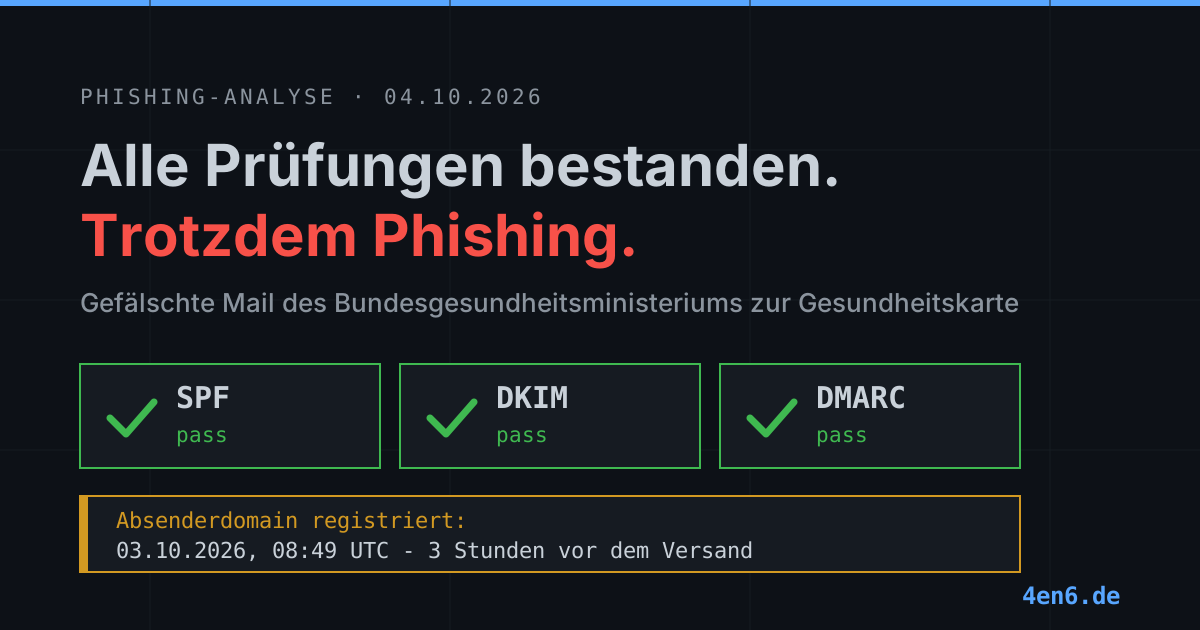
Diese Mail hat SPF bestanden. Und DKIM. Und DMARC. Alle drei, sauber, ohne Trick. Sie behauptet, vom Bundesgesundheitsministerium zu kommen, und sie ist trotzdem Phishing - weil der Angreifer die Absenderdomain schlicht gekauft hat. Drei Stunden vor dem Versand.
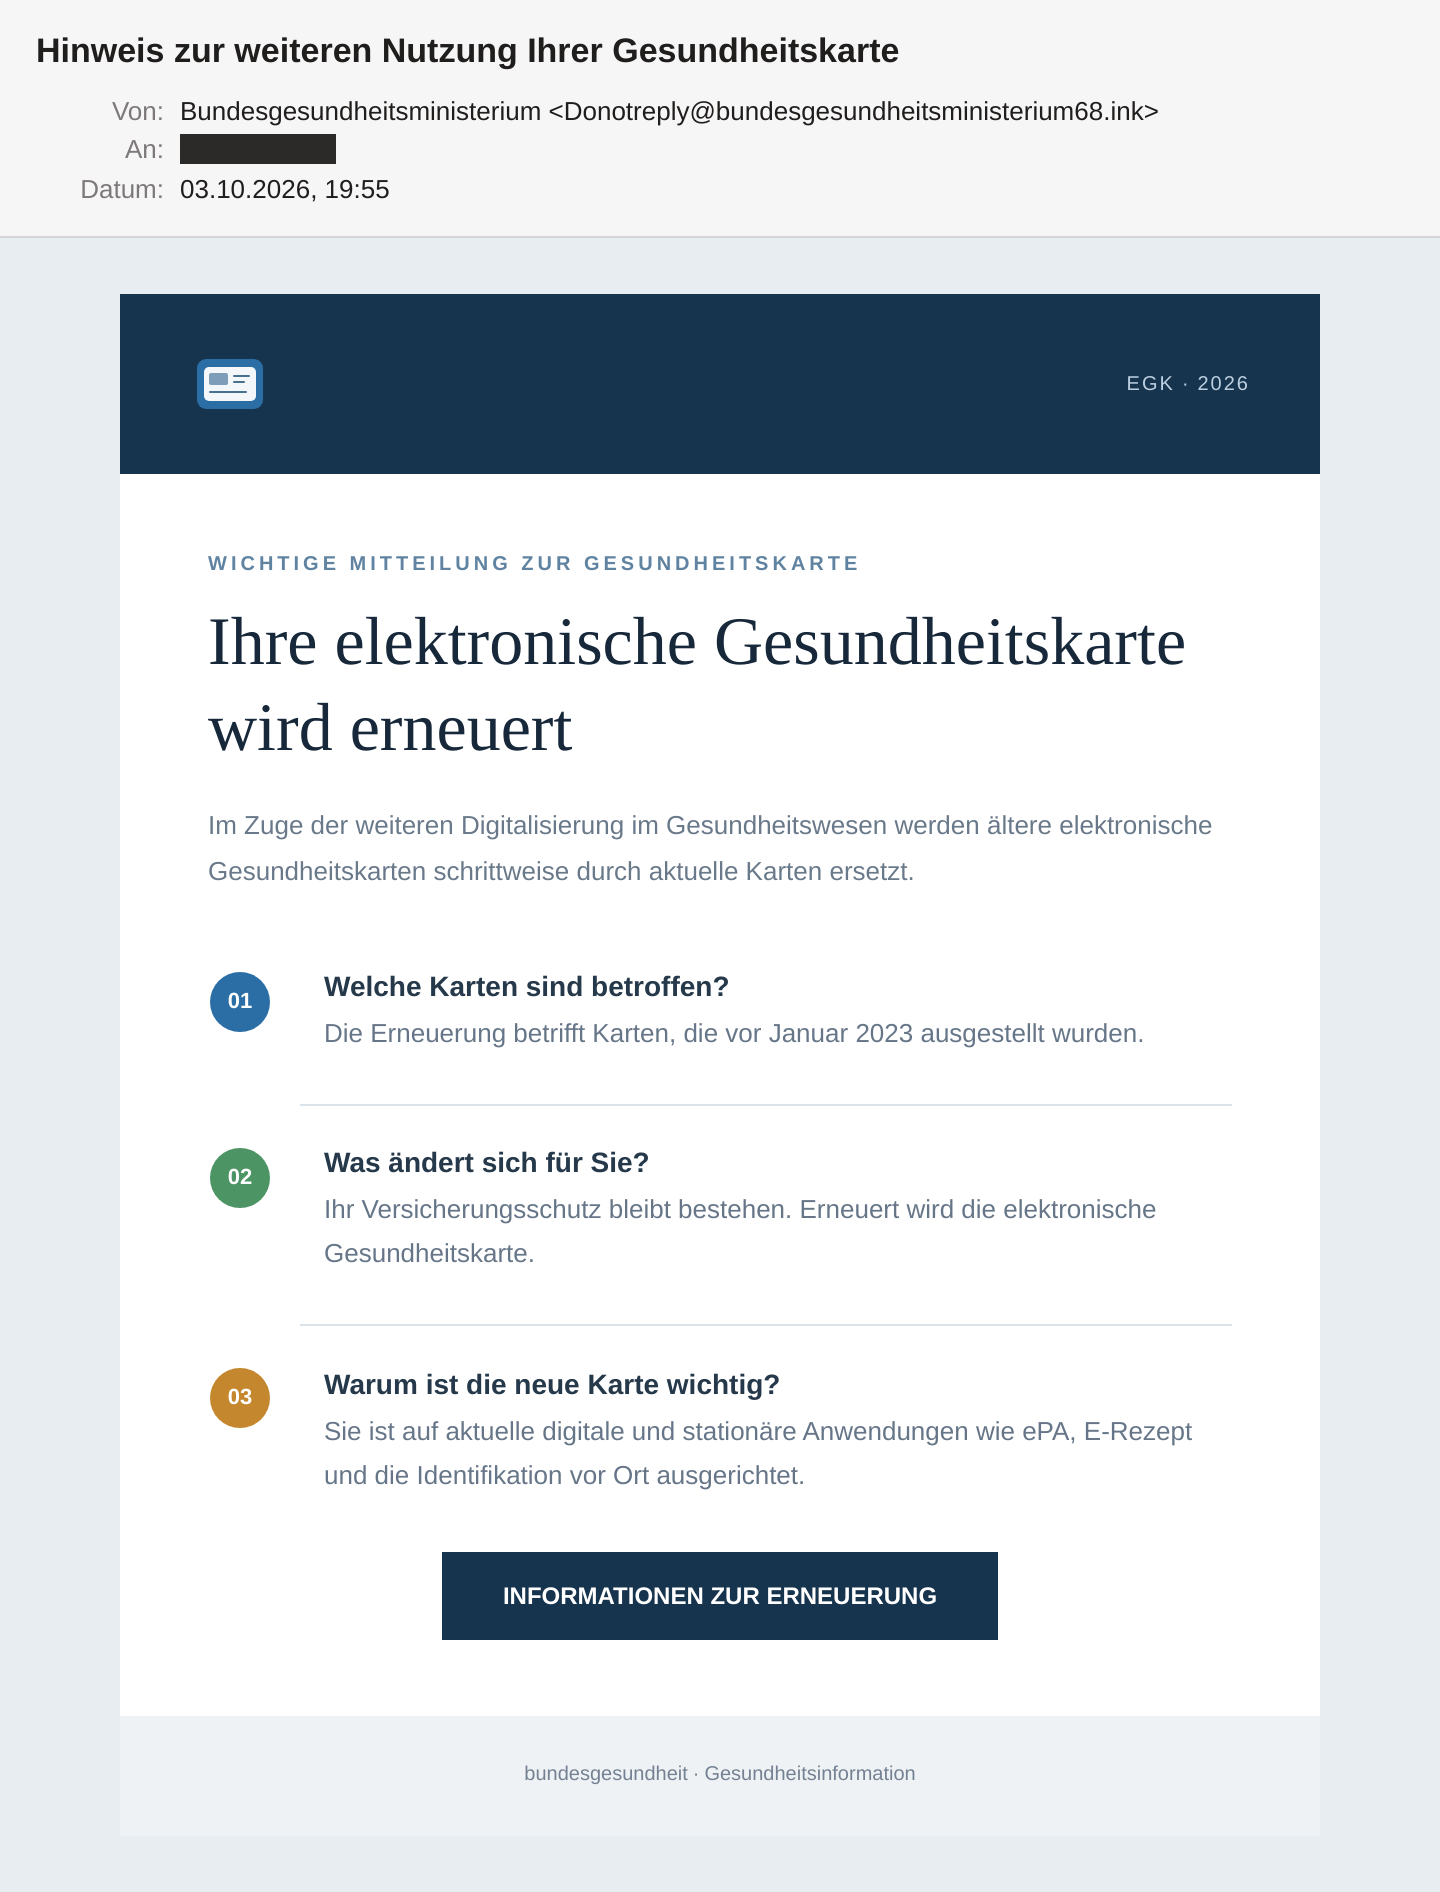
Die Mail
Betreff: „Hinweis zur weiteren Nutzung Ihrer Gesundheitskarte". Absender: Bundesgesundheitsministerium <Donotreply[@]bundesgesundheitsministerium68[.]ink>. URLs und Domains sind hier defangt, damit nichts aus Versehen angeklickt wird.
Der Text ist das Bemerkenswerteste an der ganzen Kampagne. Ältere elektronische Gesundheitskarten würden „im Zuge der weiteren Digitalisierung im Gesundheitswesen schrittweise durch aktuelle Karten ersetzt". Betroffen seien Karten, die vor Januar 2023 ausgestellt wurden. Dann drei nummerierte Punkte, die genau die Fragen beantworten, die man stellen würde: Welche Karten? Was ändert sich? Warum wichtig? Antwort auf Punkt zwei: „Ihr Versicherungsschutz bleibt bestehen."
Keine Frist. Kein Countdown. Keine Sperrdrohung. Kein einziger Rechtschreibfehler. Wer seiner Belegschaft beibringt, Phishing an schlechtem Deutsch und Zeitdruck zu erkennen, hat hier ein Problem: Beides fehlt. Die Mail will gar keine Panik, sie will Verwaltungsroutine. In der Haltung klickt man einen Button, ohne die Adresse zu lesen.
Darunter steht genau ein Link. Keine Fußzeile mit Datenschutz, kein Abmeldelink, kein Impressum, keine Postadresse, kein Bürgertelefon. Als Absender firmiert im Footer „bundesgesundheit · Gesundheitsinformation" - eine Institution, die es nicht gibt.
Warum die Authentifizierung nichts rettet
Jetzt der Teil, über den ich gestolpert bin. Die Absenderdomain hat einen SPF-Record, der exakt die Versand-IP freigibt. Sie hat einen eigenen DKIM-Schlüssel mit 2048 Bit, Selektor mail, Signatur verifiziert. Sie hat einen DMARC-Record. Envelope, From und DKIM-Domain sind identisch, also ist alles sauber ausgerichtet, und DMARC besteht.
Das ist kein Fehler im System. Das ist das System. SPF, DKIM und DMARC beantworten eine einzige Frage: Darf dieser Server im Namen dieser Domain senden? Darauf lautet die Antwort hier ehrlich ja - dem Angreifer gehört die Domain. Ob die Domain die richtige ist, prüft keines der drei Verfahren.
Die echten Ministeriumsdomains hätte er dafür nicht brauchen können: bundesgesundheitsministerium.de und bmg.bund.de fahren beide DMARC auf p=quarantine. Ein Direktspoof wäre mindestens im Spam-Ordner gelandet. Also hat er den Umweg genommen und sich eine eigene gekauft, die nur so heißt.
Und hier kommt das Detail, das die Kampagne wirklich verrät. Ich habe beide beteiligten Domains im WHOIS nachgeschlagen:
bmg-zgesundheitsversorgung.ink    Creation: 2026-10-03 08:49:06 UTC
bundesgesundheitsministerium68.ink Creation: 2026-10-03 08:49:12 UTC
Sechs Sekunden Abstand. Gleicher Registrar (Dominet, Hongkong), gleiche Registrant-Organisation, gleicher Abuse-Kontakt bei Alibaba. Die Mail wurde um 11:55 UTC zugestellt. Zwischen Domainkauf und Posteingang lagen drei Stunden und sechs Minuten. Kein Reputationsdienst der Welt hat in drei Stunden eine Historie - genau darauf ist das Timing gebaut. Beide Domains stehen bis heute bei 0 von 91 VirusTotal-Engines ohne Befund, obwohl eine davon wörtlich „bundesgesundheitsministerium" heißt.
Verschickt wurde das Ganze von einer gemieteten Google-Cloud-VM in Frankfurt (35[.]242[.]238[.]50), auf der auch Webserver und MX der Absenderdomain laufen. Ein Host, drei Rollen. Der Header X-Mailer: SendGrid API ist frei erfunden - in der Received-Kette taucht kein einziger SendGrid-Server auf. Verräterischer ist der Date-Header: Die Uhrzeit passt exakt zur Zustellung, aber der Zeitzonen-Offset steht auf +0800. Dazu Registrar in Hongkong und Nameserver bei Alibaba. Die deutsche Versandregion ist Kulisse.
Was hinter dem Button liegt
Der Link zeigt auf hxxps://bmg-zgesundheitsversorgung[.]ink/THUB6q. Lies die Domain nochmal: bmg- plus ein eingeschobenes z plus gesundheitsversorgung. Keine kyrillischen Buchstaben, kein Unicode-Zauber, nur ein Buchstabe, der beim Überfliegen verschwindet und die Domain frei registrierbar macht.
Dahinter liegt Cloudflare, und davor liegt eine Zwischenseite. VirusTotal sieht dort den Seitentitel „Verify you are human". Das ist die Türstehertechnik moderner Phishing-Kits: Crawler, Sandboxen und Mail-Security-Scanner bleiben an der Prüfung hängen und bekommen das eigentliche Formular nie zu sehen. Der Mensch klickt einmal und ist durch - und hält die Hürde auch noch für ein Sicherheitsmerkmal.
Was danach kommt, habe ich nicht aufgerufen, also sage ich nicht, was dort steht. Nach der Köderlogik ist das Ziel klar: Name, Geburtsdatum, Adresse, Krankenkasse, Versichertennummer. Für die eGK gibt es kein Login, das man abfischen könnte - Versicherte haben beim Ministerium kein Konto. Es geht also nicht um Passwörter, sondern um einen vollständigen Identitätsdatensatz. Damit eröffnet man Konten, bestellt auf fremden Namen und redet sich bei Hotlines in fremde Kundenkonten.
Danach merkt niemand etwas. Es gibt keine Malware, keinen Anhang, keine Logzeile auf dem Rechner. Die neue Karte kommt irgendwann sowieso - von der Krankenkasse, turnusmäßig. Die Bestätigung des Angreifers wird nie widerlegt.
Woran man es trotzdem sieht
Drei Dinge, keins davon braucht Header-Wissen.
Erstens: Der Bund sendet aus .bund.de oder .de. Nicht aus .ink. Diese eine Prüfung hätte gereicht, und sie funktioniert auch bei der nächsten Behördenmail.
Zweitens: Zuständigkeit. Das Bundesgesundheitsministerium stellt keine Gesundheitskarten aus. Das macht die Krankenkasse, nach § 291 SGB V, und sie schickt die Karte unaufgefordert per Post. Ein Ministerium schreibt Versicherte in dieser Sache überhaupt nicht an.
Drittens: Behördenpost ohne Impressum, ohne Adresse, ohne Telefonnummer und mit einem erfundenen Absendernamen im Footer gibt es nicht. Dafür ist die deutsche Verwaltung viel zu gründlich.
Was ihr tun könnt
Neu registrierte Domains gesondert behandeln. Die einzige Kategorie, die VirusTotal dieser URL überhaupt zuwies, war „newly registered websites". Wer im Mail-Gateway oder im DNS-Resolver eine NRD-Kategorie hat (Quad9, Cloudflare Gateway, Umbrella, viele Firewalls können das), sollte sie einschalten - zur Not nur als Warnhinweis. In diesem Fall der wirksamste einzelne Hebel.
Aufhören zu lehren, dass authentifizierte Mails echt sind. Diese Mail besteht alle drei Prüfungen. Wer Schulungsunterlagen hat, in denen „SPF und DKIM bestanden" als Echtheitsnachweis steht, korrigiert das am besten diese Woche. Richtig ist: Authentifizierung beweist Domain-Kontrolle, nicht Identität. Wie die eigene Domain dasteht, könnt ihr mit dem Mail-Check hier auf der Seite prüfen - das schützt davor, dass jemand euren Namen missbraucht, aber eben nicht davor, dass jemand sich einen ähnlichen kauft.
Erstkontakt-Banner einschalten. Microsoft 365 und Google Workspace können Hinweise für Absender, von denen noch nie Post kam. Gegen eine drei Stunden alte Domain ist das die passende Antwort, weil der Hinweis keine Reputation braucht.
Einen Meldeweg nennen, bei dem Melden nicht peinlich ist. Diese Kampagne hinterlässt kein Artefakt. Der Mensch ist der einzige Sensor. Wer klickt und es zehn Minuten später merkt, kann noch handeln - aber nur, wenn er sich traut.
Abuse melden. Beide Domains laufen über domainabuse@service.aliyun.com, die Versand-VM über Google Cloud, die Landing über Cloudflare. Bei so jungen Domains bringt eine schnelle Meldung tatsächlich etwas.
Fazit
Die üblichen Erkennungsmerkmale greifen hier alle nicht: kein Auth-Fail, keine Grammatikfehler, kein Zeitdruck, kein Anhang, kein gekapertes Fremdpostfach. Was bleibt, ist ein Ministerium, das sich für eine Aufgabe zuständig erklärt, die es nicht hat, und eine Domain, die beim Versand drei Stunden alt war. Technisch ist diese Kampagne sauberer als alles, was ich dieses Jahr an Behörden-Phishing gesehen habe - inhaltlich scheitert sie an einem Satz im Sozialgesetzbuch.