5. Oktober 2026
Gratis-Paket von Albert Heijn: Der Cloaker verrät sich in der eigenen URL

Tobias Wilke
@wilketob
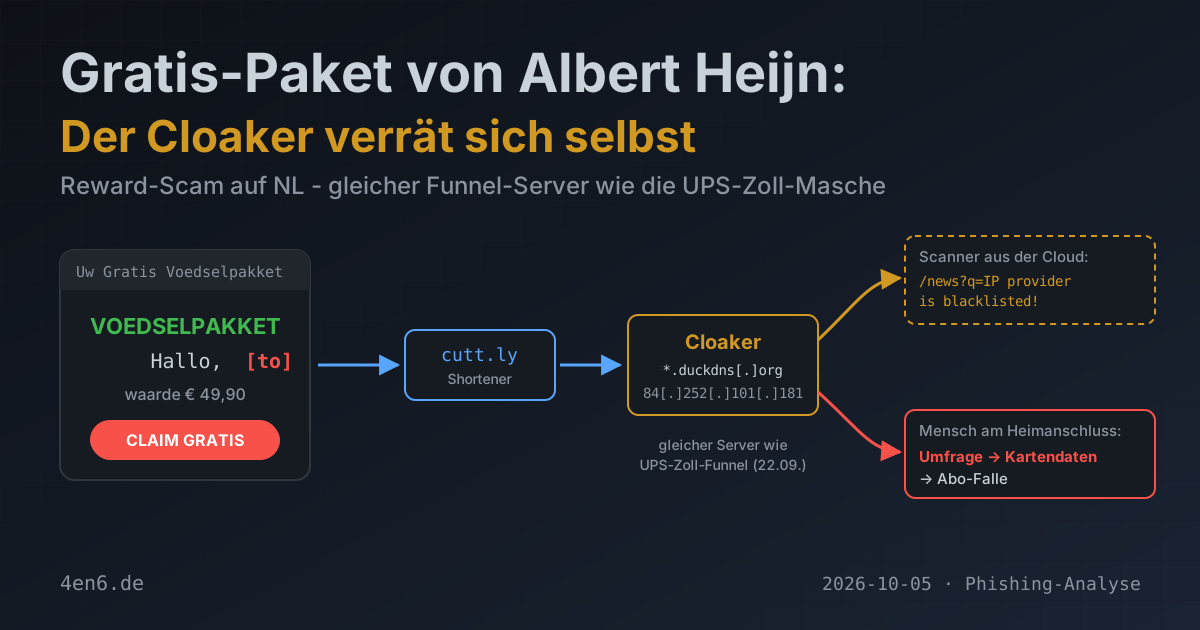
Albert Heijn verschenkt Lebensmittelpakete. Pasta, Olivenöl, Konserven, Nüsse, dazu eine Überraschung, Wert 49,90 Euro. Man muss nur heute klicken. Die Mail kam am Sonntagabend an eine deutsche info@-Adresse, auf Niederländisch, an jemanden, der nie bei Albert Heijn eingekauft hat.
Spannend ist nicht das Paket. Spannend ist, wo der Link hinführt. Der Server dahinter ist ein alter Bekannter. URLs und bösartige Domains sind im Folgenden defangt, damit nichts aus Versehen angeklickt wird.
Die Mail: Hallo, [to]
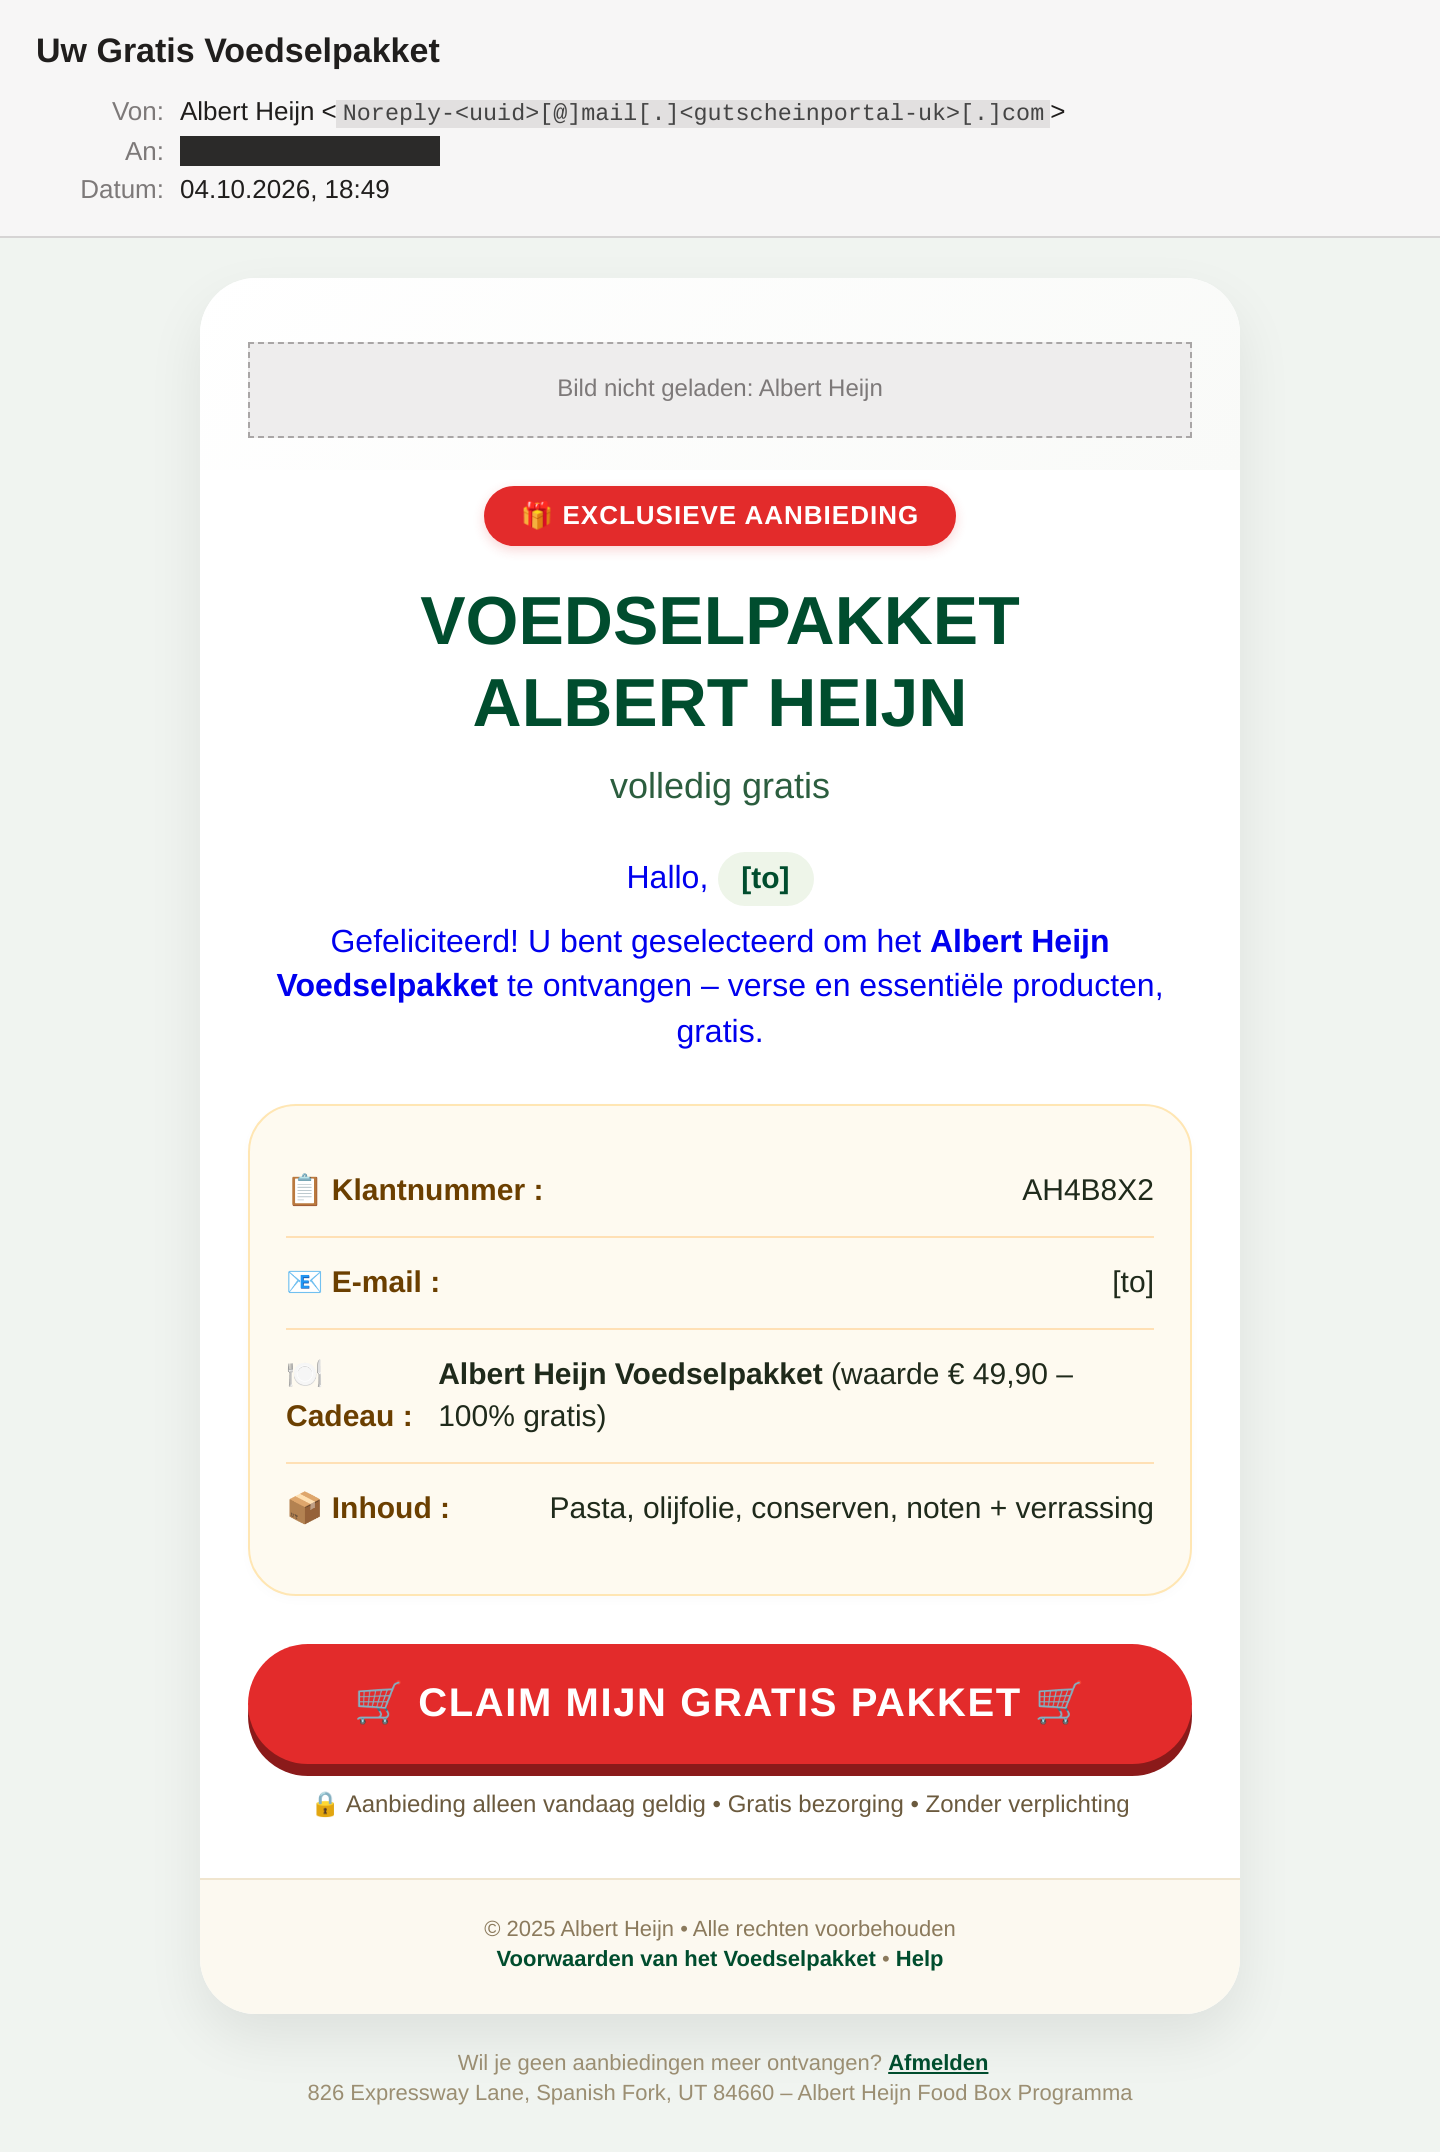
Betreff: Uw Gratis Voedselpakket. Absender im Display-Namen: Albert Heijn. Die echte Adresse dahinter: Noreply-<uuid>[@]mail[.]<gutscheinportal-uk>[.]com, also eine Zufalls-ID unter der Domain eines britisch registrierten Gutscheinportals, das mit der Sache nichts zu tun hat.
Der Rest ist ein Lehrbuch-Gewinnspiel. „Gefeliciteerd! U bent geselecteerd“, eine Kundennummer, die für jeden gleich ist, „Aanbieding alleen vandaag geldig“, „Zonder verplichting“. Und dann zweimal der schönste Fehler der Woche: Hallo, [to] und E-mail : [to]. Der Mailer sollte die Empfängeradresse einsetzen. Hat er nicht.
Kleine Details runden das Bild ab. Im Footer steht © 2025 Albert Heijn, darunter eine Postanschrift in Spanish Fork, Utah. Die Farben sind Dunkelgrün und Rot, Albert Heijn ist hellblau. Das Logo wird von einer Logo-Sammelseite nachgeladen. Und vor den Doppelpunkten stehen Leerzeichen (Cadeau :), wie im Französischen üblich. Die Vorlage wurde offenbar übersetzt, nicht gebaut.
Was im Quelltext steckt
Wer F12 drückt, findet zwei Textblöcke, die niemand sehen soll. Ein span mit text-indent: -9999px enthält deutschen Produkttext eines Elektronikshops: Samsung Galaxy S26+, 512 GB, Energieeffizienzklasse A. Ein p mit display: none enthält einen englischen Aufsatz über das US-Schulsystem, inklusive Tenth Amendment und No Child Left Behind Act.
Das nennt sich Hidden Text Salting. Der Spamfilter soll harmloses Vokabular sehen und die Mail für normal halten. Hat nicht geklappt: SpamAssassin hat BAYES_99 und BAYES_999 vergeben, die höchsten Spam-Wahrscheinlichkeiten, die der Bayes-Filter kennt. Für einen Aufsatz über amerikanische Bildungspolitik ist das ein hartes Urteil.
Der gesamte Mail-Inhalt ist außerdem in einen einzigen Link gewickelt. Egal wo man hinklickt, man landet bei cutt.ly, einem kommerziellen Linkverkürzer.
Die Absenderprüfung: gerettet durch einen zweiten Fehler
Versendet wurde von einer virtuellen Maschine in der Google Cloud in Brüssel, direkt an den Mailserver des Empfängers. Als HELO meldete sich der Absender mit [10.88.0.4], einer privaten Adresse. Das ist das Standardnetz von Podman, der Mailer lief also sehr wahrscheinlich in einem Container. Header-Details wie die Python-typische MIME-Boundary deuten auf ein selbstgeschriebenes Skript hin.
Jetzt wird es interessant. Die missbrauchte Gutschein-Domain veröffentlicht diesen SPF-Record:
v=spf1 a mx +all
+all heißt: Jeder Server der Welt darf im Namen dieser Domain mailen. Genau dieser Fehler hat im September der UPS-Zoll-Mail ein sauberes spf=pass verschafft. Hier hätte es genauso funktioniert, wenn die Domain nicht noch einen zweiten, abgeschnittenen SPF-Record hätte: v=spf1 include:serv. Zwei SPF-Records sind laut Standard ein permerror. Ergebnis beim Empfänger: spf=none. DKIM gibt es nicht, DMARC auch nicht.
Ein Fehler hebt den anderen auf. Das ist keine Sicherheit, das ist Glück. Die echten Albert-Heijn-Domains stehen übrigens auf DMARC p=reject, deshalb weichen die Absender auf fremde Domains aus.
Der Cloaker, der seine Gründe nennt
Den Shortlink habe ich nicht aufgerufen, sondern an VirusTotal übergeben. Der VT-Crawler wurde von cutt.ly weitergeleitet auf diese Adresse:
hxxp://soulsoul[.]duckdns[.]org/news?q=IP%20provider%20is%20blacklisted!%20GOOGLE-CLOUD-PLATFORM
Dort gab es einen RSS-Newsfeed. Kein Gewinnspiel, kein Formular. Das ist Cloaking: Ein Verteilsystem prüft, woher der Besucher kommt. Scanner aus Rechenzentren bekommen eine Alibi-Seite, echte Menschen am Heimanschluss den Funnel. Neu ist, dass dieser Cloaker seine Entscheidung offen in die URL schreibt. „IP provider is blacklisted! GOOGLE-CLOUD-PLATFORM.“ Danke für die Dokumentation.
Kleine Ironie: Die Mail selbst kam aus der Google Cloud. Der eigene Cloaker hätte den eigenen Versandserver ausgesperrt.
Derselbe Server wie bei UPS
soulsoul[.]duckdns[.]org ist eine kostenlose Subdomain eines Dynamic-DNS-Dienstes. Kein Domainkauf, kein WHOIS, keine Zahlungsspur. Sie zeigt auf 84[.]252[.]101[.]181, ein Netz von Delta Ltd in Moskau, Reverse-DNS deepcoppe[.]example[.]com.
Exakt diese IP und exakt dieser Fantasie-Hostname standen hinter der UPS-Zoll-Mail vom 22. September. Auch dort war die Landing eine Gratis-Subdomain, auch dort war die Sprache Niederländisch, auch dort ging es an dieselbe info@-Adresse. Die alte UPS-Subdomain zeigt heute noch auf denselben Server. Im UPS-Template stand im Quelltext der Kommentar CTA knop - leads generatie. Der Betreiber sammelt Leads und wechselt die Kostüme: erst UPS mit Zollangst, jetzt Albert Heijn mit Gratis-Pasta.
Was die eigentlich wollen
Zugangsdaten nicht. Wer klickt, landet nach allem, was wir von dieser Masche kennen, in einer kurzen Umfrage. Danach heißt es: Paket reserviert, nur noch Versandkosten von ein, zwei Euro, bitte Kartendaten. Im Kleingedruckten steckt ein Abo, das monatlich deutlich mehr abbucht. Name, Adresse und Telefonnummer gehen zusätzlich als Lead an den nächsten Interessenten. Was genau hinter dem Cloaker abgefragt wird, konnte ich passiv nicht sehen. Die Annahme stützt sich auf den Kampagnentyp und den UPS-Vorgänger.
Auch der Abmeldelink zeigt direkt auf den Funnel-Server, mit einer langen Kennung im Pfad. Wer sich abmeldet, bestätigt vor allem eins: Diese Adresse ist aktiv.
Woran ihr's erkannt hättet
Albert Heijn schreibt nicht von einer Gutschein-Domain mit Zufalls-ID. „Hallo, [to]“ ist kein Name. Ein niederländischer Supermarkt mit Postanschrift in Utah ist ungewöhnlich. Ein Gratispaket, das nur heute gilt, ist es nicht.
Was ihr tun könnt
Fragt euren Mail-Anbieter nach Spamhaus. SpamAssassin gab 6,3 Punkte bei einer Schwelle von 7,0. Zwei Reputationsabfragen wurden mit „Open Resolver blocked“ abgewiesen. Heute steht die Landing-Domain in der Spamhaus DBL, die Versand-IP auf der CSS-Liste. Ob das beim Versand schon so war, lässt sich nicht belegen. Gelaufen sind die Abfragen aber gar nicht. Das ist der dritte Fall dieser Art in meiner Sammlung.
Links beim Klick prüfen, nicht beim Empfang. Ein Scan beim Empfang sieht nur cutt.ly und eine Newsseite. Wirksam ist eine Prüfung im Moment des Klicks, mit URL-Rewriting im Gateway.
Catch-All abschalten. Diese Mail ging an info@ einer Domain mit Catch-All. Solche Adressen landen auf jeder gehandelten Liste.
Eigene DNS-Einträge prüfen. Genau ein SPF-Record, kein +all, ein DMARC-Eintrag und keine Wildcard-CNAMEs, die _dmarc verschlucken. Sonst wird eure Domain zum Absender anderer Leute. Der Mail-Check hier auf der Seite zeigt das in Sekunden.
Abmeldelinks in Spam ignorieren. Löschen reicht.
Fazit
Handwerklich eine wilde Mischung: sauberes Niederländisch, aber ein leerer Platzhalter in der Anrede. Ein durchdachter Cloaker, der seinen Sperrgrund in die URL schreibt. Eine Absenderdomain, deren +all nur an einem zweiten Tippfehler scheiterte. Das Wichtigste ist aber der Server. Der Funnel ist derselbe wie vor zwei Wochen, nur das Kostüm ist neu.
Die missbrauchte Absender-Domain ist redigiert (<gutscheinportal-uk>[.]com). Der Betreiber ist hier selbst Opfer - seine Systeme wurden nicht angetastet, die Adresse wurde nur gefälscht. Dass ein SPF-Record auf +all endet oder doppelt vorhanden ist, passiert leicht und fällt ohne eigene IT kaum auf. Die vollständigen IOCs liegen intern.