6. Oktober 2026
Volksbank-Phishing mit grünem Haken: SPF, DKIM, DMARC bestanden - und trotzdem Fake

Tobias Wilke
@wilketob
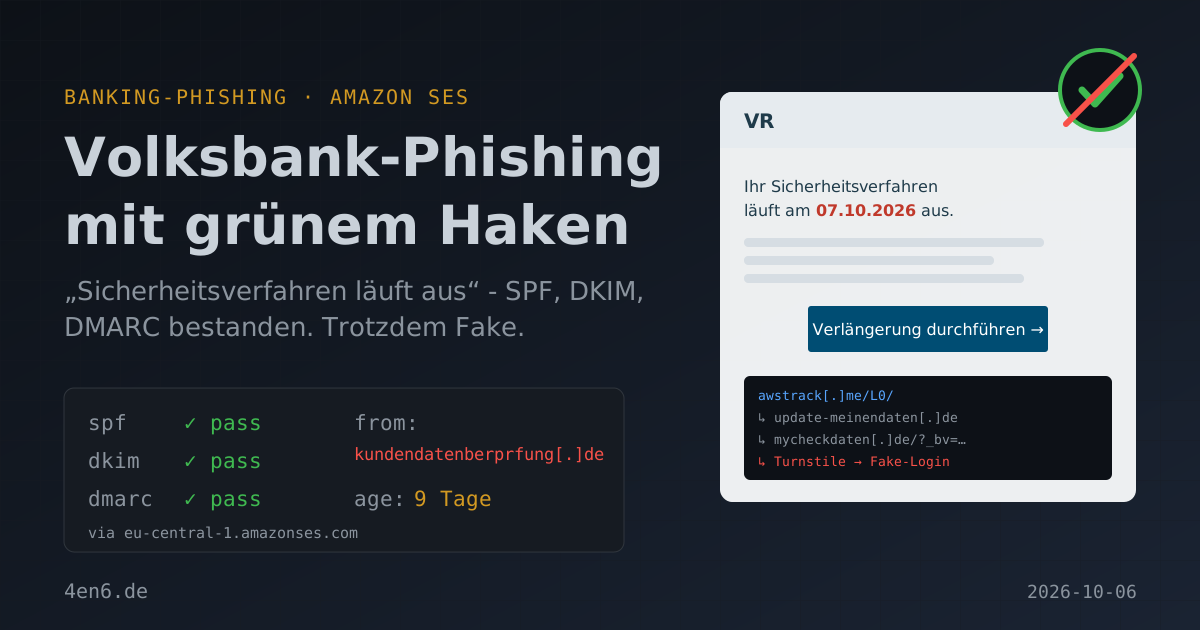
Diese Mail hat jeden technischen Test bestanden, den ein Mailserver kennt. SPF pass, DKIM pass, DMARC pass. SpamAssassin gab ihr Minuspunkte, Rspamd hielt sie zu 98 Prozent für harmlos. Und trotzdem will sie nur eins: euren Zugang zum Online-Banking.
Absender ist „VR“. Einfach nur VR. Keine Volksbank Irgendwo, keine Raiffeisenbank Sowieso. Dahinter steht die Adresse info[@]kundendatenberprfung[.]de. URLs und Domains sind hier defangt, damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
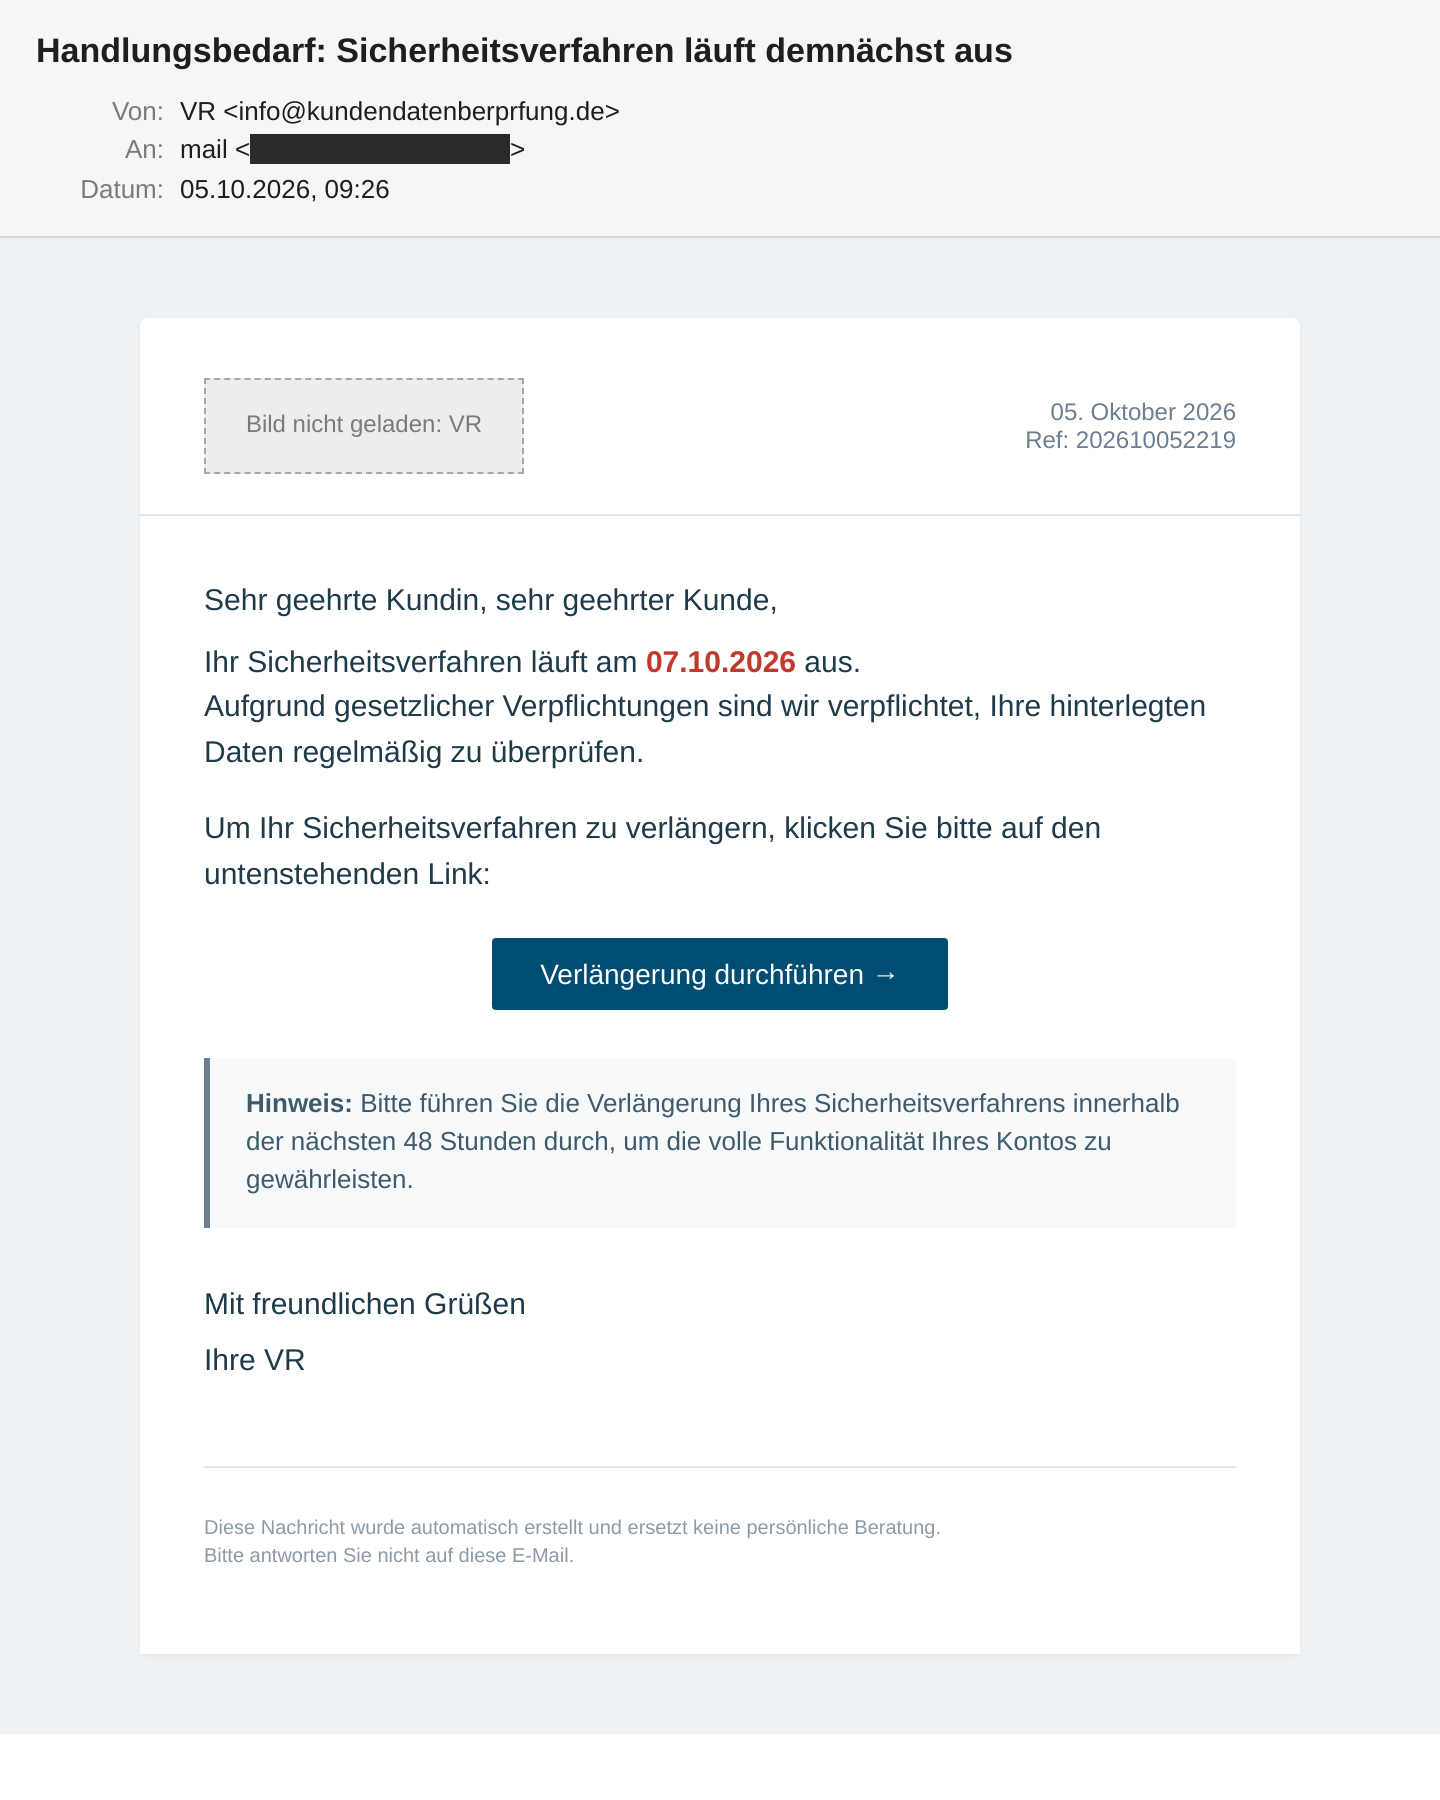
Der Betreff lautet „Handlungsbedarf: Sicherheitsverfahren läuft demnächst aus“. Der Inhalt ist kurz und klingt nach Verwaltung:
Ihr Sicherheitsverfahren läuft am 07.10.2026 aus.
Aufgrund gesetzlicher Verpflichtungen sind wir verpflichtet, Ihre
hinterlegten Daten regelmäßig zu überprüfen.
Darunter ein Button „Verlängerung durchführen →“ und ein grauer Kasten: Bitte innerhalb von 48 Stunden erledigen, „um die volle Funktionalität Ihres Kontos zu gewährleisten“. Dazu eine Referenznummer und ein Disclaimer, dass die Nachricht „keine persönliche Beratung“ ersetzt. Das Layout ist ruhig, das Deutsch sauber. Ein Bankkunde, der gerade an chipTAN-Abschaffung und SecureGo plus denkt, nickt das ab.
Wer genauer hinschaut, findet die Naht. Die Mail hat einen Text- und einen HTML-Teil. Im HTML läuft das Verfahren am 07.10. aus, im Textteil am 08.10. Auch die Referenznummern unterscheiden sich. Das Kit würfelt die Felder für jeden Teil neu. Und „gesetzliche Verpflichtungen sind wir verpflichtet“ hat beim Korrekturlesen auch niemand gestört.
Warum kein Filter angeschlagen hat
Hier wird es interessant. Die Täter haben nichts gefälscht. Sie haben sich alles selbst gebaut.
Die Domain kundendatenberprfung[.]de soll „Kundendatenüberprüfung“ heißen. Bei .de gehen Umlaute zwar, aber offenbar nicht im Kopf des Registrierenden: Das ü wurde nicht zu „ue“, es wurde einfach gestrichen. Diese Domain haben die Täter bei Amazon SES als Absender verifiziert. SES ist Amazons Versanddienst für Transaktionsmails, den auch Royal Mail und Amazon selbst nutzen. SES stellt die DKIM-Schlüssel bereit, die Täter tragen drei DNS-Einträge ein, fertig. Dazu ein SPF-Eintrag für die Bounce-Subdomain und ein DMARC-Eintrag mit p=none.
Das Ergebnis im Header:
dkim=pass header.d=kundendatenberprfung[.]de
dkim=pass header.d=amazonses.com
spf=pass smtp.mailfrom=…@info.kundendatenberprfung[.]de
DMARC_POLICY_ALLOW(-0.50)[kundendatenberprfung[.]de,none]
Alles grün, und alles korrekt. SPF, DKIM und DMARC beweisen nur eins: Die Mail kommt wirklich von kundendatenberprfung[.]de. Ob diese Domain irgendetwas mit einer Bank zu tun hat, prüfen sie nicht. Versendet wurde über eine Amazon-IP in Frankfurt mit bester Reputation. Mailspike führt sie auf der Whitelist.
Wo der Button hinführt
Fahrt ihr mit der Maus über den Button, seht ihr tgxxsw5p.r.eu-central-1.awstrack.me. Das ist Amazons Klicktracking, kein Täterserver. Erst im Pfad steckt URL-kodiert das eigentliche Ziel: hxxps://update-meinendaten[.]de. Linkscanner und Menschen sehen zuerst eine Amazon-Domain. Gleichzeitig erfährt der SES-Account der Täter, welcher Empfänger geklickt hat, denn die Message-ID steckt mit im Link.
Ich rufe solche Links nicht auf. VirusTotal hat es getan, und die Kette sieht so aus: update-meinendaten[.]de leitet weiter auf mycheckdaten[.]de/?_bv=1791201131:85f6290ca934f9c3. Der Parameter ist ein Zeitstempel plus Token, pro Besuch frisch erzeugt. Dort wartet eine Cloudflare-Prüfung („Just a moment...“) mit Turnstile. Menschen kommen durch, Scanner nicht. Entsprechend steht die URL bei VirusTotal auf 0 von 92.
Beide Domains liegen bei Cloudflare, beide haben Let's-Encrypt-Zertifikate vom Abend des 25. September. Laut DENIC wurden alle drei Täterdomains innerhalb von 14 Stunden in der Nacht auf den 26.09. angelegt. Neun Tage später ging die Mail raus. Das Logo kommt übrigens von still-queen-de39.lam-borghinigellardo123.workers[.]dev, einer kostenlosen Cloudflare-Workers-Subdomain. Lamborghini-Gellardo, mit Tippfehler. Man gönnt sich ja sonst nichts.
Was die eigentlich wollen
Die Seite hinter der Turnstile-Sperre konnte ich passiv nicht sehen. Der Köder verrät aber das Ziel. Wer ein „Sicherheitsverfahren verlängern“ will, gibt erst VR-NetKey oder Alias und PIN ein. Danach geht es um das Freigabeverfahren selbst, bei den Genossenschaftsbanken meist SecureGo plus. Bekannte Kampagnen fragen dann Mobilnummer und Aktivierungscode ab oder lassen einen falschen „Bankmitarbeiter“ anrufen, der den Freigabecode erfragt.
Am Ende ist SecureGo plus auf dem Handy der Täter registriert. Damit geben sie Überweisungen selbst frei, gern als Echtzeitüberweisung an Strohleute. Das Geld ist nach Sekunden weg. Bei einem Geschäftskonto reden wir schnell über fünfstellige Beträge.
Woran ihr's erkannt hättet
Die Absenderadresse ist das stärkste Signal. Eure Volksbank schreibt von ihrer eigenen Domain, nicht von kundendatenberprfung[.]de. Dass im Display-Namen nur „VR“ steht, ist kein Versehen. So passt die Mail auf mehrere hundert Banken gleichzeitig, ohne eine davon zu nennen. Echte Bankmails nennen euer Institut, haben ein Impressum und meist eine Anrede mit Namen.
Zweitens: Ein TAN-Verfahren „läuft“ nicht ab und wird nicht per Link verlängert. Wenn eure Bank etwas umstellt, seht ihr das nach dem Login in der App oder im Online-Banking.
Drittens die Widersprüche: zwei Ablaufdaten, eine 48-Stunden-Frist, die zu keinem davon passt. Und viertens der Hover über den Button, der weder auf eine Bank noch auf irgendetwas mit „VR“ zeigt.
Was ihr tun könnt
Bank-Mails grundsätzlich nicht per Link bearbeiten. Banking-App oder gespeichertes Lesezeichen öffnen. Steht dort kein Hinweis, gibt es nichts zu tun. Das ist die eine Regel, die gegen jede Variante hilft.
Im Mailclient die volle Absenderadresse anzeigen lassen. Outlook und Thunderbird zeigen standardmäßig den Display-Namen, und „VR“ sieht harmlos aus. Wer prüfen will, wie die eigene Domain bei SPF, DKIM und DMARC dasteht, kann den Mail-Check hier auf der Seite nutzen. Für eingehende Mails gilt aber: Diese Prüfungen sagen nichts über die Echtheit des Absenders.
Wer ein Mail-Gateway oder einen DNS-Filter betreibt: Domains blockieren oder markieren, die jünger als 30 Tage sind. Gegen diese Kampagne hätte genau das geholfen. Reputation und Authentifizierung nicht.
Bei der Bank das Tageslimit für Online-Überweisungen auf das betriebliche Minimum setzen. Benachrichtigungen bei Geräteänderungen in SecureGo plus aktivieren. Und die Sperr-Nummer 116 116 griffbereit haben. Wer geklickt und Daten eingegeben hat, ruft sofort an, nicht erst morgen.
Fazit
Handwerklich ist das eine der saubereren Banking-Kampagnen der letzten Wochen. Kein Spoofing, keine gekaperten Server, keine kaputten Header. Nur eine eigene Domain, ein Amazon-Account und eine Cloudflare-Sperre. Die Täter haben verstanden, dass grüne Haken nichts über die Absicht aussagen. Ihre Empfänger sollten das auch verstehen.