7. Oktober 2026
Fake-DKB verkauft 113 Autos zum Schnäppchenpreis - und der Katalog verrät, dass ChatGPT ihn gebaut hat

Tobias Wilke
@wilketob
Ein Mercedes-AMG G 63 Grand Edition für 62.205 Euro. Ein Porsche 911 GT3 RS für 82.764 Euro. Ein Audi RS3 für knapp 21.000. Angeboten von der DKB, als „Finanzierungsrückläufer“, in einem 118-seitigen PDF-Katalog mit Studiofotos. Die Mail kam diese Nacht um halb zwei. Sie enthält keinen einzigen Link. Und sie besteht jede technische Prüfung, die euer Mailserver kennt.
Domains und Adressen der Täter sind im Folgenden defangt ([.], [@]), damit nichts aus Versehen angeklickt wird.
Die Mail: höflich, fehlerfrei, ohne Frist
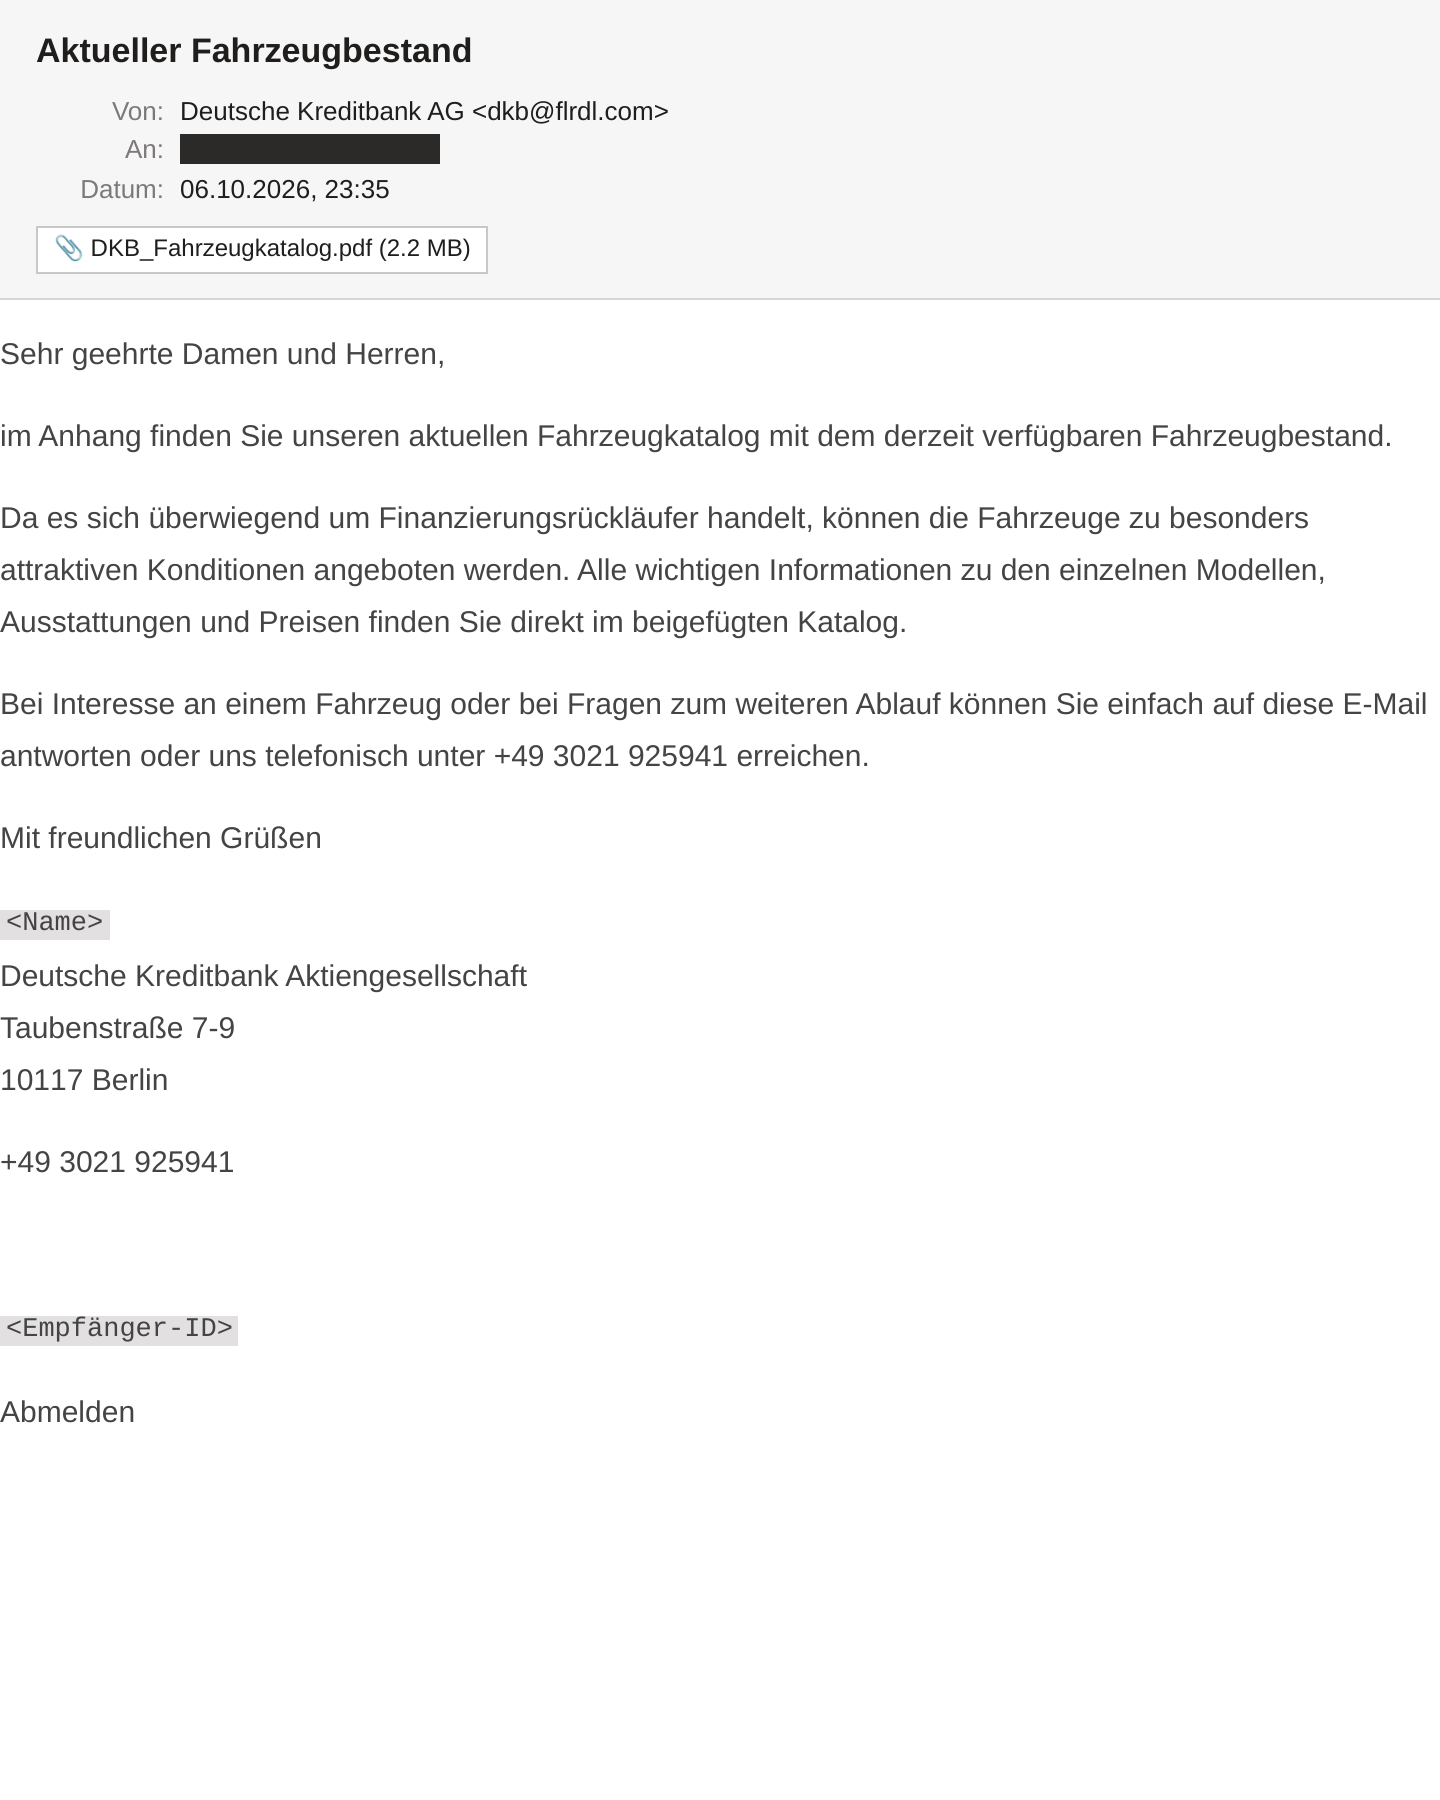
Betreff: „Aktueller Fahrzeugbestand“. Absender: Deutsche Kreditbank AG <dkb[@]flrdl[.]com>. Der Text ist kurz und sachlich:
Da es sich überwiegend um Finanzierungsrückläufer handelt, können die Fahrzeuge zu besonders attraktiven Konditionen angeboten werden.
Bei Interesse soll man einfach antworten oder unter +49 3021 925941 anrufen. Darunter ein Ansprechpartner mit Namen und die echte Anschrift der DKB in Berlin. Keine Drohung, keine Frist, kein „Ihr Konto wird gesperrt“. Genau das macht die Mail gefährlicher als den üblichen Bank-Phish: Sie will nichts sofort. Sie will ein Gespräch.
Technisch: alles grün, alles geliehen
Wer im Header nach dem Fehler sucht, findet keinen. Die Mail kommt über Amazon SES aus Irland, signiert mit DKIM für flrdl[.]com. Die Täter haben diese Domain in einem eigenen SES-Account verifiziert. SPF pass, DKIM pass, DMARC pass. Ein Postfach, das DMARC strikt durchsetzt, hätte die Mail ebenfalls zugestellt.
Die Domain selbst ist acht Monate alt, registriert im Februar über Realtime Register, Cloudflare davor. Kein frisches Wegwerf-Ding, das ein „Domain jünger als 30 Tage“-Filter fangen würde. Antworten an dkb[@]flrdl[.]com landen über Cloudflare Email Routing in einem Postfach, das wir nicht sehen.
Verschickt wird mit Listmonk, einem Open-Source-Newsletter-Tool. Das verraten die Header X-Listmonk-Campaign und X-Listmonk-Subscriber. Die Admin-Oberfläche steht auf maileradmin.rekaliu-gmbh[.]de. Beide Domains nutzen dasselbe Cloudflare-Nameserver-Paar, ein starkes Indiz für denselben Account. Und das Template hat einen Fehler: Im Footer steht die interne Empfänger-ID im Klartext, daneben „Abmelden“ ohne Link. Eine Bank mit eigener Marketingabteilung schickt so etwas nicht raus.
VirusTotal kennt das PDF seit dem 29. September, unter drei Dateinamen. Ergebnis: 0 von 63 Engines. Logisch, da ist nichts drin. Kein JavaScript, keine Formulare, keine externen Links. Nur 113 Autos.
Der Katalog hat einen Beipackzettel
Spannend wird es im PDF. Neben den Bildern steckt dort genau eine eingebettete Datei: Content Credentials. Das ist ein C2PA-Manifest, ein Herkunftsnachweis, den KI-Anbieter an generierte Medien hängen. Ausgelesen steht darin:
claim_generator: ChatGPT
action:          c2pa.created
digitalSource:   trainedAlgorithmicMedia
softwareAgent:   gpt-5.6-sol-wm
when:            2026-09-28T11:35:05Z
signiert von:    OpenAI OpCo, LLC / OpenAI Media Service
Der Katalog wurde also laut eigener Herkunftsangabe am 28. September mit ChatGPT erstellt, einen Tag bevor er zum ersten Mal bei VirusTotal auftauchte. Die Signatur habe ich nicht kryptografisch validiert. Struktur, Zertifikatskette und Zeitstempel sind aber in sich stimmig.
Man sieht dem PDF die Iterationen auch an. Auf dem Deckblatt liegen zwei Textschichten übereinander: „93 Fahrzeuge, DKB001-DKB093“ und darüber „113 Fahrzeuge, DKB001-DKB113“. Die letzten 20 Seiten haben andere Schriften. Auf jeder Seite steht „Fahrzeugangaben aus den bereitgestellten Quellen“. Das klingt weniger nach Bank und mehr nach Prompt. Die Quellen sind offenbar echte Inserate: Beim Porsche Taycan wirbt die „DKB“ mit „24 Monate Porsche Approved Garantie“. Und ein Porsche 968 Turbo S steht mit 416.500 Euro drin, also zum realistischen Sammlerpreis. Den hat beim Runterrechnen wohl jemand vergessen.
Die eigentliche Pointe: Die Täter haben sich ihre Betrugsunterlage von einer KI bauen lassen, und der Export hat das brav dokumentiert. Entfernt hat den Nachweis niemand.
Was die eigentlich wollen
Geld, und zwar vorab. Der Ablauf bei Fake-Autoverkäufen im Namen von Banken ist bekannt. Wer anruft, bekommt einen freundlichen „Sachbearbeiter“. Der erklärt, dass die Bank sicherungsübereignete Fahrzeuge verwertet. Dann kommt ein Kaufvertrag auf DKB-Briefkopf, oft mit der Bitte um Ausweis- oder Handelsregisterkopie. Zuletzt die Zahlungsaufforderung: Kaufpreis oder „Reservierungsanzahlung“, überwiesen vor Übergabe, weil „die Bank keine Fahrzeuge ohne Zahlungseingang herausgibt“.
Diesen Teil zeigt die Mail selbst nicht, er passiert im Dialog. Das Ergebnis ist aber absehbar: Das Geld ist weg, ein Auto gibt es nicht, und die Täter haben zusätzlich eure Ausweisdaten. Der Median-Preis im Katalog liegt bei rund 41.000 Euro. Der Hinweis „MwSt. ausweisbar“ auf jeder Seite zeigt, wen sie im Visier haben: Firmen.
Woran ihr es erkannt hättet
Banken verkaufen keine Autos per Rundmail. Die DKB finanziert Fahrzeuge, sie betreibt keinen Gebrauchtwagenhandel mit Katalog an „Sehr geehrte Damen und Herren“.
Die Preise sind absurd. Ein G 63 für einen Bruchteil des Marktpreises ist kein Schnäppchen, sondern ein Köder.
Die Domain hinter dem Namen. „Deutsche Kreditbank AG“ steht im Anzeigenamen, die Adresse endet auf flrdl[.]com. Eine Bank schreibt von ihrer eigenen Domain.
Die Telefonnummer. +49 3021 925941 ist nicht die Nummer der DKB. Schon die Gruppierung ist schief.
Grüne Haken sind kein Echtheitszertifikat. DMARC pass heißt hier nur: flrdl[.]com hat das wirklich verschickt. Nicht: die DKB.
Was ihr tun könnt
- Rückruf nur über selbst gesuchte Nummern. Kommt ein Angebot „von einer Bank“, ruft ihr die Bank über die Nummer von ihrer offiziellen Website an. Nie über die Nummer aus der Mail.
- Keine Vorkasse für Fahrzeuge, die ihr nicht gesehen habt. Zahlung nur Zug um Zug bei Übergabe, Zulassungsbescheinigung Teil II im Original, FIN abgleichen.
- Empfängerkonto prüfen. Bei Verwertung durch eine Bank ist die Bank selbst Kontoinhaberin. Privatkonten, Treuhänder oder ausländische IBANs sind ein Stopp. Die Empfängerüberprüfung im Online-Banking nicht wegklicken.
- Markennamen im Anzeigenamen filtern. Steht „DKB“, „Sparkasse“ oder „Volksbank“ im Display-Namen, die Domain passt aber nicht, sollte euer Mailfilter das markieren. Das wirkt auch bei voller Authentifizierung. Welche Domain wie authentifiziert ist, zeigt euch der Mail-Check hier auf der Seite.
- Einkauf und Buchhaltung briefen. Ein Satz reicht: „Banken verkaufen keine Autos per Mail, und vor einer Überweisung an einen Neukontakt wird telefonisch über eine bekannte Nummer verifiziert.“
Fazit
Handwerklich ist das eine der saubersten Betrugsmails seit Wochen: eigene Domains, eigener Mailstack, alle Prüfungen bestanden, ein Katalog, der nach Autohaus aussieht. Verraten wird die Kampagne nicht von der Technik, sondern vom Geschäftsmodell. Und von einem Herkunftsnachweis, den die KI ungefragt mitgeliefert hat. Wer für einen GT3 RS 82.000 Euro an eine „Bank“ überweist, hat nicht gegen einen Filter verloren, sondern gegen die eigene Gier.
Im Mail-Screenshot sind neben der Empfängeradresse auch der Name in der Signatur und die Empfänger-ID im Footer unkenntlich gemacht. Ob der genannte Name zu einer realen Person gehört, ist unbekannt. Eine echte Person soll nicht mit der Kampagne in Verbindung gebracht werden.