8. Oktober 2026
29.415 Dollar Gutschrift, Flash-Update inklusive - das PDF-Kit ist zurück und liefert jetzt HTA

Tobias Wilke
@wilketob
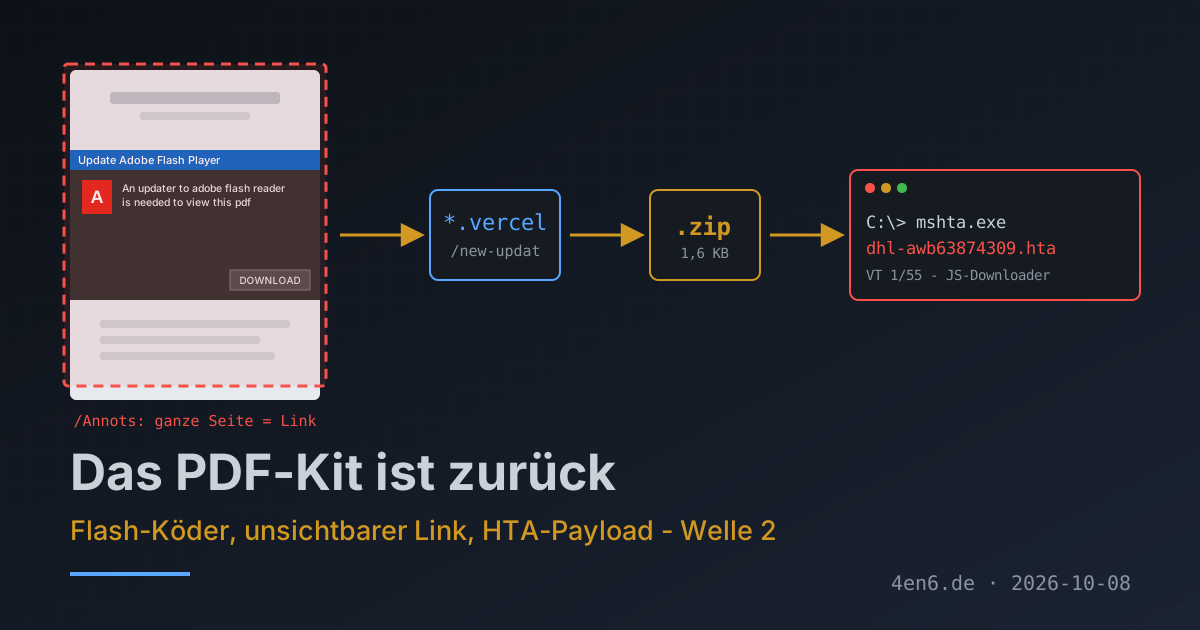
Im Juli lag hier ein Zahlungsbeleg, der ein Adobe-Flash-Update verlangte. Flash ist seit Ende 2020 tot. Jetzt ist der Beleg wieder da: gleiches Bild, Byte für Byte. Neu sind Absender, Server, Download-Adresse - und die Payload, die am Ende rauskommt. Die ist diesmal sichtbar, und sie ist unangenehmer als ein Fake-Installer. (Alle bösartigen URLs und Adressen sind defangt, damit nichts aus Versehen klickbar ist.)
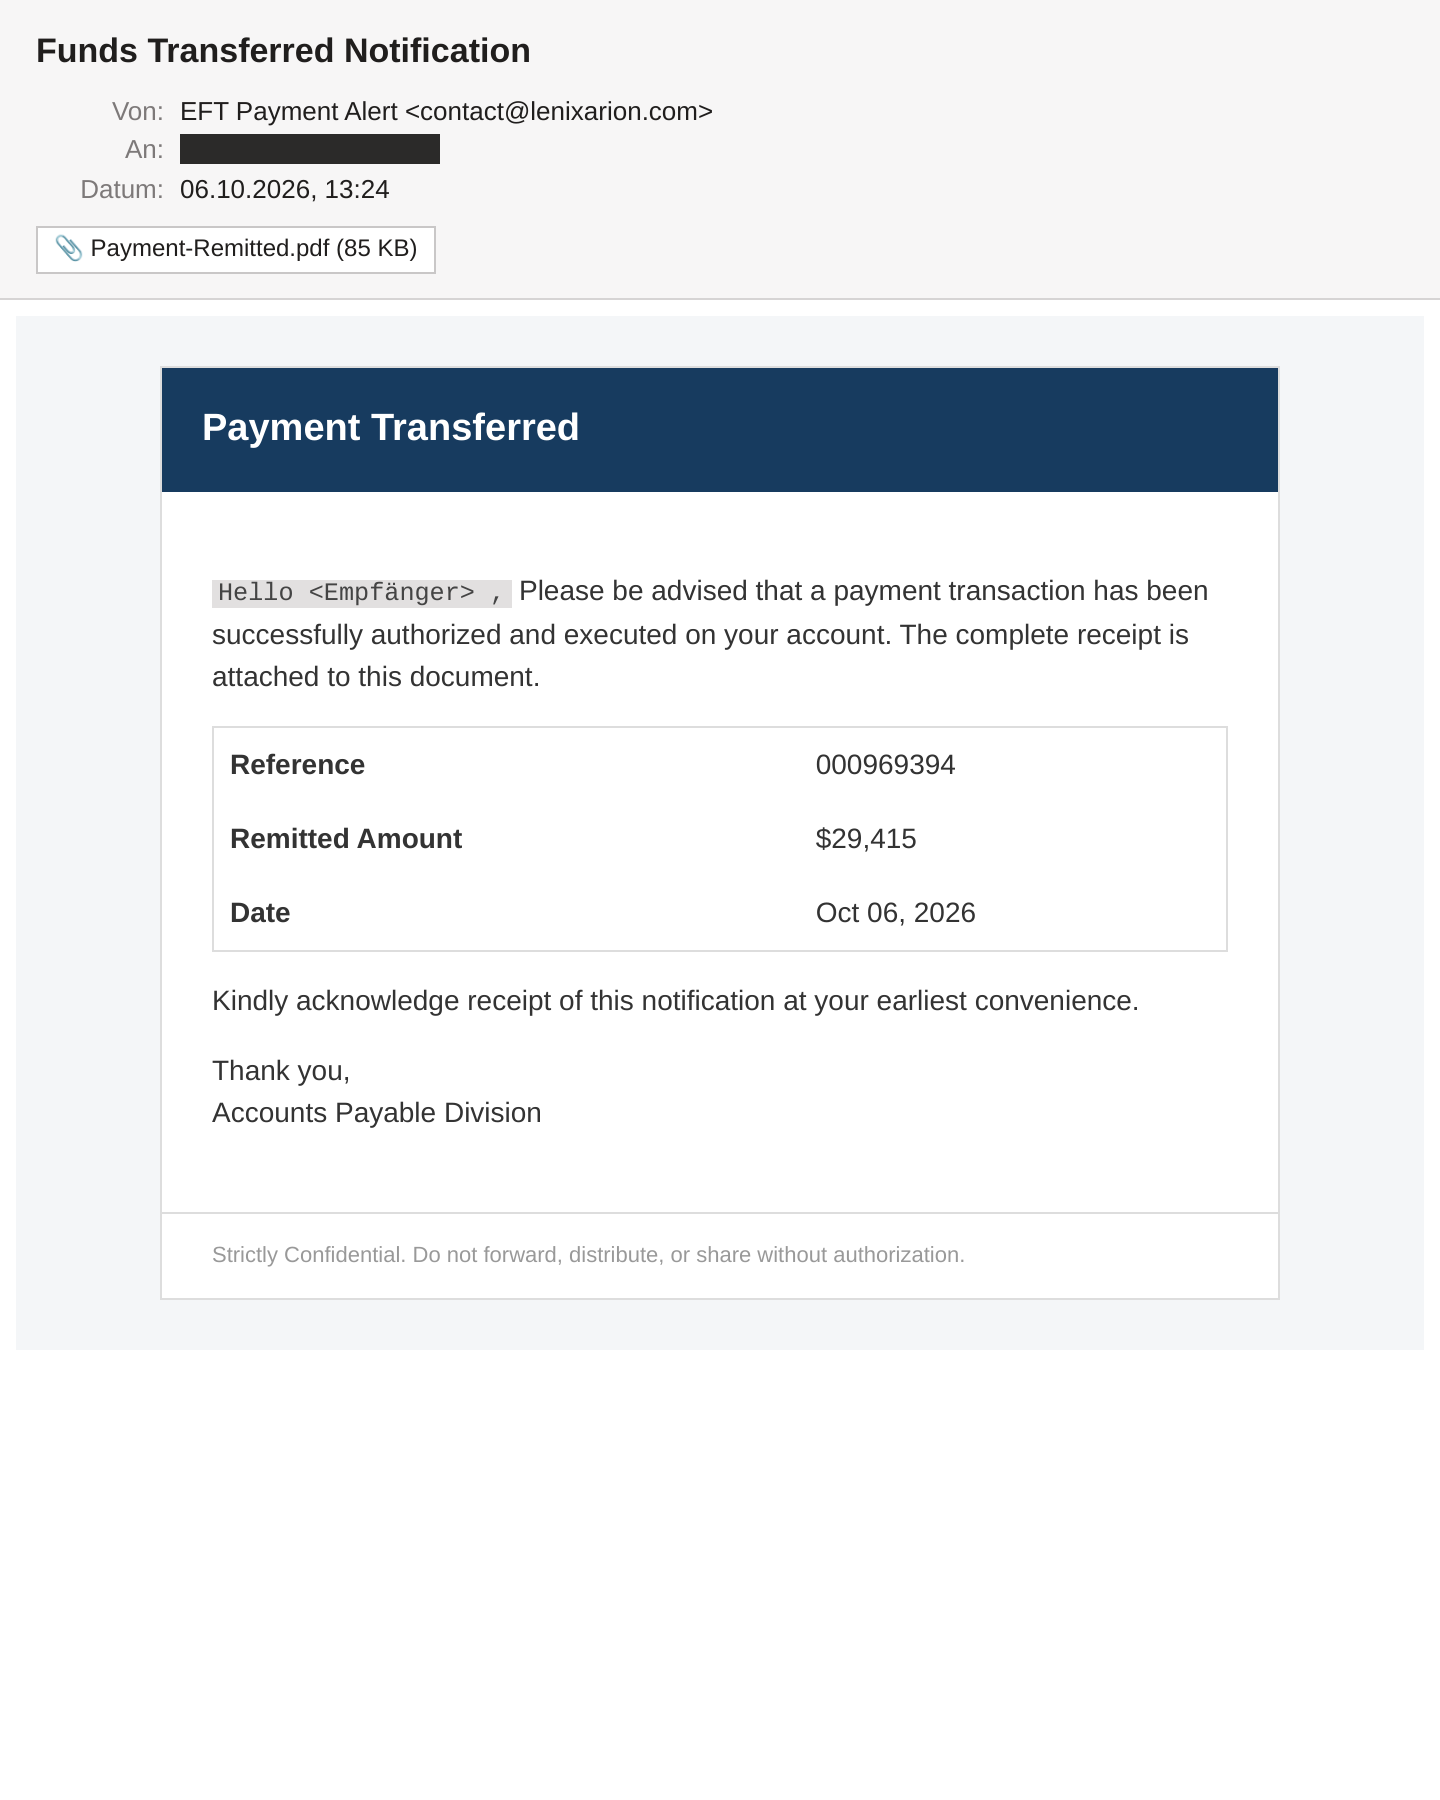
Die Mail: Gute Nachrichten von niemandem
Betreff „Funds Transferred Notification", Absender EFT Payment Alert <contact[@]lenixarion[.]com>. EFT steht für Electronic Funds Transfer. Eine Firma steht da nicht. Eine Bank auch nicht. Nur eine „Accounts Payable Division" ohne Namen, die mir $29,415 überwiesen haben will.
Hello <Empfänger> , Please be advised that a payment transaction has been
successfully authorized and executed on your account. The complete
receipt is attached to this document.
An der redigierten Stelle steht kein Name. Der Mailer setzt einfach den Teil der Empfängeradresse vor dem @ ein, inklusive Leerzeichen vor dem Komma. Bei info@ hieße es „Hello info ,". Personalisierung auf dem Niveau eines Serienbriefs, der seine Datenbank nicht kennt.
Interessanter ist die Fußzeile: „Strictly Confidential. Do not forward, distribute, or share without authorization." Wer eine unerwartete Zahlung bekommt, fragt normalerweise in der Buchhaltung nach. Genau das soll dieser Satz verhindern.
Im Mailtext steht kein einziger Link. Kein Bild, kein Tracking-Pixel. Ein Filter, der nur den Body liest, findet nichts.
Wer verschickt so was?
lenixarion[.]com ist ein Fantasiename, registriert im Dezember 2025 bei NameCheap. Die Domain hat keine Website, nur Mailserver-Einträge. Am 1. Oktober wurde sie zuletzt angefasst, fünf Tage vor dem Versand. So sieht eine Domain aus, die monatelang „gereift" ist und kurz vor dem Einsatz scharf geschaltet wurde.
Gesendet hat 148[.]135[.]46[.]244 bei Multacom in Los Angeles, einem Budget-Hoster, der in Spam-Statistiken regelmäßig auftaucht. Und hier wird es fast schon komisch: Der SPF-Record der Täter-Domain erlaubt 148[.]135[.]46[.]248. Gesendet wurde von .244. Die Angreifer haben ihren eigenen SPF-Record um vier Adressen danebengesetzt. Ergebnis: spf=fail. Die DKIM-Signatur ist auch kaputt. Rspamd vergibt 8,4 Punkte und setzt X-Spam: Yes. Ein Postfach, das Spam-Markierungen ernst nimmt, hätte die Mail in den Junk-Ordner sortiert. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren.
Das PDF: Eine Seite, ein Link
Payment-Remitted.pdf ist mit jsPDF gebaut, einer JavaScript-Bibliothek für PDFs. Das PDF selbst enthält kein JavaScript. Es ist nur ein Bild: ein verwischter Überweisungsbeleg einer US-Credit-Union, darüber ein gefälschtes Windows-Fenster „Update Adobe Flash Player". Text: „An updater to adobe flash reader is needed to view this pdf". Flash Reader gab es nie. Flash Player ist seit Ende 2020 abgeschaltet.
Der eigentliche Trick steckt in einer Link-Annotation, also einer klickbaren Fläche im PDF. Sie ist unsichtbar, hat keinen Rahmen und deckt rund 92 Prozent der Seite ab. Egal wohin man klickt, man landet auf hxxps://update-two-tau.vercel[.]app/new-updat.
Und dann ist da noch ein Detail, das mir im Juli entgangen ist. Unter dem Bild liegt ein Absatz Lorem Ipsum, mit Deckkraft null. Komplett unsichtbar. Wer den Text aus dem PDF extrahiert, bekommt harmloses Pseudo-Latein statt einer verdächtig leeren Bildseite. Und weil der Lorem-Text bei jedem Exemplar anders ist, hat jedes PDF einen eigenen Hash. Hash-Blocklisten laufen damit ins Leere. Das Köderbild darin ist dagegen identisch mit dem vom Juli. Wer nach diesem Bild-Hash sucht, findet beide Wellen.
Was am anderen Ende wartet
Vercel ist eine legitime Hosting-Plattform. Ein *.vercel.app-Host bringt gültiges TLS und guten Ruf mit und ist in Minuten neu aufgesetzt. Der Name update-two-tau folgt Vercels Schema für automatisch vergebene Hostnamen: Projektname plus zwei Zufallswörter. Im Juli hieß der Host files-chi-weld. Gleiches Schema.
Ich rufe solche Links nicht auf. VirusTotal hat es getan, und das Ergebnis ist die eigentliche Neuigkeit: Im Juli kam eine HTML-Seite „Download Complete". Jetzt liefert die URL direkt ein ZIP-Archiv, 1,6 KB klein. Darin steckt genau eine Datei: dhl-awb63874309.hta.
HTA heißt HTML Application. Das ist eine Webseite, die Windows per Doppelklick mit mshta.exe ausführt. Ohne Browser-Sandbox, mit den vollen Rechten des angemeldeten Nutzers. In dieser HTA steckt JavaScript, Kaspersky erkennt einen Script-Downloader. Auf VirusTotal schlägt bei der HTA genau ein Scanner von 55 an. Beim PDF waren es noch 9.
Der Dateiname ist übrigens ein Geschenk: „AWB" steht für Air Waybill, einen Luftfracht-Frachtbrief. Die Payload stammt also aus einer DHL-Kampagne und wird hier unter einem Zahlungsköder recycelt. Baukasten-Prinzip: Köder austauschbar, Loader bleibt.
Was die eigentlich wollen
Wenn ihr das PDF geöffnet und irgendwo hingeklickt hättet, hätte der Browser das ZIP heruntergeladen. Ein Doppelklick aufs ZIP, ein Doppelklick auf die HTA, und Windows hätte das Script ausgeführt. Das Script lädt die nächste Stufe nach. Welche das ist, ist offen, weil ich die HTA nicht selbst lade. Bei dieser Kette sind Infostealer oder Fernzugriffs-Trojaner üblich. Auf einem Buchhaltungs-PC heißt das: Bankportal, Mailkonto und gespeicherte Passwörter wechseln den Besitzer.
Woran ihr's erkannt hättet
Die Zahlung kommt von niemandem. Kein Firmenname, keine Rechnungsnummer, nur ein Betrag. Echte Zahlungsavis nennen den Zahler.
Ein PDF, das ein Update verlangt, um sich selbst anzuzeigen, ist kein Dokument, sondern eine Falle. Und „Flash" im Jahr 2026 ist ein Witz ohne Pointe.
Wer mit der Maus über die Seite fährt, sieht überall dieselbe vercel.app-Adresse. Ein Bankbeleg verlinkt nicht komplett auf einen Hosting-Dienst.
„Bitte nicht weiterleiten" bei einer Zahlungsbestätigung ist der Moment, in dem man sie erst recht weiterleitet. An die eigene IT.
Was ihr tun könnt
HTA-Dateien unschädlich machen. Per Gruppenrichtlinie die Endungen .hta, .js, .vbs und .wsf mit dem Editor verknüpfen. Dann öffnet ein Doppelklick ein Textfenster statt Code auszuführen. Kein Büro braucht HTAs. Wer Defender for Business oder Intune hat, sperrt mshta.exe zusätzlich über AppLocker oder die ASR-Regeln für Scripts.
Archive mit Script-Inhalt am Mail- und Webfilter blockieren. Ein ZIP, in dem nur eine HTA liegt, hat keinen legitimen Grund. Die meisten Filter können Archive auspacken und nach Dateityp sperren. Meist ist das eine Einstellung, kein Projekt.
PDF-Links vor dem Klick prüfen. Maus drüber, Statusleiste lesen. Fünf Minuten im nächsten Team-Meeting reichen dafür.
Spam-Markierungen nutzen. Wenn euer Provider X-Spam: Yes oder einen SPF-Fail setzt, sortiert solche Mails in den Junk-Ordner statt in den Posteingang. Ob eure eigene Domain SPF, DKIM und DMARC sauber gesetzt hat, prüft ihr mit dem Mail-Check hier auf der Seite.
Unerwartete Zahlungen über bekannte Wege verifizieren. Bankkonto prüfen, nicht den Anhang. Geld, das angekommen ist, sieht man im Online-Banking.
Fazit
Zweite Welle, gleiches Kit. Die Täter setzen ihren eigenen SPF falsch, grüßen mit dem Adress-Präfix und werben für ein Produkt, das seit 2020 tot ist. Trotzdem ist die Kette sauber gebaut: kein Link im Body, unsichtbare Klickfläche, Hash-Polymorphie per Lorem Ipsum, und am Ende eine HTA, die fast kein Scanner erkennt. Wer HTA-Dateien auf seinen Rechnern einfach nicht ausführen lässt, ist an dieser Stelle raus. Das kostet eine Gruppenrichtlinie und rettet einen Buchhaltungs-PC.
Die erste Welle vom Juli mit dem gleichen Köderbild: Ein Zahlungsbeleg, bei dem die ganze Seite klickt.