9. Oktober 2026
Die EU-Behörde, die es nicht gibt: Wie die „EFCA“ Betrugsopfer ein zweites Mal abkassieren will

Tobias Wilke
@wilketob
Diese Mail will kein Passwort. Sie droht nicht und setzt keine Frist. Sie ist freundlich, aufgeräumt und erklärt geduldig, wie einfach es ist, einen Betrugsfall zu melden. Absender ist die „European Financial Crime Agency“. Die gibt es nicht. Und genau Menschen, die schon einmal betrogen wurden, sollen das nicht merken.
Domains und IPs der Täter sind im Folgenden defangt ([.], [@]), damit nichts aus Versehen angeklickt wird.
Fünf Fragen, fünf Minuten, eine Fantasie-Behörde
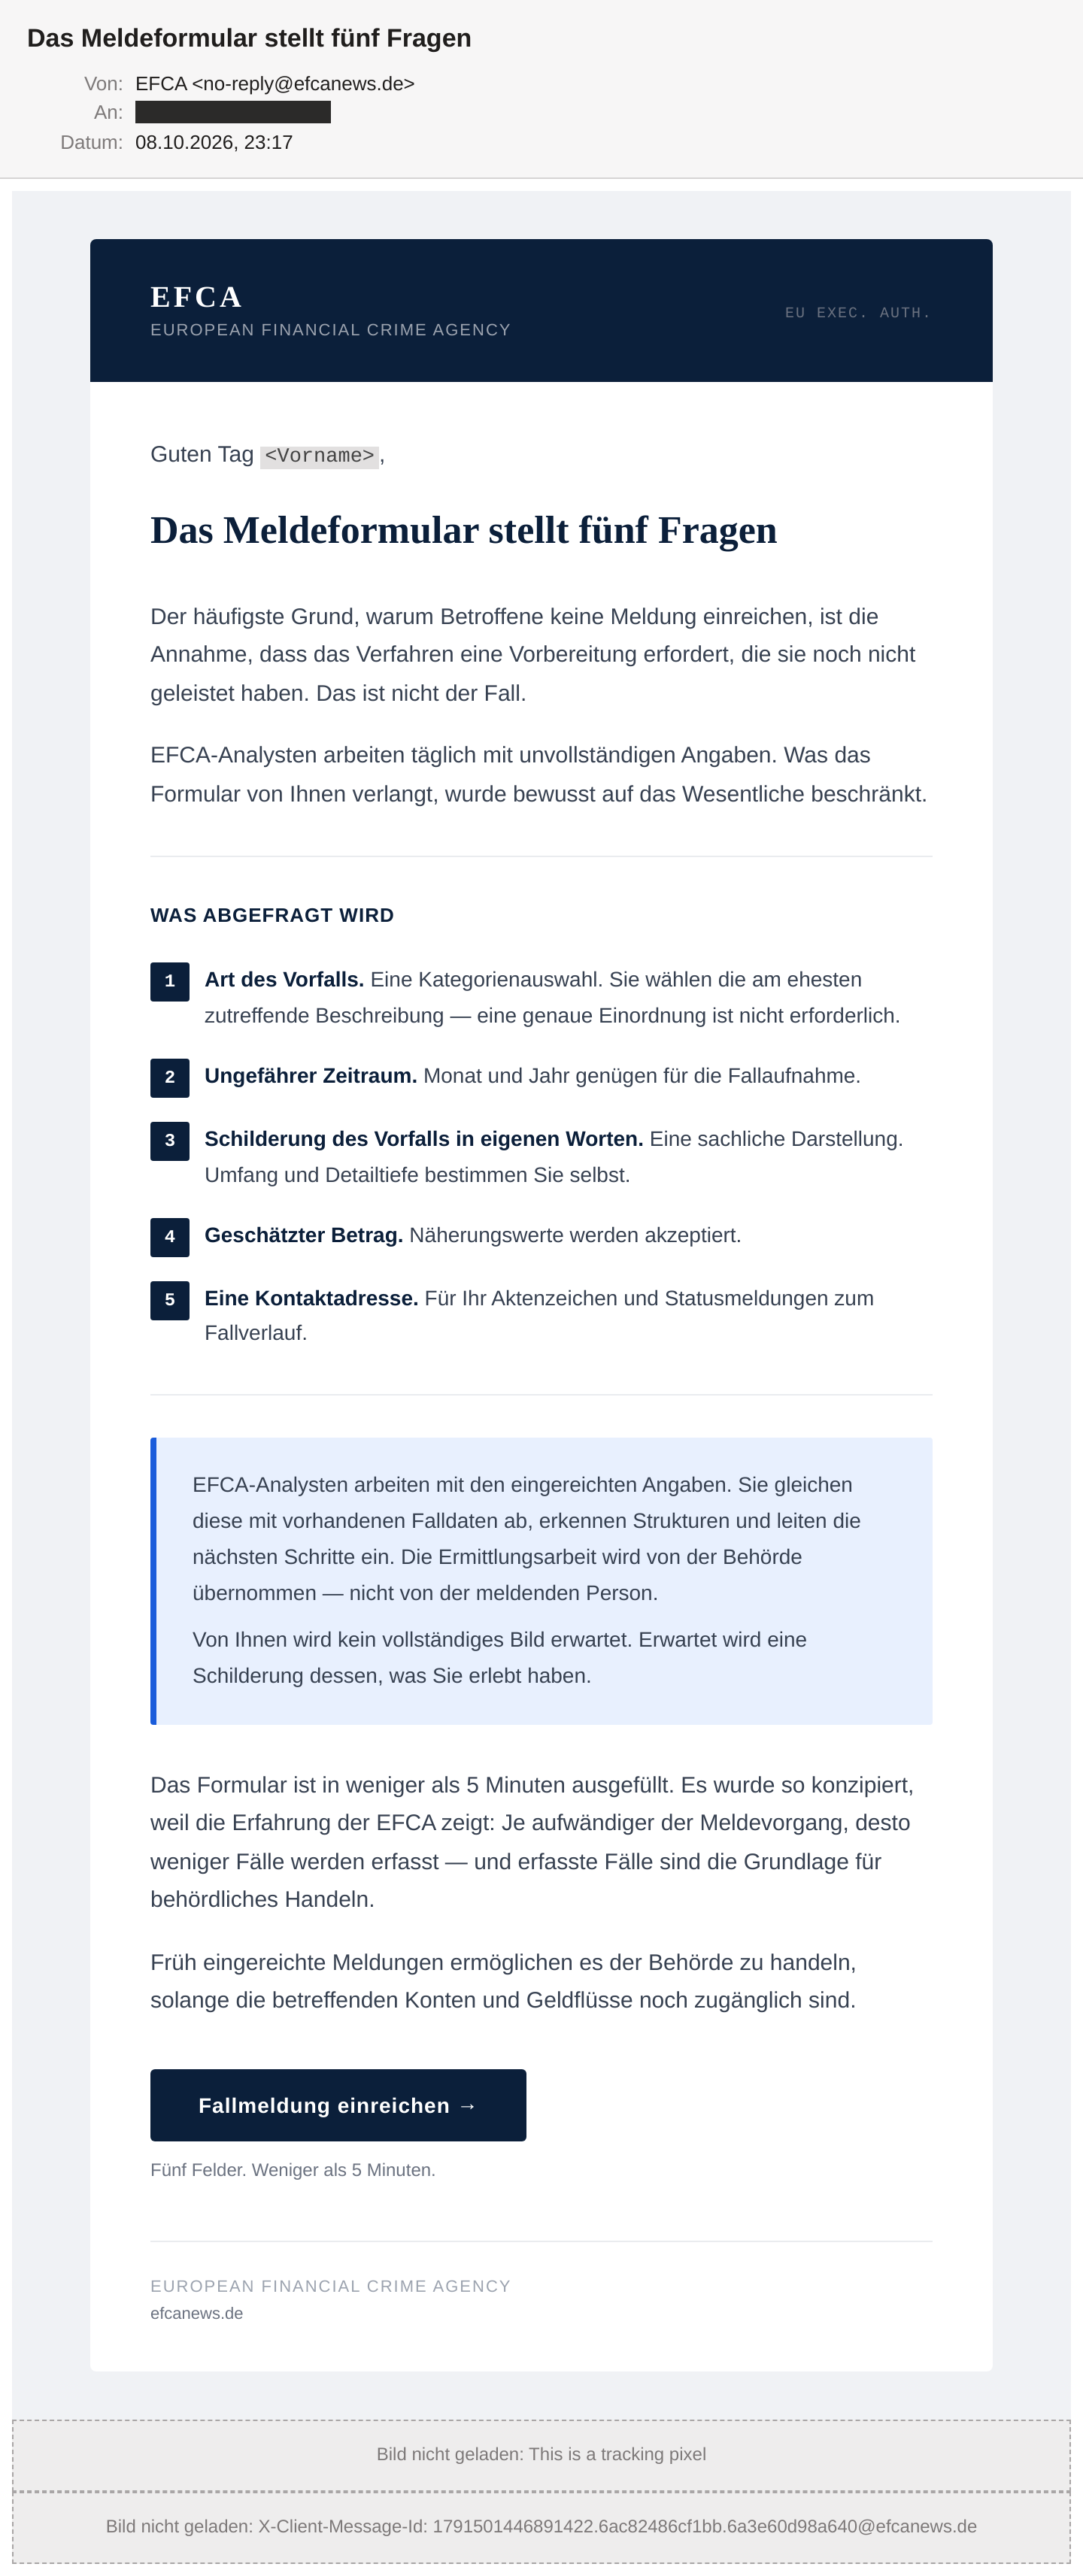
Betreff: „Das Meldeformular stellt fünf Fragen“. Absender: EFCA <no-reply[@]efcanews[.]de>. Die Anrede nennt meinen Vornamen. Dann kommt ein Text, den man so auch auf einer echten Behördenseite finden könnte:
Der häufigste Grund, warum Betroffene keine Meldung einreichen, ist die Annahme, dass das Verfahren eine Vorbereitung erfordert, die sie noch nicht geleistet haben. Das ist nicht der Fall.
Danach werden die fünf Felder aufgezählt: Art des Vorfalls, ungefährer Zeitraum, Schilderung in eigenen Worten, geschätzter Betrag und eine Kontaktadresse. „Näherungswerte werden akzeptiert.“ Die Ermittlungsarbeit übernehme die Behörde, „nicht die meldende Person“. Und zum Schluss, ganz leise: Früh eingereichte Meldungen helfen, „solange die betreffenden Konten und Geldflüsse noch zugänglich sind“.
Die Optik passt dazu. Serifen-Headline, Navy-Header, eine Pseudo-Amtskennung in Schreibmaschinenschrift. Kein Rechtschreibfehler. Wer immer das gebaut hat, hat Conversion-Optimierung studiert. Im HTML steht sogar noch die Arbeitsanweisung als Kommentar: positive framing, no negative lists.
Eine Behörde mit Abmeldelink
Eine „European Financial Crime Agency“ steht in keiner Liste der EU-Agenturen. Echte Stellen in diesem Feld heißen Europol, OLAF, Europäische Staatsanwaltschaft oder AMLA. Sie schreiben unter europa.eu, und keine von ihnen verschickt Newsletter an Betrugsopfer.
Diese hier schon. Im Header steht Precedence: bulk, dazu ein One-Click-Abmeldelink und ein ganzer Satz X-Acelle-*-Felder. Acelle ist eine selbst gehostete Newsletter-Software. Die Kampagnen-Id ändert sich pro Versand, die Subscriber-Id nicht: 2348735. Dieselbe Mail kam schon drei Tage vorher an dieselbe Adresse, von einem anderen Server. Die Links tragen UTM-Parameter wie utm_campaign=formular-fuenf-fragen. Das ist keine Behörde, das ist ein Marketing-Funnel.
Technisch: sauber gebaut, alles grün
Wer im Header einen Auth-Fehler sucht, sucht vergeblich. Die Mail kommt von smtp5.mtawork[.]net (45[.]12[.]2[.]65, Virtual Systems LLC, Ukraine) und ist doppelt signiert. Einmal vom Mailserver Postal (d=ms1-7.mtawork.net), einmal von Acelle für die Absenderdomain (d=efcanews.de). SPF pass, DKIM pass, DMARC pass. Die Täter haben für efcanews.de sogar p=quarantine gesetzt, strenger als bei vielen echten Firmen. Ein Postfach, das DMARC durchsetzt, hätte diese Mail trotzdem zugestellt.
Die Infrastruktur dahinter gehört zusammen. mtawork.net und mtawork.com wurden am 19. August 2026 in derselben Sekunde registriert. Die Klick- und Öffnungs-Tracker laufen über app.sendwitch[.]io (registriert im Juni, gehostet in den Niederlanden). Der Mailserver für Antworten heißt mail.topdecision[.]pro. Alle Zonen hängen am selben Paar Cloudflare-Nameserver, die Server bei einem Hoster mit Ablegern in der Ukraine und in den Niederlanden.
Jeder Link in der Mail ist doppelt verpackt. link.efcanews[.]de/?t= enthält in Base64 eine Acelle-Tracking-URL, die wiederum in Base64 das eigentliche Ziel trägt: hxxps://efcanews[.]de/de/report. Das hält die Tracking-Domain aus dem sichtbaren HTML heraus.
VirusTotal kennt die Formular-URL seit dem 2. Oktober: 0 von 92 Engines schlagen an. Spamhaus listet die Domain immerhin als Spam. Für den SpamAssassin des Postfachs reichte das nur für 2,7 von 7 Punkten.
Was die eigentlich wollen
Das Muster heißt Recovery-Scam. Ziel sind Menschen, die schon Geld verloren haben, etwa an Fake-Trading-Plattformen, Krypto-Betrug oder Love-Scams. Solche Opferlisten werden gehandelt.
Wer das Formular ausfüllt, liefert genau, was die Täter brauchen: dass er betrogen wurde, wann, wie und um wie viel Geld. Dazu eine Kontaktadresse „für Ihr Aktenzeichen“. Danach meldet sich typischerweise ein „Ermittler“. Er hat gute Nachrichten: Die Gelder seien aufgespürt. Für die Freigabe fällt allerdings eine Gebühr an, eine Kaution oder eine „Steuer auf die Rückzahlung“. Gern in Krypto. Manchmal soll man noch eine Fernwartungs-App installieren, „zur Verifizierung der Wallet“.
Das Geld kommt nie zurück. Stattdessen verliert man ein zweites Mal, und der eigene Name landet auf der nächsten Liste. Der Schadensbetrag aus Feld 4 dient dabei als Preisschild: Wer 40.000 Euro verloren hat, zahlt eher 4.000 Euro Gebühr.
Woran ihr es erkannt hättet
Das stärkste Signal ist der Kontakt selbst. Eine Behörde, die von eurem Betrugsfall nichts wissen kann, schreibt euch nicht ungefragt an. Echte Ermittler melden sich, nachdem ihr Anzeige erstattet habt, und dann mit Aktenzeichen und Dienststelle, nicht mit einem Formular.
Zweitens die Domain. efcanews.de ist ein Nachrichten-Name auf einer deutschen Domain für eine angebliche EU-Behörde. Drittens der Newsletter-Charakter: Abmeldelink, Massenversand, dieselbe Mail zweimal. Und viertens die Frage nach dem Betrag. Polizei fragt danach auch, aber sie verlangt nie Geld, um euer Geld zurückzuholen.
Was ihr tun könnt
- Nach einem Betrugsfall vorwarnen. Wer in der Firma oder Familie geschädigt wurde, sollte wissen: In den nächsten Monaten melden sich „Helfer“, die Geld zurückholen wollen. Das ist fast immer die nächste Masche.
- Echte Wege kennen. Anzeige über die Onlinewache der Polizei, Rückruf einer Überweisung über die eigene Bank. Beides kostet keine Gebühr.
- Behördennamen prüfen. Unbekannte EU-Stelle? Auf
european-union.europa.eunachsehen, das dauert eine Minute. EU-Institutionen schreiben voneuropa.eu. - Behörde plus Massenversand filtern. Eine Mailregel, die
Precedence: bulkoder einenList-Unsubscribe-Header in Kombination mit Begriffen wie „Behörde“ oder „Agency“ im Absendernamen markiert, fängt solche Mails trotz bestandener Prüfung. Wie eine Domain authentifiziert ist, zeigt euch der Mail-Check hier auf der Seite. - Infrastruktur blocken.
efcanews[.]de,mtawork[.]net,mtawork[.]com,sendwitch[.]ioundtopdecision[.]proauf die Blockliste. Die Namen wechseln, aber es kostet die Täter etwas.
Fazit
Technisch ist an dieser Kampagne nichts falsch: eigener Mailstack, volle Authentifizierung, saubere Texte. Falsch ist nur die Behörde, und die ist komplett erfunden. Gerade deshalb ist die Mail so gemein. Sie zielt auf Leute, die schon einmal verloren haben, und bietet ihnen genau das an, was sie am meisten wollen.