11. Oktober 2026
DomainFactory-Phishing, dritte Welle: Neuer Anstrich, alte Adressliste

Tobias Wilke
@wilketob
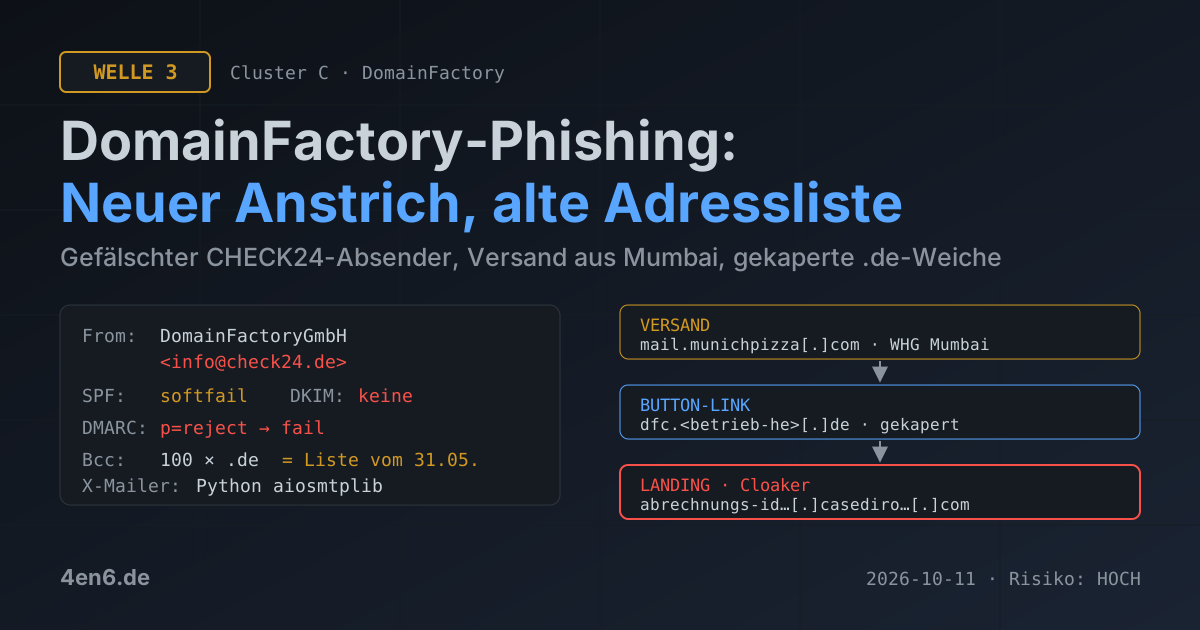
„Letzte Erinnerung: Ihr Webhosting wurde suspendiert.“ Den Betreff kenne ich. Im Juni habe ich ihn zweimal auseinandergenommen. Jetzt ist er wieder da, von einem komplett neuen Server, mit einem neuen Absender und einem neuen Link. Nur die Empfängerliste ist die alte. Und zwar exakt die alte, bis zur Reihenfolge.
URLs und Adressen sind defangt, damit nichts aus Versehen angeklickt wird.
Was diesmal kam
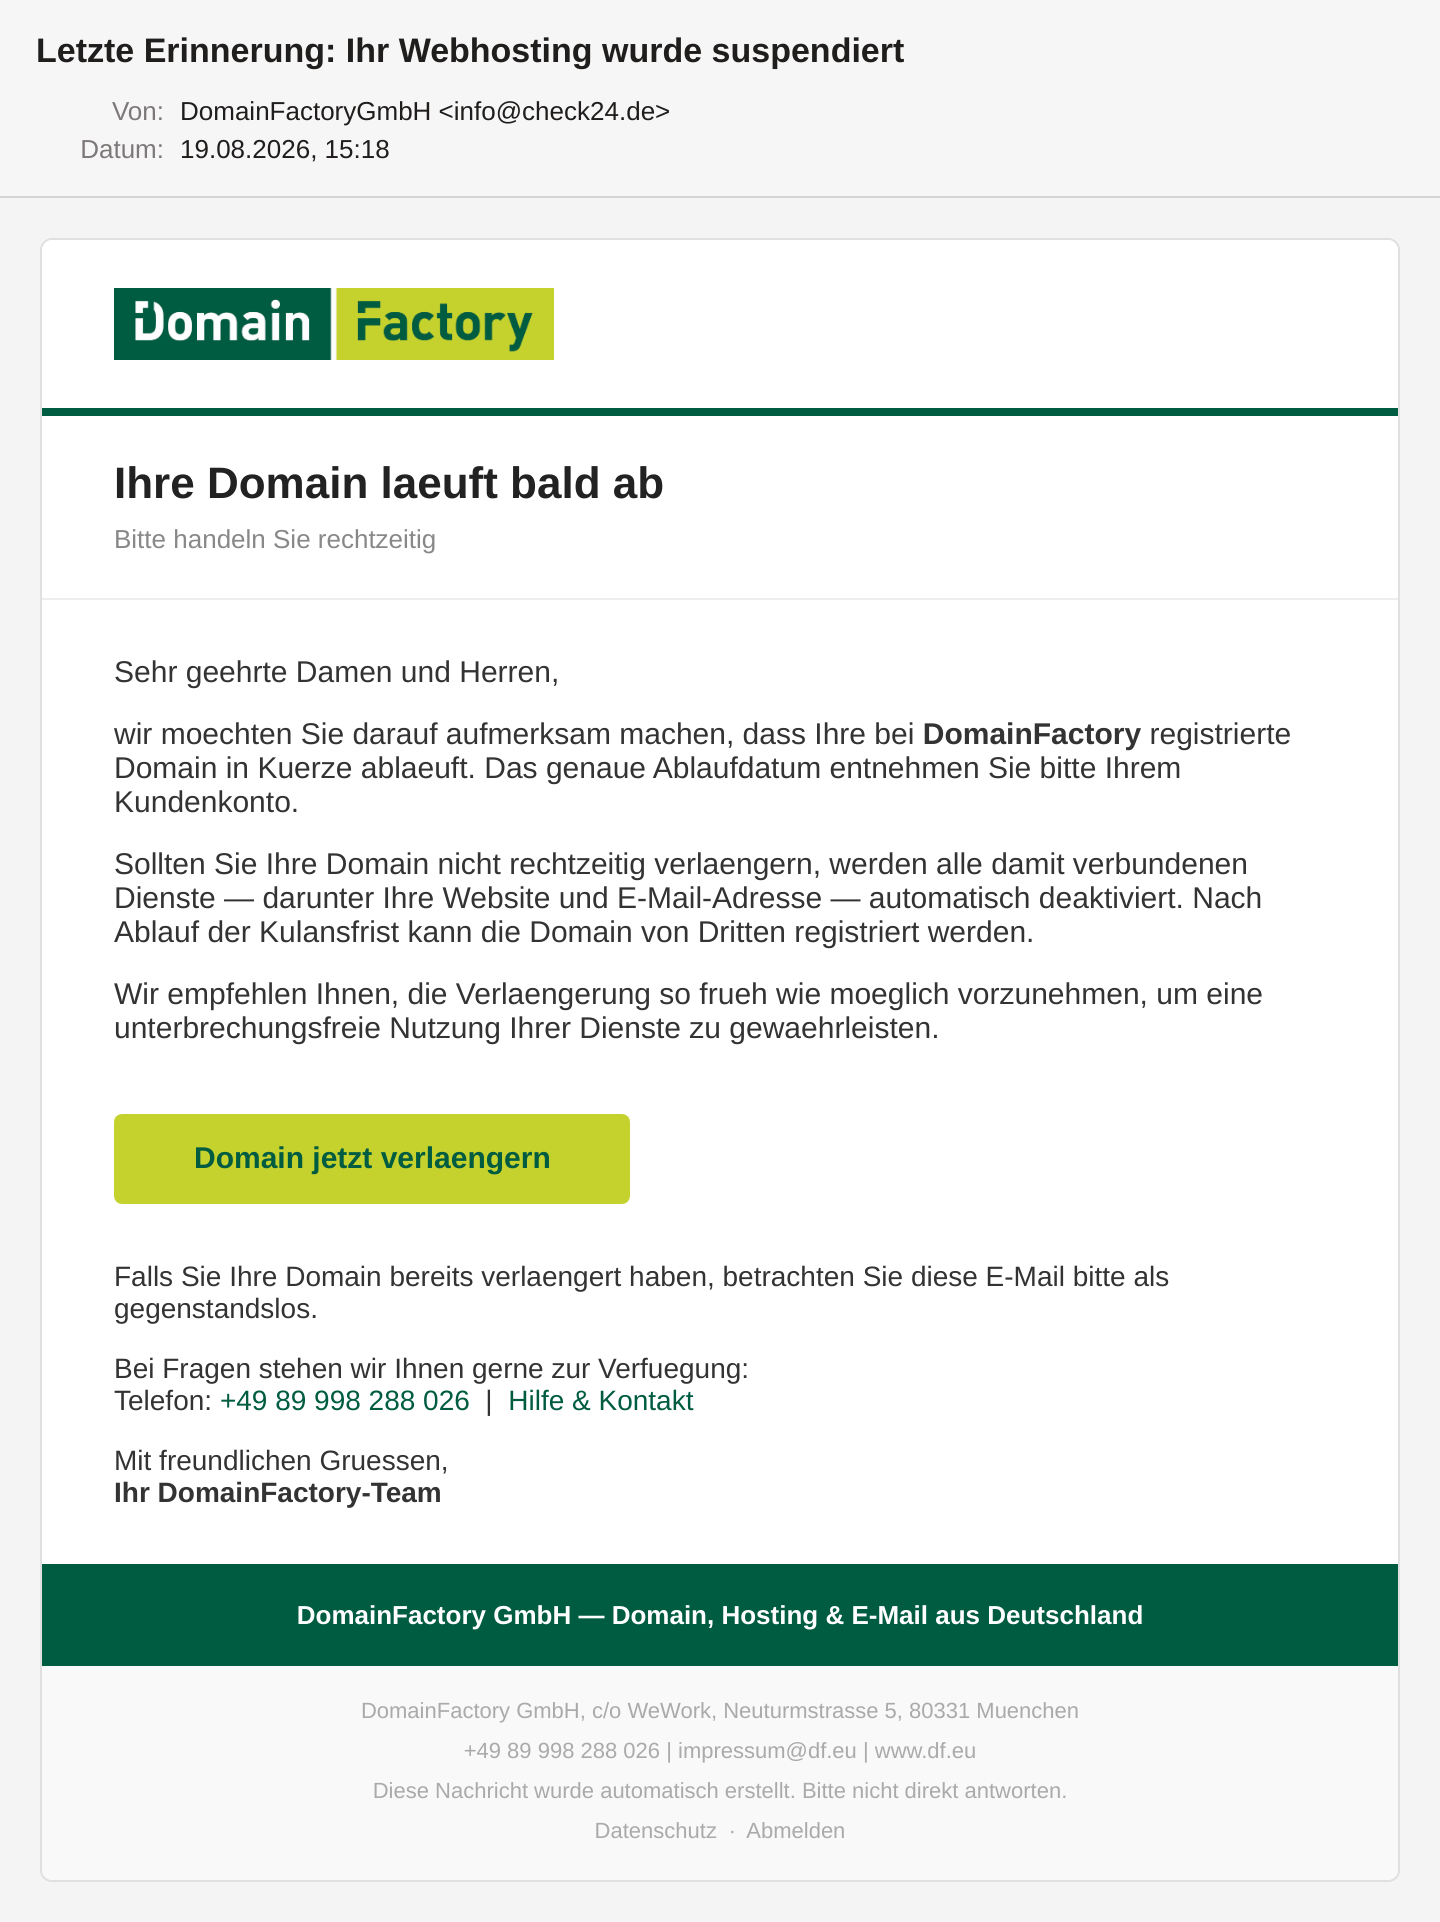
Die Optik ist die gleiche wie im Juni. DomainFactory-Logo direkt in die Mail eingebettet, „Sehr geehrte Damen und Herren“, die Domain laufe „in Kuerze“ ab. Danach würden Website und E-Mail „automatisch deaktiviert“, und nach der „Kulansfrist“ könne jeder die Domain registrieren. Unten ein Knopf: Domain jetzt verlaengern.
Der Bruch zwischen Betreff und Text ist auch geblieben. Oben ist das Webhosting schon suspendiert, unten läuft nur die Domain bald ab. Neu ist, dass der Text keine Umlaute mehr kennt. „Gruessen“, „Muenchen“, „verlaengern“. Das Template wurde offenbar einmal durch eine ASCII-Mühle gedreht. Die „Kulansfrist“ hat es trotzdem überlebt.
Das eingebettete Logo ist übrigens byte-identisch mit dem aus der Juni-Welle. Gleicher SHA256-Hash. Wer Kampagnen verfolgt, freut sich über solche Faulheit.
Der Absender: CHECK24 schreibt für DomainFactory
From: DomainFactoryGmbH <info[@]check24[.]de>
Im Juni kam die Mail noch von einer kanadischen Drittdomain, deren SPF-Eintrag den Versandserver sogar erlaubt hatte. Diesmal steht einfach eine Adresse von CHECK24 drin. CHECK24 hat damit nichts zu tun. Die Adresse ist schlicht gefälscht.
Das ist bemerkenswert dreist. check24.de veröffentlicht einen DMARC-Eintrag mit p=reject. Übersetzt: „Mails mit unserer Domain, die SPF und DKIM nicht bestehen, bitte wegwerfen.“ Diese Mail besteht beides nicht. SPF meldet softfail, eine DKIM-Signatur gibt es nicht. Ein normal konfiguriertes Postfach hätte sie abgewiesen. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren.
Die Wette des Absenders ist damit klar: Irgendwo unter hundert Empfängern sitzt einer, dessen Provider DMARC nicht durchsetzt. Das reicht.
Pizza aus Mumbai
Verschickt wurde die Mail von 195[.]250[.]31[.]225. Die IP gehört zu World Host Group, einem VPS-Anbieter, Rechenzentrum Mumbai. Der Server meldet sich als mail[.]munichpizza[.]com. Eine Münchner Pizzeria auf einem indischen Server, deren SPF-Eintrag genau diese eine IP erlaubt und sonst nichts. Registriert im November 2025 bei Unstoppable Domains.
Das ist keine Pizzeria. Das ist eine Wegwerf-Domain mit harmlosem Namen, damit Hostname und Reverse-DNS nicht nach Spam klingen.
Der Mailer ist der alte Bekannte. X-Mailer: Python aiosmtplib, ein selbstgebautes Python-Skript. Die Message-ID endet auf die Domain des ersten Bcc-Empfängers. Und der Bcc-Header ist wieder mitgeschickt worden, mit hundert deutschen Impressum-Adressen von Vereinen, Kanzleien und Handwerksbetrieben.
Hier wird es interessant. Genau diese hundert Adressen, in genau dieser Reihenfolge, standen schon in einer Mail derselben Kampagne vom 31. Mai. Damals noch über Google Cloud verschickt. Der Täter wirft also bei jeder Welle die Infrastruktur weg, arbeitet aber dieselben Adresspakete immer wieder ab. Eine zweite Mail dieser Welle an ein anderes Postfach kam neun Minuten früher, mit einem anderen Hunderterpaket, aus demselben Mailer-Prozess.
Der Link: zwei Sprünge bis zum Kit
Der Button zeigt auf hxxp://dfc[.]<betrieb-he>[.]de/. Eine unauffällige deutsche Domain eines Betriebs aus Hessen, gehostet bei Strato. Die Subdomain dfc (DomainFactory?) existiert gezielt, es gibt keinen Wildcard-Eintrag. Jemand hat sie dort angelegt. Das spricht für ein übernommenes Hoster-Konto. Der Betrieb ist hier Opfer, nicht Täter.
Ich rufe solche Links nicht auf. VirusTotal hat es am Versandtag getan, eine gute halbe Stunde nach dem Versand. Dort ist zu sehen, wohin die Weiche führt:
hxxps://abrechnungs-id230357-verlangerung[.]casediromaimmobiliare[.]com/d/?GSZEQR=307625
Eine angebliche Abrechnungs-ID in der Subdomain, ein Zufallsparameter, ein kurzer Kit-Ordner. Die Domain klingt nach italienischem Immobilienmakler, ist von 2021 und wurde einen Tag vor dem Versand umkonfiguriert. Die Subdomain zeigt auf 195[.]250[.]30[.]253. Wieder World Host Group, wieder Mumbai, das Nachbarnetz des Versandservers.
VirusTotal bekam dort eine Seite mit dem Titel „Google“ zu sehen. Das ist Cloaking: Scanner kriegen eine Attrappe, echte Opfer das Login-Formular. Ergebnis: 1 von 92 Scannern schlägt beim ersten Link an, 2 von 92 beim zweiten. Reputationsfilter helfen hier also kaum.
Ein Detail noch für die Nerds: Die Domain liegt bei Cloudflare auf den Nameservern randall und tori. Exakt dieses Paar hatte auch die Phishing-Domain der ersten Welle im Juni. Cloudflare vergibt die Paare pro Account. Ein Beweis ist das nicht, ein ziemlich deutlicher Hinweis schon.
Was die eigentlich wollen
Wer klickt, landet über die Strato-Weiche beim Kit. Das Formular selbst hat der Cloaker vor VirusTotal versteckt. Nach Köder und Vorwellen geht es um Kundenlogin und Passwort, für die „Verlängerung“ wahrscheinlich auch um die Kreditkarte. Mit dem Hosting-Zugang hat der Angreifer dann alles auf einmal: DNS-Zone, Postfächer, Webspace.
Und damit das Material für die nächste Welle. Neue Subdomains als Weiche, Postfächer zum Mitlesen von Rechnungen, eine saubere .de-Domain für den nächsten Link. Wie der dfc-Eintrag beim Betrieb aus Hessen zeigt, funktioniert das.
Die Red Flags
Die Mail nennt weder eure Domain noch eure Kundennummer. Das „genaue Ablaufdatum“ soll man bitte selbst im Kundenkonto nachsehen. Ein Registrar, der euch die Verlängerung verkaufen will, weiß, um welche Domain es geht.
Die Absenderadresse gehört CHECK24. Der Link führt auf die Subdomain einer fremden Firma, unverschlüsselt per http://. Der Betreff behauptet etwas anderes als der Text. Dazu „Kulansfrist“ und Umlaute, die keine sind. Wer mit der Maus über den Button fährt, sieht das Problem in einer Sekunde.
Was ihr tun könnt
Hoster-Login nur über Lesezeichen. Kein echter Registrar schickt euch auf die Subdomain einer fremden Firma. Wer sich angewöhnt, Kundenkonten nie aus einer Mail heraus zu öffnen, ist gegen diese ganze Kampagnenfamilie immun.
Zwei-Faktor-Login im Hosting-Konto einschalten, wo der Anbieter es kann. Ein erbeutetes Passwort reicht dann nicht für die DNS-Zone.
Prüft, ob euer Mailprovider DMARC durchsetzt. Diese Mail fällt an p=reject sauber durch. Wird sie trotzdem mit Score 0 zugestellt, liegt die Arbeit beim Menschen davor. Ob eure eigene Domain sauber dasteht, zeigt der Mail-Check hier auf der Seite.
Schaut ab und zu in die eigene DNS-Zone. Unbekannte Subdomains wie dfc sind ein klares Zeichen, dass jemand anderes Zugriff hat.
Kennt eure Ablaufdaten. Auto-Renew an, Datum in den Kalender. Wer weiß, dass die Domain bis 2027 bezahlt ist, lacht über die „Letzte Erinnerung“.
Fazit
Dritte Welle, gleiches Template, gleiche Adressliste, gleiche Rechtschreibung. Investiert wird nur in frische Infrastruktur, und die ist diesmal komplett aus einem einzigen indischen Rechenzentrum plus einer gekaperten deutschen Subdomain. Das ist Fließbandarbeit, keine Raffinesse. Gefährlich bleibt sie trotzdem, solange Postfächer p=reject ignorieren.
Die missbrauchte Weiterleitungs-Domain ist redigiert (<betrieb-he>[.]de). Der Betrieb ist hier selbst Opfer: Auf seiner Domain wurde ohne sein Zutun eine Subdomain für die Kampagne angelegt. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.