13. Oktober 2026
Shoplfy will meine Dokumente: Shopify-Phishing über Brevo, mit sauberem DKIM und 12-Stunden-Ultimatum

Tobias Wilke
@wilketob
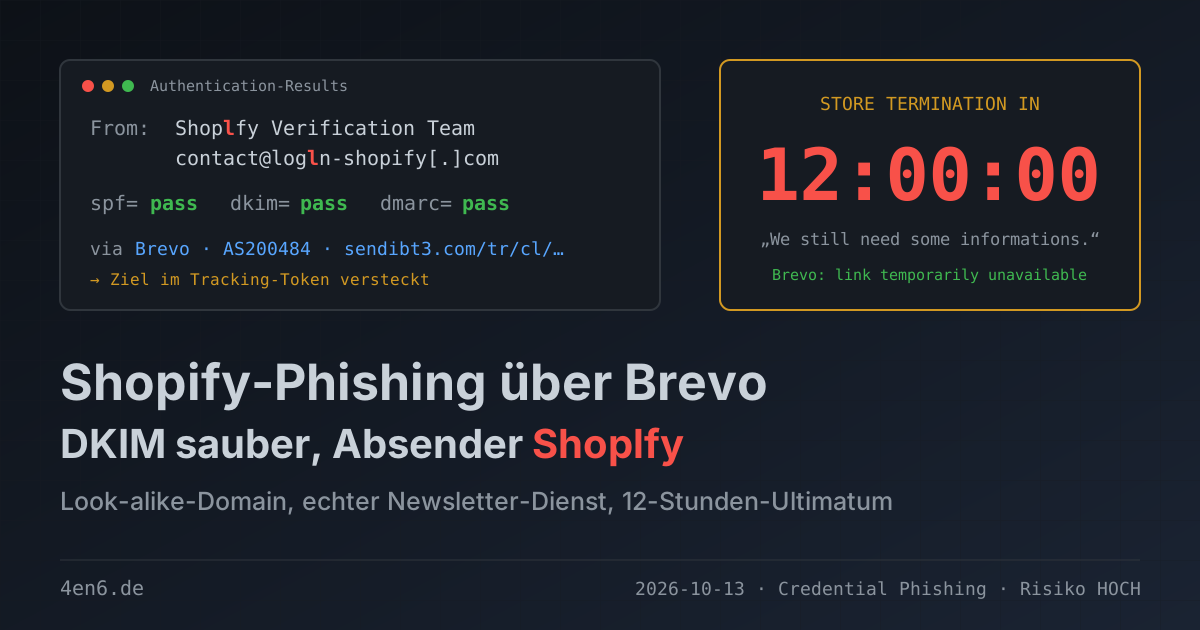
Der Absender heißt „Shoplfy Verification Team“. Mit kleinem L statt i. Wer Shopify fälscht und schon am Namen der Marke scheitert, hat entweder einen Spamfilter austricksen wollen oder einfach nicht hingeschaut. Ich tippe auf Ersteres. Der Rest der Mail ist nämlich erstaunlich sauber gemacht.
Vor zwei Wochen hatte ich hier schon eine Shopify-Phishing-Mail mit 42 Minuten alter Domain und Google-Redirect. Das hier ist die nächste Runde: gleicher Köder, komplett neuer Versandweg.
Die Mail: „We still need some informations“
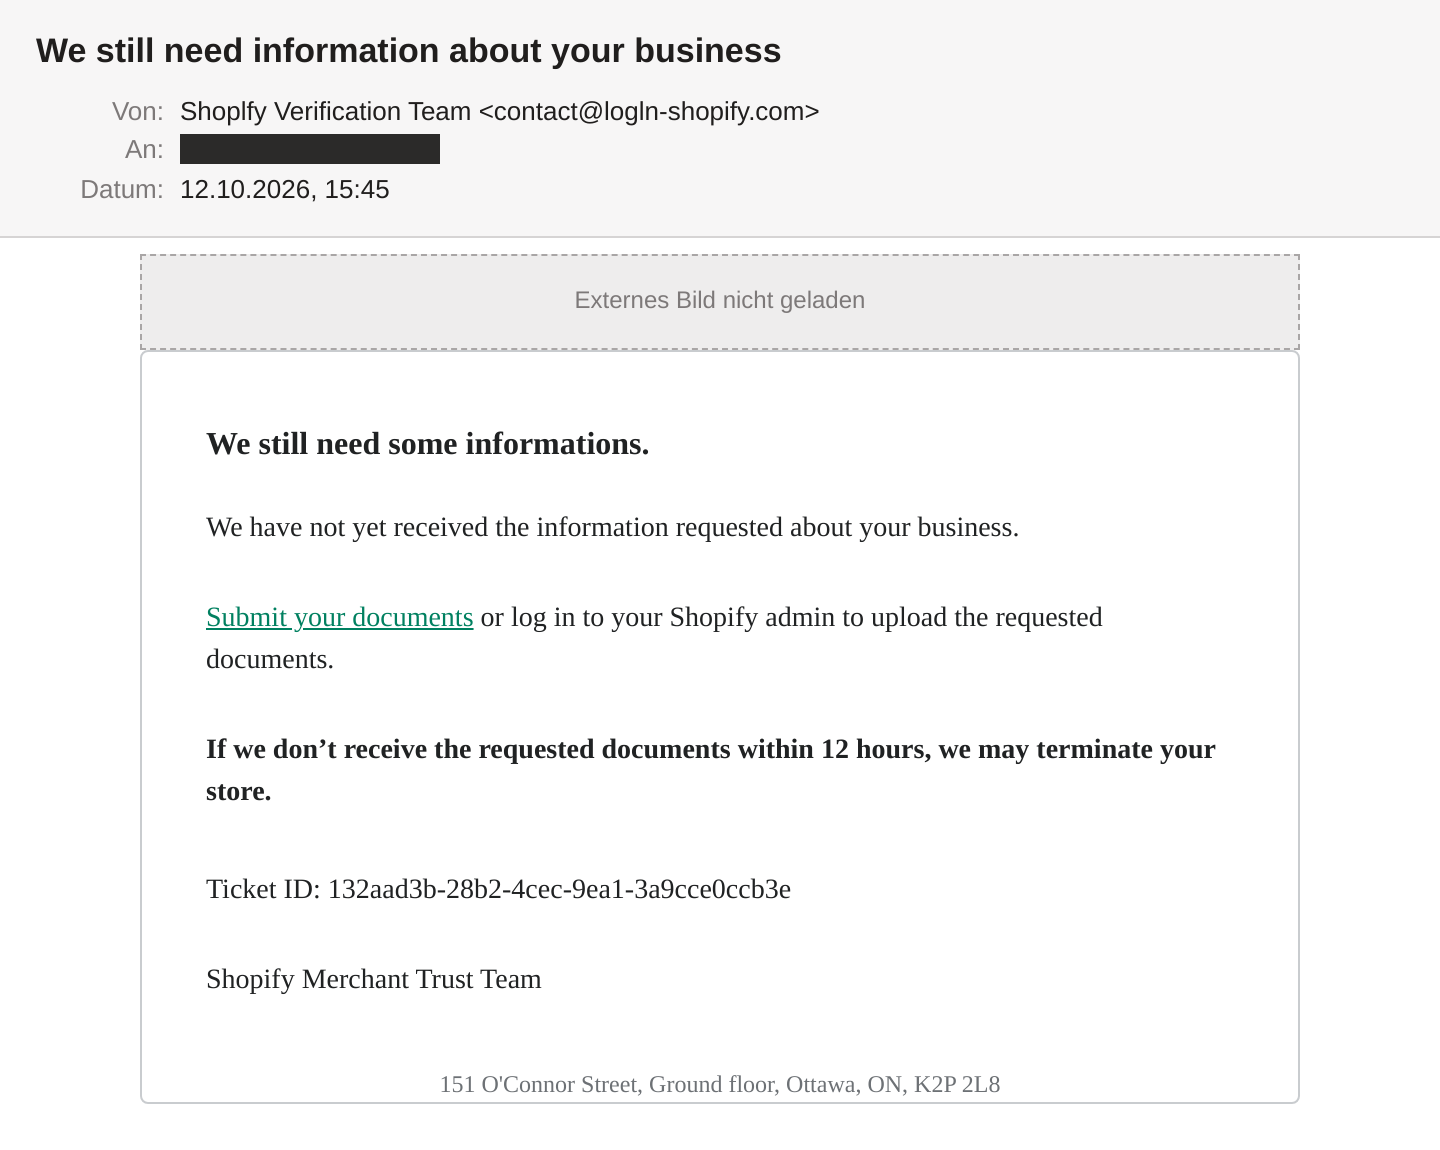
Betreff: „We still need information about your business“. Die Mail ist kurz. Man habe die angeforderten Informationen zu meinem Business noch nicht erhalten. Dann, fett gedruckt:
If we don't receive the requested documents within 12 hours, we may terminate your store.
Dazu eine Ticket-ID im UUID-Format, die Signatur „Shopify Merchant Trust Team“ und im Footer die echte Shopify-Adresse in Ottawa. Farben und Wording sind aus echten Shopify-Mails kopiert. Nur die Überschrift verrät die Herkunft: „We still need some informations.“ Plural von information. Gibt es im Englischen nicht.
Der Trick mit dem Wort „still“ ist fies. Er unterstellt, dass es schon eine frühere Anfrage gab, die ich verschlampt habe. Wer viel Shopify-Post bekommt, glaubt das schnell.
Und dann der Satz mit dem Link: „Submit your documents or log in to your Shopify admin“. Klingt fair, es gibt ja eine Alternative. Verlinkt ist aber nur der erste Teil. Der sichere Weg über den echten Admin bleibt reiner Text.
Technisch: Die Täter leihen sich die Reputation von Brevo
Die Absenderadresse ist contact[@]logln-shopify[.]com (Adressen und Domains hier defangt, damit nichts aus Versehen klickbar ist). logln statt login, wieder das L statt i. In vielen Schriftarten sieht man den Unterschied kaum.
Spannend ist der Versandweg. Die Mail kam von 77[.]32[.]148[.]6, AS200484 Sendinblue SAS in Paris. Das ist Brevo, ein großer, legitimer Newsletter-Dienst, früher Sendinblue. Die Täter haben dort ein Konto eröffnet und ihre Fake-Domain als Absender verifiziert, ganz nach Anleitung: Brevo-Verifizierungscode im DNS, DKIM-Schlüssel brevo1 und brevo2, DMARC-Eintrag mit Brevo als Report-Empfänger. Ergebnis:
spf=pass  smtp.mailfrom=…@gf.d.sender-sib.com
dkim=pass header.d=logln-shopify.com
Damit besteht die Mail auch DMARC. Header-From und DKIM-Domain sind identisch. Technisch ist an dieser Zustellung nichts gefälscht. Die Mail kommt genau von der Domain, die draufsteht. Die Domain gehört eben nur nicht Shopify.
Die Vorwelle hatte Header eines Versanddienstes nur vorgetäuscht und von eigenen Servern in Tschechien verschickt. Diesmal benutzen die Täter den echten Dienst. Das bringt bessere Zustellbarkeit: Die Brevo-IP steht auf Whitelists, der Spamfilter meines Postfachs vergab 4,2 Punkte bei einer Schwelle von 7. Durchgerutscht, obwohl Spamhaus eine der Domains in der Mail bereits als Spam führte.
Die Domain selbst wurde am 28. August bei PublicDomainRegistry registriert, 45 Tage vor dem Versand. Das reicht, um Filter für „frisch registriert“ zu umgehen. Die letzte DNS-Änderung war am 12. Oktober um 14:43 Uhr UTC. Eine Stunde später, um 15:45 Uhr, ging die Mail raus. Eine Website hat die Domain nicht, nur ein Postfach bei Titan Mail.
Wohin der Link führt, weiß nur Brevo
Der Button zeigt nicht auf eine Phishing-Domain, sondern auf bceeaiij.r.bh.d.sendibt3.com/tr/cl/…. Das ist Brevos Klick-Tracking. Das eigentliche Ziel steckt verschlüsselt im Token und wird erst serverseitig aufgelöst. Wer mit der Maus drüberfährt, sieht nur eine Marketing-Domain. Link-Scanner, die nur den ersten Hop bewerten, ebenso.
Ich klicke solche Links grundsätzlich nicht. Bei der Abfrage über VirusTotal zeigte sich aber etwas Erfreuliches: 0 von 93 Engines schlagen an, und der VT-Crawler bekommt nur noch die Seite „Brevo - link temporarily unavailable“. Brevo hat den Link also innerhalb eines Tages abgeschaltet. Die Absenderdomain selbst kennt VirusTotal bereits als Phishing (8 von 92 Engines), samt den historischen Subdomains auth., verify. und protect.logln-shopify[.]com.
Das ist die Schwäche dieser Masche: Wer einen echten Dienst nutzt, hängt an dessen Abuse-Team. Ein Ticket an Brevo, und Versand und Links sind gleichzeitig tot.
Was die eigentlich wollen
Hättet ihr rechtzeitig geklickt, wärt ihr über den Brevo-Redirect auf einem Shopify-Admin-Klon gelandet. Erst E-Mail und Passwort, bei aktuellen Kits auch der 2FA-Code, der in Echtzeit an den echten Shopify-Login weitergereicht wird. Danach der „Dokumenten-Upload“: Ausweis, Gewerbeschein, vielleicht ein Kontoauszug.
Mit dem Admin-Zugang biegen die Täter das Auszahlungskonto von Shopify Payments um, ziehen Kundendaten ab oder bauen gefälschte Checkouts ein. Die Ausweiskopie gibt es als Bonus für den nächsten Identitätsbetrug. Für einen kleinen Shop kann eine einzige umgeleitete Auszahlung schon richtig wehtun. Abfließende Kundendaten sind zudem ein meldepflichtiger Datenschutzvorfall.
Woran ihr's erkannt hättet
Der Absendername „Shoplfy“ und die Domain logln-shopify[.]com sind die offensichtlichsten Zeichen. Shopify schreibt von eigenen Domains wie shopify.com, nicht von einer Bindestrich-Domain mit Tippfehler. Dann die Frist: zwölf Stunden, sonst wird der Shop geschlossen. Echte KYC-Prüfungen bei Zahlungsanbietern laufen über Tage und mit mehreren Erinnerungen im Admin. Und schließlich „informations“, der Klassiker unter den Übersetzungsfehlern.
Ein grünes DKIM-Häkchen im Mailclient heißt übrigens nur, dass die Mail wirklich von logln-shopify[.]com kommt. Über die Ehrlichkeit des Absenders sagt es nichts.
Was ihr tun könnt
- Shopify-Anfragen nur im Admin prüfen. Echte Verifizierungsanfragen stehen unter Einstellungen → Zahlungen und im Benachrichtigungsbereich. Shopify-Admin selbst aufrufen, nie über den Mail-Link.
- 2FA mit Passkey oder Authenticator-App für alle Konten mit Shop-Zugriff. Passkeys funktionieren auf einer Fake-Domain gar nicht, das macht Echtzeit-Phishing wirkungslos.
- Auszahlungskonto im Blick behalten. Die Bankverbindung in Shopify Payments ab und zu gegenprüfen und Änderungsbenachrichtigungen nicht abbestellen.
- Volle Absenderadresse anzeigen lassen. Die meisten Mailclients zeigen standardmäßig nur den Display-Namen. Umstellen, dann fällt
logln-shopifysofort auf. - Rechte im Shop klein halten. Nicht jeder Mitarbeiter braucht Zugriff auf Zahlungen. Wird ein Konto gephisht, bleibt der Schaden begrenzt.
Fazit
Handwerklich ist das ein Schritt nach vorn gegenüber der Vorwelle: echter Versanddienst, durchgehend gültige Authentifizierung, verschleierter Link. Gescheitert ist die Kampagne an zwei Dingen. An einem kleinen L, das man nicht übersehen sollte. Und an einem Abuse-Team, das schneller war als die zwölf Stunden Frist.