14. Oktober 2026
Atemnot-Spam aus der Google-Cloud: Gleiche Rohre, neues Wundermittel

Tobias Wilke
@wilketob
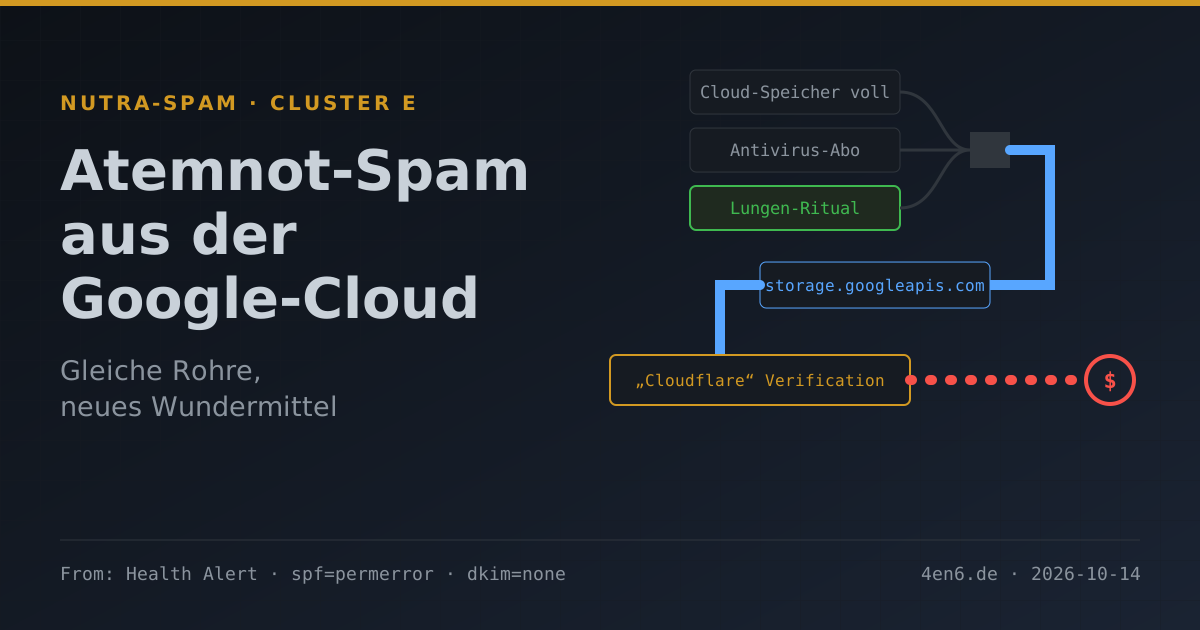
Diese Mail will weder mein Passwort noch meine Kreditkarte. Jedenfalls nicht sofort. Sie will, dass ich mir ein Video über meine Lunge anschaue. Abgeschickt hat sie dieselbe Maschinerie, die mir seit Juli „Cloud-Speicher voll“ und „Antivirus-Abo abgelaufen“ ins Postfach kippt.
Der Fall zeigt also nicht, wie raffiniert eine einzelne Mail ist. Er zeigt, wie austauschbar der Inhalt ist, wenn die Infrastruktur steht.
Die Mail: ein Wellness-Newsletter, den niemand abonniert hat
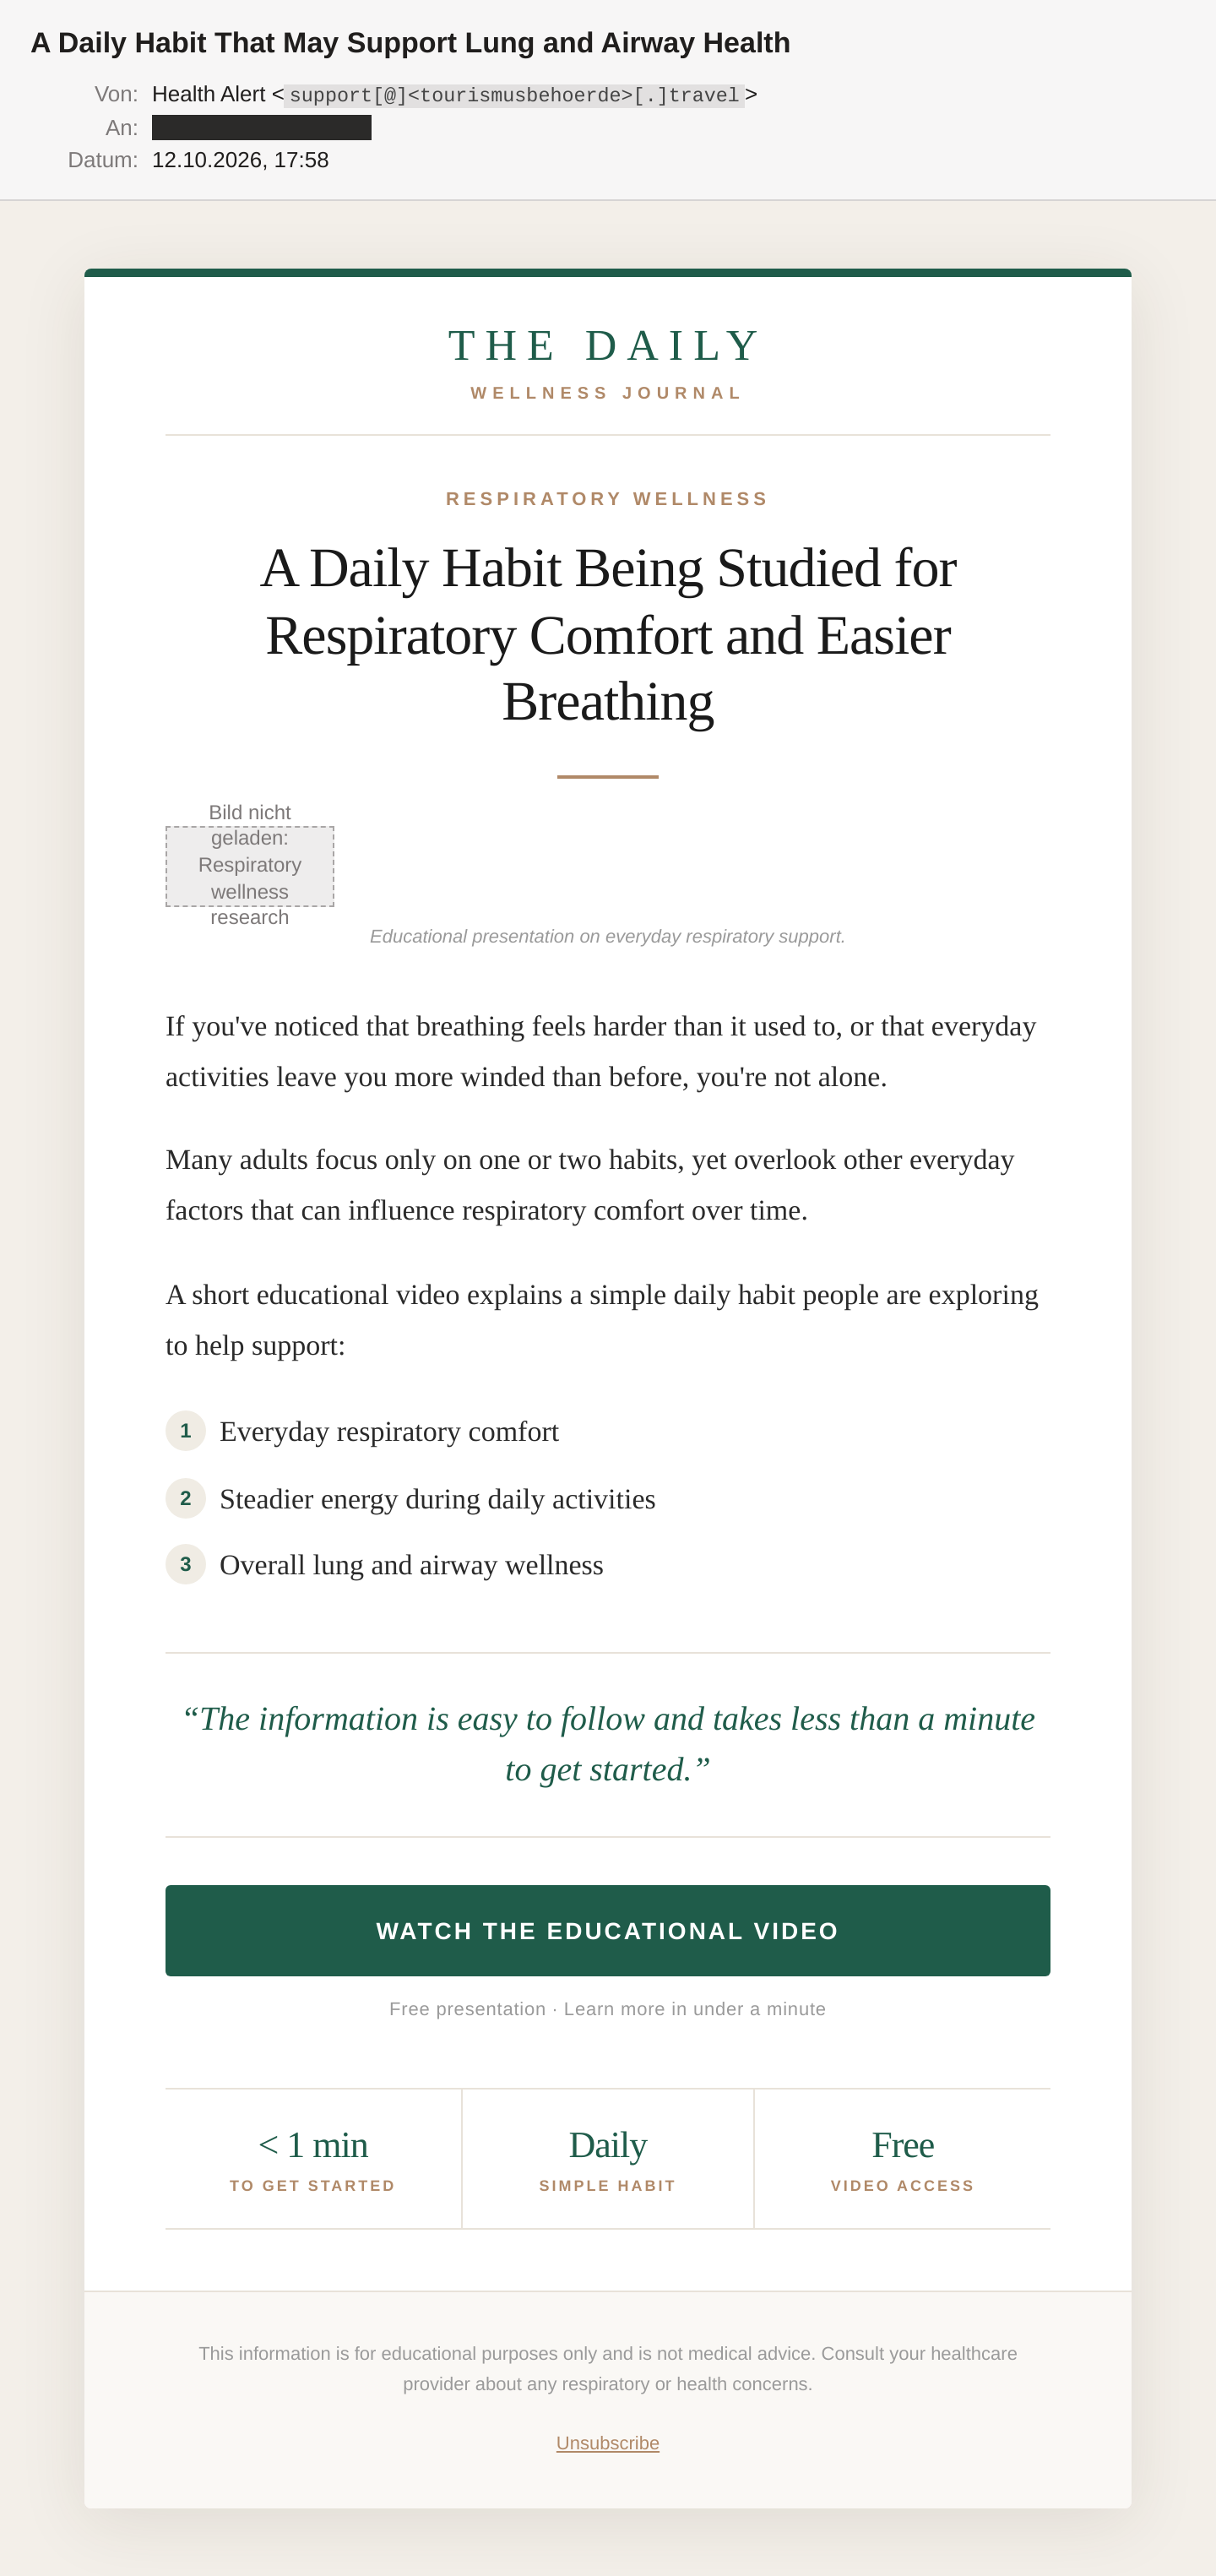
Betreff: „A Daily Habit That May Support Lung and Airway Health“. Absender: „Health Alert“. Optisch ist das ordentlich gemacht. Eine Serifen-Headline, Rubrik „Respiratory Wellness“, Zitat in Kursiv, darunter eine Statistikleiste mit < 1 min, „Daily“ und „Free“. Inhaltlich ist es Luft:
If you've noticed that breathing feels harder than it used to, or that everyday activities leave you more winded than before, you're not alone.
Welches „Ritual“ das sein soll, steht nirgends. Das erklärt nur das „Educational Video“ hinter dem Button. Im Footer folgt der Pflichtsatz jeder Nutra-Werbung: „for educational purposes only and is not medical advice“. Nutra steht für Nutraceuticals, also Nahrungsergänzungsmittel mit großen Versprechen. Wer Heilung andeutet, aber nie verspricht, kann schwer belangt werden.
Was technisch drinsteckt
Die Absenderadresse ist support[@]<tourismusbehoerde>[.]travel. Das ist die Domain einer staatlichen Tourismusbehörde, die mit Lungengesundheit genau nichts zu tun hat. (URLs und Adressen sind defangt, damit nichts aus Versehen angeklickt wird.) Gesendet wurde von 34[.]145[.]246[.]107, einer virtuellen Maschine in Google Compute Engine (AS396982). Es gibt einen einzigen Received-Hop, kein DKIM und kein Versand-Dienstleister dazwischen.
Spannend ist der SPF-Teil. Die gespoofte Domain veröffentlicht zwei SPF-Records gleichzeitig. Laut Standard ist das ein Fehler (permerror), und jeder Filter liest es anders. Der netcup-Mailserver schrieb spf=none, SpamAssassin T_SPF_PERMERROR, rspamd griff sich einen der beiden Records und meldete softfail. Die DMARC-Policy steht auf p=none und hat keine Report-Adresse. Die Behörde erfährt also nicht einmal, dass jemand in ihrem Namen Lungen-Spam verschickt. Ihr ist dabei nichts vorzuwerfen: Doppelte SPF-Einträge entstehen schnell, wenn zwei Dienstleister unabhängig voneinander „ihren“ Record anlegen.
Das Ergebnis beim Empfang: SpamAssassin 5,2 von 7,0 Punkten, also durchgewunken. Fast alles davon kam vom Bayes-Filter. Die Spamhaus-Abfragen liefen wieder ins Leere (URIBL_DBL_BLOCKED).
Wo die Links hinführen
Wer F12 drückt und in den Quelltext schaut, findet drei Ziele:
- Button und Bild:
hxxps://storage.googleapis.com/sabahmsdleg/ls - „Unsubscribe“:
hxxps://storage.googleapis.com/sabahmsdlegunsb/ls - das Kopfbild:
hxxps://www.ni03hfph[.]com/686/offers/21814/c/63137/assets/img1.png
Die ersten beiden sind Objekte in Google Cloud Storage. Die Domain ist echt, das Zertifikat ist echt, und Reputationsfilter sehen „Google“. Laut VirusTotal tragen beide Objekte den Seitentitel „Cloudflare Verification Required“. Erkannt werden sie von 1 bzw. 2 von 93 Engines. Cloudflare hat mit einer Datei in einem Google-Bucket natürlich nichts zu tun. Die Seite tut nur so, als würde sie prüfen, ob ein Mensch vor dem Bildschirm sitzt. Scanner sehen eine harmlose Prüfseite, Menschen werden weitergereicht. Was genau danach kommt, habe ich nicht geprüft, weil ich solche Links grundsätzlich nicht aufrufe.
Der Abmeldelink liegt in einem eigenen Bucket mit dem Suffix unsb. Genau so hieß er schon bei der Antivirus-Abo-Masche (jmmcdlgounsb). Das Kopfbild kommt von ni03hfph[.]com mit der Netzwerk-ID 686. Das ist exakt der Asset-Host aus dem Cloud-Storage-Phishing vom September, damals mit Offer-ID 16448, heute 21814. Pfade wie /offers/<id>/ gehören zu einem Affiliate-Netzwerk, das pro vermitteltem Kunden Provision zahlt. Dazu kommen dasselbe Message-ID-Format, dieselbe support@-Masche und sogar dasselbe unsichtbare Byte-Order-Mark vor dem HTML wie bei der Speicher-voll-Welle.
Das ist kein Zufall mehr. Das ist ein Dienstleister, der für ein Affiliate-Netzwerk beliebige Angebote verschickt. Das Produkt wechselt, die Rohre bleiben.
Was die eigentlich wollen
Wenn ihr auf den Button geklickt hättet, wäre wahrscheinlich Folgendes passiert: Nach der Fake-Prüfung landet ihr auf einem Video im Stil von „Forscher entdecken uralten Trick“. Vorspulen geht nicht. Nach 20 Minuten kommt das Angebot: ein Pulver oder Kapseln, „heute nur“ im Sechserpack. Dazu ein Formular für Adresse, Telefon und Kreditkarte, nicht selten mit einem versteckten Abo.
Das ist der typische Ablauf solcher Funnels, kein Beleg aus dieser Mail. Sicher ist nur: Jemand bekommt Provision, und das Geld dafür kommt von euch.
Der fiese Teil ist das Zielpublikum. Wer wirklich schlecht Luft bekommt, braucht einen Arzt und keine Kapseln. Jede Woche mit Wundermittel ist eine Woche ohne Diagnose.
Und für die, die nur „abmelden“ wollen: Der Unsubscribe-Link führt auf dieselbe Fake-Prüfseite. Ein Klick darauf meldet euch nicht ab. Er bestätigt dem Absender, dass die Adresse lebt.
Woran ihr es erkannt hättet
- Absender und Inhalt passen nicht. Eine Tourismusbehörde verschickt keine Atemtipps. Ein Blick auf die Adresse hinter „Health Alert“ reicht.
- Ihr habt das nie abonniert. „The Daily - Wellness Journal“ hat kein Impressum, keine Adresse und keinen Herausgeber.
- Das Geheimnis steckt nur im Video. Wer etwas Nützliches zu sagen hat, schreibt es in die Mail.
- „Not medical advice“ unter einem Gesundheitsversprechen ist die Visitenkarte der Nutra-Werbung.
- Links auf
storage.googleapis.com/<zufallsname>/ls. Kein seriöser Newsletter verlinkt nackte Cloud-Dateien mit zwei Buchstaben als Namen.
Was ihr tun könnt
- Externe Bilder standardmäßig blockieren. Dann erfährt
ni03hfph[.]comnicht, dass die Mail geöffnet wurde. Das ist eine Einstellung in Outlook, Thunderbird oder M365. - Bei Spam nie auf „Abmelden“ klicken. Stattdessen als Spam markieren. Das gehört in die nächste Teambesprechung, gerade für Leute an
info@-Postfächern. - Euren Mail-Provider fragen, ob die Blocklisten-Abfragen funktionieren. Hier lief Spamhaus schon wieder auf „blocked“ und trug null Punkte bei.
- Klicks auf
storage.googleapis.comsichtbar machen statt sperren. Wer einen Proxy oder DNS-Filter hat, kann direkte Abrufe von Bucket-Dateien protokollieren. Eine Sperre würde Google-Dienste kaputt machen. - Die eigene Domain prüfen. Genau ein SPF-Record, DKIM und DMARC mit Report-Adresse. Sonst seid ihr der nächste Absender in so einer Welle und merkt es nicht. Prüfen geht schnell mit dem Mail-Check hier auf der Seite.
Fazit
Handwerklich ist die Mail sauberer als die Abo-Phishings derselben Truppe: kein Countdown, keine Drohung, schönes Layout. Gerade das macht sie für die Zielgruppe gefährlich. Technisch ist es nur der nächste Aufguss desselben Rezepts: Google-VM, gespoofte Fremddomain, Google-Bucket, Affiliate-Bild. Wer den Baukasten einmal erkannt hat, erkennt ihn auch mit Lungen-Ritual.
Die Domain der gespooften Absenderorganisation ist redigiert (<tourismusbehoerde>[.]travel). Die Behörde ist hier selbst Opfer: Ihre Adresse wurde ohne ihr Zutun missbraucht, und ein doppelter SPF-Eintrag plus DMARC ohne Durchsetzung haben das nicht verhindert. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.