15. Oktober 2026
ChatGPT-Plus-Phishing: Der Link zeigt auf Google, die Falle liegt dahinter

Tobias Wilke
@wilketob
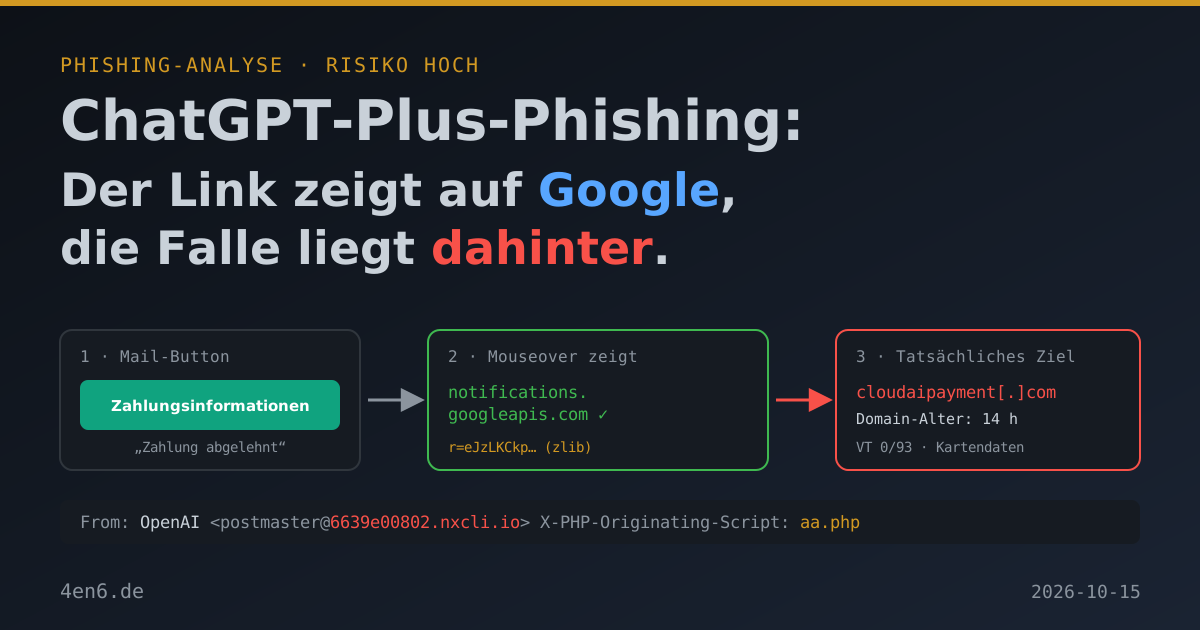
Vor vier Wochen ging es hier um eine OpenAI-Mahnung von einer Domain, die es im DNS nicht gibt. Jetzt ist die nächste da. Gleicher Köder, komplett neuer Unterbau. Und diesmal hat jemand mitgedacht, wie ihr Links prüft.
Fährt man mit der Maus über den Button, zeigt der Browser eine Google-Adresse. Genau das, was man sehen will. Nur ist Google hier bloß die Durchreiche.
Die Mail kam zweimal an, an zwei Rollenadressen derselben Domain, sechs Sekunden auseinander. URLs und bösartige Domains sind im Folgenden defangt, damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
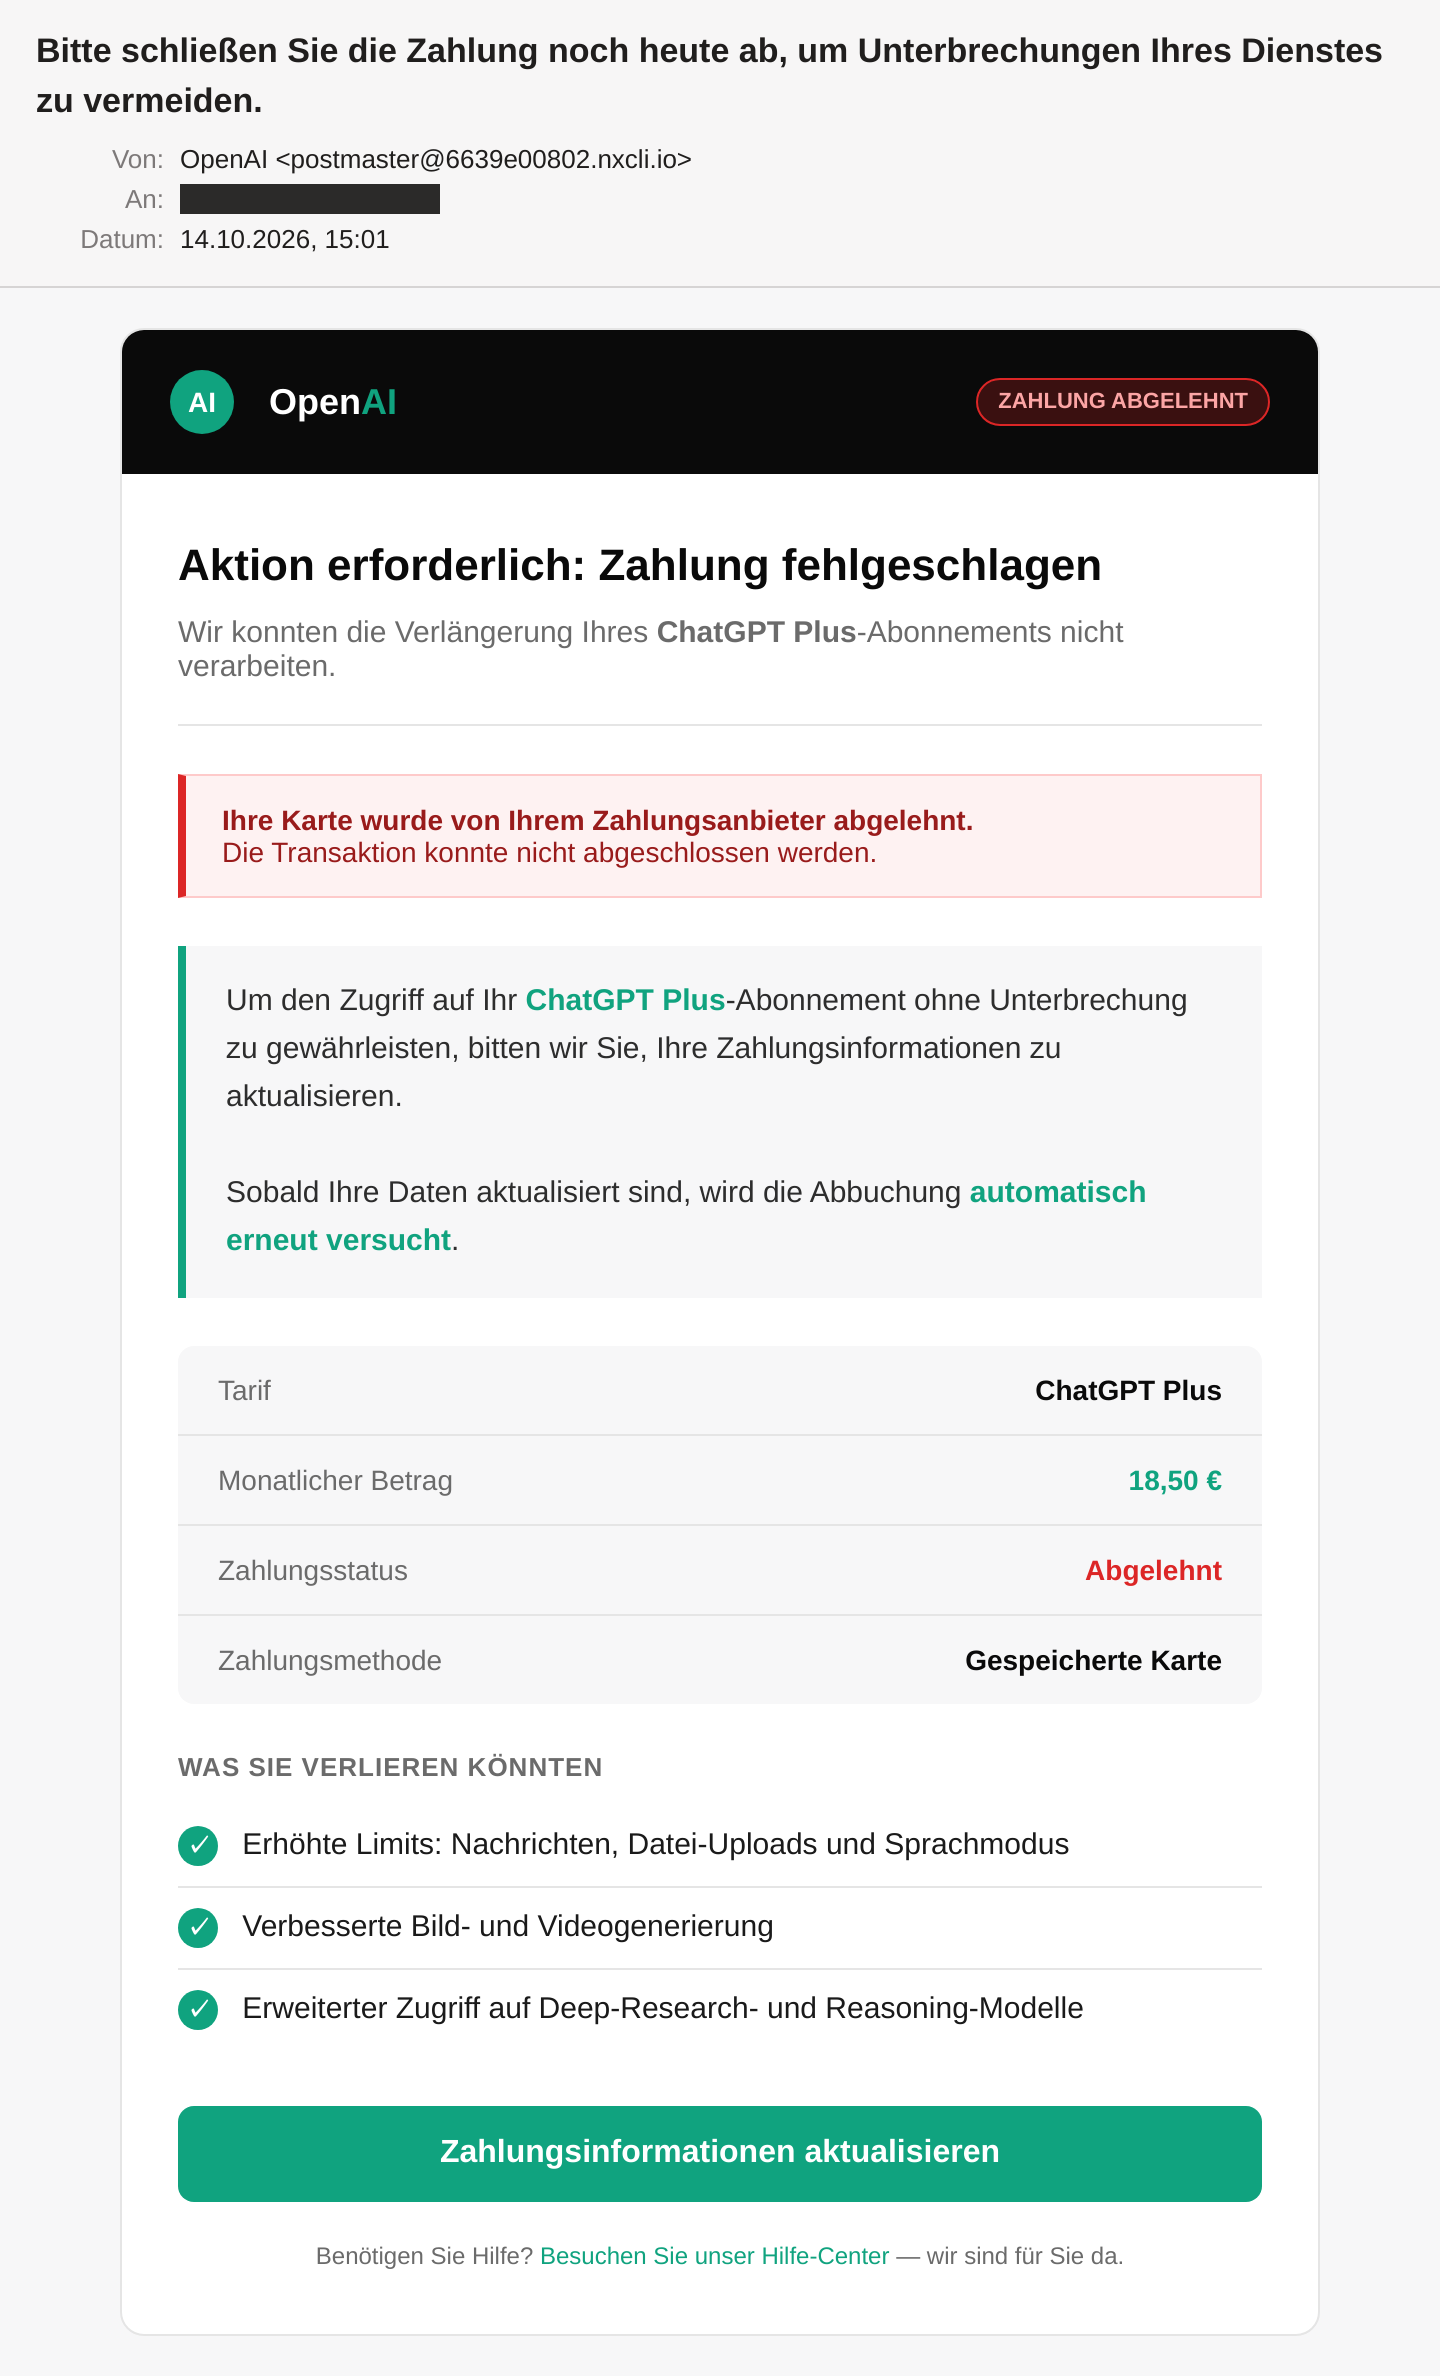
Betreff: „Bitte schließen Sie die Zahlung noch heute ab, um Unterbrechungen Ihres Dienstes zu vermeiden." Darunter das, was man von einer Billing-Mail erwartet: OpenAI-Schriftzug im Originalgrün, ein rotes Badge „Zahlung abgelehnt", eine Tabelle mit Tarif, Betrag und Status.
Ihre Karte wurde von Ihrem Zahlungsanbieter abgelehnt. Die Transaktion konnte nicht abgeschlossen werden.
Clever formuliert. Schuld ist die Bank, nicht OpenAI und nicht ihr. Die Lösung ist ein Klick, danach wird „automatisch erneut versucht". Damit es auch wehtut, gibt es einen eigenen Block „Was Sie verlieren könnten": höhere Limits, Videogenerierung, Deep Research. Wer kennt, was Plus 2026 kann, nickt an jeder Zeile.
Das Deutsch ist sauber. Der Button existiert sogar doppelt, einmal normal und einmal als VML-Variante für Outlook. Das ist Newsletter-Handwerk, kein Bastelprojekt.
Der Link: Google als Türsteher
Der Button zeigt auf hxxps://notifications.googleapis[.]com/email/redirect?t=…&r=…&s=…. Das ist echte Google-Infrastruktur. Google benutzt diesen Redirector für die Links in eigenen Benachrichtigungs-Mails.
Interessant ist der Parameter r=. Er beginnt mit eJ, und das ist der typische Anfang von zlib-komprimierten Daten in Base64. Offline dekodiert steht da:
hxxps://www.cloudaipayment[.]com/index.html
VirusTotal bestätigt das als Endziel der Weiterleitung. Wie der Absender an einen gültigen, signierten Google-Link kam, lässt sich passiv nicht sicher sagen. Plausibel ist, dass er sich selbst eine echte Google-Benachrichtigung mit seiner URL hat schicken lassen und den Link herauskopiert hat. In beiden Mails ist der Link byte-identisch, also kein Empfänger-Token. Ein Link für die ganze Welle.
Die Domain cloudaipayment[.]com wurde am 14. Oktober um 00:52 UTC registriert, Privacy-Eintrag, Registrant-Land Südafrika. Zehn Minuten später zeigten die Nameserver auf Cloudflare. Die Mail ging um 15:01 UTC raus. Die Domain war beim Versand also gut 14 Stunden alt. Am nächsten Morgen lieferte Cloudflare nur noch Fehler 520: Der Server dahinter antwortet nicht mehr. Eine Domain, ein Tag, weg.
Die Erkennungsraten passen dazu. Den Google-Link markieren 3 von 93 Engines bei VirusTotal. Die Landing-Domain selbst: 0 von 93. Wer nur die Zieldomain gegen Reputationslisten prüft, findet nichts. Für eine 14 Stunden alte Domain gibt es noch keine Historie.
Absender: ein PHP-Skript auf Managed Hosting
Im Header steht ein Satz, der fast alles erklärt:
X-PHP-Originating-Script: 10160:aa.php
Die Mail wurde von einem PHP-Skript namens aa.php verschickt. Es lief auf einem Cloud-Account bei Nexcess, einem US-Anbieter für Managed WordPress, der zu Liquid Web gehört. Versand-IP 209[.]87[.]158[.]168. Absender ist postmaster[@]6639e00802.nxcli[.]io. Das ist die automatisch vergebene Test-Domain des Hosting-Accounts. Ob der Account gekapert oder gemietet war, lässt sich von außen nicht entscheiden.
Die Marke steht nur im Anzeigenamen „OpenAI". SPF: none. DKIM: signiert, aber der Schlüssel ist nicht auffindbar. DMARC: gibt es nicht. Wie schon in der Vorwelle kommt also kein „fail", sondern nur „keine Aussage". Ein Filter, der auf DMARC-Verstöße setzt, hat hier nichts in der Hand.
Der Zettel im Quelltext
Drückt man F12, findet man HTML-Kommentare, die der Ersteller stehen gelassen hat: Carte, Titre, Alerte, Détails paiement, Bénéfices, Bouton (VML pour Outlook). Französisch. Das Template wurde auf Französisch gebaut und nur im sichtbaren Text eingedeutscht. Es dürfte also auch eine französische Fassung unterwegs sein, wahrscheinlich noch weitere.
Mit der Vorwelle teilt diese Mail keinen einzigen technischen Indikator. Anderer Versand, anderer Link-Trick, anderes Layout. Sehr wahrscheinlich ein anderer Absender. OpenAI-Mahnungen sind offenbar ein eigenes Genre geworden.
Was passiert wäre
Klick auf den Button, Google leitet still weiter, es erscheint eine Abrechnungsseite im OpenAI-Look mit Schloss-Symbol von Cloudflare. Dort Kartennummer, Ablaufdatum, Prüfziffer, bei besseren Kits auch noch der 3-D-Secure-Code aus der Banking-App. Die Daten gehen in Echtzeit an den Täter. Der kauft damit ein oder verkauft die Karte weiter. Hat das Opfer die Zahlung in der App bestätigt, wird die Rückbuchung zäh.
Gesehen haben wir die Landing nicht, sie war schon tot. Der Köder lässt aber wenig Spielraum: Hier geht es um die Karte, nicht um das ChatGPT-Konto.
Woran ihr's erkannt hättet
Der Absender ist der deutlichste Hinweis. „OpenAI" von postmaster[@]<zahlen>.nxcli[.]io passt nicht zusammen. Auf dem Handy seht ihr oft nur „OpenAI", also einmal auf den Namen tippen.
Der Betrag von 18,50 Euro ist kein OpenAI-Preis. Das sieht nach grob umgerechneten 20 Dollar aus. Keine Anrede, keine Kartenendung, keine Rechnungsnummer. Und der Link „Hilfe-Center" führt ins Nichts, auf #.
Der Mouseover hilft hier ausnahmsweise nicht. Er zeigt Google. Genau dafür ist der Umweg da.
Was ihr tun könnt
Abo-Status nie über den Mail-Link prüfen. App öffnen oder chatgpt.com über das Lesezeichen, dann Einstellungen und Abo. Wenn dort nichts rot ist, ist auch nichts rot. Das funktioniert immer, egal wie gut der Link getarnt ist.
Firmen-Abos an einer Stelle aufschreiben. Welches SaaS-Abo läuft über welche Karte, wer ist Inhaber? Wer weiß, dass ChatGPT über die Karte einer bestimmten Kollegin läuft, erkennt eine Mahnung an info@ sofort als falsch.
Abos über virtuelle Karten oder Karten mit Limit bezahlen. Viele Banken und Firmenkarten-Anbieter bieten das ohne Aufpreis an. Wird so eine Karte abgegriffen, ist der Schaden gedeckelt und die Sperre trifft nichts anderes.
Vollständige Absenderadresse anzeigen lassen. Outlook, Thunderbird und Apple Mail können das. Viele Mail-Gateways markieren zusätzlich bekannte Markennamen im Anzeigenamen, wenn die Domain nicht passt. Fragt euren Dienstleister danach.
Im Zweifel sofort die Karte sperren. Sperr-Notruf 116 116 oder die Bank-App, danach die Bank informieren. Kartenbetrug passiert in Minuten, nicht in Tagen.
Fazit
Handwerklich ordentlich, inhaltlich aktuell und mit einem Link-Trick, der genau die Leute erwischt, die gelernt haben, vor dem Klick hinzuschauen. Die Schwachstelle ist dieselbe wie immer: Der Absender heißt OpenAI und schreibt von einer Hosting-Testdomain. Wer Abos grundsätzlich in der App prüft statt in der Mail, ist durch.