16. Oktober 2026
UPS-Fake ohne Drohung: „Termin zur Zustellung auswählen“ führt durch einen Cloaker

Tobias Wilke
@wilketob
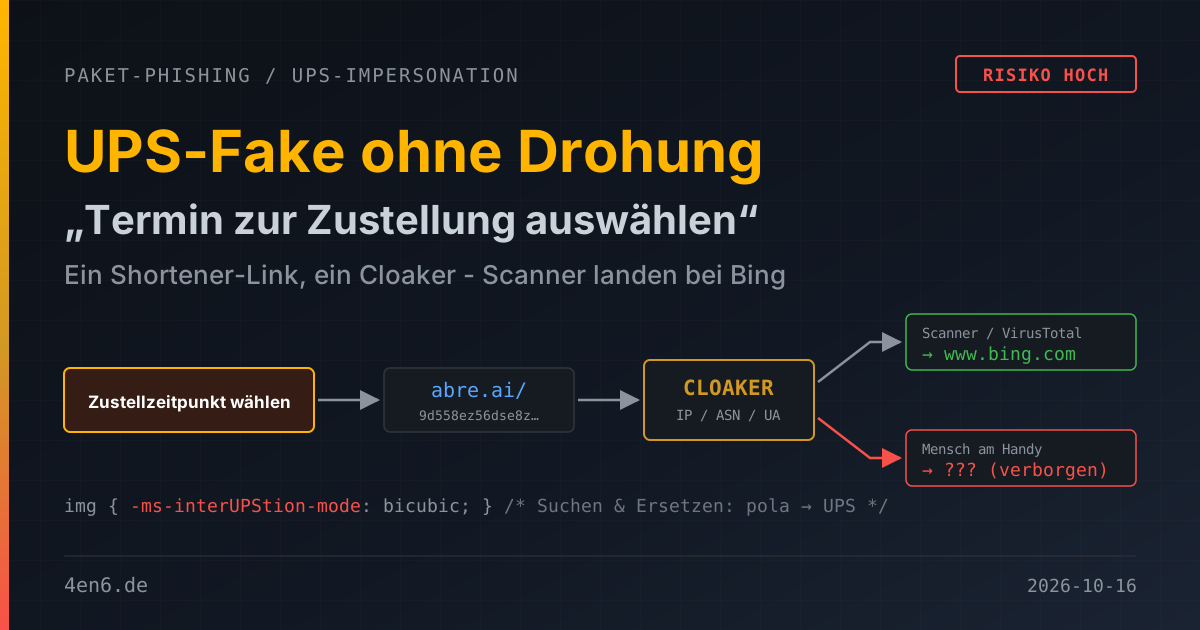
Die meisten Paket-Phishing-Mails schreien. Zollgebühr offen, Sendung wird zurückgeschickt, nur noch 24 Stunden. Diese hier flüstert. „Ihr Paket kommt bald“, schreibt angeblich UPS, und man möge doch bitte einen passenden Termin auswählen. Keine Frist, keine Gebühr, keine Drohung. Genau das macht sie gefährlicher als die laute Konkurrenz.
Die Mail: höflich, braun, plausibel
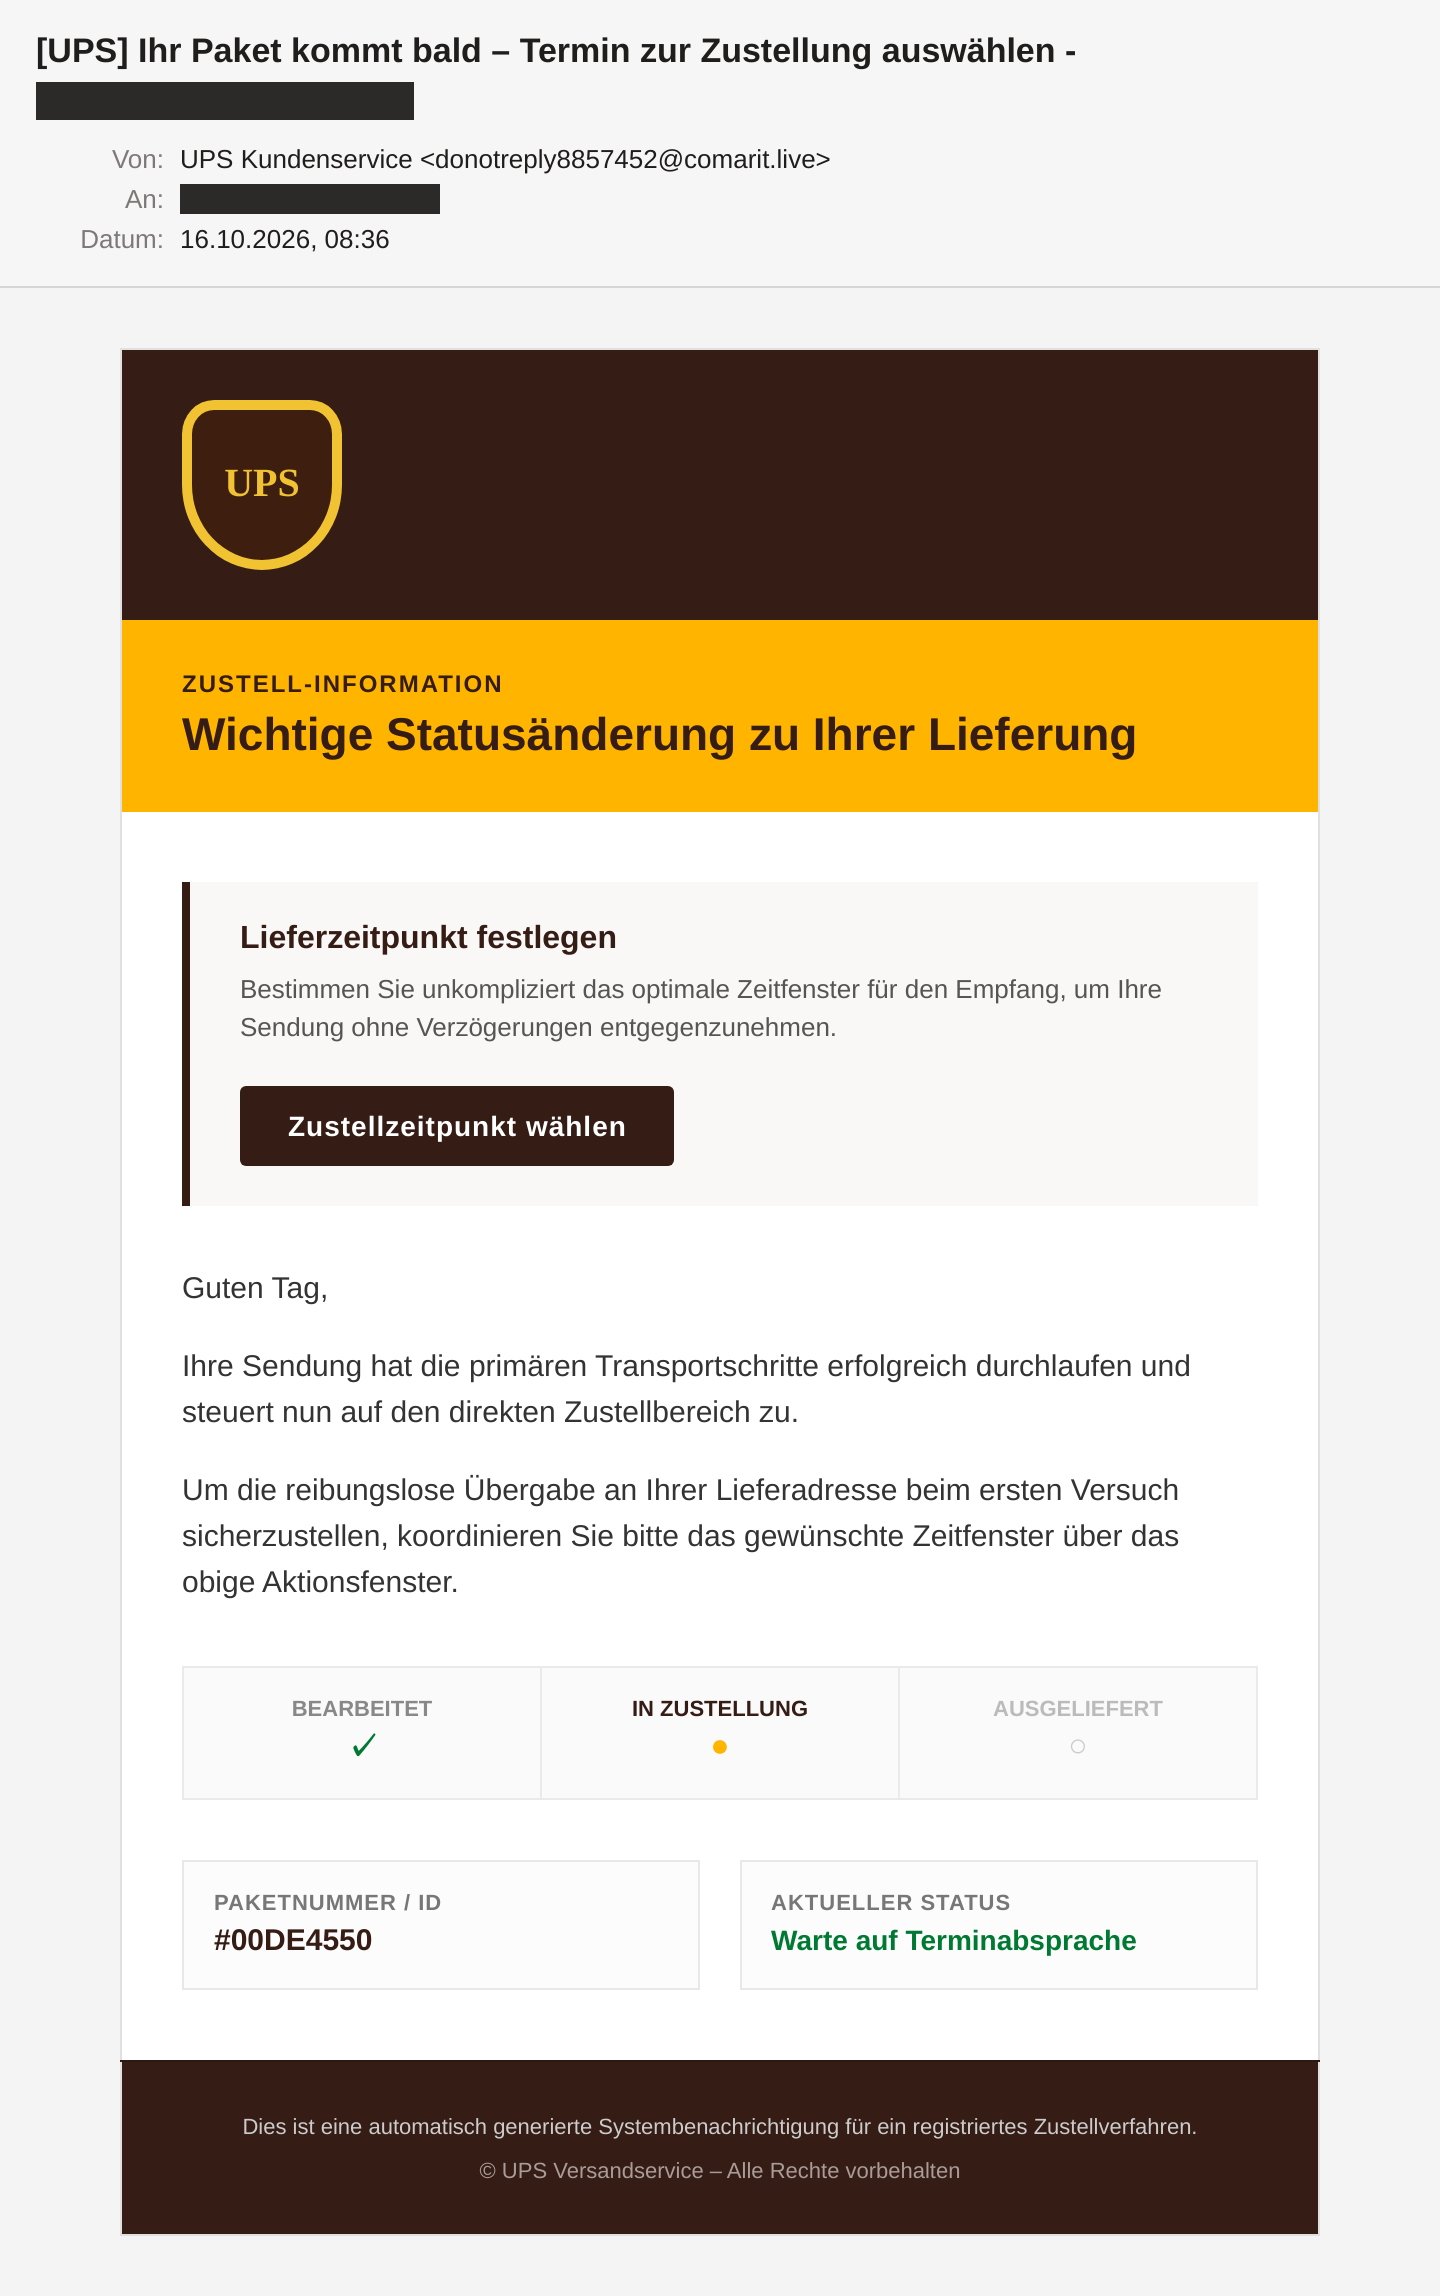
Optisch hat sich jemand Mühe gegeben. Das Braun ist das echte UPS-Pullman-Brown (#351C15), das Gelb stimmt auch. Es gibt eine Fortschrittsleiste wie im echten Tracking: „Bearbeitet“ abgehakt, „In Zustellung“ aktiv, „Ausgeliefert“ noch offen. Dazu eine Paketnummer und der Status „Warte auf Terminabsprache“. Der Text ist fehlerfrei, wenn auch etwas gestelzt:
Ihre Sendung hat die primären Transportschritte erfolgreich durchlaufen und steuert nun auf den direkten Zustellbereich zu.
So redet kein Paketdienst. So redet ein Sprachmodell, das man gebeten hat, „professionell“ zu klingen.
Die Paketnummer #00DE4550 ist frei erfunden. Echte UPS-Sendungsnummern beginnen mit 1Z und haben 18 Zeichen. Das „Logo“ ist kein Bild, sondern ein CSS-Kasten mit abgerundetem Boden und dem Text „UPS“. Das spart den Bild-Hotlink, der in Filtern auffallen würde.
Was im Header steht
Absender ist "UPS Kundenservice" <donotreply8857452[@]comarit[.]live> (Domains und IPs sind hier defangt, damit nichts aus Versehen klickbar ist). Die Domain comarit[.]live existiert nicht. Keine Registrierung, kein DNS-Eintrag, NXDOMAIN. Der Versand kam direkt von 89[.]32[.]41[.]85, einem Billig-VPS beim rumänischen Hoster Hostmaze in Timișoara. Die IP steht auf fünf Blocklisten, darunter Spamhaus und SpamCop.
SPF wird nicht gefälscht, sondern umgangen. Der Return-Path ist das Literal <MAILER-DAEMON> ohne Domain. Der Empfänger prüft deshalb die HELO-Domain, und die gibt es nicht. Ergebnis: spf=none statt spf=fail. DKIM fehlt komplett.
SpamAssassin hat die Mail mit 6,9 von 7,0 Punkten durchgelassen. Knapper geht es nicht. Gefehlt hat unter anderem Spamhaus: Die Abfrage wurde abgewiesen (URIBL_DBL_BLOCKED), weil der Filter einen öffentlichen Resolver nutzt. Ein Treffer mehr, und die Mail wäre im Spam gelandet.
Der Link: Shortener, dann Cloaker
Die ganze Mail enthält genau ein Ziel: abre.ai, ein öffentlicher URL-Shortener, mit einem 108 Zeichen langen Alias. Der Alias ist reiner Tastatur-Mash. Kleiner Nerd-Befund am Rande: Kombinationen wie ez, qs und sdf liegen auf einer französischen AZERTY-Tastatur nebeneinander, auf unserer QWERTZ-Tastatur nicht. Beweis für irgendwas ist das nicht. Aber es fällt auf.
Wer bei F12 genauer hinschaut, findet noch einen zweiten Link. Er steht unsichtbar zwischen </head> und <body> und wird nie geschlossen. Je nach Mailprogramm wird damit ein großer Teil der Mail zur Klickfläche. Ein Fehlklick reicht.
Bei VirusTotal schlagen 9 von 93 Engines an. Spannender ist, wo der Scanner landet: auf https://www.bing.com/. Das ist Cloaking. Hinter dem Shortener sitzt ein Verteiler, der Besucher sortiert. Sicherheits-Scanner und Cloud-IPs bekommen eine harmlose Suchmaschine zu sehen, echte Menschen landen auf der eigentlichen Seite. Was dort genau passiert, lässt sich passiv nicht feststellen. Und Links rufen wir hier grundsätzlich nicht auf.
Was die eigentlich wollen
Wenn ihr geklickt hättet, wäre sehr wahrscheinlich Folgendes passiert: eine Fake-Tracking-Seite in UPS-Braun, ein Kalender mit Zeitfenstern, und nach der Auswahl der Hinweis, dass für die Terminzustellung „nur 1,99 Euro“ anfallen. Danach ein Formular für Name, Adresse, Telefonnummer und Kreditkarte.
Das ist eine Einschätzung, kein Nachweis. Sie passt aber zum Betreiber. Wir kennen ihn: Das ist die dritte Kampagne aus demselben Stall. Im September kam er als ADAC mit einer Gratis-Kühlbox, eine Woche später als Telekom mit einem WLAN-Verstärker-Rabatt. Message-ID-Format, <MAILER-DAEMON>-Trick, Hostmaze-Netz, abre.ai und das Bing-Alibi sind identisch. Neu ist nur das Motiv.
Und das Template verrät, dass es nicht das letzte sein wird. Im CSS steht -ms-interUPStion-mode. Die Eigenschaft heißt eigentlich -ms-interpolation-mode. Jemand hat die Marke per Suchen-Ersetzen eingesetzt, und aus „interpolation“ wurde „interUPStion“. Dazu deutsche Bau-Kommentare im HTML wie LOGO (UNCHANGED) und JETZT GANZ OBEN FÜR MAXIMALE VIEW. Ein Baukasten für beliebige Marken. Wer auch immer hier Suchen-Ersetzen bedient hat, sollte die Option „nur ganze Wörter“ kennenlernen.
Woran ihr es erkannt hättet
- Der Absender. „UPS Kundenservice“ schreibt nicht von
comarit[.]live. Ein Tipp auf den Namen zeigt die echte Adresse. - Die Empfängeradresse im Betreff. Kein Paketdienst hängt eure Mailadresse an den Betreff. Massen-Mailer tun das.
- Keine echten Sendungsdaten. Kein Absender, kein Händler, keine
1Z-Nummer. Es passt auf jedes Paket, weil es zu keinem gehört. - Der Link geht nicht zu ups.com. Mit der Maus drüberfahren oder lange drücken:
abre.aiist ein Kurzlink-Dienst, kein Paketdienst. - Die fehlende Dringlichkeit. Klingt paradox. Aber wer euch ohne Anlass um einen Klick bittet, will trotzdem etwas.
Was ihr tun könnt
- Pakete nie über den Mail-Link verfolgen. Nummer aus der Bestellbestätigung des Händlers nehmen, App oder selbst getippte Website des Paketdienstes öffnen. Ein Zettel am Empfang reicht als Regel.
- Spamfilter auf Blocklist-Abfragen prüfen. Diese Mail kam nur durch, weil Spamhaus nicht gefragt werden konnte. Wer selbst filtert, nutzt einen eigenen Resolver oder den kostenlosen Spamhaus-DQS-Key. Wer gehostet ist, fragt beim Provider nach.
- Kurzlinks in Marken-Mails markieren. Eine Filterregel „Absendername enthält UPS, DHL oder DPD, Link geht woanders hin“ mit Warnbanner fängt genau diese Klasse ab. Viele Gateways prüfen Links zusätzlich erst beim Klick, das hilft gegen Cloaking.
- Firmenkarten mit Limit und Push-Benachrichtigung. Wer Pakete annimmt, braucht keine Karte ohne Limit. Jede Zahlung als Push aufs Handy macht Missbrauch in Minuten sichtbar.
- Die eigene Domain absichern. Hilft nicht gegen diese Mail, aber gegen die nächste, die euren Namen missbraucht. SPF, DKIM und DMARC prüft ihr mit dem Mail-Check hier auf der Seite.
Fazit
Gute Optik, sauberes Deutsch, null Drohkulisse und ein Cloaker, der Scanner nach Bing schickt. Der Versand dagegen ist Wegwerfware von der Stange und wäre mit einer funktionierenden Blocklist-Abfrage nie angekommen. Der Betreiber investiert in den Klickpfad, nicht in die Zustellung. Und sein Template wartet schon auf die nächste Marke.