17. Oktober 2026
MetaMask-Airdrop per Mail: 2.900 Dollar geschenkt, die Wallet als Pfand

Tobias Wilke
@wilketob
Jemand schenkt mir 1,18915 Ether. Laut Mail sind das 2.923,81 Dollar, und ich muss nur noch auf „Withdraw...“ klicken. Das Problem: MetaMask weiß gar nicht, dass ich eine Mailadresse habe. Und der Absender ist auch nicht MetaMask.
Die Mail: Glückwunsch, Sie haben gewonnen
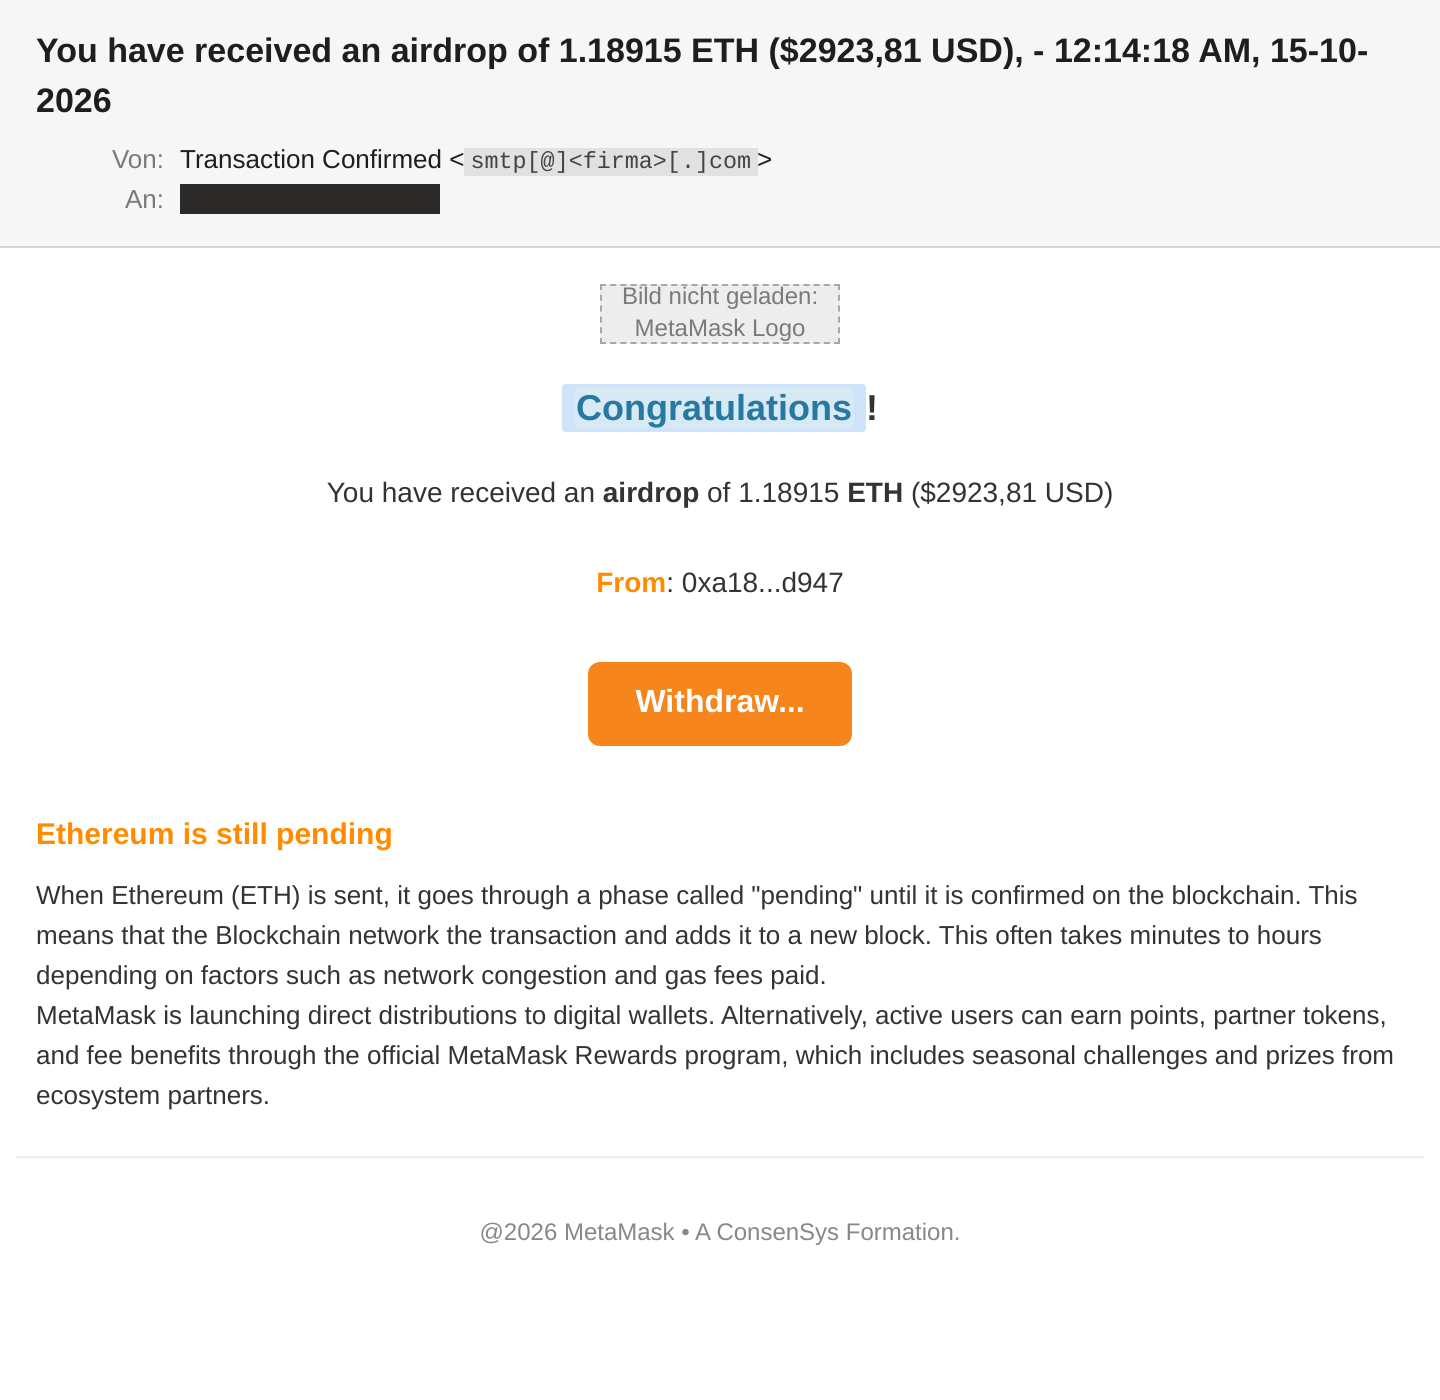
Der Betreff lautet You have received an airdrop of 1.18915 ETH ($2923,81 USD), - 12:14:18 AM, 15-10-2026. Absender ist „Transaction Confirmed“, die Adresse dahinter smtp[@]<firma>[.]com. Im Body: MetaMask-Logo, Markenorange, „Congratulations!“ und ein Button. Darunter ein Absatz, der erklärt, warum die Ether noch nicht im Wallet auftauchen:
When Ethereum (ETH) is sent, it goes through a phase called "pending" until it is confirmed on the blockchain. This means that the Blockchain network the transaction and adds it to a new block.
Dem zweiten Satz fehlt das Verb. Der Dollarbetrag hat ein Komma als Dezimaltrenner, und der Footer lautet „@2026 MetaMask • A ConsenSys Formation“. Wer immer das gebaut hat, hat das Copyright-Zeichen nicht gefunden.
Bemerkenswert ist, was fehlt: keine Drohung, keine Frist, kein „Konto gesperrt“. Der Köder setzt komplett auf Gier. In der Krypto-Szene gibt es echte Airdrops, und genau darauf wird gewettet. Alle Domains und IPs in diesem Artikel sind defangt, damit nichts aus Versehen angeklickt wird.
Was im Quelltext steckt
Wenn ihr den HTML-Quelltext aufmacht, wird es lustig. Das blau hinterlegte „Congratulations“ ist kein Design. Es trägt die Klasse markrn2z16235 uM2yb und data-markjs="true", dazu Attribute wie data-olk-copy-source="MessageBody". Das sind Spuren von Outlook im Web. Der Täter hat eine empfangene Mail aus seinem Webmail kopiert, während das Wort per Suche markiert war. Die Markierung hat er gleich mitverschickt.
Der Header passt dazu. Es gibt weder Date noch Message-ID, und die MIME-Grenze hat das Format, das Pythons Mail-Bibliothek standardmäßig erzeugt. Das ist ein selbstgeschriebenes Skript. Eingeliefert wurde die Mail per SMTP-Login von einem Endkundenanschluss in Casablanca (196[.]117[.]46[.]96, Meditelecom, auf der Spamhaus-PBL). Der Rechner meldete sich mit der privaten Adresse [172.21.208.1], ein typisches Hyper-V- bzw. WSL-Netz unter Windows.
Versendet hat dann der Mailserver eines kleinen Webhosters auf einem Contabo-Server (38[.]242[.]153[.]206). Benutzt wurde das Postfach smtp@ einer Kundendomain, die dort seit 2023 liegt. Ob das Konto gekapert oder von den Tätern selbst angelegt wurde, lässt sich von außen nicht sagen. Deshalb ist die Domain hier redigiert. Fast 22 Stunden lag die Mail in der Warteschlange des Hosters, bevor sie rausging. So sieht es typischerweise aus, wenn ein einzelnes Konto auf einmal sehr viele Mails loswerden will und der Hoster bremst.
Die Authentifizierung ist ein Flickenteppich. Die Domain hat zwei SPF-Records, was nach Standard einen permerror ergibt. DKIM gibt es nicht, DMARC steht auf p=none. Mein Analyse-Postfach nimmt absichtlich alles an. Ein Gateway, das auf solche Strukturfehler achtet, hätte die Mail mindestens im Spam versenkt.
Wohin „Withdraw...“ führt
Der Button zeigt auf hxxps://zkywallet[.]com/. Kein Pfad, kein Token. Die Domain klingt nach Krypto-Projekt, „zk“ steht in der Szene für Zero-Knowledge. Und genau das war sie auch mal.
Laut Certificate-Transparency-Logs lief zkywallet[.]com seit Februar 2024 mit Blog, Dokumentation, Storybook und API-Subdomain. Anfang 2026 enden diese Zertifikate. Am 17. Juni 2026 wurde die Domain bei Cloudflare neu registriert, Registrant-Land Frankreich. Noch am selben Tag kamen neue Zertifikate, diesmal für mail., ftp., pop. und smtp., das klassische Muster eines cPanel-Hostings. Die Täter haben also eine verfallene Projekt-Domain übernommen, inklusive zwei Jahren Historie, die harmlos aussieht.
Am 4. Juli tauchte dann ein Zertifikat für eine Subdomain auf, die mit pancakeswap-chromewebstoregoogle… beginnt. Sie imitiert die Adresse eines Chrome-Web-Store-Eintrags für PancakeSwap. Hier wurde offenbar auch eine gefälschte Wallet-Erweiterung beworben.
VirusTotal kennt die Domain: 12 von 93 Engines melden Phishing oder Malware. Die Scanner selbst landen aber auf https://www.google.com/. Das ist Cloaking: Bots bekommen Google, echte Opfer die eigentliche Seite.
Was die eigentlich wollen
Was genau hinter dem Cloaking liegt, konnten weder ich noch VirusTotal sehen. Die Masche ist aber bekannt. Um einen Airdrop „abzuheben“, müsst ihr eure Wallet verbinden. Dann kommt ein MetaMask-Popup mit einer Signatur-Anfrage. Wer bestätigt, erteilt einem fremden Smart Contract die Erlaubnis, Token abzuziehen. Ein sogenannter Wallet-Drainer räumt dann in Sekunden alles ab, was freigegeben wurde.
Die Alternative ist noch plumper: ein Formular, das zur „Verifizierung“ die 12 oder 24 Wörter der Wiederherstellungsphrase verlangt. Damit gehört die Wallet dem Täter, auf allen Chains. In beiden Fällen gilt: Keine Bank, kein Chargeback, keine Rückbuchung. Weg ist weg.
Woran ihr es erkennt
MetaMask ist eine Wallet ohne Kundenkonto. Sie kennt eure Mailadresse nicht und verschickt keine Transaktionsmails. Allein das erledigt diese Mail. Dazu kommt ein Absender, der weder MetaMask heißt noch eine MetaMask-Domain nutzt. Und ein echter Airdrop taucht im Wallet oder auf dem Block-Explorer auf, nicht im Postfach mit einem „Withdraw“-Button. Für die Detailverliebten: fehlendes Verb, Komma im Dollarbetrag, „@2026“ und „ConsenSys Formation“.
Was ihr tun könnt
- Regel festhalten: Airdrop per Mail ist Betrug. Das gilt für MetaMask, Ledger, Trust Wallet und alle anderen.
- Die Seed-Phrase gehört nie in einen Browser. Keine Website, kein Support und kein Claim braucht sie. Firmenbestände gehören auf eine Hardware-Wallet, besser noch in ein Multisig.
- Freigaben aufräumen. Mit einem Allowance-Checker wie revoke.cash oder den Token Approvals auf Etherscan seht ihr, welche Contracts auf eure Token zugreifen dürfen. Was ihr nicht kennt, widerrufen.
- Browser-Erweiterungen auf Firmenrechnern per Richtlinie begrenzen. Chrome und Edge können Extensions über eine Allowlist erlauben. Die PancakeSwap-Subdomain zeigt, dass Fake-Wallets mitspielen.
- Mailfilter nachschärfen. DMARC durchsetzen und Mails ohne
DateoderMessage-IDdeutlich höher scoren. Wie es um eure eigene Domain steht, zeigt der Mail-Check hier auf der Seite.
Fazit
Handwerklich ist das Amateurarbeit: kopiertes Webmail-HTML samt Suchmarkierung, ein Python-Skript ohne Datum, ein Satz ohne Verb. Bei der Infrastruktur haben die Täter dagegen nachgedacht. Das Postfach eines fremden Kunden, eine geerbte Domain mit zwei Jahren sauberer Vergangenheit und ein Google-Alibi für Scanner. Wer den Airdrop abholt, zahlt mit der ganzen Wallet.
Die Absenderdomain ist redigiert (<firma>[.]com). Es handelt sich um eine Kundendomain bei einem kleinen Webhoster. Ob das Postfach missbraucht oder von den Tätern selbst angelegt wurde, ist von außen nicht feststellbar. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.