20. Oktober 2026
Cloud-Speicher gesperrt seit Juni, verlängern bitte heute: die vierte Runde der Bucket-Phishing-Masche

Tobias Wilke
@wilketob
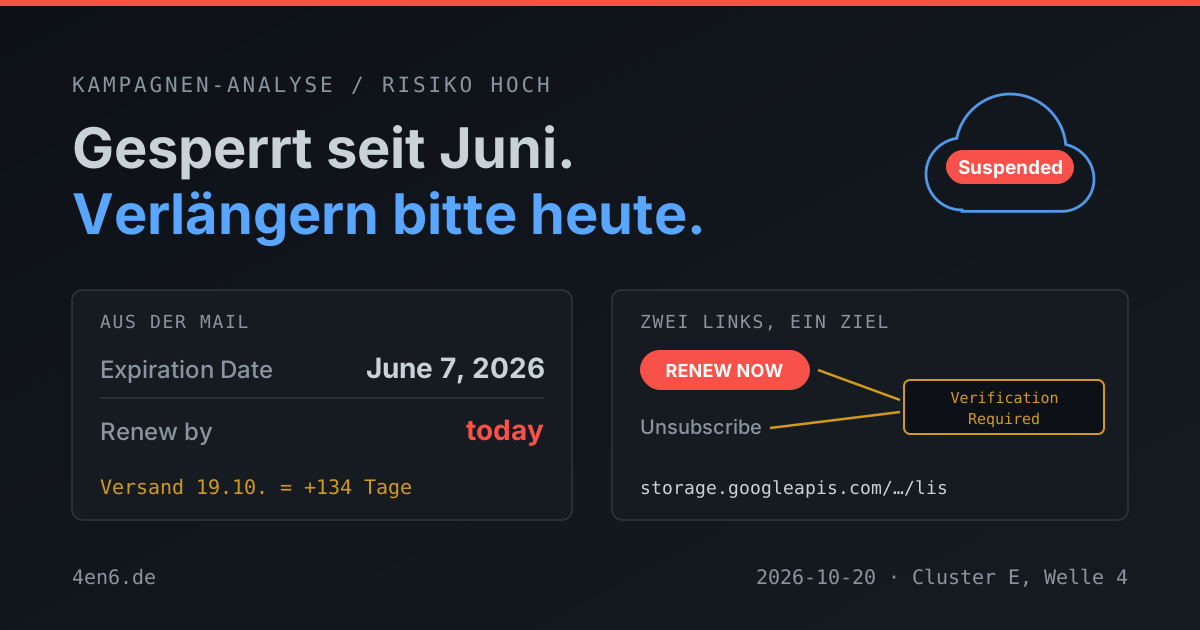
Mein Cloud-Speicher ist abgelaufen. Am 7. Juni. Verlängern soll ich ihn aber heute, sonst sind die Fotos weg. Das schreibt eine Mail, die gestern Abend kam, und sie ist die vierte Probe eines Baukastens, den ich hier schon mehrfach zerlegt habe. Diesmal hat jemand vergessen, das Datum anzupassen. Und der Abmeldelink führt nicht dahin, wo man denkt.
Was in der Mail steht
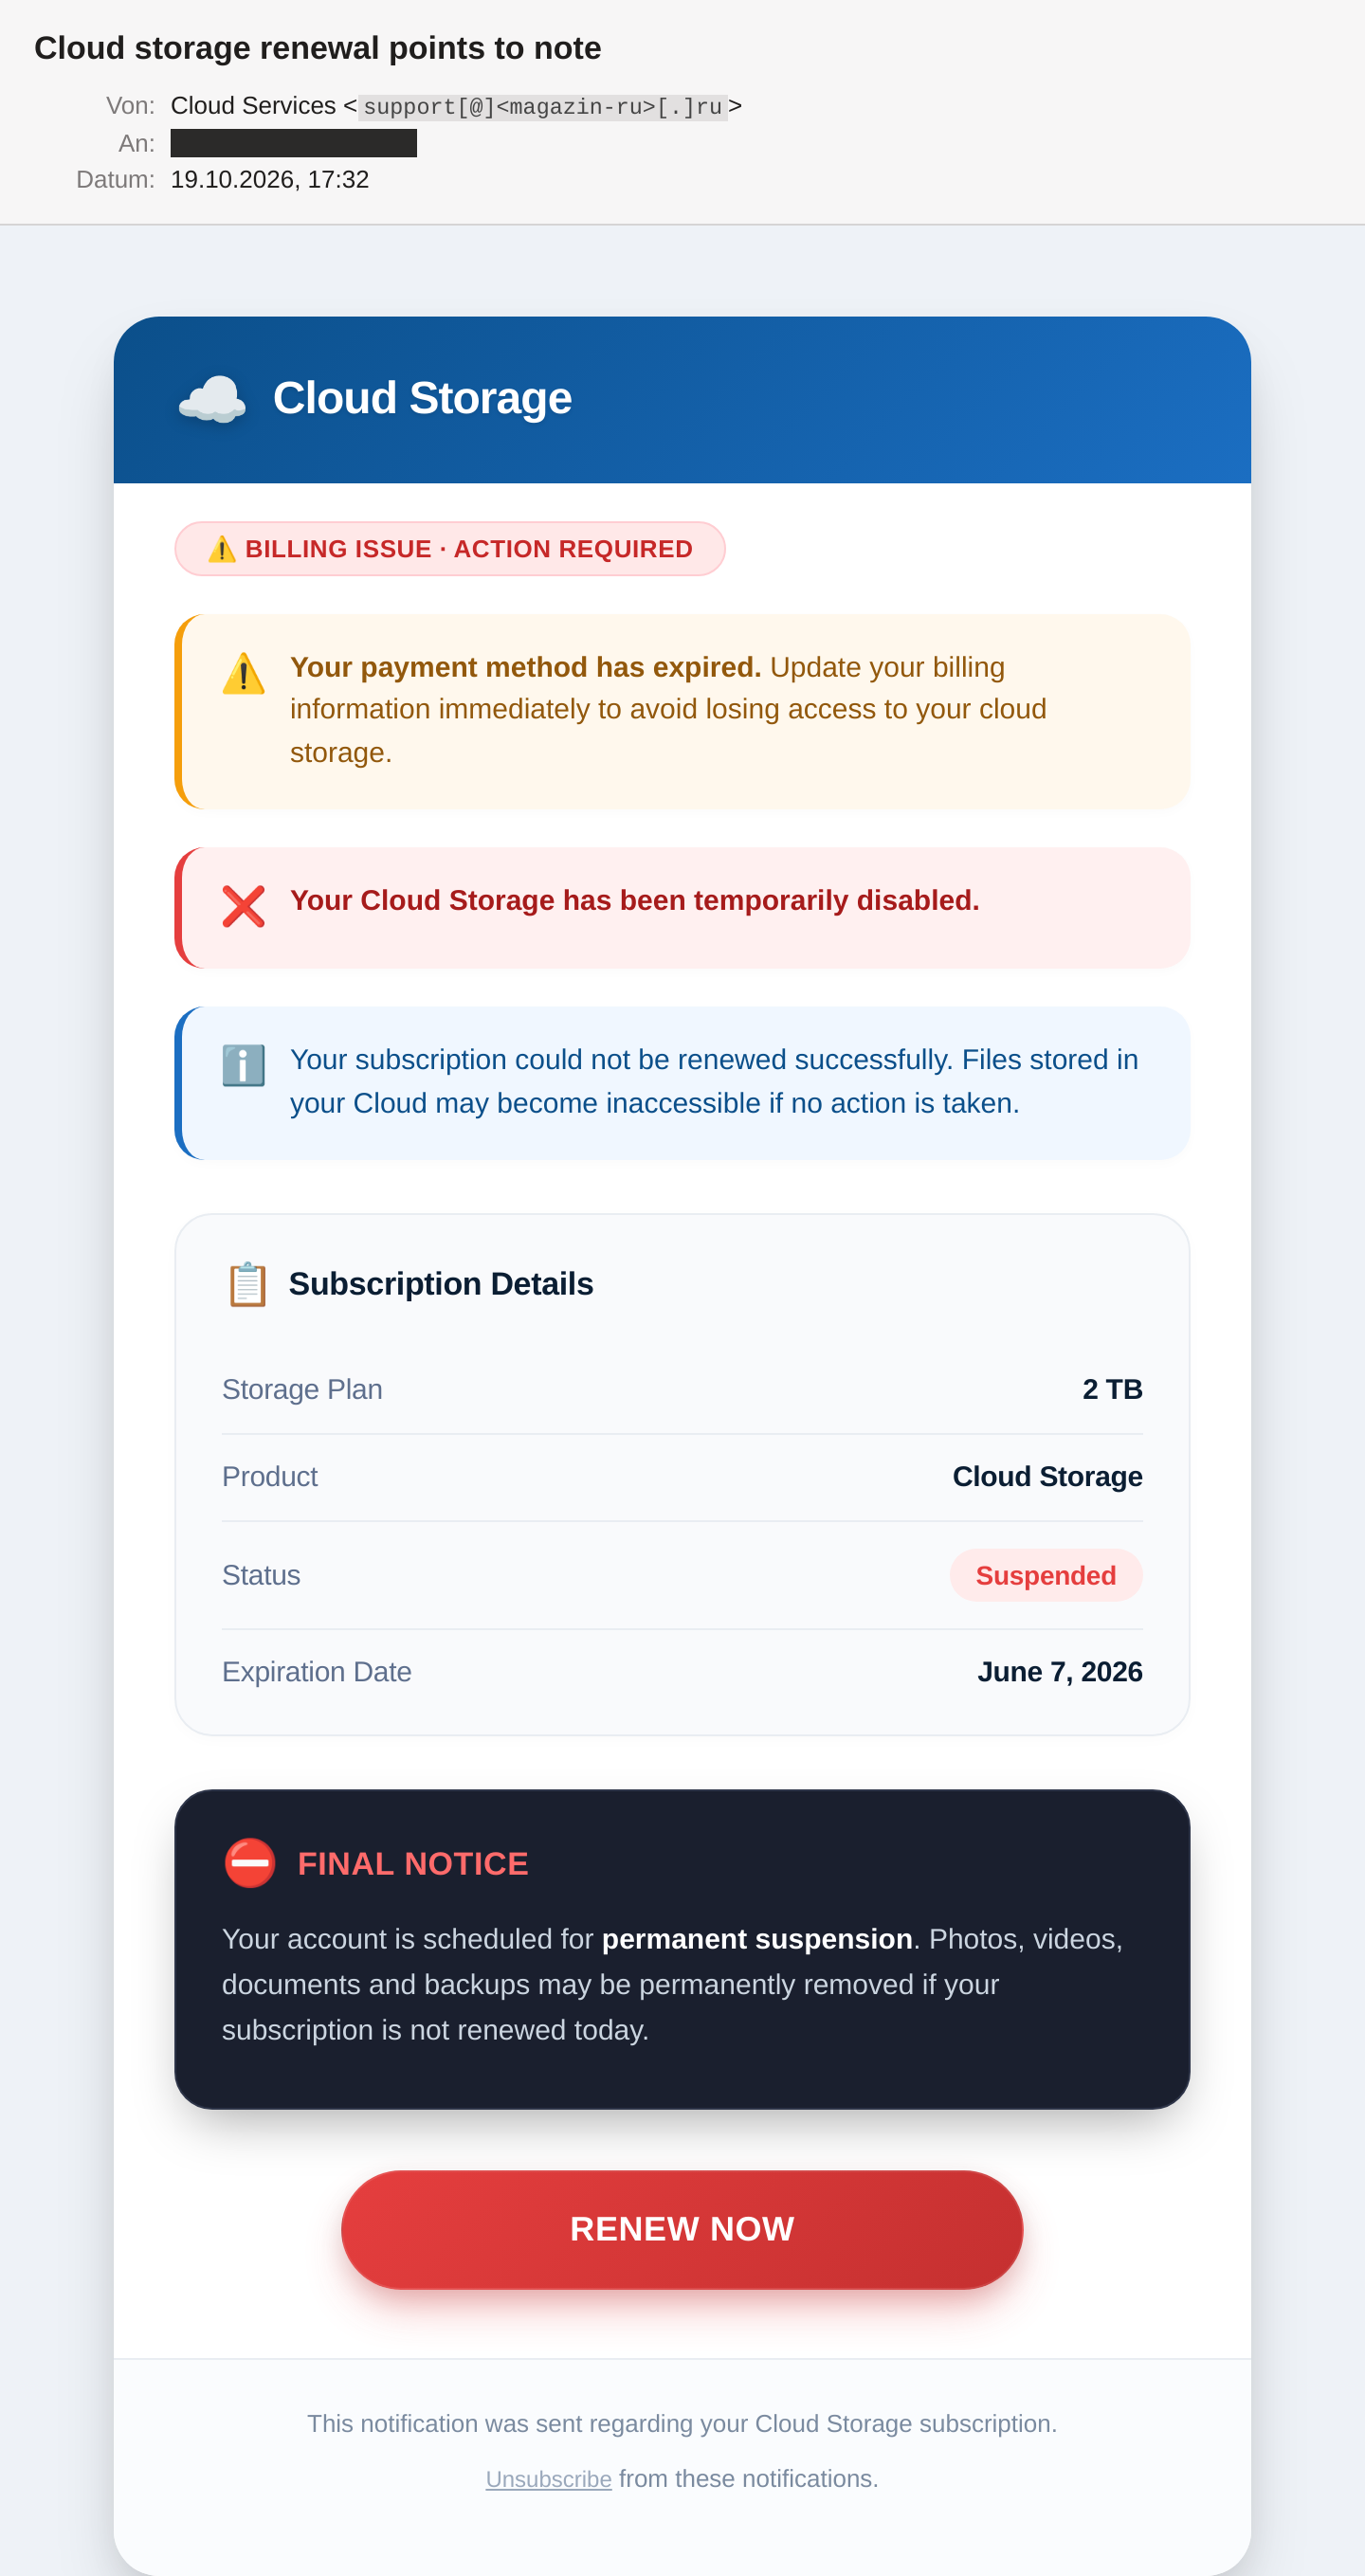
Betreff: „Cloud storage renewal points to note". Das klingt eher nach Volkshochschul-Handout als nach Sperrbescheid.
Absender: Cloud Services <support[@]<magazin-ru>[.]ru>. Die Domain gehört einem russischen Online-Magazin, das es
seit 2004 gibt und das keinen Cloud-Speicher verkauft. URLs und Domains sind in diesem Artikel defangt, damit nichts
aus Versehen angeklickt wird.
Inhalt: Die Zahlungsmethode sei abgelaufen, der Speicher „temporarily disabled". Weiter unten ist das Konto dann „scheduled for permanent suspension", und Fotos, Videos, Dokumente und Backups würden gelöscht, wenn nicht „today" verlängert werde. Dazwischen eine Tabelle: Plan 2 TB, Status „Suspended", Ablaufdatum June 7, 2026. Ein roter Button: „Renew Now".
Keine Marke, keine Anrede, keine Kundennummer. 2 TB ist die größte gängige Stufe bei iCloud+ und Google One. Jeder Leser setzt seinen eigenen Anbieter ein, und kein Filter auf Markennamen schlägt an.
Seit 134 Tagen abgelaufen, aber bitte heute
Das Ablaufdatum steht fest im HTML. Kein Platzhalter, kein Skript. Bei der ersten Welle im September hat der Baukasten das Datum noch per JavaScript eingesetzt, was im Mailclient zu einem leeren Feld führte. Jetzt steht es da, nur eben aus einem Juni, der viereinhalb Monate zurückliegt. Die Vorlage wurde offenbar im Frühsommer gebaut und seitdem einfach weiterverschickt.
Das Template selbst ist neu. Jede Welle dieser Serie hatte ein eigenes Layout, diesmal mit Emojis, abgerundeten
Karten und Farbverlauf. Wer mit F12 in den Quelltext schaut, findet Webseiten-CSS: display: flex, min-height: 100vh, Hover-Animationen für den Button. In Outlook bleibt davon die Hälfte übrig. Gebaut für den Browser, verschickt
als Mail.
Wo sie herkommt
Die Mail kam von 35[.]239[.]232[.]253, laut ASN-Daten eine Maschine bei Google LLC (AS396982) in Iowa.
Rückwärtsname 253.232.239.35.bc.googleusercontent.com - eine gemietete Compute-Engine-VM. Die Vorwellen kamen aus
Virginia und Las Vegas. Region wechselt, Anbieter bleibt. Auch der Rest ist bekannt: kein DKIM, Absender immer
support@, Message-ID immer 32 Hex-Zeichen vor der gespooften Domain.
Das Magazin wurde nicht gehackt. Sein SPF-Record listet den eigenen Server plus Yandex, Mail.ru und einen
Newsletter-Dienst und endet auf ~all. Eine Google-VM steht da nicht drin, also spf=softfail. DMARC steht auf
p=none und hat keine Report-Adresse. Die Redaktion erfährt also nicht, dass jemand in ihrem Namen Cloud-Warnungen
verschickt. Das ist dieselbe Konstellation wie bei der Speicher-voll-Variante
mit dem deutschen Filmmagazin - und bei Redaktionen ohne eigene IT keine Seltenheit.
Zwei Filter, zwei Meinungen
Der empfangende Server hat zwei Spamfilter. SpamAssassin vergab 6,6 von 7,0 Punkten und ließ die Mail durch. Exakt
derselbe Wert wie bei der Vorwelle am selben Server. Die Spamhaus-Abfragen liefen wieder ins Leere
(URIBL_DBL_BLOCKED), fast alles kam aus dem Bayes-Filter.
Rspamd dagegen gab 12,85 Punkte und setzte X-Spam: Yes. Abgewiesen hätte er erst bei 15. Ob die Mail im
Posteingang oder im Spam-Ordner landet, hängt also daran, ob im Postfach eine Regel auf diesen Header reagiert.
Diese Regel ist der eigentliche Schutz.
Wo die Links hinführen
Der Button zeigt auf hxxps://storage.googleapis[.]com/cloud-storage-plans/lis. Google Cloud Storage, echter
Google-Host, echtes Zertifikat. Neu ist der Bucket-Name. Die Vorwellen nutzten Tastatur-Geklimper wie
ghshghgfhghjghsgh. Jetzt heißt er cloud-storage-plans und sieht beim flüchtigen Blick nach Google-Produkt aus.
Das Objekt heißt wieder lis, zum dritten Mal in dieser Serie. VirusTotal hat den Bucket gut zwei Stunden vor dem
Versand zum ersten Mal gesehen und meldet 2 von 93. Seitentitel: „Verification Required", wie bei allen
Vorgängern. Das ist ein Bot-Gate: Scanner sehen eine Zwischenseite, echte Browser werden weitergereicht. Aufgerufen
habe ich das nicht.
Und der Abmeldelink? hxxps://storage.googleapis[.]com/unsubscribe-link/lis. Zweiter Bucket, gleiches Objekt lis,
VirusTotal 1 von 93 - und derselbe Seitentitel „Verification Required". Kein Abmeldeformular. Bei der Vorwelle lag
der Opt-out wenigstens noch auf einer eigenen Domain mit einer „We are sorry to see you go"-Seite. Diesmal gibt es
nicht einmal mehr die Attrappe. Dieser Bucket war schon einen Tag vor meiner Mail im Einsatz und wurde mehr als
doppelt so oft eingereicht wie der Button-Link. Der Abmelde-Bucket wird also über mehrere Versandläufe geteilt.
Was die eigentlich wollen
Kartendaten oder ein Abo. Hinter dem Gate steht nach allem, was die Vorwellen zeigen, ein Formular für „Speicher verlängern" gegen einen kleinen Betrag. Wer dort Karte und CVC eingibt, hat danach eine wiederkehrende Abbuchung unter einem unauffälligen Händlernamen am Hals, oder die Kartendaten wandern weiter.
Wer stattdessen „Unsubscribe" klickt, um den Spam loszuwerden, landet am selben Typ Tür. Zwei Links, ein Ziel.
Woran ihr's erkannt hättet
Ein russisches Magazin verwaltet nicht euren Cloud-Speicher. Ein Blick auf die Absenderadresse reicht.
Es gibt keinen Anbieternamen. Apple, Google und Microsoft schreiben ihren Namen auf ihre Mails, und zwar groß.
Das Ablaufdatum liegt im Juni. Ein Anbieter, der vier Monate wartet und dann „today" schreibt, existiert nicht.
„Temporarily disabled", „permanent suspension", „may become inaccessible" - drei verschiedene Zustände in einer Mail. Echte Systeme wissen, in welchem Zustand euer Konto ist.
Und das Wichtigste: Ein gesperrter Speicher steht immer auch auf dem Gerät. Einstellungen, euer Name, iCloud oder Google One. Steht da nichts Rotes, ist die Mail erledigt. Die URL zu prüfen hilft übrigens nicht. Die gehört wirklich Google.
Was ihr tun könnt
Abo- und Speicherwarnungen nur in der App prüfen. Eine Regel für alle im Betrieb: nie über einen Mail-Link. Damit ist diese ganze Serie erledigt, egal welches Template als Nächstes kommt.
Bei Spam nicht auf „Abmelden" klicken. Als Spam melden und löschen. Hier war der Abmeldelink nachweislich ein zweiter Eingang in den Funnel.
X-Spam: Yes auch wirklich aussortieren. Viele Hoster setzen den Header, sortieren aber nicht automatisch. Eine
Filterregel im Webmailer reicht. Bei dieser Mail hätte genau das den Unterschied gemacht.
Die eigene Domain absichern. SPF auf -all, DMARC mit Report-Adresse, dann schrittweise auf quarantine und
reject. Das schützt nicht euer Postfach, sondern verhindert, dass eure Domain als Absender herhält. Wo ihr steht,
zeigt der Mail-Check hier auf der Seite.
Firmenkarten mit Limit und Push-Benachrichtigung, und keine Firmenkarte in privaten Cloud-Konten. Das begrenzt genau den Schaden, auf den der Funnel zielt.
Fazit
Technisch ist das die vierte Aufführung desselben Stücks: geliehene Absenderdomain, Google-VM, Google-Bucket, Bot-Gate. Die Kulissen werden hübscher, die Bucket-Namen seriöser. Aber wer sein Template seit Juni nicht mehr angeschaut hat, droht eben mit einer Frist, die vor vier Monaten abgelaufen ist.
Die Domain des gespooften Absenders ist redigiert (<magazin-ru>[.]ru). Das Magazin ist hier selbst Opfer - seine
Domain wurde ohne sein Zutun als Absender missbraucht, sein Mailserver war nicht beteiligt. Pranger-Wirkung vermeiden.
Die vollständigen IOCs liegen intern.