21. Oktober 2026
Shoplfy, die dritte: Neue Domain nach 22 Stunden, neues Brevo-Konto, gleiche Masche

Tobias Wilke
@wilketob
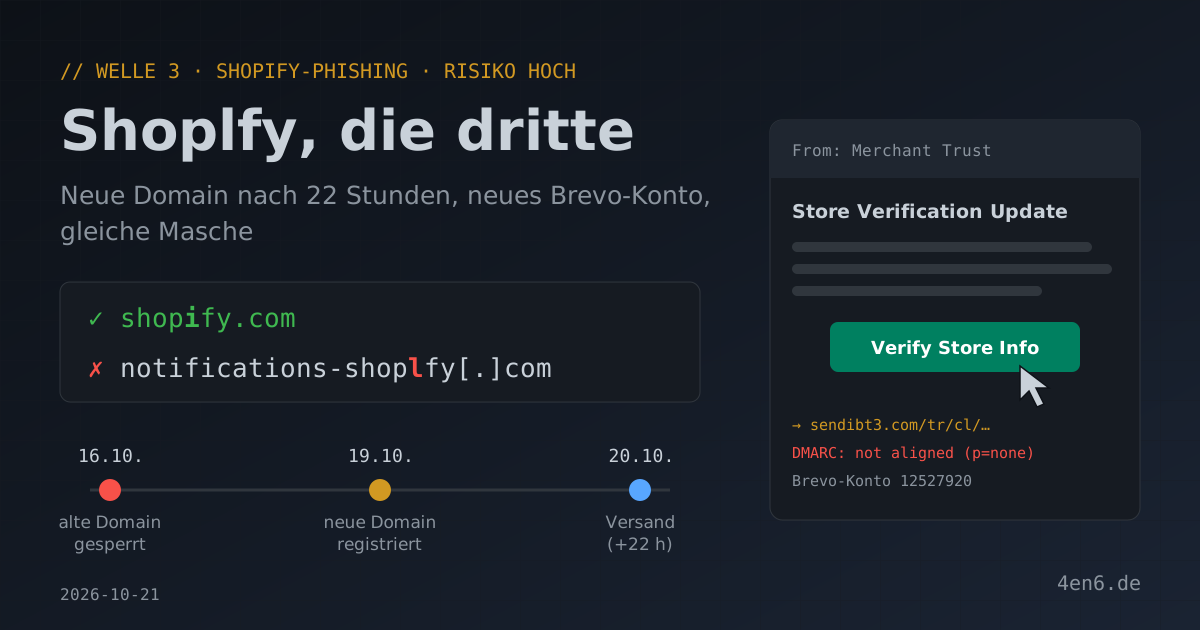
Am 16. Oktober hat der Registrar die Phishing-Domain aus meinem letzten Shopify-Artikel gesperrt. Am 19. Oktober um 17:19 Uhr UTC war beim selben Registrar die nächste registriert. 22 Stunden später lag die erste Mail damit in meinem Postfach. So schnell geht Wiederaufbau, wenn man nichts davon selbst betreiben muss.
Das ist jetzt die dritte Shopify-Welle hier im Blog. Ende September kam die erste mit Google-Redirect, vor einer Woche die zweite mit 12-Stunden-Ultimatum über Brevo. Die neue ist die höflichste von allen.
Die Mail: Verwaltungsakt statt Drohung
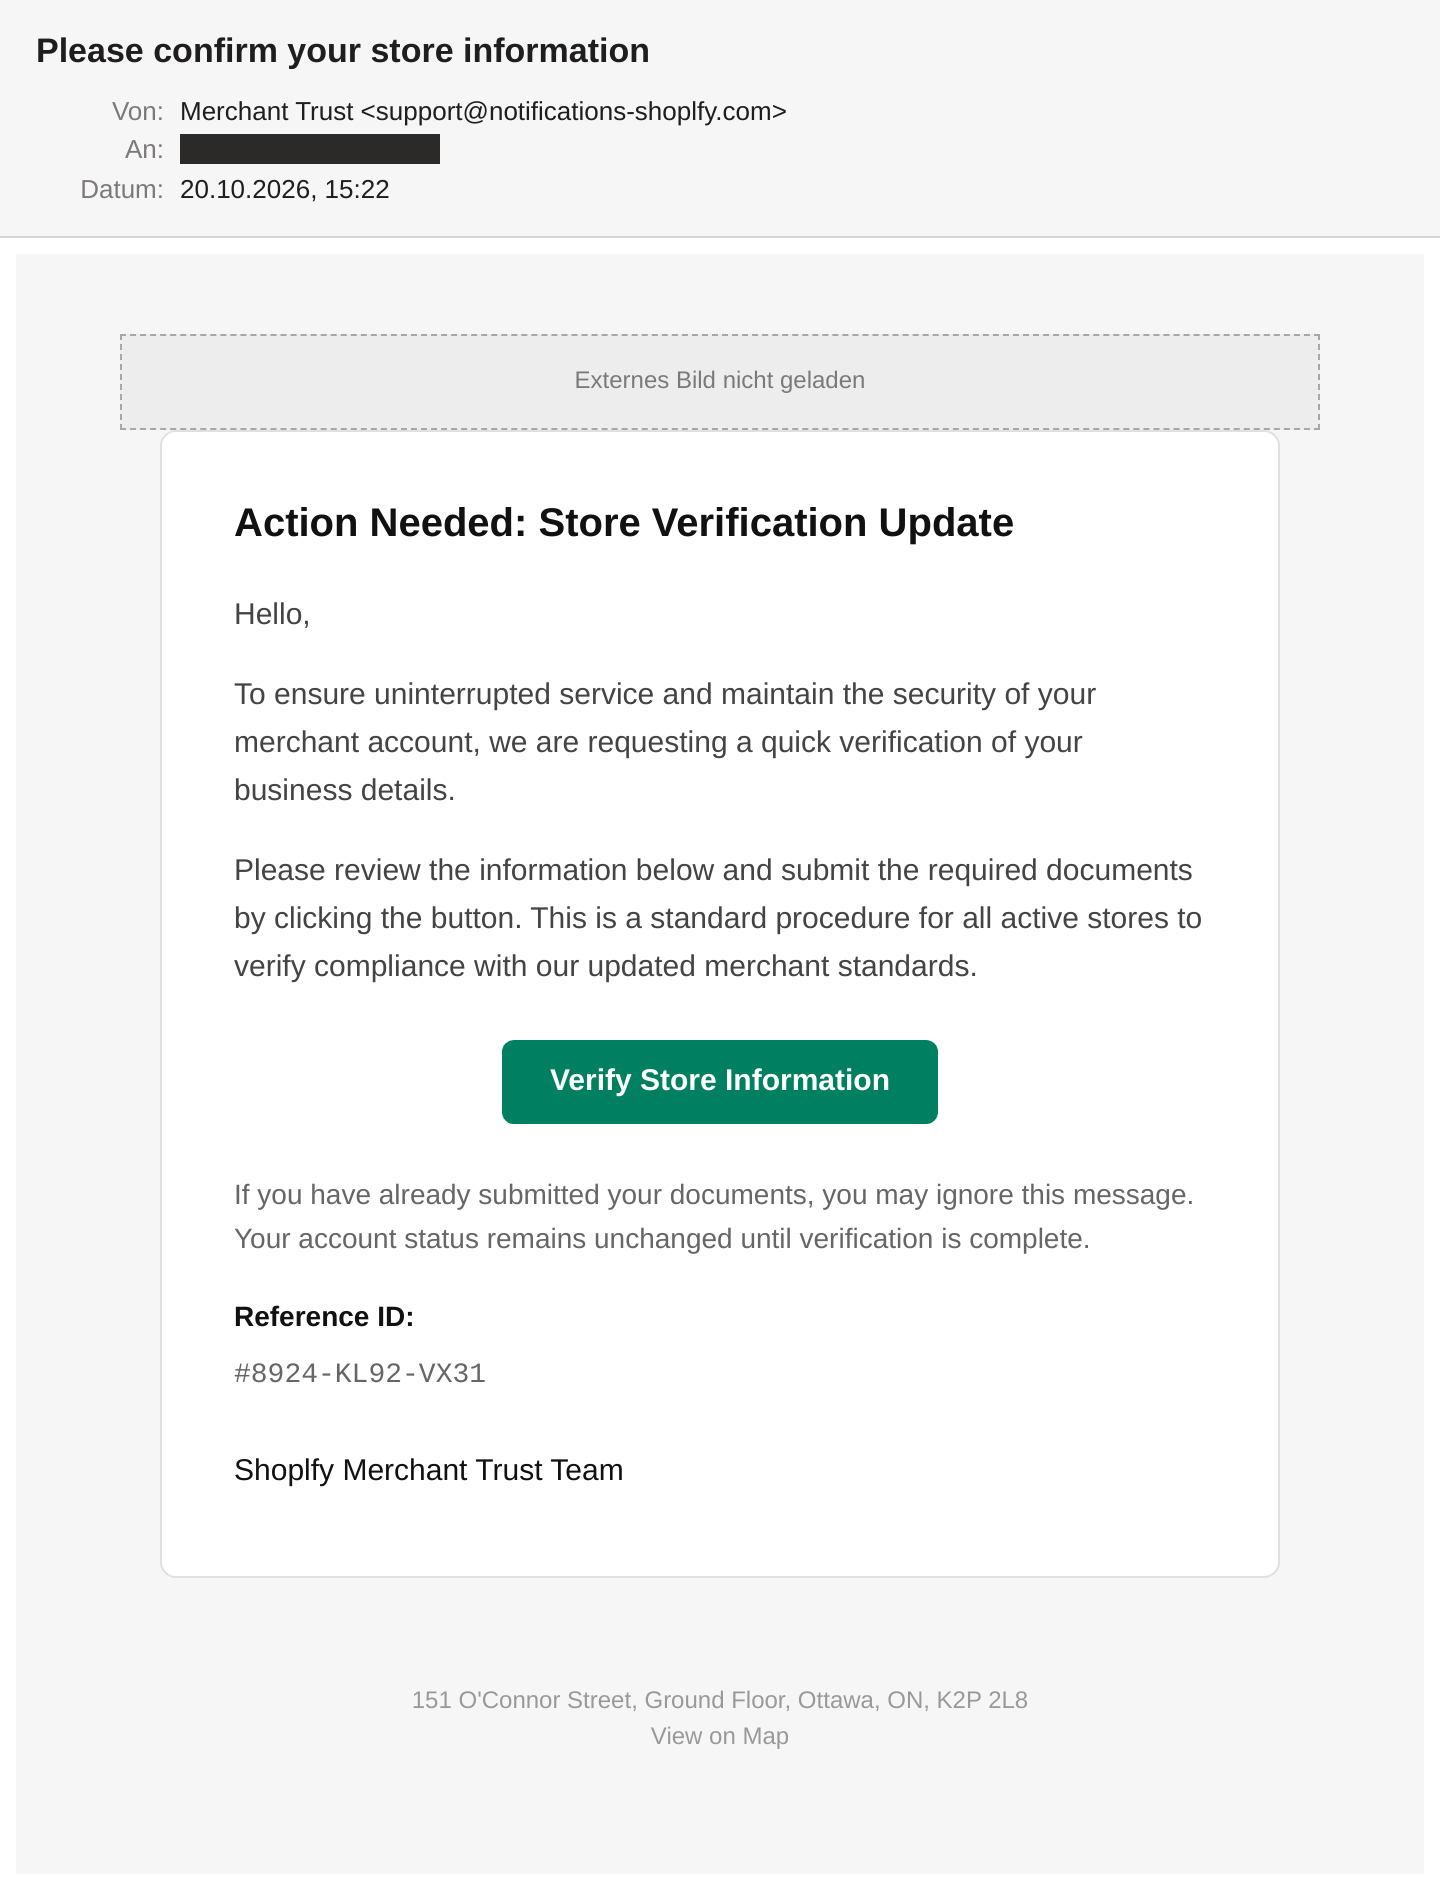
Betreff: „Please confirm your store information“. Absender: „Merchant Trust“. Kein Markenname, keine Frist, keine Drohung. Stattdessen Behördenton:
This is a standard procedure for all active stores to verify compliance with our updated merchant standards.
Dann ein grüner Button „Verify Store Information“ im Shopify-Grün #008060. Darunter sogar eine Entwarnung: Wer seine Dokumente schon eingereicht hat, könne die Mail ignorieren. Dazu eine Reference ID #8924-KL92-VX31 und im Footer wieder die echte Shopify-Adresse in Ottawa.
Die Rechtschreibfehler der Vorwelle sind weg. Kein „informations“ mehr, kein „terminate your store“ in Fettdruck. Wer echte KYC-Mails von Zahlungsanbietern kennt, findet hier wenig Auffälliges. Genau das ist der Plan. Eine Mail, die nach Routine klingt, wird nicht hinterfragt, sondern abgearbeitet.
Ein Fehler hat überlebt, und er ist Absicht: Die Signatur lautet „Shoplfy Merchant Trust Team“. Kleines L statt i, wie in beiden Vorwellen. Vermutlich soll das Filter umgehen, die auf das Wort „Shopify“ in fremden Mails anspringen.
Die Domain: 22 Stunden alt
Die Absenderadresse ist support[@]notifications-shoplfy[.]com (Adressen und Domains hier defangt, damit nichts aus Versehen klickbar ist). Der Tippfehler steckt diesmal direkt im Markennamen, davor ein notifications-, das nach Systemmail klingen soll.
Registriert wurde die Domain am 19. Oktober bei PublicDomainRegistry. Gleicher Registrar, gleiche Nameserver, gleiches Titan-Postfach als MX wie bei der Vorgängerdomain logln-shopify[.]com. Eine Website gibt es nicht. Die alte Domain steht seit dem 16. Oktober auf clientHold, die Nameserver zeigen auf suspended-domain.com. Der Registrar hat also reagiert. Die Täter auch.
Bei der Vorwelle hatten sie ihre Domain noch 45 Tage liegen lassen, damit sie nicht als „frisch registriert“ auffällt. Diesmal nicht. Prompt hat SpamAssassin die Regel FROM_FMBLA_NEWDOM gesetzt: Absenderdomain neu. Durchgerutscht ist die Mail trotzdem, mit 1,9 Punkten bei einer Schwelle von 7.
DMARC fällt durch, und es ist allen egal
Versendet wurde wieder über Brevo, einen großen legitimen Newsletter-Dienst (früher Sendinblue). Die Mail kam von 77.32.148.6, AS200484 Sendinblue SAS in Paris, dieselbe Shared-IP wie letzte Woche. Neu ist das Konto: Die Brevo-Kunden-ID im Feedback-ID-Header ist 12527920, letzte Woche war es 12440889. Das alte Konto ist vermutlich verbrannt.
Und das neue war offenbar zu schnell im Einsatz. In Welle 2 hatten die Täter ihre Domain sauber bei Brevo authentifiziert. Die Mail bestand SPF, DKIM und DMARC. Diesmal:
dkim=pass header.d=brevosend.com
spf=pass  smtp.mailfrom=…@gf.d.sender-sib.com
DMARC: SPF not aligned, DKIM not aligned
Brevo hat mit der eigenen Domain brevosend.com signiert. Das macht der Dienst, wenn die Absenderdomain noch nicht fertig eingerichtet ist. Weder SPF noch DKIM passen zur Domain im From. DMARC ist damit durchgefallen.
Konsequenzen hat das keine. Die Täter haben selbst p=none gesetzt, die Voreinstellung aus Brevos Assistenten. Damit sagt die Domain jedem Empfänger: Bei einem Fehlschlag bitte nichts tun. Auch ein streng konfiguriertes Postfach nimmt die Mail an und kann höchstens Spam-Punkte vergeben. DMARC schützt eben nur Domains, deren Besitzer es wollen.
Eine Kuriosität am Rande: Im DNS der Domain stehen drei TXT-Einträge mit brevo-code:. Zwei sind echte Brevo-Verifizierungscodes, vermutlich für zwei Konten, also eins in Reserve. Der dritte ist kein Code, sondern eine gültige Bitcoin-Adresse mit 127 Transaktionen und leerem Saldo. Warum sie dort steht, weiß ich nicht. Ein verirrter Eintrag aus der Zwischenablage wäre meine Vermutung. Mehr als eine Fußnote für die IOC-Liste ist das nicht.
Wohin der Button führt
Wie in Welle 2 zeigt der Button nicht auf eine Phishing-Domain, sondern auf Brevos Klick-Tracking bcfchjca.r.bh.d.sendibt3.com/tr/cl/…. Das eigentliche Ziel steckt im 934 Zeichen langen Token und wird erst bei Brevo aufgelöst. Beim Drüberfahren mit der Maus sieht man nur eine Marketing-Domain.
Wer im HTML-Quelltext nachschaut, findet noch einen Rest aus dem Baukasten: den Kommentar Hidden Redirect Script for Direct Access, gefolgt von einem leeren noscript-Block. Das Skript dazu fehlt. Brevo lässt kein JavaScript in Mails zu. Das Template war also auch für Versandwege gebaut, die weniger streng sind.
Ich klicke solche Links nicht. Die Abfrage über VirusTotal ergab 0 von 93 Treffern, und der VT-Crawler bekam nur noch „Brevo - link temporarily unavailable“. Brevo hat den Link wieder innerhalb eines Tages gesperrt.
Was die eigentlich wollen
Hättet ihr rechtzeitig geklickt, wärt ihr auf einem nachgebauten Shopify-Login gelandet. Erst E-Mail und Passwort, bei aktuellen Kits auch der 2FA-Code, der in Echtzeit an den echten Login weitergereicht wird. Danach der angebliche Dokumenten-Upload: Ausweis, Gewerbeschein.
Mit dem Admin-Zugang ändern die Täter die Bankverbindung für Auszahlungen, ziehen Kundendaten ab oder legen sich einen eigenen Mitarbeiterzugang an. Die Ausweiskopie gibt es gratis dazu. Für einen kleinen Shop kann eine einzige umgeleitete Auszahlung den Monat ruinieren. Abfließende Kundendaten sind zudem ein meldepflichtiger Datenschutzvorfall.
Woran ihr's erkannt hättet
Am Absender. „Merchant Trust“ klingt nach nichts, und genau deshalb lohnt der Blick auf die Adresse dahinter: notifications-shoplfy[.]com. Shopify schreibt nicht von einer Bindestrich-Domain mit Tippfehler. Dann an der Signatur, „Shoplfy“ mit L. Und am Inhalt: Eine Verifizierung, die per Mail-Button erledigt werden soll, statt im Admin zu stehen, ist verdächtig.
Die freundliche Tonlage ist kein Gegenargument. Sie ist der neue Trick.
Was ihr tun könnt
- Verifizierungs-Anfragen nur im Shopify-Admin prüfen. Echte Anfragen stehen unter Einstellungen → Zahlungen und in den Benachrichtigungen. Admin selbst aufrufen, Mail-Link ignorieren.
- Passkey oder Authenticator-App für alle Konten mit Shop-Zugriff. Ein Passkey funktioniert nur auf der echten Domain und läuft auf einem Klon ins Leere.
- Volle Absenderadresse anzeigen lassen. Hinter „Merchant Trust“ steht sofort sichtbar
notifications-shoplfy. - Benachrichtigungen zu Bankverbindung und neuen Mitarbeiterzugängen aktiv lassen. Wenn doch jemand klickt, merkt ihr es früh.
- Beim Mail-Provider nachfragen, ob er DMARC-Ergebnisse und das Domain-Alter in die Spam-Bewertung einbezieht. Diese Welle fiel genau an beiden Punkten auf. Für die eigene Domain zeigt der Mail-Check hier auf der Seite, wie SPF, DKIM und DMARC gesetzt sind.
Fazit
Drei Wellen in drei Wochen, jede Sperre in wenigen Tagen ersetzt. Das ist kein Gelegenheitstäter, sondern ein Fließband. Die Texte werden besser, die Technik wird hastiger. Am Ende ist es wieder das kleine L, das sie verrät, und ein Abuse-Team, das schneller war als die Händler.