30. Oktober 2026
Doctolib verschenkt kein Erste-Hilfe-Set: Fake-Weiterleitung mit echtem SPF-Pass

Tobias Wilke
@wilketob
Doctolib vermittelt Arzttermine. Doctolib verkauft keine Verbandskästen. Trotzdem lag gestern eine Mail im Postfach, die genau das verspricht: ein „brandneues Erste-Hilfe-Set“ für 0,00 €, man muss nur kurz eine Umfrage ausfüllen. Und die Versandkosten zahlen. Der Betreff lautet allerdings Fwd: Ihre Sendung ist noch nicht eingetroffen!. Da hat jemand beim Zusammenbauen nicht aufgepasst.
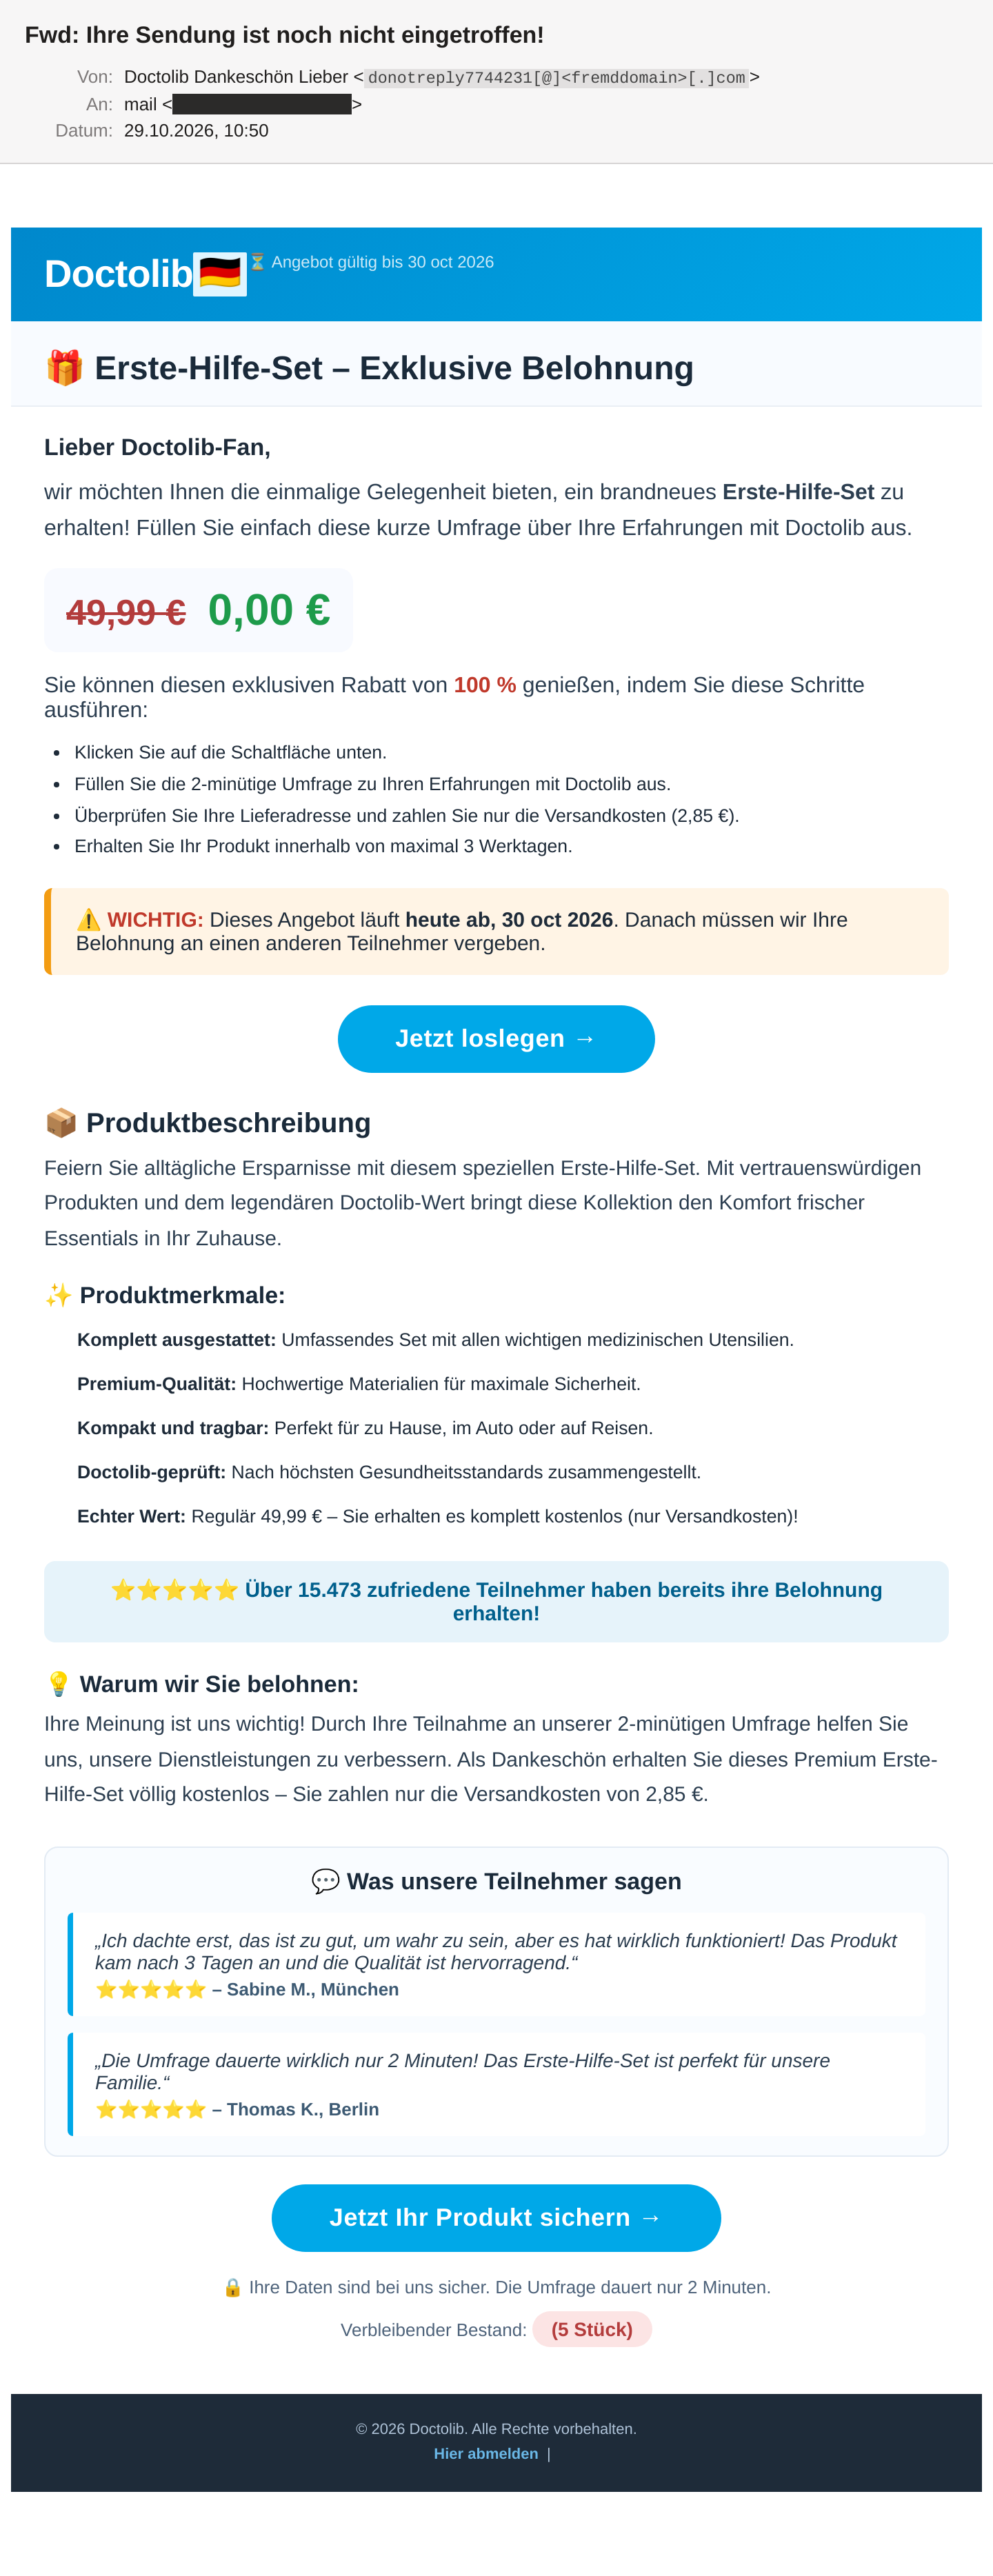
Die Mail: Gesundheitsmarke, Supermarkt-Text
Die Mail gibt sich als Weiterleitung aus. Davor steht ein Fwd:, im Header hängen In-Reply-To und References auf frühere Nachrichten, und das HTML steckt in dem Container, den Gmail beim Weiterleiten baut. Nur der eigentliche Weiterleitungs-Kopf mit „Von“, „Datum“ und „Betreff“ der Originalmail fehlt. Die Idee dahinter: Eine Mail, die ein Bekannter weiterleitet, wirkt privater als Werbung.
Inhaltlich ist es der übliche Reward-Scam:
Sie können diesen exklusiven Rabatt von 100 % genießen, indem Sie diese Schritte ausführen: [...] Überprüfen Sie Ihre Lieferadresse und zahlen Sie nur die Versandkosten (2,85 €).
Dazu „Verbleibender Bestand: (5 Stück)“, „Über 15.473 zufriedene Teilnehmer“ und zwei Bewertungen von „Sabine M., München“ und „Thomas K., Berlin“. Das Angebot läuft natürlich „heute ab, 30 oct 2026“. „Oct“ ist kein deutscher Monat. Die Produktbeschreibung verspricht den „Komfort frischer Essentials“ und „alltägliche Ersparnisse“. Der Text stammt erkennbar aus einer Supermarkt-Vorlage, nur das Produkt wurde ausgetauscht. Frische Essentials im Verbandskasten, na dann.
Warum der SPF-Check grün ist
Spannender ist der Absender. Angezeigt wird „Doctolib Dankeschön Lieber“, ein Name aus drei Template-Schnipseln. Die Adresse dahinter ist donotreply7744231[@]<fremddomain>[.]com (bösartige Adressen und URLs sind hier defangt, damit nichts aus Versehen angeklickt wird). Die Domain ist 27 Jahre alt und gehört zu einer australischen Unterhaltungs-Website. Mit Doctolib hat sie nichts zu tun.
Der Mailfilter hat trotzdem spf=pass vermerkt. Der Grund steht im DNS der Domain: v=spf1 +all. SPF (Sender Policy Framework) ist eine Liste der Server, die für eine Domain Mails verschicken dürfen. +all heißt: jeder Server der Welt. Der SPF-Check ist damit wertlos. Einen DMARC-Eintrag, der den Empfänger zum Abweisen auffordern würde, hat die Domain auch nicht. Ein Postfach, das DMARC sauber durchsetzt, hätte diese Mail also nicht abgewiesen. Meins nimmt absichtlich alles an. Hier hätte das aber keinen Unterschied gemacht.
Verschickt wurde die Mail von 89[.]32[.]41[.]101 bei Hostmaze in Rumänien. Der Server der Fremddomain war nicht beteiligt. Die IP steht bei Spamhaus, Barracuda und Mailspike auf der Liste. Ihr Reverse-DNS zeigt auf vertrouwafzender[.]com, Niederländisch für „vertrauenswürdiger Absender“. Die Domain ist nicht einmal registriert. Ironie kann man sich nicht ausdenken.
Die Serie dahinter
Das ist die siebte Kampagne, die ich derselben Gruppe zuordne. Vorher waren es ADAC, Telekom, zweimal UPS, FRITZ! und AIDA. Gleich geblieben sind das Netz (fünfte IP aus demselben /25 bei Hostmaze), der Kurzlink-Dienst abre.ai mit einem 108 Zeichen langen Tastatur-Gestammel als Pfad und das Bing-Alibi. Die Absender-Masche hat sich weiterentwickelt. Früher kamen die Mails von Domains, die gar nicht existierten. Danach von einer gefälschten Domain mit strenger DMARC-Policy. Jetzt von einer echten Domain, deren SPF jeden durchlässt. Wer im Filter auf SPF schaut, sieht diesmal Grün.
Im HTML steckt noch ein kleiner Trick. Wer F12 drückt, findet 18 leere <span>-Tags mitten in Wörtern: Docto<span>lib, Ers<span>te-Hi<span>lfe, Beloh<span>nung. Im Mailclient sieht man davon nichts. Ein simpler Filter, der nach „Doctolib“ oder „Belohnung“ sucht, findet die Wörter aber nicht mehr.
Was die eigentlich wollen
Beide Buttons führen zum selben Kurzlink. Laut VirusTotal (9 von 93 Scannern schlagen an) leitet abre.ai weiter auf deineingegangenbox[.]today. Diese Station entscheidet, wer da klickt. Scanner und Bots landen auf bing.com. Echte Opfer bekommen vermutlich die Umfrage und danach ein Formular für Adresse und Kartendaten. Die Landingpage selbst habe ich nicht gesehen, weil ich solche Links grundsätzlich nicht aufrufe. Der Cloaker liegt im selben Namecheap-Shared-Hosting wie sofortigeauszahlung[.]cam, den Cloaker der letzten vier Wellen.
Wenn ihr dort eure Karte für 2,85 € eingegeben hättet, wäre sehr wahrscheinlich Folgendes passiert: Die 2,85 € werden abgebucht, und im Kleingedruckten steckt ein Abo, das monatlich deutlich mehr abbucht. Name, Adresse und Telefonnummer wandern zusätzlich in Lead-Listen. Ein Erste-Hilfe-Set kommt nie an.
Auch „Hier abmelden“ führt nicht zu Doctolib. Der Link geht auf w[.]linkhd[.]co/UNS, einen Kurzlink-Dienst, dessen Domain erst am 2. Oktober registriert wurde. Wer dort klickt, bestätigt bestenfalls, dass die eigene Adresse gelesen wird.
Woran ihr's erkannt hättet
- Doctolib im Namen, fremde Domain in der Adresse. Das reicht eigentlich schon.
- Betreff und Inhalt passen nicht zusammen. Sendung nicht eingetroffen? Welche Sendung?
- „Fwd:“ von jemandem, den ihr nicht kennt, und ohne sichtbaren Weiterleitungs-Kopf.
- Gratis, aber Versandkosten per Karte. Das ist die Abo-Falle in einem Satz.
- Countdown und „nur noch 5 Stück“. Ein Gratis-Geschenk mit Lagerknappheit gibt es nicht.
- „30 oct“ und „frische Essentials“. Übersetzungsprogramm plus Supermarkt-Vorlage.
Was ihr tun könnt
Karte nie für „nur Versandkosten“ eingeben. Das gilt für jedes Gratis-Produkt aus einer Mail. Einmal im Team erklären, fertig.
Den Cloaker sperren. deineingegangenbox[.]today, sofortigeauszahlung[.]cam und linkhd[.]co gehören in den DNS-Filter, in den Proxy oder in die Firewall. abre.ai selbst ist ein legitimer Dienst. Den meldet man über die Abuse-Adresse, statt ihn pauschal zu sperren.
SPF-Pass nicht als Gütesiegel lesen. Ein Pass sagt nur, dass die Domain diesen Server erlaubt. Bei +all erlaubt sie alle.
Die eigene Domain prüfen. Kein +all im SPF, dazu DMARC mit mindestens p=quarantine. Sonst steht eure Domain bald im Absender solcher Mails. Ob alles passt, zeigt der Mail-Check hier auf der Seite.
Blocklisten richtig abfragen. Die Versand-IP steht bei Spamhaus, der Filter hat das nicht gewertet. Spamhaus sperrt Abfragen über öffentliche DNS-Resolver. Wer selbst filtert, braucht einen eigenen Resolver oder den kostenlosen Spamhaus-DQS-Zugang.
Fazit
Inhaltlich ist das ein Recycling-Produkt: Supermarkt-Template, Doctolib-Etikett, falscher Betreff. Technisch hat die Gruppe aber dazugelernt. Sie nutzt eine Fremddomain, deren SPF jeden durchlässt, tarnt die Mail als Weiterleitung und zerhackt den Markennamen für die Filter. Sieben Kampagnen in sieben Wochen auf demselben Unterbau. Wer die Cloaker-Domains sperrt, ist bei der nächsten Marke schon geschützt.
Die gespoofte Absenderdomain ist redigiert (<fremddomain>[.]com). Der Inhaber ist hier selbst Opfer: Seine Domain wurde ohne sein Zutun als Absender eingetragen, sein Server war nicht beteiligt. Möglich macht das ein SPF-Eintrag, der jeden Server erlaubt. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.