1. November 2026
sevdesk-Abo läuft angeblich ab: Der Login-Klon liegt bei Amazon, der Absender in Brasilien

Tobias Wilke
@wilketob
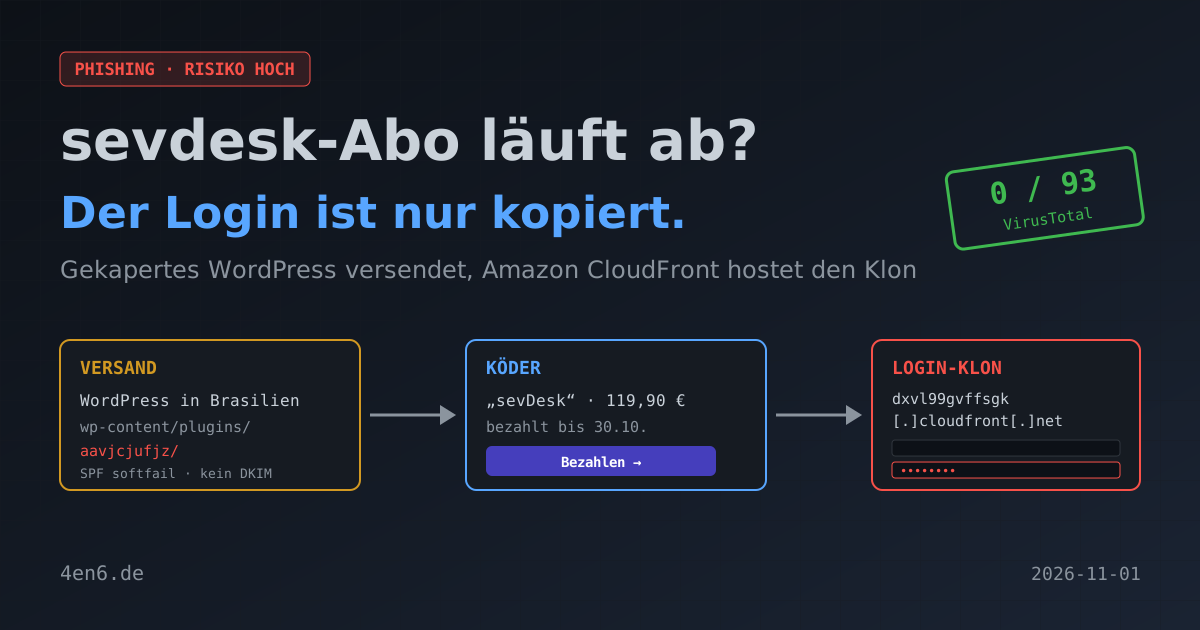
Mein Postfach hat kein sevdesk-Abo. Laut dieser Mail läuft es trotzdem in zwei Tagen ab. 119,90 Euro, Rechnungsnummer inklusive, und ein lila Button zum Bezahlen. Dahinter wartet ein Login, der vom Original nicht zu unterscheiden ist. Kein Wunder: Er ist eine Kopie.
sevdesk ist eine Buchhaltungssoftware aus Offenburg, beliebt bei Selbstständigen und kleinen Firmen. Wer dort sein Passwort verliert, verliert mehr als ein Abo. Genau deshalb lohnt sich der Blick auf diese Mail.
Die Mail: Rechnung, Frist, Button
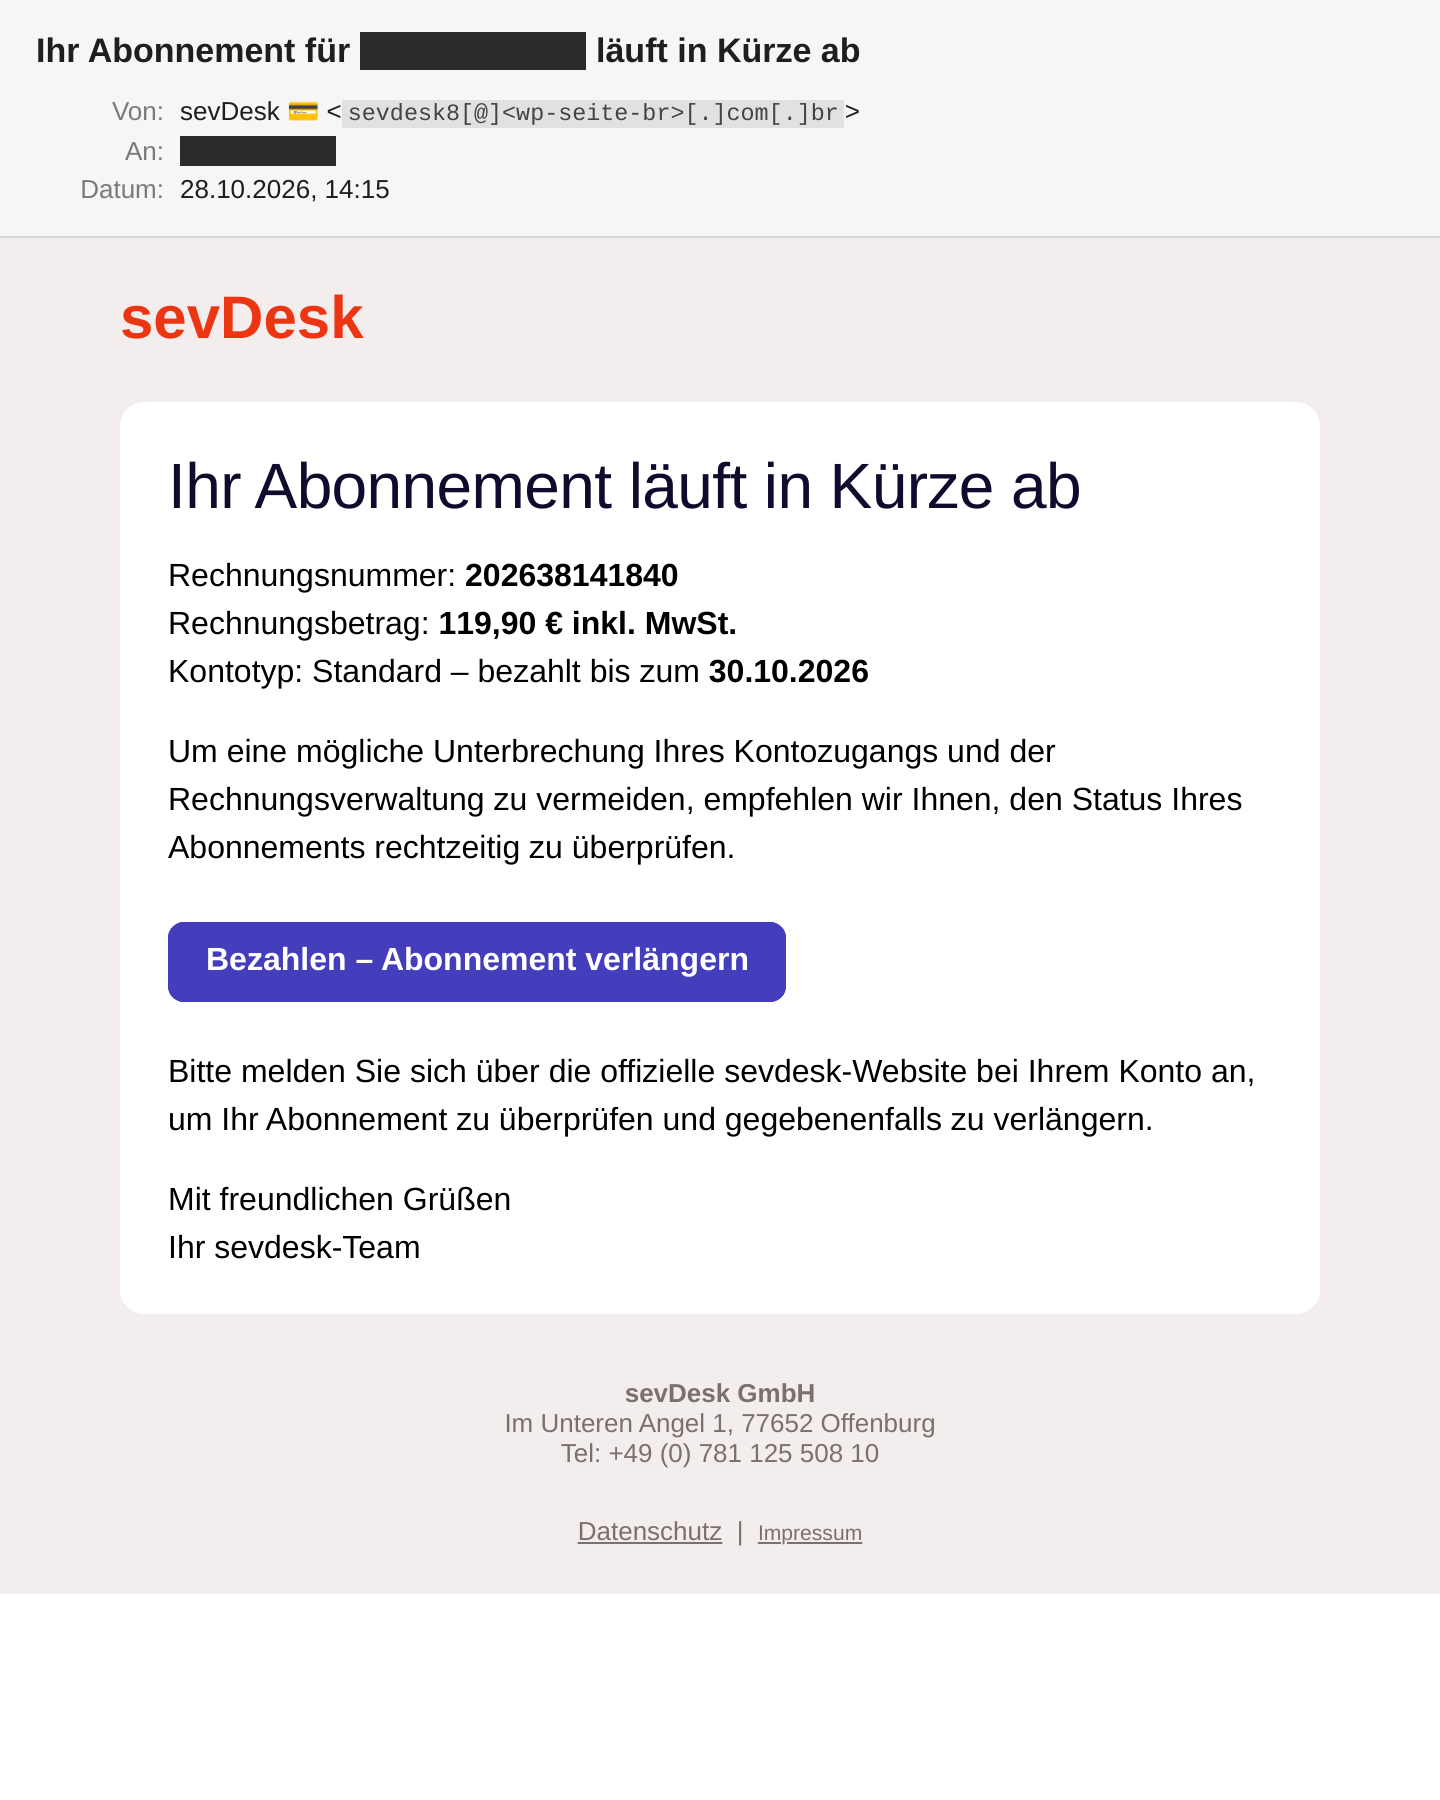
Betreff: „Ihr Abonnement für [meine Adresse] läuft in Kürze ab“. Absender: „sevDesk 💳“. Das Emoji ist eine Kreditkarte, falls jemand den Zweck noch nicht verstanden hat.
Der Inhalt ist kurz und sachlich:
Kontotyp: Standard – bezahlt bis zum 30.10.2026
Um eine mögliche Unterbrechung Ihres Kontozugangs und der Rechnungsverwaltung zu vermeiden, empfehlen wir Ihnen, den Status Ihres Abonnements rechtzeitig zu überprüfen.
Die Mail kam am 28. Oktober. Zwei Tage Frist also. Darunter der Button „Bezahlen – Abonnement verlängern“. Und direkt darunter mein Lieblingssatz:
Bitte melden Sie sich über die offizielle sevdesk-Website bei Ihrem Konto an, um Ihr Abonnement zu überprüfen und gegebenenfalls zu verlängern.
Die Mail empfiehlt also den sicheren Weg und legt einen Zentimeter darüber den unsicheren hin. Das ist keine Schlamperei. Der Satz soll seriös wirken, und er funktioniert, weil kaum jemand nach dem Button noch weiterliest.
Kleine Risse gibt es trotzdem. Der unsichtbare Vorschautext spricht mich plötzlich mit „deinen sicheren sevdesk-Zugang“ an, der Rest siezt. Die Marke heißt mal „sevDesk“, mal „sevdesk“. Und im Quelltext hängt ein Verweis auf eine main.css, die es in einer Mail nicht geben kann. Vorlage aus dem Web kopiert, nicht aufgeräumt.
Woher die Mail kommt: ein Plugin, das keins ist
Absender ist sevdesk8[@]<wp-seite-br>[.]com[.]br (Adressen und Domains hier defangt, damit nichts aus Versehen klickbar ist). Die Domain gehört einer kleinen brasilianischen Website bei HostGator. Mit sevdesk hat sie nichts zu tun. Die 8 im Namen lässt vermuten, dass es noch weitere Absender gibt.
Spannend wird es in den Headern, die HostGator selbst einfügt. Dort steht, aus welchem Verzeichnis die Mail kam:
X-Source-Dir: <wp-seite-br>.com.br:/public_html/wp-content/plugins/aavjcjufjz
X-Email-Count: 73
aavjcjufjz ist kein WordPress-Plugin. Das ist ein Ordner mit Zufallsnamen, den jemand in eine gekaperte WordPress-Installation gelegt hat. Darin liegt ein PHP-Skript, das Mails verschickt. Der Zähler sagt: mindestens 73 Stück aus diesem Konto. Der Betreiber der Seite dürfte davon nichts wissen.
Die Authentifizierung passt dazu. Die SPF-Regel der Domain erlaubt nur ihren eigentlichen Mailanbieter, also gab es ein softfail. Eine DKIM-Signatur fehlt. Eine DMARC-Richtlinie hat die Domain nicht, also sagt sie keinem Empfänger, was mit so einer Mail passieren soll. Bei einer kleinen Website ohne eigene IT ist das keine Seltenheit. Für die Täter ist es ein Geschenk: Ein Postfach, das nur DMARC durchsetzt, hat hier nichts in der Hand. Meins nimmt ohnehin absichtlich alles an, sonst könnte ich solche Mails nicht analysieren.
Wo der Button hinführt: Amazon
Das Linkziel ist hxxps://dxvl99gvffsgk[.]cloudfront[.]net/EYJacXzJflHsQPpA. CloudFront ist das Content Delivery Network von Amazon. Jeder mit einem AWS-Konto kann dort in Minuten eine Adresse wie dxvl99gvffsgk.cloudfront.net bekommen. Gültiges Zertifikat, Top-Reputation, kein Registrierungsdatum, das einen Filter stutzig machen könnte. Diese Subdomain gehört den Tätern.
Ich rufe solche Links nicht selbst auf. VirusTotal schon, und ich war der Erste, der die URL eingereicht hat. Ergebnis: 0 von 93 Scannern schlagen an. Die meisten bewerten schlicht CloudFront, und das ist nun mal harmlos.
Interessanter sind die Metadaten des Crawls. Seitentitel: „Login - sevdesk“. Ein Passwortfeld. Links auf die echten sevdesk-Seiten und jede Menge Fehler-URLs aus React und React Router. Das heißt: Im Quelltext steckt das komplette JavaScript der echten sevdesk-Web-App. Die Täter haben den Login nicht nachgebaut, sie haben ihn gespeichert.
Den Beweis liefern sie selbst. In der Seite steht ein download_date vom 24. September 2026 und ein Verweis auf eine Chrome-Erweiterung zum Speichern ganzer Webseiten. Jemand hat also Ende September den sevdesk-Login im Browser abgespeichert und fünf Wochen später auf Amazon hochgeladen. Sogar das echte Werbebanner von sevdesk lädt der Klon noch mit. Deshalb meldet VirusTotal als „Endziel“ eine sevdesk-Adresse. Das ist der eingebettete Rahmen mit dem Banner, kein Umweg zurück zum Original.
Was die eigentlich wollen
Wer klickt, sieht einen Login, der pixelgenau wie sevdesk aussieht, mit Schloss in der Adresszeile. E-Mail und Passwort rein, und die Daten gehen an die Täter. Ob danach noch eine Zahlungsseite kommt, das Emoji legt es nahe, kann ich ohne Aufruf nicht sagen.
Das Passwort ist der eigentliche Fang. In einem Buchhaltungskonto liegen Kunden mit Adressen und Bankverbindungen, offene Rechnungen und die eigenen Rechnungsvorlagen. Damit lassen sich Rechnungen im echten Layout an echte Kunden schicken, nur mit anderer IBAN. Die Kunden zahlen, das Geld ist weg, und der Ärger landet beim Opfer. Dazu kommt der Abfluss personenbezogener Kundendaten. Das ist ein Datenschutzvorfall mit Meldepflicht.
Woran ihr's erkannt hättet
An der Absenderadresse: Ein deutsches Buchhaltungsprogramm schreibt nicht von einer .com.br-Domain. Am Linkziel: Wer mit der Maus über den Button fährt, sieht cloudfront.net statt sevdesk.de. Am Kontext: Wer kein sevdesk nutzt, hat sowieso kein Abo. Und wer es nutzt, sieht offene Zahlungen im eigenen Konto, ohne Mail-Link. Am Du-Sie-Wechsel und an der Frist von zwei Tagen.
Was ihr tun könnt
- Zwei-Faktor-Anmeldung in sevdesk einschalten. Und in jedem anderen Tool, das an Rechnungen oder Bankdaten hängt. Ein erbeutetes Passwort reicht dann nicht.
- Abo- und Rechnungsfragen nur über Lesezeichen oder App klären. Nie über den Button in der Mail. Wenn wirklich etwas offen ist, steht es im Konto.
- Passwortmanager benutzen. Er füllt auf
cloudfront.netkein sevdesk-Passwort aus. Wenn er schweigt, ist das das lauteste Warnsignal, das ihr kriegen könnt. - Rechnungsvorlagen und Bankverbindung ab und zu kontrollieren. Und Kunden sagen, dass sich eure IBAN nicht per Mail ändert. Das begrenzt den Schaden, falls doch jemand drin war.
- Eigene WordPress-Seite im Blick behalten. Updates, Admin-Zugang mit zweitem Faktor, und ab und zu in
wp-content/pluginsschauen, ob dort Ordner liegen, die ihr nicht kennt. Wie eure Domain bei SPF und DMARC dasteht, zeigt der Mail-Check hier auf der Seite.
Fazit
Ein gestohlenes WordPress zum Versenden, ein Amazon-Konto zum Hosten, ein abgespeicherter Login als Köder. Nichts davon ist neu, aber die Kombination ist sauber, und 0 von 93 Scannern geben ihr recht. Die Marke ist dagegen klug gewählt: Wer ein Buchhaltungskonto knackt, hat die Rechnungen gleich mit.
Die kompromittierte Absender-Domain ist redigiert (<wp-seite-br>[.]com[.]br). Der Betreiber der brasilianischen Website ist hier selbst Opfer: Seine WordPress-Installation wurde zum Mailversand missbraucht. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.