1. November 2026
Shopify-Support von Gmail: Die Phishing-Mail ohne Link, die nur eine Antwort will

Tobias Wilke
@wilketob
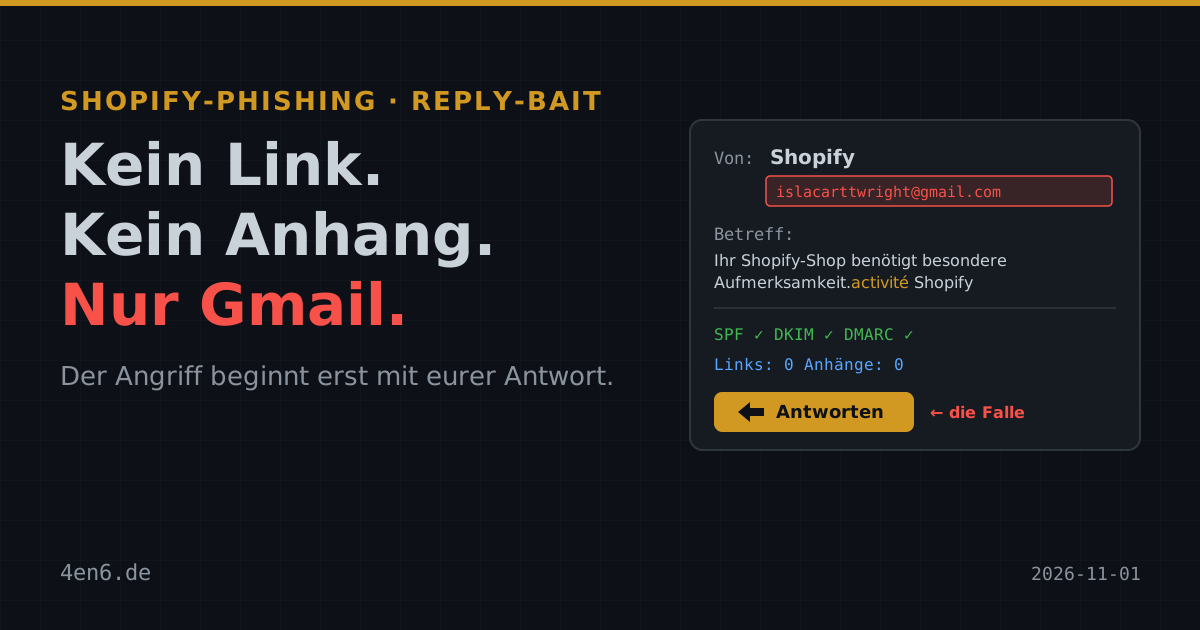
Die meisten Shopify-Phishing-Mails, die hier ankommen, haben einen Button, eine Look-alike-Domain und ein Login-Kit dahinter. Diese hier hat nichts davon. Keinen Link, keinen Anhang, nicht mal ein Logo. Nur Text, eine Gmail-Adresse und eine Frage. Und genau das macht sie interessanter als die aufwendigen Kollegen.
Die Mail: Löschen oder reparieren?
Betreff: Ihr Shopify-Shop benötigt besondere Aufmerksamkeit.activité Shopify. Ja, mit dem französischen Rest am Ende, ohne Leerzeichen angeklebt. Da hat jemand eine Vorlage für den französischen Markt nicht sauber aufgeräumt.
Der Absender heißt im Mailclient einfach „Shopify“. Wer die Adresse aufklappt, sieht islacarttwright[@]gmail[.]com. (Adressen sind defangt, damit nichts aus Versehen klickbar ist.) Der Text selbst ist erstaunlich glatt:
wir haben Sie bereits mehrfach bezüglich kritischer Konfigurationsprobleme auf Ihrer Website kontaktiert, bisher jedoch keine Rückmeldung von Ihnen erhalten.
Da wir keine Antwort erhalten haben, gehen wir davon aus, dass Ihr Onlineshop möglicherweise nicht mehr genutzt wird. Sollte dies der Fall sein, bitten wir Sie um eine Bestätigung, damit Ihr Shop aus unserem System entfernt werden kann.
Danach kommt die Entweder-oder-Frage: Shop entfernen lassen, ODER die Probleme beheben lassen, „damit Ihr Onlineshop wieder effektiv Verkäufe generieren kann“. Unterschrift: „Shopify-Support-Team“.
Kleines Detail am Rande: Hinter der Empfängeradresse läuft gar kein Shopify-Shop. Die „mehrfachen Kontakte“ hat es nie gegeben. Das ist Streuversand an öffentliche Info-Adressen.
Technisch sauber - und gerade deshalb unsichtbar
Wer jetzt einen DMARC-Fail erwartet, wird enttäuscht. Die Mail kommt tatsächlich von Gmail, eingeliefert über mail-ej2-x07.google.com aus dem Google-Netz (AS15169). SPF passt, DKIM für gmail.com passt, DMARC passt. Alles korrekt, denn die Mail ist ja wirklich von Gmail. Sie ist nur nicht von Shopify.
Die Message-ID im Gmail-Format und das <div dir="auto"> im HTML deuten auf die Gmail-App. Kein Bulk-Mailer, kein ESP, ein Empfänger pro Mail. Vermutlich hat da jemand per Hand oder halbautomatisch aus dem Handy verschickt.
SpamAssassin gab 1,8 von 7 Punkten, Rspamd 0,22 von 15. Das ist kein Versagen der Filter. Es gibt schlicht nichts, woran sie ansetzen könnten: keine URL für die Reputationsprüfung, keinen Anhang für die Sandbox, keinen Authentifizierungsfehler. Bleiben ein Freemail-Absender und ein „zufällig“ aussehender Localpart. Das reicht für ein paar Zehntelpunkte, nicht für den Spam-Ordner.
Drückt ihr F12 bzw. schaut in den Quelltext, seht ihr einen einzigen Absatz mit <br>-Umbrüchen. Kein Tracking-Pixel, keine Bilder. Selten hat eine Phishing-Mail so wenig Angriffsfläche geboten.
Was die eigentlich wollen
Die Mail ist nur der Türöffner. Der Angriff beginnt mit eurer Antwort.
Antwortet ihr „Bitte nicht löschen, was ist denn das Problem?“, hat der Absender schon einiges gewonnen. Er weiß, dass die Adresse aktiv ist und dass ein Mensch dahintersitzt, der sich Sorgen um seinen Shop macht. Mit eurer Signatur kennt er auch gleich Shopnamen, Telefonnummer und Ansprechpartner.
Danach kommen erfahrungsgemäß drei Varianten, oft kombiniert. Die harmloseste ist ein Angebot: Gegen Vorkasse werden die „Probleme“ behoben, bezahlt per PayPal-Freunde, Wise oder Krypto. Geliefert wird nichts oder irgendein Placebo. Gefährlicher ist die Bitte um einen Mitarbeiter- oder Collaborator-Zugang „zur Fehleranalyse“. Mit Admin-Rechten im Shop kann jemand Auszahlungsdaten ändern, Skimmer-Code ins Theme einbauen oder Kundendaten exportieren. Die dritte Variante: Irgendwann im Dialog kommt doch ein Link auf eine Fake-Login-Seite. Diesmal aber aus einem Gespräch, dem ihr schon vertraut.
Den Folgeschritt habe ich nicht beobachtet, ich antworte solchen Absendern nicht. Das Muster ist aber von Fake-„Shopify-Experten“ bekannt. Diese Mail kombiniert es mit klarer Shopify-Impersonation.
Woran ihr's erkannt hättet
Zuerst die Adresse. Shopify schreibt nicht von @gmail.com. Kein Plattformbetreiber tut das. Der Display-Name „Shopify“ kostet null Aufwand, die Adresse dahinter verrät alles.
Dann der Inhalt. „Kritische Konfigurationsprobleme“, aber kein einziges Detail. Kein Shopname, keine Domain, keine Anrede mit Namen. Ein echter Support, der euch angeblich schon mehrfach angeschrieben hat, wüsste zumindest, wie euer Shop heißt.
Die Fake-Vorgeschichte ist ein klassischer Druckhebel. „Wir haben Sie mehrfach kontaktiert“ soll euch das Gefühl geben, schon im Rückstand zu sein. Sucht im Postfach nach diesen angeblichen Mails. Ihr werdet nichts finden.
Und schließlich die erzwungene Wahl. Beide Optionen verlangen eine Antwort. „Ignorieren“ steht nicht zur Auswahl, aus gutem Grund: Das ist die einzig richtige.
Der französische Betreff-Rest ist dann nur noch das Sahnehäubchen.
Was ihr tun könnt
Status nur im Shopify-Admin prüfen. Echte Hinweise auf Probleme oder Sperren seht ihr im Admin-Bereich eures Shops. Loggt euch dort selbst ein, über ein Lesezeichen und nie über einen Link aus einer Mail.
Nie auf Plattform-Mails von Freemail-Adressen antworten. Stellt den Mailclient so ein, dass die volle Absenderadresse angezeigt wird, nicht nur der Name. In Outlook und Thunderbird ist das eine Einstellung, auf dem Handy reicht ein Tipp auf den Absender.
Zugänge restriktiv vergeben. Mitarbeiter- und Collaborator-Konten nur an Partner, die ihr kennt und selbst beauftragt habt. Unter Einstellungen → Benutzer könnt ihr Collaborator-Anfragen an einen Anfragecode binden. Schaut dort regelmäßig nach, wer Zugriff hat.
2FA für alle Shop-Konten. Hilft nicht gegen alles, aber gegen nachgeschobene Login-Phishing-Seiten deutlich.
Warnbanner für Freemail mit Markennamen. Wer Microsoft 365 oder Google Workspace nutzt, kann eine Regel anlegen: externer Absender von einer Freemail-Domain plus „Shopify“, „PayPal“ oder „Amazon“ im Anzeigenamen ergibt einen roten Hinweis über der Mail. Das ist in einer halben Stunde eingerichtet.
Fazit
Handwerklich ist das Phishing auf Sparflamme: ein Gmail-Konto, ein übersetzter Text, ein vergessenes „activité“. Strategisch ist es klüger als manches Kit mit drei Redirects. Ohne Link gibt es nichts zu scannen, und gegen einen Menschen, der antwortet, hilft kein Filter. Die beste Abwehr kostet hier nichts: nicht antworten.