4. November 2026
Spotify-Phishing: Wer liest schon „sfopity“ genau?

Tobias Wilke
@wilketob
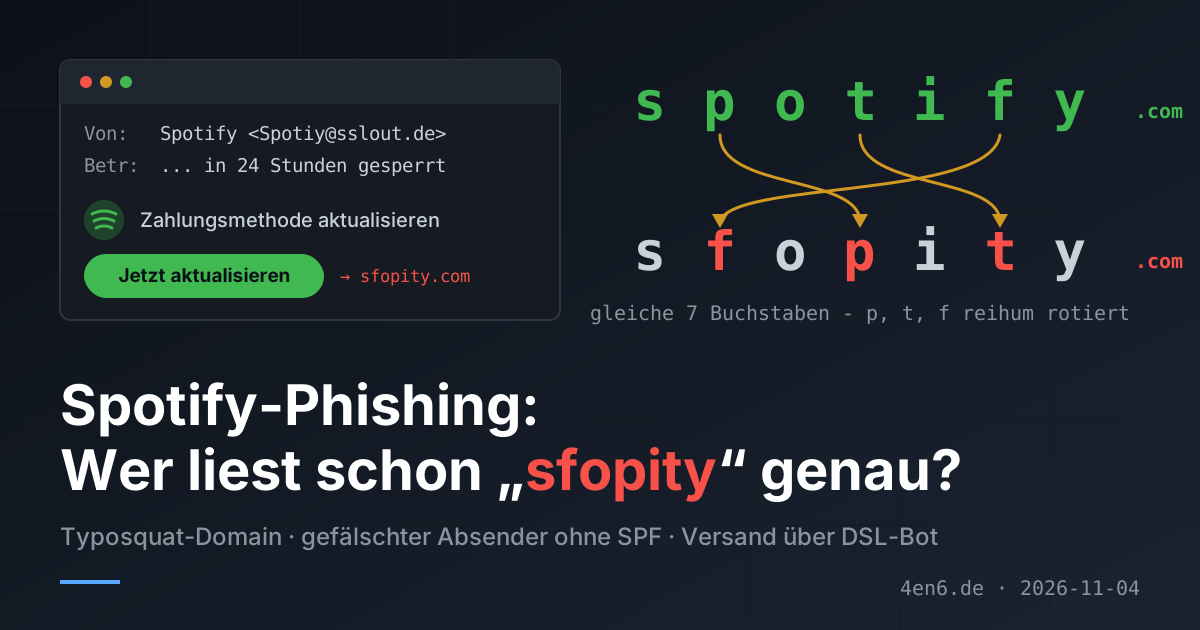
Sieben Buchstaben, alle richtig, nur nicht in der richtigen Reihenfolge. Das ist der ganze Trick hinter dieser Spotify-Mail. Der Rest ist so lieblos zusammengeklickt, dass man fast Mitleid bekommt. Fast.
Die Mail: Premium in Gefahr
Am 28. Oktober um 17:37 Uhr landete diese Nachricht in meinem Analyse-Postfach:
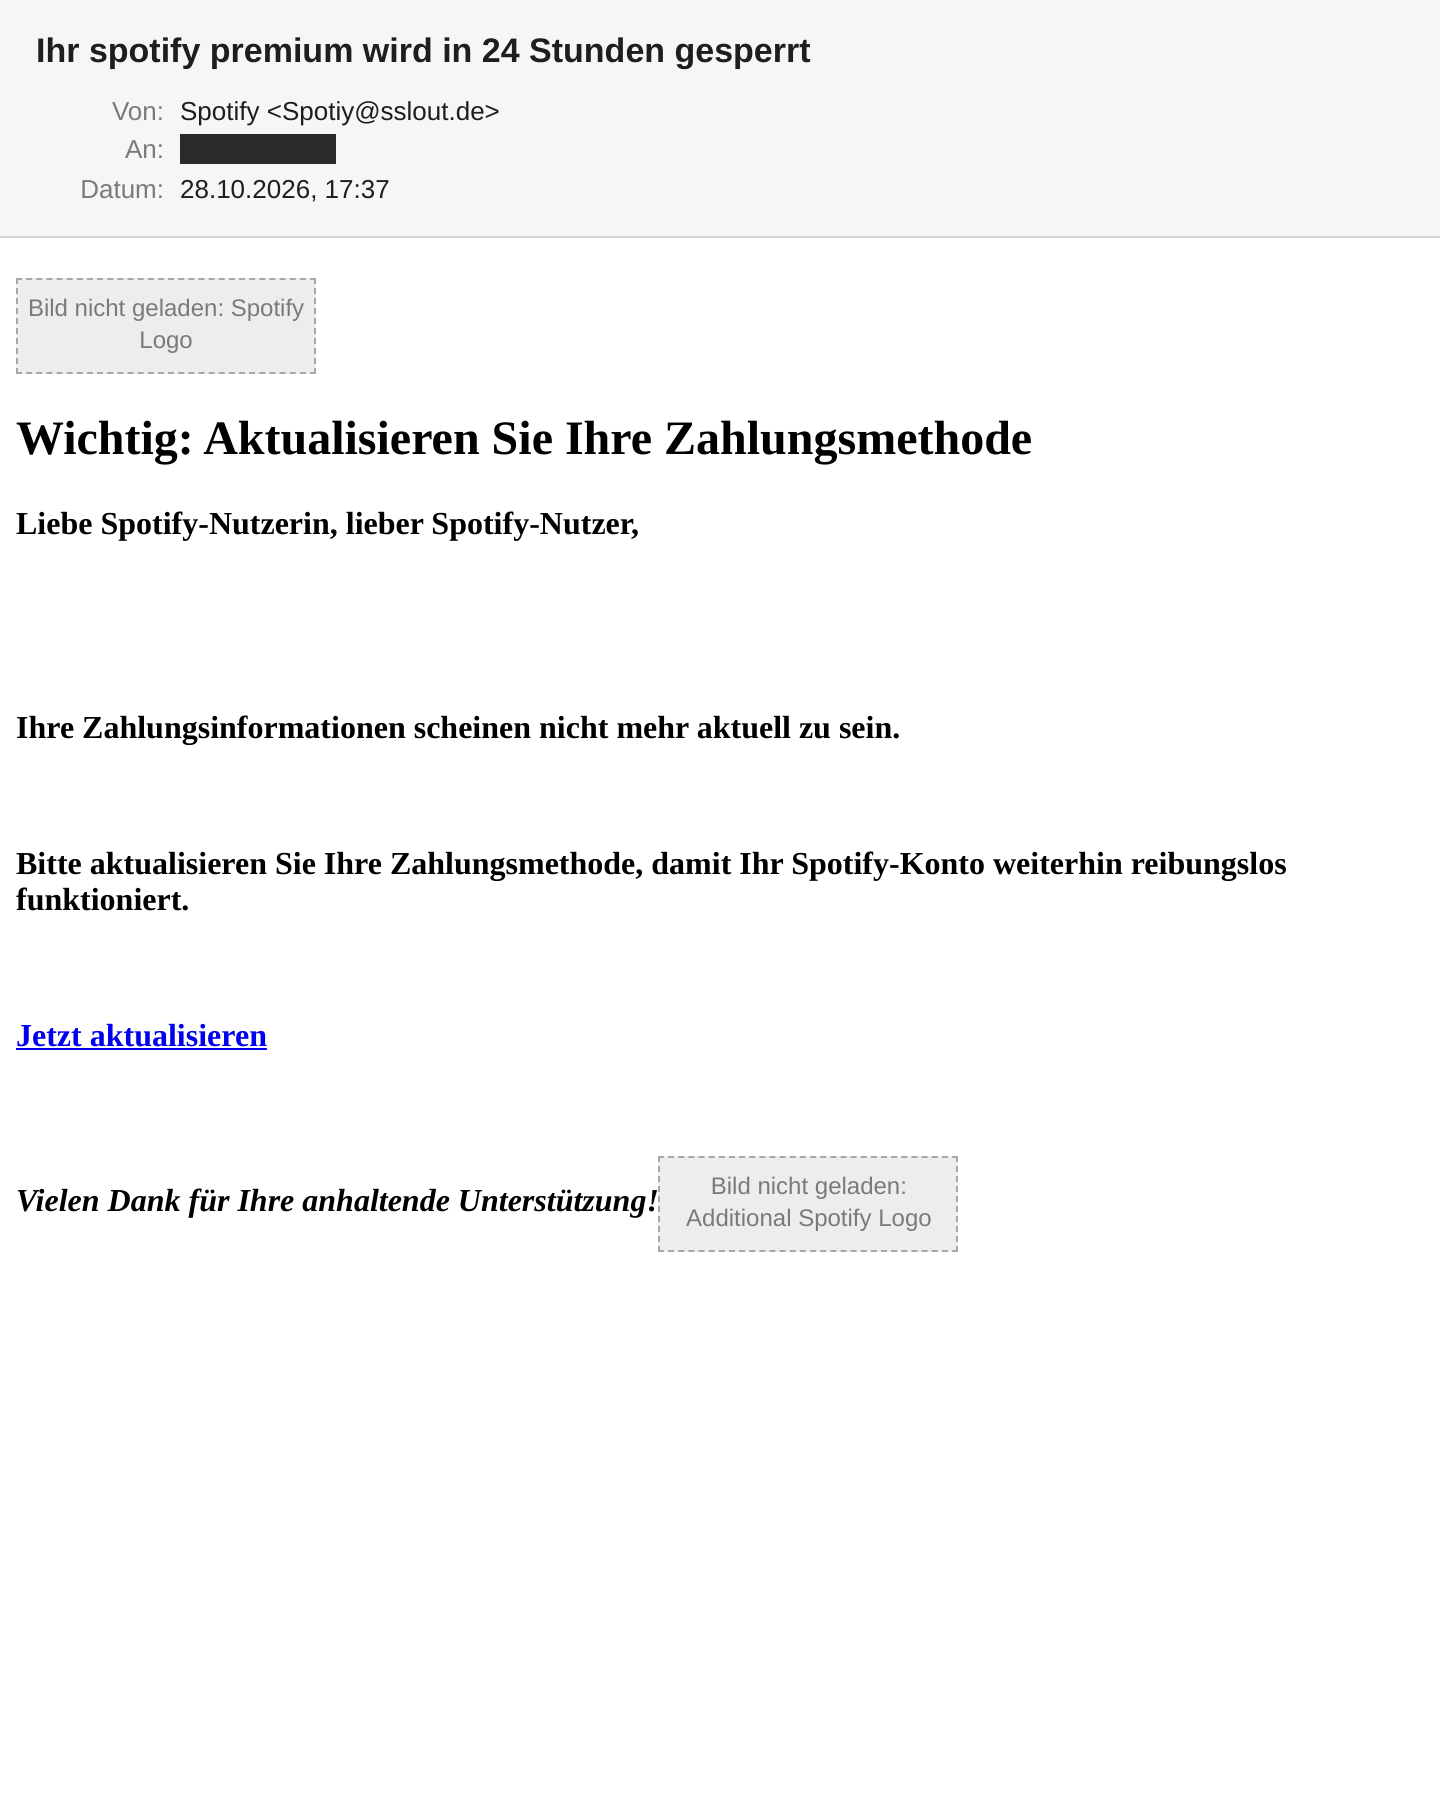
Der Betreff droht: „Ihr spotify premium wird in 24 Stunden gesperrt“. Mit kleinem s. Von einer Firma, die ihren Namen sonst auf jeden Bildschirm der Welt druckt.
Im Text ist von Sperre dann keine Rede mehr. Stattdessen sehr höflich:
Ihre Zahlungsinformationen scheinen nicht mehr aktuell zu sein. Bitte aktualisieren Sie Ihre Zahlungsmethode, damit Ihr Spotify-Konto weiterhin reibungslos funktioniert.
Darunter ein einziger Link, „Jetzt aktualisieren“. Alles fett, dazwischen leere Absätze. Das sieht aus wie eine Word-Datei von 2009.
Was technisch dahintersteckt
Der Absender
From: "Spotify" <Spotiy[@]sslout[.]de> (alle bösartigen Adressen und URLs sind defangt, damit nichts aus Versehen klickbar ist). Im Localpart fehlt das f. Die Domain sslout[.]de hat mit Spotify nichts zu tun. Nach allem, was passiv sichtbar ist, gehört sie zur Infrastruktur des Hosters Host Europe: DNS bei namespace4you, A-Record im Host-Europe-Netz, seit 2020 unverändert.
Der Clou: Für sslout[.]de gibt es weder SPF noch DMARC. Der Header sagt es trocken: X-Received-SPF: none. Wer keine Records setzt, sagt der Welt: „Jeder darf in meinem Namen schreiben.“ Ein Empfänger sieht dann keinen Fail, sondern einfach nichts. Mein Analyse-Postfach nimmt zwar absichtlich alles an, hier hätte aber auch ein strenges Postfach keinen DMARC-Verstoß gefunden. Es gibt schlicht keine Policy.
Eine DKIM-Signatur fehlt ebenfalls.
Der Versandweg
Eingeliefert wurde die Mail von 62[.]167[.]100[.]94. Das Netz gehört Sunrise (AS6730), Schweiz. Der Reverse-DNS heißt adsl-62-167-100-94.adslplus.ch. Das ist ein Privatkunden-DSL-Anschluss, kein Mailserver. Der Rechner dahinter meldet sich trotzdem als sslout[.]de an.
Das deutet stark auf ein gekapertes Endgerät oder einen Proxy hin. Irgendwo in der Nähe von Basel verschickt ein Router oder PC vermutlich Spotify-Phishing, ohne dass der Besitzer davon weiß.
F12 drücken lohnt sich
Im HTML-Quelltext steht ganz oben:
<SCRIPT src="chrome-extension://eppiocemhmnlbhjplcgkofciiegomcon/executors/200.js" ... bis_use="true"></SCRIPT>
<META name=GENERATOR content="MSHTML 11.00.10570.1001">
<BODY bis_status="ok" bis_frame_id="2444">
Das ist kein Angriff auf euren Browser. Mailprogramme führen so etwas nicht aus. Es ist Müll aus dem Browser des Täters: Eine installierte Erweiterung hat dieses Script-Tag in die Seite injiziert, und beim Kopieren ist es ins Template gewandert. Die bis_-Attribute kennt man von Erweiterungen, die selbst Nutzerdaten sammeln. Der Phisher hat also vermutlich ein Datensammel-Plugin im Browser. Ironie kann man nicht erfinden.
Die beiden Logos sind Hotlinks. Eins kommt aus Spotifys eigenem Newsroom-Speicher bei Google Cloud. Das andere aus der WordPress-Mediathek einer Gastronomie-Website, <gastro-betrieb>[.]de. Dateiname nach Bildersuche-Muster. Da hat jemand „spotify logo png“ gegoogelt und den ersten Treffer genommen.
Das Linkziel
Hinter „Jetzt aktualisieren“ steckt hxxps://www.sfopity[.]com. Lest es langsam: s-f-o-p-i-t-y. Dieselben sieben Buchstaben wie spotify, nur p, t und f sind reihum vertauscht. Gleiche Länge, gleicher Anfang, gleiches Ende. Genau die Stellen, die das Auge beim Überfliegen prüft.
Die Domain wurde am 20. September 2026 bei Mesh Digital registriert, 38 Tage vor dem Versand. DNS und Proxy laufen über Cloudflare, der echte Server dahinter ist verborgen. VirusTotal kennt die URL mit 2 von 92 Treffern (ESET: Phishing). Beim letzten VT-Scan am 3. Oktober antwortete Cloudflare mit Fehler 520, der Server dahinter war noch nicht erreichbar. Ob das Kit am 28. Oktober live war, lässt sich passiv nicht sagen. Ich rufe solche Links grundsätzlich nicht auf.
Was die eigentlich wollen
Wer klickt, landet nach dem üblichen Muster auf einem Spotify-Login-Klon. Erst E-Mail und Passwort, dann „Zahlungsmethode aktualisieren“: Kartennummer, Ablaufdatum, CVC. Gut möglich, dass danach noch ein Fake-Fenster für den 3-D-Secure-Code kommt.
Mit der Karte wird eingekauft oder sie wird weiterverkauft. Das Spotify-Konto selbst ist Bonus: Premium-Accounts werden im Paket gehandelt. Und wer sein Spotify-Passwort auch für Mail, Firmen-VPN oder das Hosting-Konto nutzt, hat gerade mehr verloren als seine Playlists.
Woran ihr's erkannt hättet
Der Link. Mit der Maus drüberfahren, auf dem Handy lange drücken. sfopity[.]com ist nicht spotify.com. Langsam lesen, Buchstabe für Buchstabe.
Der Absender. Spotiy bei einer .de-Domain eines Hosters. Spotify schreibt von spotify.com.
Betreff und Text widersprechen sich. Oben 24-Stunden-Sperre, unten freundliche Bitte. Echte Zahlungsmails sind langweilig konsistent.
Keine Anrede mit Namen. Spotify kennt euren Namen. „Liebe Spotify-Nutzerin, lieber Spotify-Nutzer“ heißt: Die Absender kennen ihn nicht.
„spotify premium“ klein geschrieben. Keine Marke schreibt ihren Produktnamen so.
Was ihr tun könnt
App statt Link. Zahlungsprobleme zeigt Spotify in der App und unter spotify.com im Konto. Wer dort nichts sieht, hat kein Problem. Das gilt für jedes Abo, nicht nur für Musik.
Passwort-Manager mit Autofill. Der füllt auf sfopity[.]com nichts aus, weil die Domain nicht passt. Das ist der zuverlässigste Typosquat-Detektor, den es gibt.
Eigene Domains absichern, auch die „unwichtigen“. sslout[.]de zeigt, was passiert, wenn eine Domain keine Mail-Records hat: Jeder kann sie als Absender nutzen. Eine Domain ohne Mailversand bekommt v=spf1 -all und DMARC p=reject. Ob eure Domains sauber konfiguriert sind, zeigt der Mail-Check hier auf der Seite.
Dial-up-Blocklisten beim Provider aktivieren. Mails direkt von Privatkunden-DSL-Anschlüssen sind fast immer Spam. Listen wie Spamhaus PBL fangen genau das ab. Bei vielen Hostern ist das ein Haken in den Einstellungen.
Keine Firmenkarte in privaten Abos. Und für SaaS-Abos im Betrieb virtuelle Karten mit Limit nutzen. Dann ist der Schaden gedeckelt, falls doch jemand eintippt.
Fazit
Technisch ist das Billigware: Bot-Versand, kein SPF, Template mit Browser-Müll, geklaute Logos. Die eine Stelle, an der sich jemand Mühe gegeben hat, ist die Domain. Und genau die reicht, weil niemand „spotify“ Buchstabe für Buchstabe liest.
* Die Website, von der eines der Logos per Hotlink geladen wurde, ist redigiert (<gastro-betrieb>[.]de). Der Betrieb hat mit der Kampagne nichts zu tun, die Täter haben nur ein öffentlich erreichbares Bild verlinkt. Die vollständigen IOCs liegen intern.