8. November 2026
[NAME], du hast ein Aldi-Fleischpaket gewonnen - aus einer Vorlage für jemand anderen

Tobias Wilke
@wilketob
Die Mail beginnt mit „[NAME]“. Nicht mit meinem Namen, sondern mit den eckigen Klammern. Der Absender hat vergessen, den Platzhalter zu füllen. Das ist noch nicht einmal der größte Patzer in dieser Mail.
Interessanter ist, wo der Klick am Ende landet: beim selben Affiliate-Tracker wie das Cloud-Storage-Phishing, das ich vorgestern auseinandergenommen habe. Anderer Köder, andere Marke, gleiche Rohre.
Die Mail: Gratis-Fleisch für Leute, die nicht lesen
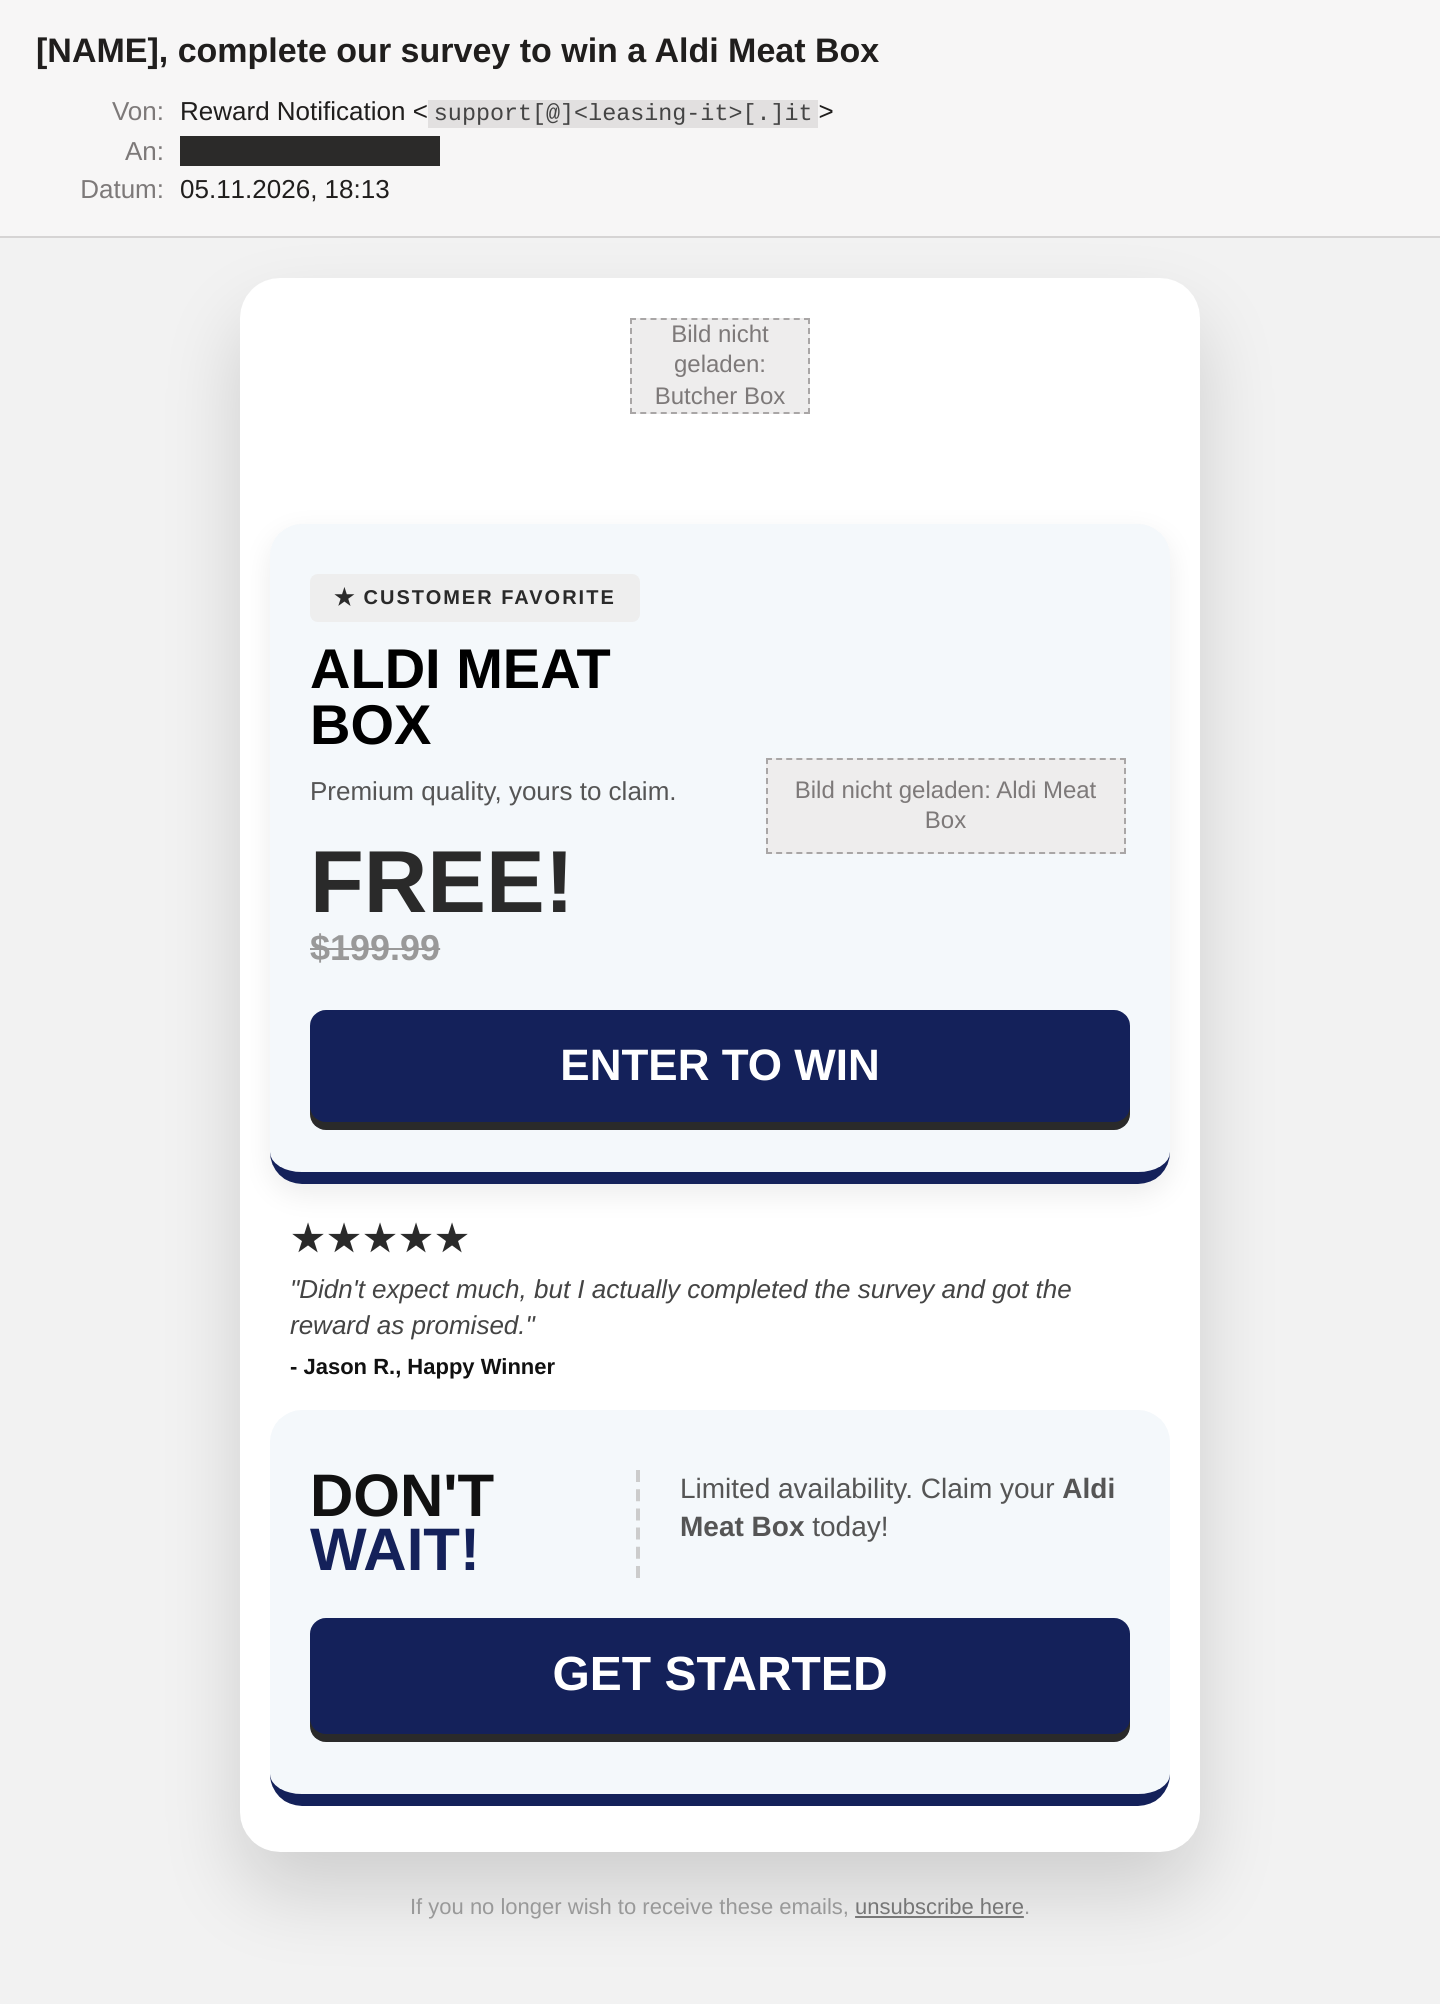
Betreff: [NAME], complete our survey to win a Aldi Meat Box. Absender: „Reward Notification“. Die Mail ist komplett auf Englisch und rechnet in Dollar. Ein Paket im „Wert“ von $199.99 gibt es „FREE!“. Die Abteilung Social Proof liefert Jason R.:
"Didn't expect much, but I actually completed the survey and got the reward as promised."
Was man gewinnt, bleibt unklar. Der Betreff spricht von einer Verlosung („to win“), der Body von einem Geschenk („yours to claim“), der Button wieder von einer Verlosung („Enter To Win“). Darunter folgt der Pflichtdruck: „Limited availability“, „DON'T WAIT!“.
Copy-Paste mit Restspuren
Ein Blick in den HTML-Quelltext lohnt sich, denn die Vorlage verrät sich an mehreren Stellen. Der Seitentitel lautet Elevate Your Kitchen. Das Aldi-Logo hat den Alt-Text Butcher Box, den Namen eines US-Fleischversenders. Oben steht noch <!-- V2 TEMPLATE -->. Jemand hat also eine Küchen- oder ButcherBox-Vorlage genommen und nur Produktname und Bilder ausgetauscht.
Den Rest hat er nicht mehr aufgeräumt. Die große Headline oben ist ein leerer Absatz. Daneben steht eine leere Tabellenzeile, wo vermutlich mal ein Prozent-Badge war (das CSS für .big-percent ist noch da). Eine Hintergrundfarbe lautet #, also gar nichts. Und der Abmeldelink steht im Quelltext als {https://…} in geschweiften Klammern. Mailclients machen daraus einen relativen Link ins Nichts. Selbst die Opt-out-Attrappe ist kaputt.
Das Aldi-Logo kommt übrigens nicht von Aldi, sondern ist von images.seeklogo.com eingebunden, einer öffentlichen Logo-Sammlung. Das Produktbild liegt auf ni03hfph[.]com (alle bösartigen Domains und IPs sind hier defangt, damit nichts aus Versehen klickbar ist). Den Host kenne ich seit September als Asset-Server eines CPA-Netzwerks, also eines Netzwerks, das Partner pro gewonnenem Kunden bezahlt. Der Pfad /686/offers/21788/ passt zum bekannten Schema, nur die Offer-Nummer ist neu.
Absender: ein Leasing-Konzern aus Italien
Im From steht support[@]<leasing-it>[.]it. Die Domain gehört zur italienischen Niederlassung eines Leasing-Unternehmens. Mit Aldi hat sie nichts zu tun, mit dem Versand auch nicht. Die Mail kam von 34[.]75[.]165[.]95, einer virtuellen Maschine in der Google Compute Engine (AS396982, Region us-east1).
Die Domain erlaubt in ihrem SPF-Eintrag nur eigene Server und Microsoft 365. Danach folgt ~all, also Softfail statt harter Ablehnung. DKIM-Signatur: keine. DMARC steht auf p=none und beobachtet damit nur, statt durchzusetzen. Damit ist das Spoofing nicht verboten, sondern nur auffällig. Der Leasing-Konzern ist hier Opfer, nicht Täter.
SpamAssassin gab 6.6 bei einer Schwelle von 7.0, also knapp vorbei. Exakt derselbe Wert stand schon bei drei Wellen der Cloud-Storage-Familie. Rspamd war deutlicher: 11.80 Punkte und X-Spam: Yes. Mein Analyse-Postfach nimmt absichtlich alles an. Ein Postfach mit Spam-Ordner hätte diese Mail dort einsortiert.
Was hinter dem Button passiert
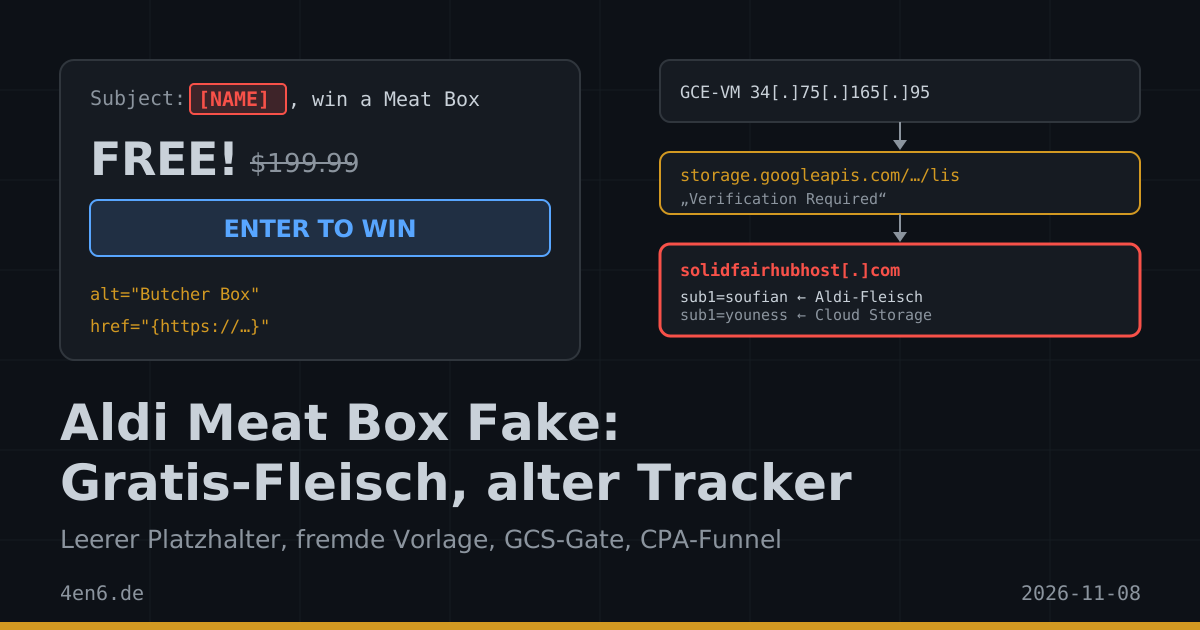
Beide Buttons zeigen auf storage.googleapis.com/ygfrqhsdfqghsdgcgh/lis. Das ist ein HTML-Objekt in einem Google-Cloud-Storage-Bucket, dessen Name nach Tastatur-Gehämmer aussieht. Aufgerufen habe ich es nicht. VirusTotal kennt es: hochgeladen am 3. November um 15:17 UTC, also zwei Tage vor dem Versand. Der Seitentitel lautet „Verification Required“, und 3 von 93 Engines melden Phishing.
Spannend ist, wohin das Gate weiterleitet. VirusTotal hat beim Crawlen einen ausgehenden Link gefunden:
hxxps://www.solidfairhubhost[.]com/5ZQZW1S/2CKKT49F/?sub1=soufian&sub2=03
Das ist derselbe Tracker wie beim Cloud-Storage-Phishing vom 6. November. Dort stand sub1=youness, hier sub1=soufian. Der Parameter sub1 ist in Affiliate-Netzwerken die Kennung des Partners, der den Traffic bringt, frei wählbar und kein Klarname. sub2=03 passt zum Upload-Tag.
Das zeigt die eigentliche Struktur: Ein Netzwerk stellt Tracker, Asset-Server und Abmelde-Domains. Mehrere Partner bringen eigene Köder mit. Der eine verschickt „Zahlung fehlgeschlagen“, der andere Gratis-Fleisch.
Die Abmelde-Domain bestätigt das. servershiftertech[.]com nutzt dasselbe Pfadschema /o-xxxx-d21-<32 Hex-Zeichen> und denselben Seitentitel „We are sorry to see you go“ wie coredatafye[.]com aus den früheren Wellen. Beide Domains wurden am 11. Juni 2026 registriert, allerdings bei zwei verschiedenen Registraren. Da wurde Vorrat angelegt. VirusTotal: 14 von 93.
Was die eigentlich wollen
Wer klickt, landet nach dem Gate bei einem Umfrage-Offer. Gesehen habe ich die Landingpage nicht, das Muster ist aber Standard: drei harmlose Fragen, dann „Glückwunsch, gewonnen!“. Für den Versand werden nur ein paar Dollar fällig, bitte Kartendaten eingeben. Im Kleingedruckten steckt ein Monatsabo. Name, Adresse und Telefonnummer gehen zusätzlich in den Lead-Handel. Der Partner soufian kassiert pro Abschluss.
Für ein KMU ist das kein Weltuntergang, aber ärgerlich. Eine Firmenkarte mit Abo-Abbuchungen fällt oft erst in der Monatsabrechnung auf. Eine Firmen-Mailadresse, die im Formular landet, gilt danach als „aktiv“ und bekommt mehr davon.
Woran ihr's erkannt hättet
[NAME]im Betreff. Wer nicht einmal seine eigene Serienmail testet, verlost auch kein Fleisch.- Absender passt nicht. „Reward Notification“ von einer italienischen Leasing-Domain für eine Aldi-Aktion.
- Englisch und Dollar an ein deutsches Postfach.
- Der Link führt nicht zu Aldi, sondern auf
storage.googleapis.commit kryptischem Bucket-Namen. Maus drüber halten reicht. - Gewinnen, geschenkt, verlost - alles gleichzeitig. Echte Aktionen haben Teilnahmebedingungen und ein Impressum.
Was ihr tun könnt
- Spam-Markierung ernst nehmen. Rspamd hat
X-Spam: Yesgesetzt. Lasst so markierte Mails in den Spam-Ordner sortieren, statt sie im Posteingang zu lassen. - Externe Bilder standardmäßig blockieren. Dann bekommt
ni03hfph[.]comkein Signal, dass die Mail geöffnet wurde. - Firmenkarten mit Push-Benachrichtigung und Limit. Eine „Versandgebühr“ von zwei Dollar und die erste Abo-Abbuchung fallen dann sofort auf.
- Eigene Domain gegen Spoofing absichern. Was dem Leasing-Konzern passiert ist, passiert jeder Domain mit
p=none. Prüft euren DMARC-Eintrag, etwa mit dem Mail-Check hier auf der Seite, und geht schrittweise aufquarantineoderreject. - Umfrage-Gewinnspiele per Mail grundsätzlich ignorieren. Kein Händler verschickt Gewinne über einen Google-Bucket.
Fazit
Handwerklich ist das die schwächste Mail dieser Familie: leerer Platzhalter, fremde Vorlage, kaputter Abmeldelink. Spannend macht sie nur der Tracker dahinter. Er verbindet Aldi-Fleisch und Cloud-Speicher-Panik zu einem Netzwerk mit wechselnden Partnern. Die Köder kommen und gehen, solidfairhubhost[.]com bleibt.
Die Domain des gespooften Absenders ist redigiert (<leasing-it>[.]it). Das Unternehmen ist hier selbst Opfer: Seine Adresse wurde ohne sein Zutun missbraucht, und SPF-Softfail plus DMARC ohne Durchsetzung haben das nicht verhindert. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.