9. November 2026
Fake-Umfrage der Techniker Krankenkasse: 60 % Rabatt auf den Haltungskorrektor, geliefert aus dem Google-Bucket

Tobias Wilke
@wilketob
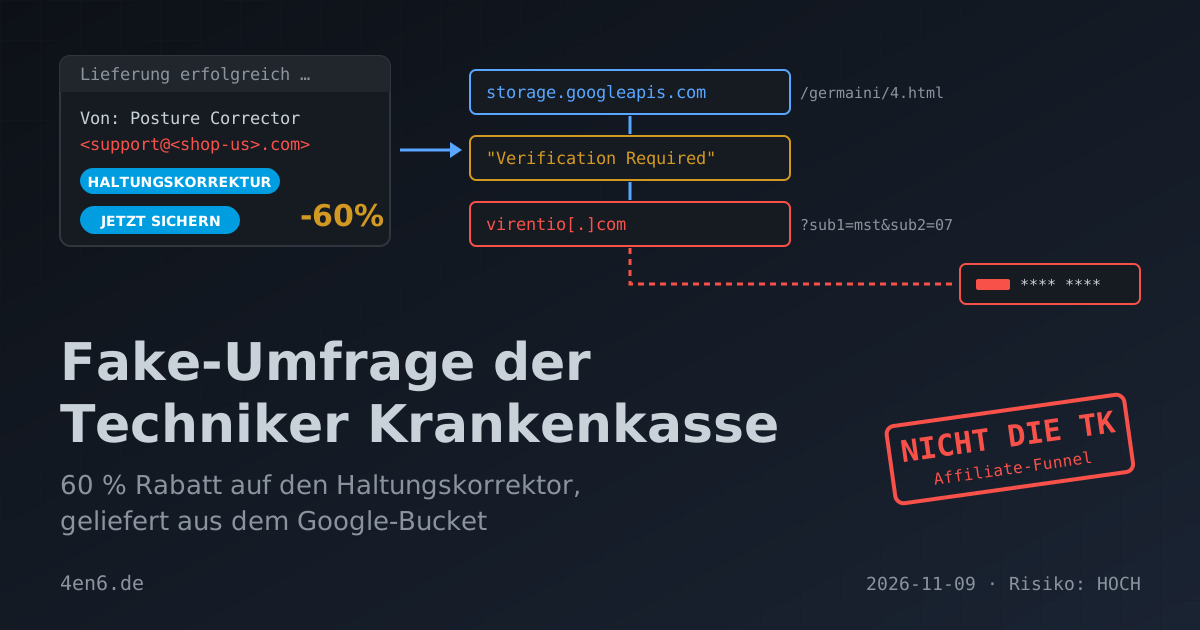
„Lieferung erfolgreich vorbereitet!“ Schön. Ich habe nur nichts bestellt. Die Mail kam am Samstagabend, und drin ging es dann gar nicht um eine Lieferung. Die Techniker Krankenkasse will angeblich wissen, wie es meinem Rücken geht. Wer die Umfrage ausfüllt, bekommt 60 % Rabatt auf einen Haltungskorrektor.
Die TK verkauft keine Haltungskorrektoren. Sie verschickt auch keine Umfragen von der Adresse eines amerikanischen Möbelshops. Genau das passiert hier aber.
Was in der Mail steht
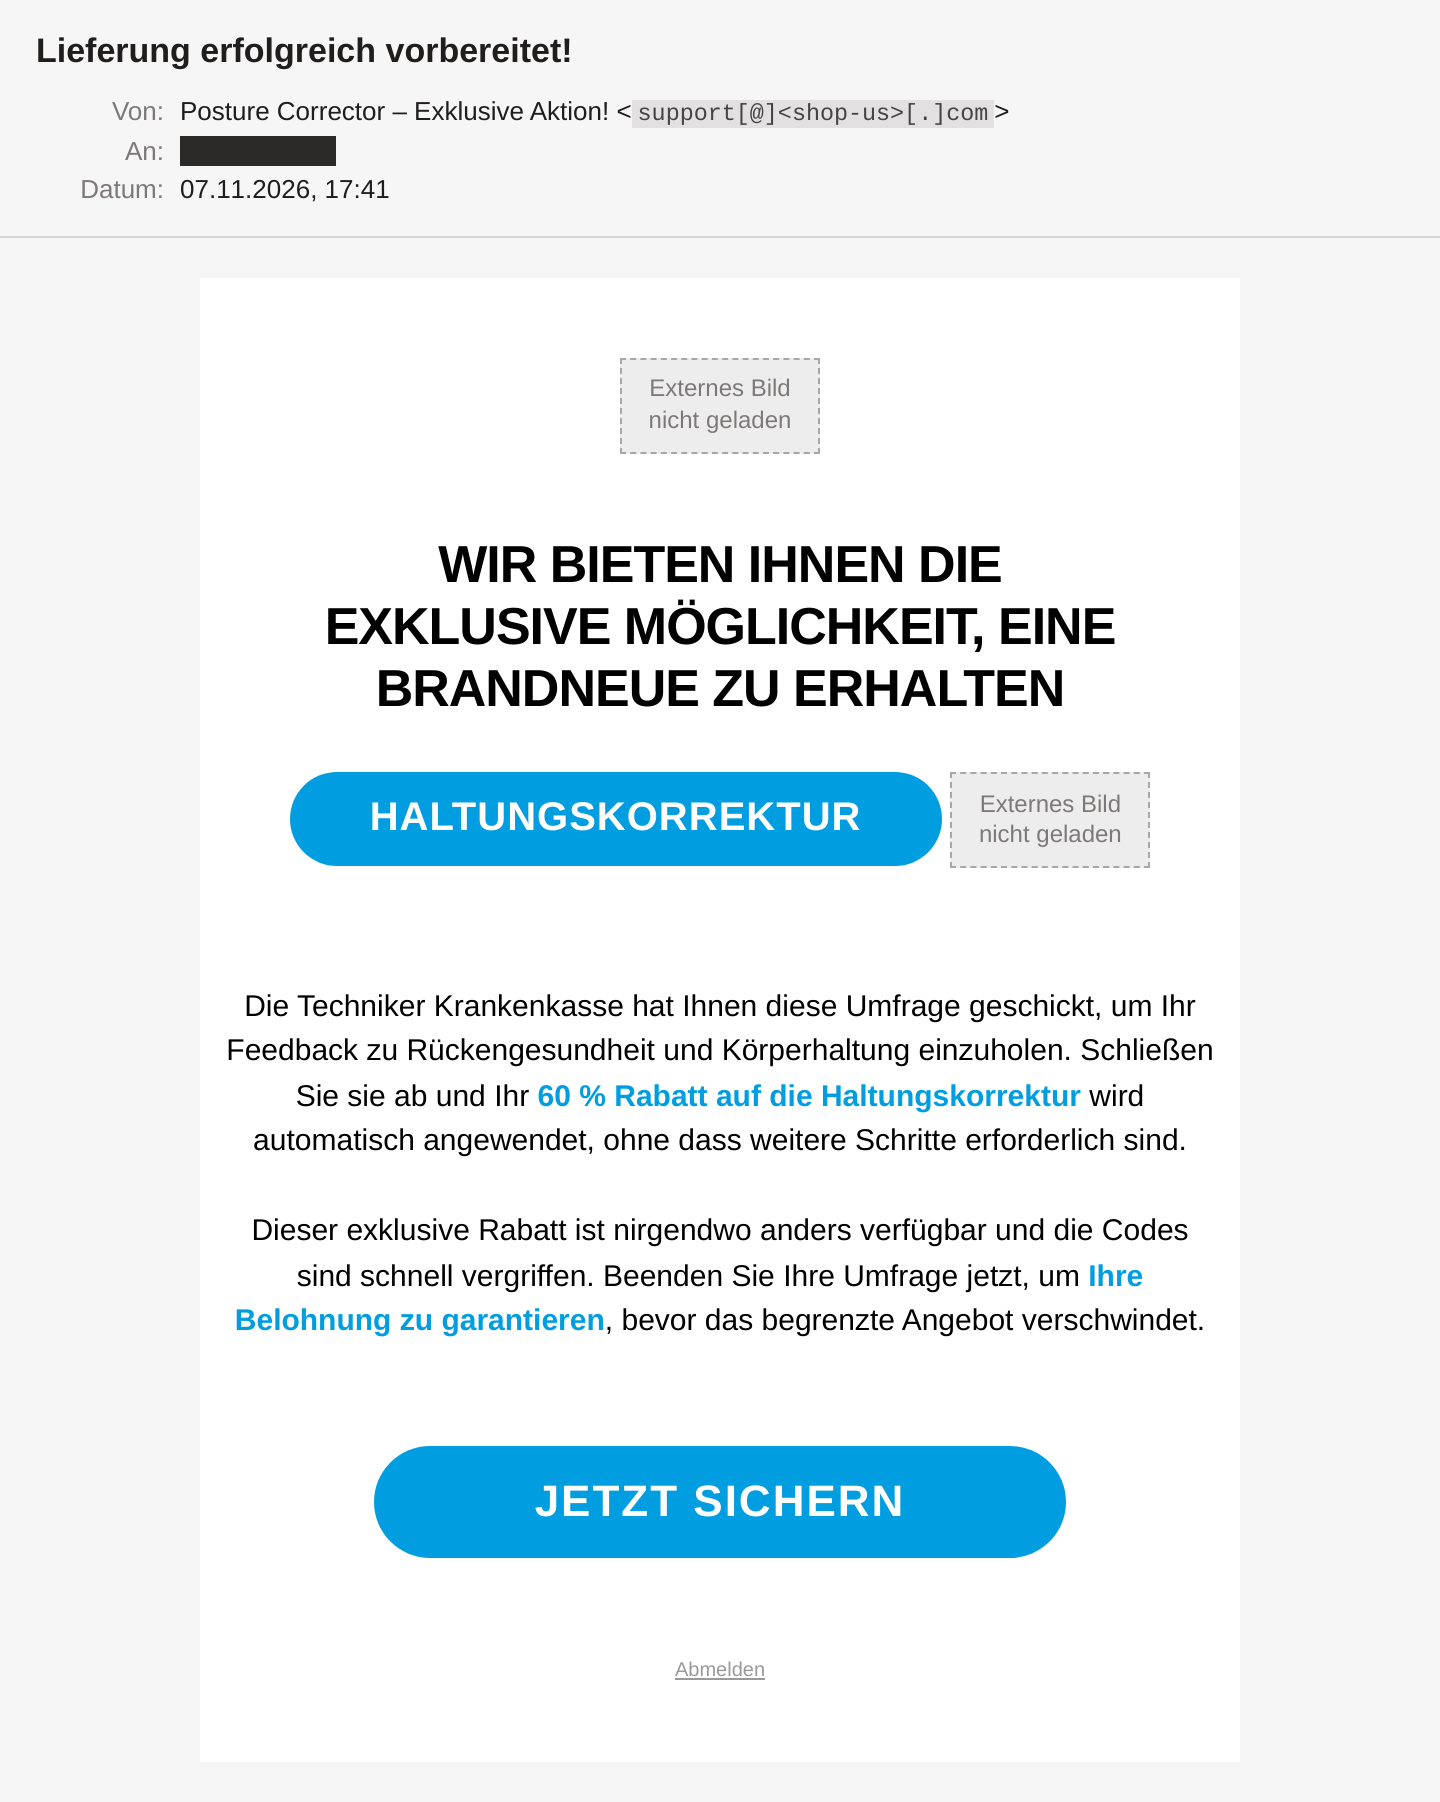
Die Headline in Großbuchstaben: „WIR BIETEN IHNEN DIE EXKLUSIVE MÖGLICHKEIT, EINE BRANDNEUE ZU ERHALTEN“. Eine brandneue was? Der Satz hört einfach auf. Darunter ein blaues Badge mit „HALTUNGSKORREKTUR“, als hätte jemand das Produkt aus dem Englischen übersetzt und dabei den Korrektor zur Korrektur gemacht.
Dann der eigentliche Köder:
Die Techniker Krankenkasse hat Ihnen diese Umfrage geschickt, um Ihr Feedback zu Rückengesundheit und Körperhaltung einzuholen. Schließen Sie sie ab und Ihr 60 % Rabatt auf die Haltungskorrektur wird automatisch angewendet, ohne dass weitere Schritte erforderlich sind.
Dazu der übliche Druck: „Codes sind schnell vergriffen“, „bevor das begrenzte Angebot verschwindet“. Ein Button „JETZT SICHERN“, darunter „Abmelden“. Beide Links zeigen auf dieselbe Adresse. Wer sich abmelden will, landet also genau da, wo auch die Klicker landen.
Die Farbe stimmt übrigens. #009EE0 ist TK-Blau. Im Quelltext heißt die Variable dafür allerdings --accent-red. Das Template war ursprünglich für eine rote Marke gebaut, jemand hat nur den Farbwert getauscht.
Der Blick in Header und Quelltext
Absender ist support[@]<shop-us>[.]com, ein echter Onlineshop aus den USA. Mit dem Versand hatte der Shop nichts zu tun. Die Mail kam von 35[.]188[.]141[.]67, einer virtuellen Maschine in der Google Cloud (Rechenzentrum Iowa). URLs und IPs der Täter sind hier defangt, damit nichts aus Versehen angeklickt wird.
Spannend ist die SPF-Prüfung. Sie meldet nicht „fail“ oder „softfail“, sondern permerror. Der Shop hat zwar einen SPF-Eintrag, aber darin steht ein include auf die Domain eines früheren Dienstleisters. Diese Domain steht inzwischen bei einem Domainhändler zum Verkauf, ein SPF-Eintrag ist dort nicht mehr hinterlegt. Damit ist der ganze SPF-Eintrag des Shops kaputt, für jede Mail. Wer die verwaiste Domain kauft, könnte sich sogar selbst als erlaubter Versender eintragen. DKIM gibt es keins, DMARC steht auf p=none ohne Report-Adresse. Der Shop bekommt vom Missbrauch also nichts mit.
Mein Analyse-Postfach nimmt absichtlich alles an, sonst könnte ich solche Mails nicht auseinandernehmen. Ein normal konfiguriertes Postfach hätte bei diesem Header-Bild zumindest den Spam-Ordner bemüht.
Wenn ihr F12 drückt und in den HTML-Quelltext schaut, wird es lustig. Das Template ist voller englischer Bauanleitungen: COLOR THEME CONFIGURATION – Easily edit theme colors here!, [EDITABLE] HERO HEADLINE & PRODUCT BADGE, [EDITABLE] CALL TO ACTION. Dazu CSS-Klassen wie .laptop-container und .platform, die im Body gar nicht mehr vorkommen. Die Vorlage stammt offensichtlich aus einem Laptop-Gewinnspiel. Ein Baukasten zum Ausfüllen, und ausgefüllt hat ihn jemand mit wenig Zeit.
Das TK-Logo hat der Absender nicht selbst gehostet. Es kommt von encrypted-tbn0.gstatic.com, das ist der Vorschaubild-Cache der Google-Bildersuche. Jemand hat nach „Techniker Krankenkasse Logo“ gegoogelt und die Thumbnail-URL kopiert. Das Produktbild liegt dagegen auf snaparia[.]com, einer Domain vom Juni 2026 hinter Cloudflare und einem Privacy-Dienst.
Was die eigentlich wollen
Der Button führt nicht zur TK, sondern auf hxxps://storage.googleapis.com/germaini/4.html. Das ist eine einzelne HTML-Datei in einem Google-Cloud-Storage-Bucket. Der Bucket heißt „germaini“, vermutlich sollte das „germany“ werden. Hochgeladen wurde die Datei laut VirusTotal genau 20 Minuten vor dem Versand.
Die Seite trägt den Titel „Verification Required“. Das ist eine Fake-Prüfseite, die Scanner aussortiert und Menschen weiterleitet. Von dort geht es zu virentio[.]com mit den Parametern sub1=mst&sub2=07. Das ist ein Affiliate-Tracker. mst ist das Kürzel des Vermittlers, 07 der Versandtag. Für jeden Klick, aus dem ein Kunde wird, kassiert mst eine Provision.
Was danach kommt, habe ich nicht gesehen, denn ich rufe solche Links grundsätzlich nicht auf. Das Muster kennen wir aber aus den Vorgängern: ein paar Fragen zur Rückengesundheit, dann „Glückwunsch, Rabatt freigeschaltet“, dann ein Bestellformular mit Name, Adresse, Telefon und Kreditkarte. Gern mit einem kleinen Betrag am Anfang und einem Abo im Kleingedruckten.
Alte Bekannte aus der Google-Cloud
Diese Mail ist kein Einzelstück. Versand von einer Google-VM, gespoofte Fremddomain, Landing im Google-Bucket: Diesen Baukasten kennen wir seit der HUK-COBURG-Umfrage im Juni. Damals gab es ebenfalls 60 % Rabatt nach einer Umfrage, nur auf eine Dashcam.
Zuletzt tauchte derselbe Aufbau mit demselben „Verification Required“-Gate in der Cloud-Speicher-Welle vom 6. November auf. Dort leitete das Gate an den Tracker solidfairhubhost[.]com weiter. Jetzt ist es virentio[.]com, gleiches Pfadschema, anderer Vermittler. Alle bekannten Domains dieses Netzes wurden zwischen dem 11. und dem 24. Juni 2026 registriert, verteilt auf zwei Registrare. Da hat jemand auf Vorrat eingekauft und schaltet die Domains nach und nach frei.
Woran ihr's erkannt hättet
- Die Absenderadresse. Die TK schreibt nicht von der Domain eines US-Shops. Ein Blick auf die Adresse hinter dem Anzeigenamen reicht.
- Betreff und Inhalt passen nicht zusammen. „Lieferung erfolgreich vorbereitet!“, aber im Text geht es um eine Umfrage.
- Eine Krankenkasse mit Rabatt-Aktion. Gesetzliche Kassen verkaufen keine Wellness-Gadgets mit Countdown.
- Der Link. Mit der Maus über „Jetzt sichern“ fahren:
storage.googleapis.com/germaini/…ist nichttk.de. - Der Satz, der mitten drin aufhört. „Eine brandneue zu erhalten“. Eine brandneue was?
Was ihr tun könnt
- Im Team einmal klarstellen: Krankenkassen, Banken und Versicherungen verteilen keine Rabatte per Umfrage-Mail. Wer so etwas bekommt, löscht es oder fragt nach.
- Links auf rohe Cloud-Speicher-Objekte misstrauisch behandeln. Eine Mail mit
storage.googleapis.com/…/datei.htmlals Hauptlink, ohne DKIM und ohne gültiges SPF, gehört in die Quarantäne. Viele Mail-Gateways können das als Regel abbilden. - Externe Bilder im Mailprogramm standardmäßig blockieren. Dann erfährt
snaparia[.]comnicht, dass ihr die Mail geöffnet habt. - Firmenkarten mit Limit und Push-Benachrichtigung. Ein „nur 4,95 € Versand“ oder die erste Abo-Abbuchung fällt sofort auf.
- Den eigenen SPF-Eintrag aufräumen. Schaut nach, ob darin noch Dienstleister stehen, die ihr längst gekündigt habt. Setzt DMARC mit Report-Adresse, damit ihr Missbrauch überhaupt seht. Prüfen könnt ihr das mit dem Mail-Check hier auf der Seite.
Fazit
Handwerklich ist das Mittelmaß: ordentliches Deutsch und richtige Farbe, aber ein abgebrochener Satz und Bauanleitungen im Quelltext. Das Geschäftsmodell funktioniert trotzdem. Google liefert Versand, Hosting und sogar das Logo, der Affiliate liefert den Köder und die TK ihren guten Namen, ohne gefragt zu werden. Wer Rückenschmerzen hat, geht besser zur Physiotherapie als auf „Jetzt sichern“.
Die Domain des gespooften Absenders ist redigiert (<shop-us>[.]com). Der Shop ist hier selbst Opfer: Seine Domain wurde ohne sein Zutun als Absender missbraucht, sein Mailserver war nicht beteiligt. Ein verwaister SPF-Eintrag eines früheren Dienstleisters ist ohne eigene IT-Abteilung leicht zu übersehen. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.