16. November 2026
SEPA-Klärung erbeten: Dasselbe Phishing-Kit, diesmal aus einem gekaperten Webspace verschickt

Tobias Wilke
@wilketob
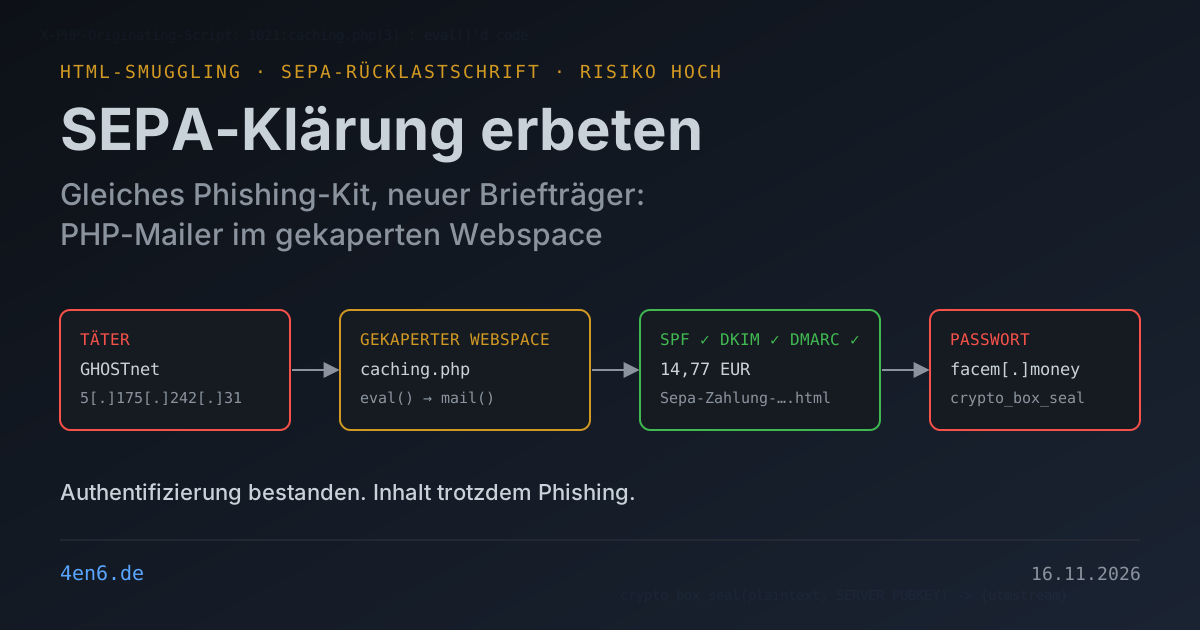
14,77 EUR. So viel soll ich angeblich schulden, und die "Debitorenbuchhaltung" will das "unverzüglich" klären. Ein Scan vom Multifunktionsgerät liegt bei, vier Seiten PDF. Nur ist der Anhang kein PDF, sondern genau das Phishing-Kit, das ich hier seit Juni verfolge.
Langweilig wird es trotzdem nicht. Diesmal hat der Betreiber den Briefträger gewechselt. Und die Mail räumt nebenbei mit einer Annahme auf, die ich selbst veröffentlicht habe. URLs und IPs der Täter sind defangt, damit nichts aus Versehen angeklickt wird.
Die Mail: Buchhaltung ohne Firma
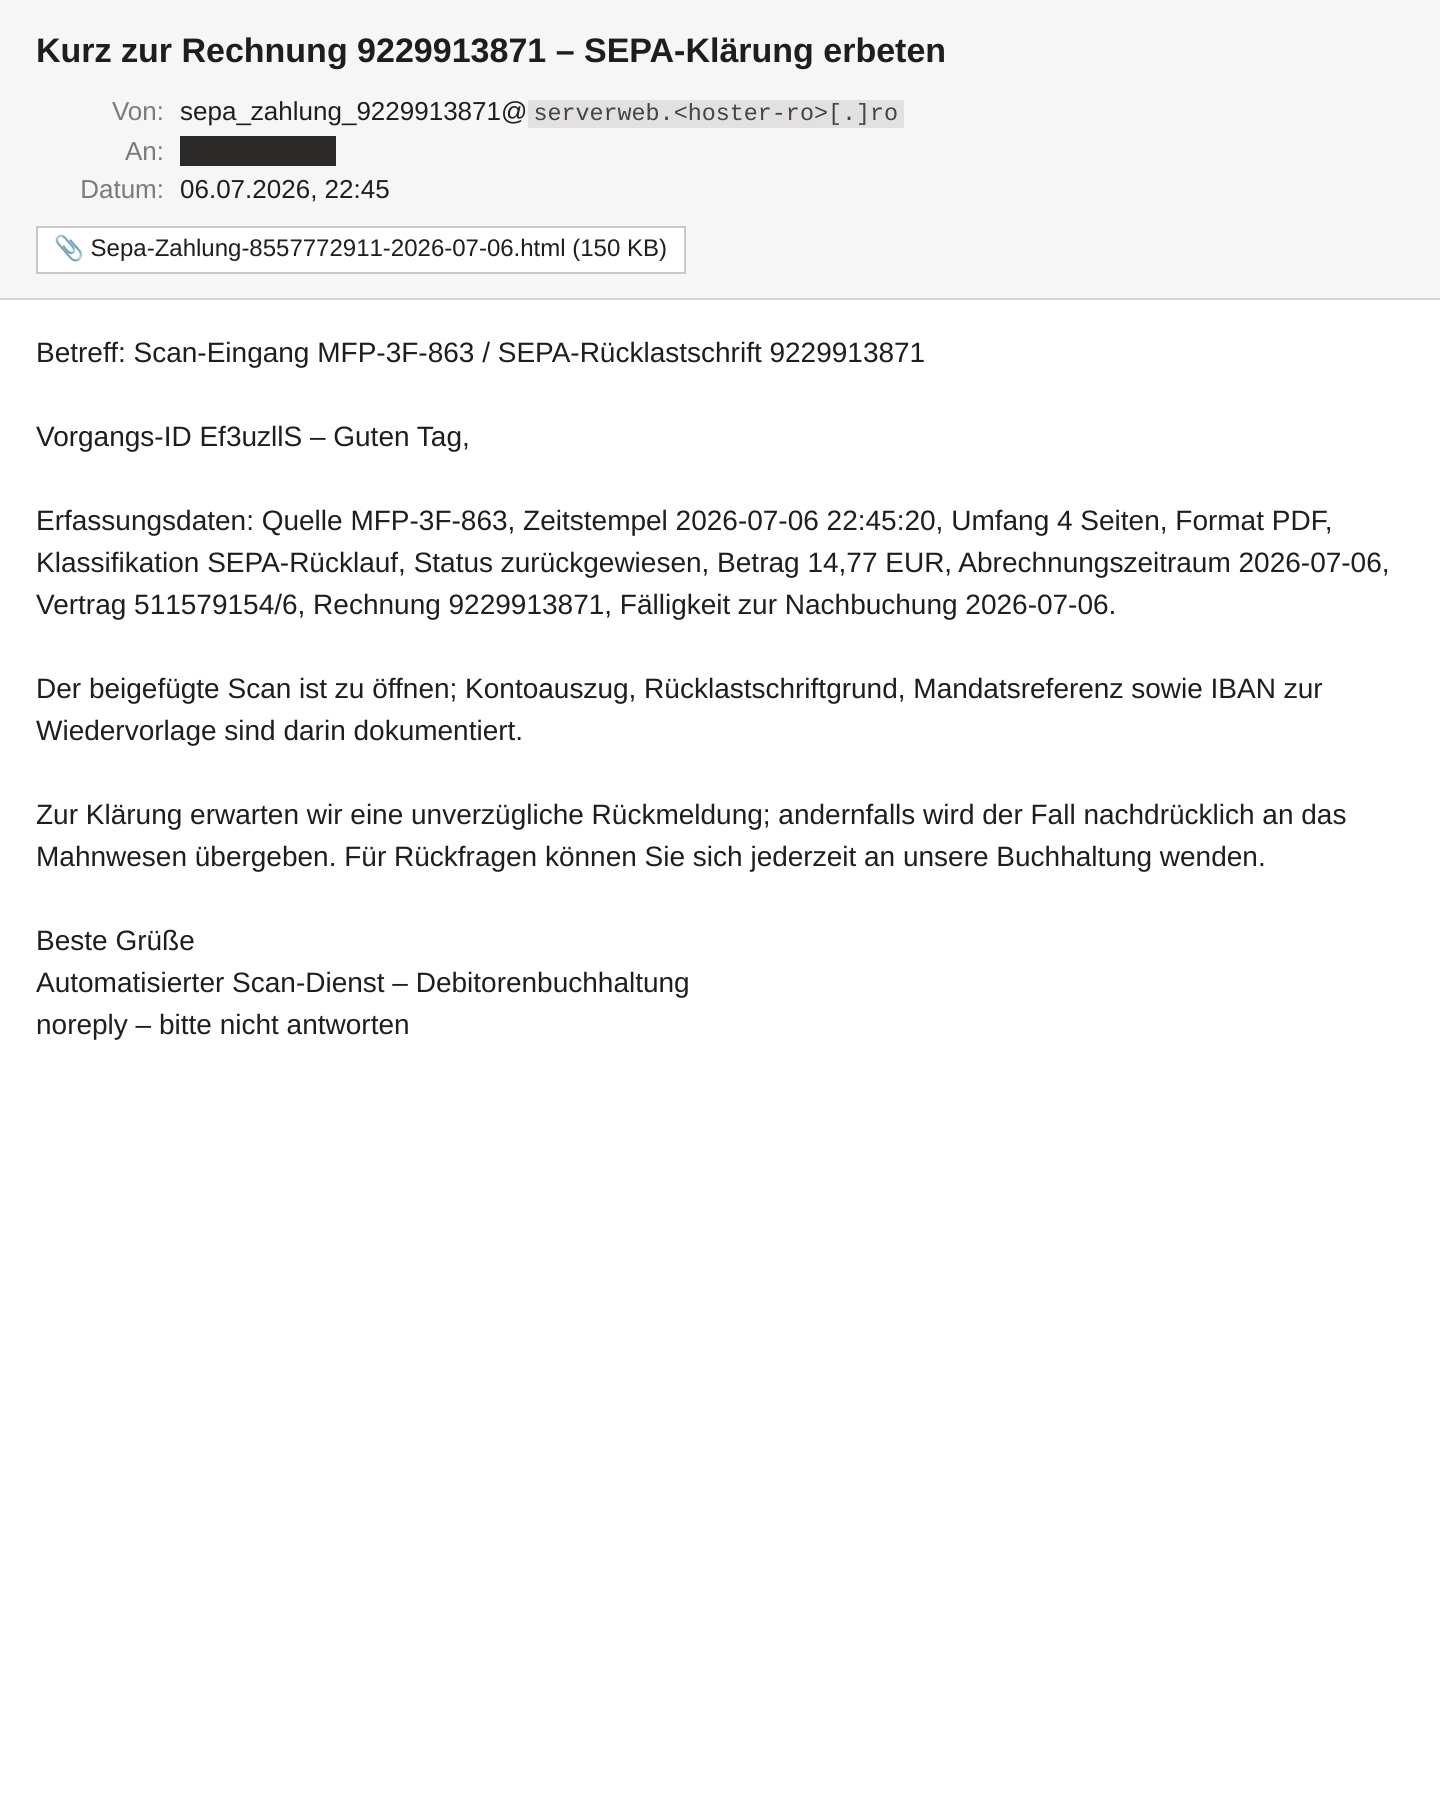
Der Betreff lautet Kurz zur Rechnung 9229913871 – SEPA-Klärung erbeten, verschickt am 6. Juli um 22:45 Uhr UTC. Absender ist sepa_zahlung_9229913871[@]serverweb.<hoster-ro>[.]ro. Kein Firmenname, keine Anrede, kein Impressum. Der Text beginnt mit einem zweiten Betreff, der nicht zum ersten passt:
Betreff: Scan-Eingang MFP-3F-863 / SEPA-Rücklastschrift 9229913871
Da hat der Generator zwei Vorlagen-Slots gleichzeitig befüllt. Danach folgt eine Aufzählung im Bürokratenton: "Status zurückgewiesen, Betrag 14,77 EUR, Abrechnungszeitraum 2026-07-06". Ein Zeitraum, der einen Tag lang ist. Der Zeitstempel des angeblichen Scans ist sekundengenau der Versandzeitpunkt der Mail. Und dann der Befehl: "Der beigefügte Scan ist zu öffnen". Wer nicht spurt, landet "nachdrücklich" im Mahnwesen.
Der Anhang: ein Login, der sich selbst zusammenbaut
Sepa-Zahlung-8557772911-2026-07-06.html ist 150 KB groß. Öffnet man ihn im Browser, sieht man zuerst drei hüpfende Ladepunkte. Darunter steht eine Bestellbestätigung aus Wort-Salat: "Gewicht Grau Haus", Artikel "Universität Kuh", Preise in Dollar. Das liest kein Mensch, und genau dafür ist es da. Der Unsinn soll Inhaltsfilter beschäftigen.
Die eigentliche Arbeit macht ein unsichtbares 1x1-SVG. Dessen Animation löst nach einer Millisekunde JavaScript aus, ganz ohne <script>-Tag. Der Code steht hex-kodiert in einer CSS-Variable. Er holt aus einer zweiten CSS-Variable rund 100 KB Base64, entschlüsselt sie per AES im Browser und schreibt das Ergebnis über die Seite. Dieser Trick heißt HTML Smuggling: Die Phishing-Seite reist verschlüsselt im Anhang mit und entsteht erst lokal. Ein URL-Scanner sieht nichts, weil es nichts zu scannen gibt.
Heraus kommt ein "Rechnungsportal Login" im Design meines Hosters ISPGateway, Logo inklusive, meine Mailadresse schon eingetragen. Das Passwort geht verschlüsselt per libsodium an hxxp://email-internal.facem[.]money/api/public/emails/verify. Der Server prüft es live. Bei Erfolg zeigt die Seite "BEZAHLT, keine Aktion erforderlich", damit niemand misstrauisch wird.
Ich habe den Anhang statisch mit Python entschlüsselt und mit den Samples der früheren Wellen verglichen. C2-Adresse, Public Key, Theme, Logo-Link und sogar der Code, der nach dem Laden die Spuren im Seitenquelltext verwischt: alles identisch mit Juni und Juli. Das Kit hat sich nicht bewegt.
Neu: Der Versand läuft über ein PHP-Skript
Bisher kamen die Mails dieser Serie aus gekaperten Postfächern. Ein Docker-Container auf einem GHOSTnet-Server loggte sich per SMTP bei einem indonesischen, dänischen oder vietnamesischen Mailserver ein und verschickte von dort. Diesmal sieht der Header anders aus:
Received: from cdn by serverweb.<hoster-ro>.ro with local (Exim 4.99.4)
X-PHP-Script: cdn.<hoster-ro>.ro/cgi-cache-e51e06/caching.php for 5[.]175[.]242[.]31
 X-PHP-Originating-Script: 1021:caching.php(3) : eval()'d code
X-Source-Dir: cdn.<hoster-ro>.ro:/public_html/cgi-cache-e51e06
Übersetzt: Im Webspace eines Hosting-Kunden in Rumänien liegt ein Ordner cgi-cache-e51e06. Klingt nach Technik, gehört da aber nicht hin. Darin steckt caching.php, das in Zeile 3 per eval() beliebigen Code ausführt. Jemand hat dieses Skript per HTTP aufgerufen, und PHP hat die Mail über den lokalen Mailserver verschickt. Diese Header setzt cPanel automatisch, um genau solchen Missbrauch nachverfolgbar zu machen. Danke dafür.
Die aufrufende IP ist 5[.]175[.]242[.]31, AS12586 GHOSTnet GmbH. Der Versender der ersten Welle im Juni war 5[.]175[.]242[.]116, dasselbe /24-Netz. Der Betreiber hat also nicht gewechselt, er hat nur ein zweites Versandmodul.
Der Effekt ist unangenehm: Weil der rumänische Server ganz legitim für seine Domain sprechen darf, bestehen SPF, DKIM und DMARC. Ein Postfach, das DMARC sauber durchsetzt, hätte diese Mail trotzdem angenommen. Authentifizierung beweist eben nur, wer geschickt hat, nicht was.
Was die eigentlich wollen
Das Ziel ist euer Login beim Hoster bzw. fürs Mailkonto. Wer es eingibt, liefert den Rohstoff für die nächste Welle. Ein Postfach wird zum nächsten Absender, ein Webspace zum nächsten PHP-Mailer, genau wie beim rumänischen Betrieb, der hier selbst Opfer ist. Dazu kommen Domain und DNS, und wer die Rechnungsmails mitliest, kann später echte Rechnungen manipulieren.
Eine Korrektur in eigener Sache
Im Kit steht eine Kampagnen-ID, diesmal 418877. In der Zwischenwelle hatte ich aus den IDs 459939 (24. Juni), 512950 (15. Juli) und 515364 (24. Juli) geschlossen, die Plattform vergebe sie fortlaufend. Diese Mail vom 6. Juli trägt aber eine kleinere ID als die vom Juni. Die Nummer ist also kein Zähler, aus dem sich Versandvolumen ablesen lässt. Vermutlich werden Kampagnen vorab angelegt und später verschickt, passiv beweisen lässt sich das nicht.
Stabil bleibt dagegen die Empfänger-ID 11044428. Sie taucht jetzt zum dritten Mal auf. Ich stehe seit mindestens Anfang Juli in derselben Zielliste.
Woran ihr's erkannt hättet
Eine Rechnung über 14,77 EUR ohne Firmennamen ist keine Rechnung. Ein "Scan" mit der Endung .html ist kein Scan. Und kein Rechnungsportal der Welt will euer Mailpasswort aus einem Anhang heraus. Wer genauer hinschaut, sieht den doppelten Betreff, die Rechnungsnummer, die nicht zur Anhangsnummer passt, und die Wegwerfadresse sepa_zahlung_<rechnungsnummer> auf einem rumänischen Server.
Was ihr tun könnt
HTML-Anhänge blockieren. Rechnungen kommen als PDF. Eine Regel, die .html und .htm in Quarantäne schiebt, stoppt diese komplette Serie, egal wie sauber SPF und DKIM aussehen.
Zwei-Faktor beim Hoster und im Mailkonto. Ein erbeutetes Passwort allein reicht dann nicht.
Logins nur übers eigene Lesezeichen. Nie aus einer Mail, nie aus einem Anhang.
Den eigenen Webspace ansehen. Unbekannte Ordner im Webroot, alte Plugins, nicht genutzte PHP-Mailfunktion abschalten, FTP- und cPanel-Passwörter wechseln. Sonst verschickt euer Server die nächste Welle.
DMARC-Pass nicht als Echtheitsbeweis lesen. Er sagt, dass der Server für die Domain sprechen darf. Ob die Domain zu eurem Geschäftspartner gehört, müsst ihr selbst prüfen, zum Beispiel mit dem Mail-Check hier auf der Seite.
Fazit
Gleiches Kit, gleiches Backend, gleicher Provider für die Steuerung. Der Betreiber investiert nicht in bessere Texte, sondern in Zustellbarkeit, und hat jetzt einen zweiten Weg, über fremde Server an euren Spamfilter vorbeizukommen. Die Texte bleiben holprig. Der HTML-Anhang bleibt die Schwachstelle der ganzen Serie.
Die kompromittierte Absender-Domain ist redigiert (<hoster-ro>[.]ro), auch im Screenshot. Der betroffene Betrieb in Rumänien ist hier selbst Opfer: In seinem Webspace wurde ein fremdes PHP-Skript abgelegt und für den Versand missbraucht. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.