18. November 2026
„new product“ aus China: Kein Phishing, aber ein 21-MB-PDF, das keiner prüfen kann

Tobias Wilke
@wilketob
Betreff: new product. Text: „Here i sent the new product to you.Pls check attachment!“ Wer ein Firmenpostfach hat, kennt diese Mails. Die meisten löschen sie ungelesen. Ich habe diese hier zerlegt, weil sie eine Frage aufwirft, die in keinem Awareness-Training vorkommt: Was macht ihr mit einer Mail, die vermutlich harmlos ist, deren Anhang ihr aber nicht prüfen könnt?
Kurz vorweg: Diesmal ist es kein Phishing. Ich habe trotzdem eine Meinung dazu.
Die Mail: Chinglish, Signatur, Download-Link
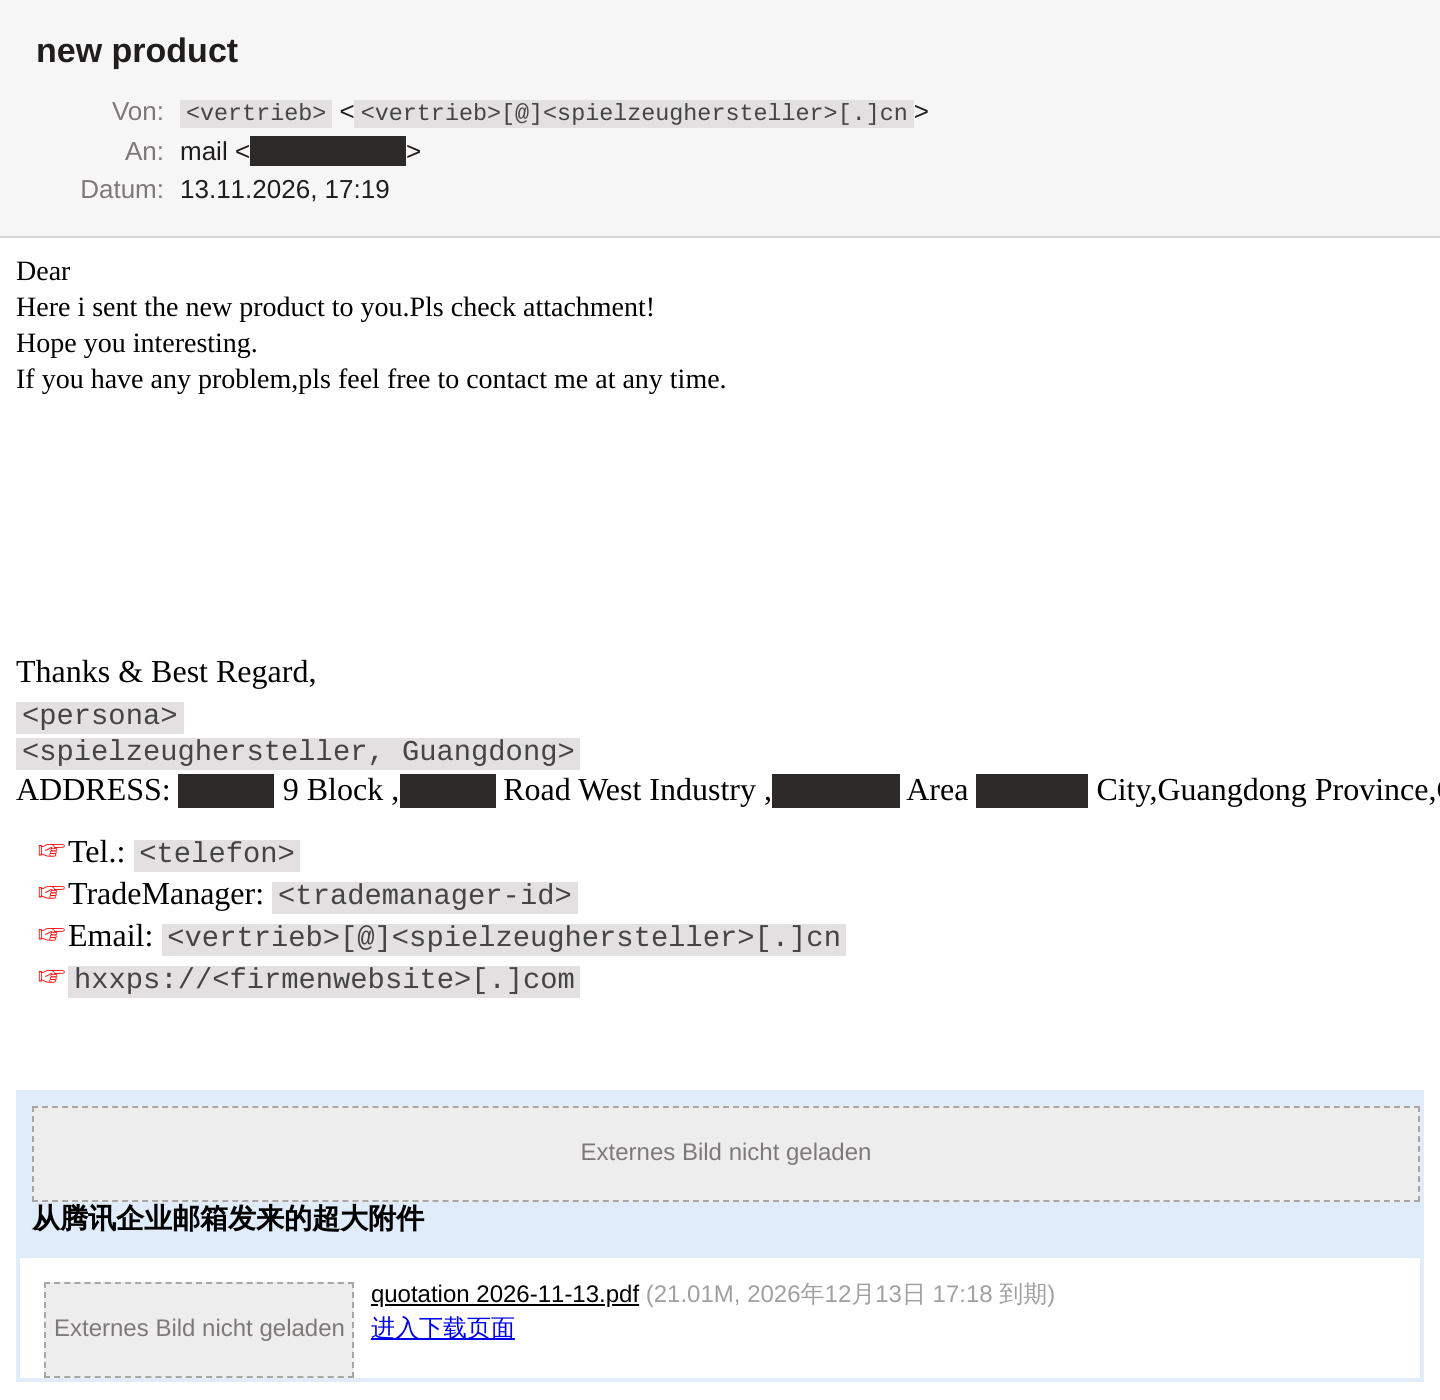
Absender ist ein Vertriebskonto mit Kürzel als Namen auf einer .cn-Domain (redigiert, warum steht unten). Der Text besteht aus drei Sätzen:
Dear

Here i sent the new product to you.Pls check attachment!

Hope you interesting.

If you have any problem,pls feel free to contact me at any time.
Darunter eine Signatur mit Vornamen, Firmenname, Fabrikadresse im Industriegebiet, Telefonnummer mit Vorwahl 0754, einer Alibaba-TradeManager-ID und einer Website. Die Adresse liegt in Chenghai, einem Bezirk von Shantou in Guangdong. Chenghai nennt sich selbst „Spielzeughauptstadt Chinas“. Ein Großteil des Plastikspielzeugs in deutschen Regalen kommt von dort.
„Pls check attachment“ ist übrigens gelogen. Es gibt keinen Anhang. Am Ende der Mail steht ein blauer Kasten mit chinesischer Überschrift: 从腾讯企业邮箱发来的超大附件 - „Ultra-großer Anhang aus Tencent Exmail“. Darin quotation 2026-11-13.pdf, 21,01 MB, abrufbar bis zum 13.12.2026, und der Link „进入下载页面“, also „zur Downloadseite“.
Was im Header steht
Die Mail kommt über die echte Infrastruktur von Tencent. Der letzte externe Hop ist smtpbgsg2.qq.com, Tencents Ausgangs-Relay in Singapur (läuft bei AWS). Davor nur interne Tencent-Server. Dazu die üblichen QQ-Header: X-Mailer: QQMail 2.x, eine Message-ID nach dem Schema tencent_<hex>@qq.com und eine X-BIZMAIL-ID des Firmenkontos. Die Domain des Absenders hat ihre MX-Records bei mxbiz1.qq.com. Das ist Tencent Exmail, das chinesische Gegenstück zu Microsoft 365.
Mein Lieblings-Header ist dieser:
EX-QQ-RecipientCnt: 92
Tencent schreibt freundlicherweise mit, an wie viele Empfänger die Mail ging. 92. So viel zum persönlichen Angebot. Die X-Originating-IP zeigt außerdem den Client des Absenders: ein Anschluss von China Mobile in Guangdong.
Bei der Authentifizierung wird es dünn. Die Domain hat keinen SPF-Record, die Mail keine DKIM-Signatur, DMARC gibt es nicht. Theoretisch könnte also jeder diese Domain fälschen. Hier ist das aber nicht passiert: Ein Fälscher käme nicht durch Tencents eigenes Exmail-System. Sauber konfiguriert ist es trotzdem nicht. Ein Empfänger hat keine Chance, die Echtheit technisch zu prüfen.
Die Domain selbst ist seit 2005 auf einen Spielzeughersteller in Shantou registriert. Die Website in der Signatur stammt von 2022 und läuft bei einem Website-Baukasten für Spielzeugfirmen auf Alibaba Cloud in Hongkong. VirusTotal kennt Domain, Website und Absender-IP. Ergebnis jeweils: 0 von 92. Kein Typosquat, keine frische Domain, keine Redirect-Kette, kein Tracking-Pixel.
Und der Link?
Der Download-Link sieht so aus (gekürzt):
http://mail.qq.com/cgi-bin/ftnExs_download?t=exs_ftn_download&k=7e65...3058&code=0e53ab1b&fid=72/da34b1ff-...
Das ist Tencents Großanhang-Dienst, „FTN“ intern. Der Absender hat die 21-MB-Datei eine Minute vor dem Versand hochgeladen. Der Client hat daraus automatisch diesen Kasten gebaut. Gleiches Prinzip wie bei Outlook mit OneDrive-Link oder bei WeTransfer.
Was in der Datei steckt, weiß ich nicht. Ich rufe Links aus Mails grundsätzlich nicht auf. Ich habe ihn auch nicht an VirusTotal geschickt: Der Link enthält einen persönlichen Download-Key, und ein Scan hätte die Datei für Dritte abgerufen. VirusTotal hatte noch keinen Report dazu. 21 MB sind für einen Bildkatalog mit Preisliste plausibel.
Was die eigentlich wollen
Kunden. Das ist ganz normale Kaltakquise einer Fabrik, die Großhändler sucht. Die Kill Chain endet im besten Fall bei einer Musterbestellung mit Vorkasse. Im schlechtesten Fall endet sie in einem Ordner voller Folge-Spam, weil eure Antwort bestätigt hat, dass die Adresse lebt. In Deutschland ist so eine Werbemail ohne Einwilligung übrigens unzulässig (§ 7 UWG). Nach Shantou zieht diese Regel aber keine Kreise.
Warum schreibe ich trotzdem darüber? Weil genau diese Mails echten Malspam tarnen. In den letzten Wochen hatte ich hier drei Wellen einer Malspam-Kampagne, die unter anderem den Infostealer Agent Tesla verteilt. Köder: „PO“, „Quote“, „Bulk Order“, Signaturen asiatischer Firmen, quotation.pdf. Wer jede Woche zehn harmlose Lieferantenmails mit Katalog-Link bekommt, klickt bei der elften auch. Und ein Download-Link auf mail.qq.com, wetransfer.com oder 1drv.ms hat eine Eigenschaft, die Angreifer lieben: Das Mail-Gateway sieht keine Datei, die es scannen könnte, und die Domain hat einen tadellosen Ruf.
Woran ihr's erkannt hättet
- Keine Anrede. „Dear“ und dann nichts. 92 Empfänger, null Bezug zu eurer Firma.
- „Check attachment“ ohne Anhang. Die Datei liegt extern, die Mail ist nur ein Wegweiser.
- Ihr habt nichts angefragt. Eine „quotation“ ist ein Angebot. Wer kein Angebot angefordert hat, bekommt auch keins.
- Keine Mail-Authentifizierung. Ohne SPF, DKIM und DMARC kann jeder unter dieser Domain schreiben. Prüfen könnt ihr das mit dem Mail-Check hier auf der Seite.
- Chinglish. Kein Beweis für Betrug. Aber auch kein Zeichen, dass jemand sich mit euch beschäftigt hat.
Was ihr tun könnt
- Downloads aus unaufgeforderten Mails nicht öffnen. Auch dann nicht, wenn der Link zu einem bekannten Dienst führt. Der Dienst ist echt, die Datei nicht geprüft.
- Externe Download-Links markieren lassen. Viele Mailfilter können Regeln auf URL-Muster wie
ftnExs_download,wetransfer.com/downloadsoderwe.tlsetzen. Ein Betreff-Präfix wie[EXTERNER DOWNLOAD]bei Erstkontakten reicht schon. - Interessanter Lieferant? Anderer Kanal. Website direkt im Browser aufrufen, Aussteller-Listen von Messen prüfen, Katalog dort anfordern. Nie das PDF aus der Kaltakquise als Einstieg nehmen.
- Nicht antworten, nicht „abbestellen“. Hier gibt es keinen Abmelde-Link. Absender sperren, löschen, fertig.
- Spam-Filter scharf stellen. Fehlendes SPF, keine DKIM-Signatur, Massenversand: Das darf einen Spam-Score bekommen. Mein Analyse-Postfach nimmt absichtlich alles an, eures sollte das nicht.
Fazit
Eine Spielzeugfabrik mit 92 Empfängern und einem 21-MB-Katalog ist kein Angreifer. Sie ist nur lästig. Gefährlich ist die Gewohnheit, die solche Mails erzeugen: „Lieferant schickt Quotation-Link, wird schon passen.“ Diese Gewohnheit ist der eigentliche Angriffsvektor. Die nächste Mail mit genau diesem Muster bringt vielleicht keinen Katalog mit.
Absenderadresse, Domain, Firmenname, Persona, Telefonnummer, TradeManager-ID und Website sind redigiert (<vertrieb>[@]<spielzeughersteller>[.]cn). Die Mail kam zwar aus dem echten Firmenkonto, aber ob die Firma selbst sendet oder ihr Konto missbraucht wird, lässt sich von außen nicht belegen. Pranger-Wirkung vermeiden. Die vollständigen Indikatoren liegen intern.