18. Oktober 2026
FRITZ! verlost einen Samsung-Fernseher? Der Fake, der seinen eigenen Betreff nicht kennt

Tobias Wilke
@wilketob
„Ihr Samsung 65-Zoll-4K-Smart-TV kommt bald“, verspricht der Betreff. Absender: der „Fritz! Kundenservice“. Also der Router-Hersteller aus Berlin, der bekanntlich keine Fernseher verkauft. Wer die Mail öffnet, erfährt dann, dass der Fernseher gar nicht kommt. Er wird erst verlost. Die Mail widerspricht sich selbst, bevor man überhaupt den ersten Absatz gelesen hat.
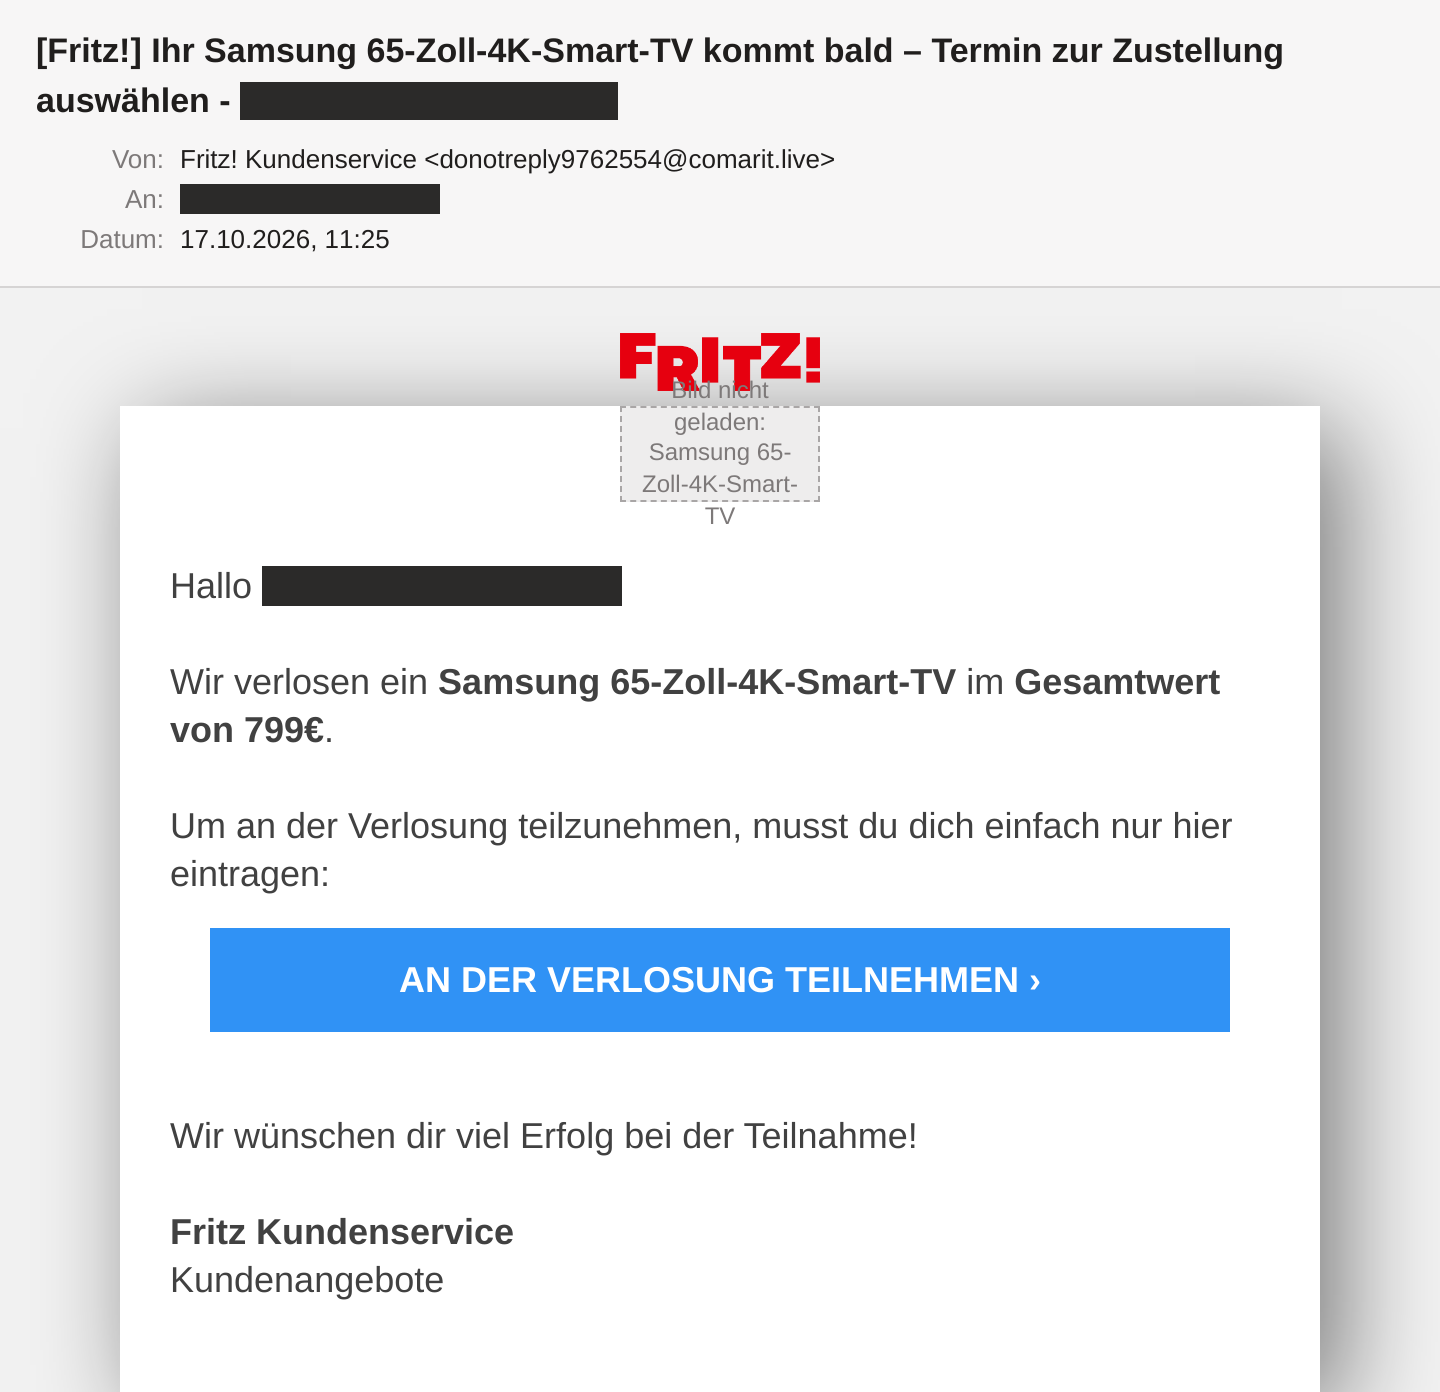
Die Mail: Lieferung oder Verlosung? Ja.
Der Text selbst ist kurz. „Hallo“, dann die Mailadresse statt eines Namens. „Wir verlosen ein Samsung 65-Zoll-4K-Smart-TV im Gesamtwert von 799€.“ Um teilzunehmen, „musst du dich einfach nur hier eintragen“. Ein blauer Button, „Wir wünschen dir viel Erfolg“, Signatur „Fritz Kundenservice, Kundenangebote“. Kein Impressum, kein Abmelde-Link, keine Teilnahmebedingungen.
Der Betreff siezt, der Text duzt. Der Betreff liefert, der Text verlost. Das liegt daran, dass beide Teile aus verschiedenen Bausteinen stammen. Und den Baustein für den Betreff kennen wir schon.
Den Betreff gab es schon mal - mit UPS
Vor zwei Tagen haben wir hier einen UPS-Fake mit Zustelltermin zerlegt. Die Mail kam einen Tag vor dieser hier. Ihr Betreff:
[UPS] Ihr Paket kommt bald – Termin zur  Zustellung auswählen - <Empfänger>
[Fritz!] Ihr Samsung 65-Zoll-4K-Smart-TV kommt bald – Termin zur  Zustellung auswählen - <Empfänger>
Wortgleich. Sogar das doppelte Leerzeichen vor „Zustellung“ ist mitgewandert. Jemand hat „[UPS]“ und „Paket“ ersetzt und den Rest stehen lassen. Dahinter hängt aber ein komplett anderes HTML-Template, eines für Gewinnspiele. Im <title> steht noch „Shopping Gutscheine“, Rest einer weiteren Variante. Ein Baukasten, bei dem niemand prüft, ob die Teile zusammenpassen.
Was im Header steht
Absender ist "Fritz! Kundenservice" <donotreply9762554[@]comarit[.]live> (Domains und IPs sind defangt, damit nichts aus Versehen klickbar ist). Bei UPS war es donotreply8857452[@]comarit[.]live. Gleiche Domain, die bis heute nicht existiert.
Der Versand kam von 89[.]32[.]41[.]85, einem VPS beim rumänischen Hoster Hostmaze. Dieselbe IP wie bei UPS. Dieselbe HELO-Domain. Dieselbe erfundene Message-ID-Domain Tknews[.]io. Zwischen den beiden Läufen lagen gut 27 Stunden, und der Betreiber hat nichts gewechselt. Warum auch: Die IP steht seit Wochen auf fünf Blocklisten, darunter Spamhaus und SpamCop. Er rechnet offenbar mit Empfängern, die nicht nachschauen.
Der SPF-Trick ist der bekannte. Der Return-Path ist <MAILER-DAEMON> ohne Domain, also prüft der Empfänger die HELO-Domain. Die gibt es nicht, Ergebnis spf=none. DKIM fehlt. Ein Mailserver mit funktionierender Spamhaus-Abfrage hätte die Mail abgelehnt. Mein Analyse-Postfach nimmt absichtlich alles an, sonst könnte ich darüber nicht schreiben.
Das Logo verrät mehr als der Text
Das FRITZ!-Logo ist nicht verlinkt, sondern als Base64-Bild direkt in die Mail eingebettet. Praktisch für den Angreifer: Es wird auch angezeigt, wenn externe Bilder blockiert sind. Unpraktisch für ihn: Die PNG-Datei trägt noch ihre Photoshop-Metadaten.
Laut XMP-Block wurde die Vorlage im September 2021 angelegt, 2022 bearbeitet und zuletzt am 15. Oktober 2026 gespeichert, zwei Tage vor dem Versand. Alle Zeitstempel tragen die Zeitzone +08:00. Das ist China, Taiwan, Singapur, die Philippinen oder Westaustralien. Gleichzeitig sind die Kurzlink-Aliase dieser Gruppe auffällig oft Tastatur-Mash auf einer französischen AZERTY-Tastatur. Beides sind schwache Hinweise, keine Attribution. Zusammen sehen sie eher nach Arbeitsteilung aus: Einer liefert Grafiken und Templates, ein anderer verschickt.
Der Link: Shortener, dann Cloaker
Produktbild und Button führen zu abre.ai, einem öffentlichen URL-Shortener, mit einem 91 Zeichen langen Alias. Bei VirusTotal schlagen 9 von 93 Engines an. Es sind exakt dieselben neun wie beim UPS-Link. Die bewerten also den Shortener, nicht das Ziel.
Das Ziel selbst sieht kein Scanner. VirusTotal landet auf https://www.bing.com/. Hinter dem Shortener sitzt ein Cloaker, der Besucher sortiert: Scanner und Rechenzentren bekommen eine Suchmaschine, echte Menschen die eigentliche Seite. Zum vierten Mal in Folge bei dieser Gruppe.
Was die eigentlich wollen
Wenn ihr geklickt hättet, wäre sehr wahrscheinlich das klassische Gewinnspiel-Theater gefolgt: eine Seite im FRITZ!-Look, drei, vier Fragen, dann „Glückwunsch, Sie haben gewonnen!“. Für den Versand des Fernsehers fallen nur ein, zwei Euro an. Dafür braucht man eure Adresse, eure Telefonnummer und eure Kreditkarte. Im Kleingedruckten startet ein Abo, das monatlich deutlich mehr kostet. Den Fernseher gibt es nie.
Das ist eine Einschätzung, kein Nachweis, weil der Cloaker die Seite versteckt. Sie passt aber zum Betreiber. Die erste Welle dieser Gruppe kam im September als ADAC mit Gratis-Kühlbox, mit Gebührenfeld „€0.00“ schon im Template. Danach Telekom, dann UPS, jetzt FRITZ!. Vier Marken in fünf Wochen, ein Betreiber.
Woran ihr es erkannt hättet
- Ihr habt an keiner Verlosung teilgenommen. Gewinnspiele, bei denen man nicht mitgemacht hat, gibt es nicht. Erst recht nicht beim Router-Hersteller.
- Marke und Produkt passen nicht. FRITZ! verkauft keine Samsung-Fernseher. Das ist ungefähr so glaubwürdig wie ein Gratis-iPhone vom Stadtwerk.
- Der Betreff widerspricht dem Text. „Kommt bald“ und „wir verlosen“ in derselben Mail. Wer so etwas verschickt, liest seine eigenen Mails nicht.
- Der Absender. „Fritz! Kundenservice“ schreibt nicht von
comarit[.]live. Ein Tipp auf den Namen zeigt die echte Adresse. - Eure Mailadresse als Anrede und im Betreff. Das ist ein Platzhalter eines Massen-Mailers, kein Kundenservice.
Was ihr tun könnt
- Eine Regel fürs Team: Gewinnmails ohne eigene Teilnahme werden gelöscht, nicht geklickt. Ein Satz, eine Mail an alle, erledigt.
- Spamfilter auf Blocklist-Abfragen prüfen. Diese IP steht auf fünf Listen. Steht im Header
URIBL_DBL_BLOCKED, fragt euer Filter Spamhaus über einen gesperrten öffentlichen Resolver. Abhilfe: eigener Resolver oder der kostenlose Spamhaus-DQS-Key. Gehostete Kunden fragen beim Provider. - Markennamen im Absendernamen markieren. Viele Gateways, auch Microsoft 365 und Google Workspace, können externe Mails mit „FRITZ“, „UPS“ oder „Telekom“ im Anzeigenamen mit einem Warnbanner versehen.
- Firmenkarten mit Limit und Push-Benachrichtigung. Die Ein-Euro-Testbuchung fällt dann sofort auf, und das Abo dahinter auch.
- Die eigene Domain absichern. Hilft nicht gegen diese Mail, aber gegen die nächste, die euren Namen benutzt. SPF, DKIM und DMARC prüft ihr mit dem Mail-Check hier auf der Seite.
Fazit
Gleiche IP, gleicher Absender, gleicher Betreff wie tags zuvor bei UPS, nur mit anderer Marke und anderem Köder. Der Betreiber recycelt alles und kontrolliert nichts, sonst wäre ihm aufgefallen, dass sein Fernseher gleichzeitig unterwegs und noch zu gewinnen ist. Gefährlich ist die Kampagne trotzdem: nicht wegen der Mail, sondern wegen des Cloakers, der die eigentliche Falle vor jedem Scanner versteckt.