19. Oktober 2026
AIDA-Kreuzfahrt gewonnen? Die „letzte Chance“ für ein Gewinnspiel, bei dem ihr nie mitgemacht habt

Tobias Wilke
@wilketob
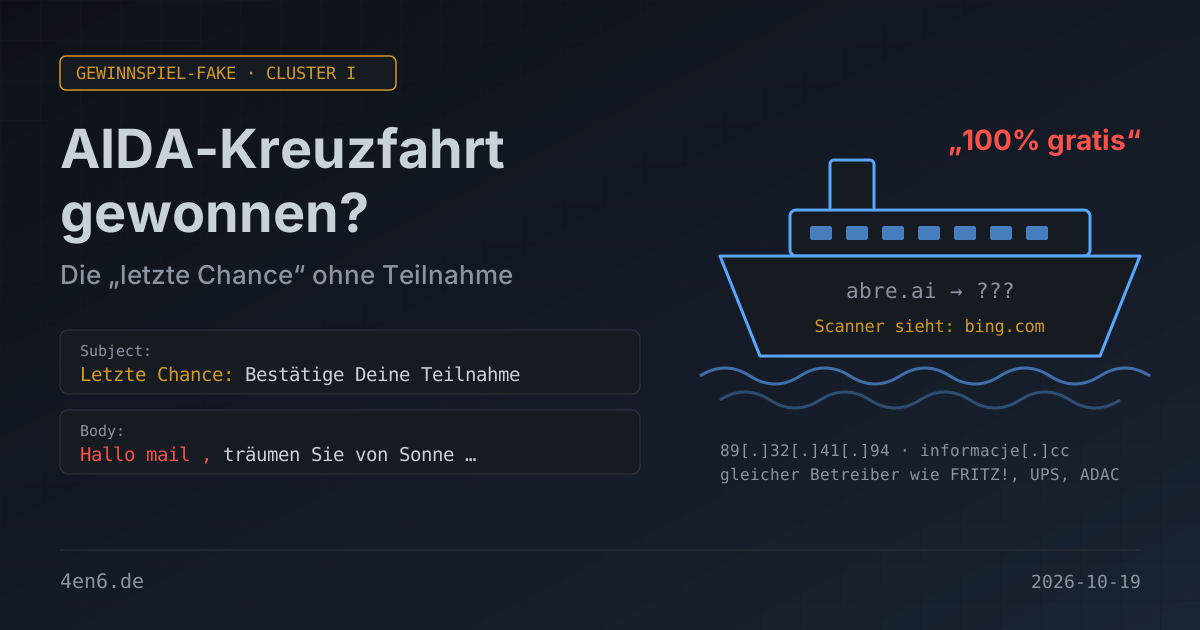
„Letzte Chance: Bestätige Deine Teilnahme am Gewinnspiel.“ Absender: „AIDA-Kreuzfahrt“. Zu gewinnen: eine Woche Kreuzfahrt für die ganze Familie, „100% gratis“. Kleines Problem: Ich habe an keinem AIDA-Gewinnspiel teilgenommen. Ihr vermutlich auch nicht. Genau darauf setzt die Mail.
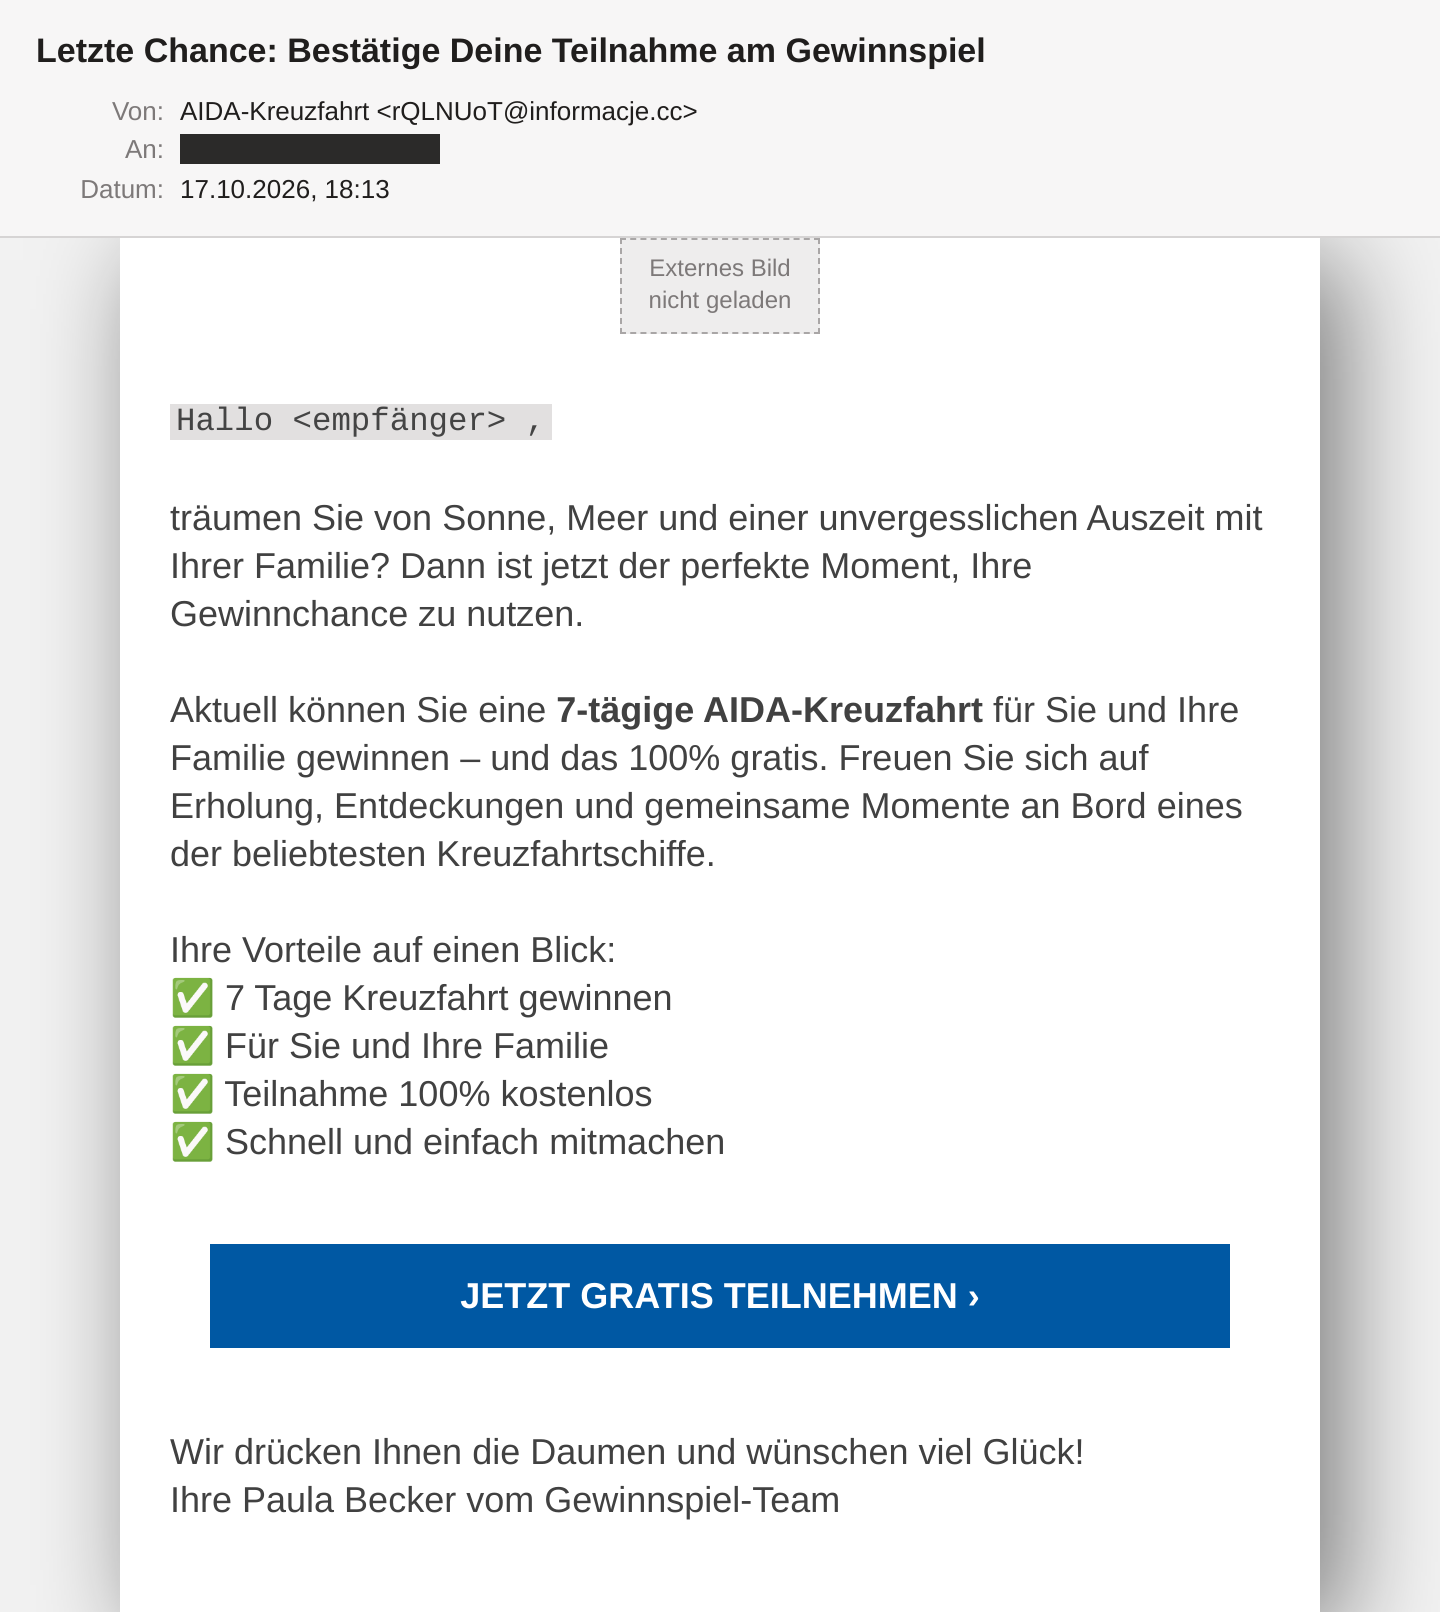
Die Mail: Sonne, Meer und vier grüne Häkchen
Der Text ist kurz und erstaunlich vage. „Träumen Sie von Sonne, Meer und einer unvergesslichen Auszeit mit Ihrer Familie?“ Dann eine „7-tägige AIDA-Kreuzfahrt“, vier grüne Häkchen („Teilnahme 100% kostenlos“, „Schnell und einfach mitmachen“) und ein blauer Button „JETZT GRATIS TEILNEHMEN ›“. Unterschrieben hat „Ihre Paula Becker vom Gewinnspiel-Team“. Welches Team, welche Firma, welches Schiff, welcher Reisezeitraum? Steht nirgends. Kein Impressum, keine Teilnahmebedingungen, kein Abmelde-Link.
Die Anrede lautet „Hallo mail ,“. Der Mailer hat den Teil der Adresse vor dem @ als Vornamen eingesetzt, Leerzeichen vor dem Komma inklusive. Wer info@ heißt, wird hier mit „Hallo info ,“ begrüßt.
Dazu kommt ein Stilbruch, den wir von dieser Gruppe schon kennen: Der Betreff duzt („Bestätige Deine Teilnahme“), der Text siezt. Der Betreff droht mit der „letzten Chance“, der Text nennt keine Frist. Betreff und Inhalt stammen aus verschiedenen Bausteinen, und keiner hat geprüft, ob sie zusammenpassen.
Die Markenoptik steckt in einem einzigen Bild
Wenn ihr F12 drückt und euch den Quelltext anschaut, findet ihr kein Logo, keine AIDA-Farben, nichts. Die komplette Markenoptik steckt in einem einzigen extern verlinkten Bild auf zupimages.net, einem französischen Gratis-Bildhoster. Blockiert euer Mailprogramm externe Bilder, bleibt ein generischer Newsletter mit grünen Häkchen übrig. Der Pfad des Bildes (/up/26/40/) verrät nebenbei, dass es in Kalenderwoche 40 hochgeladen wurde, also zwei bis drei Wochen vor dem Versand.
Das HTML-Gerüst darunter kennen wir vom FRITZ!-Fake mit dem Samsung-Fernseher. Dieselben Kommentare mit dem Kürzel GK:, dieselbe 600-Pixel-Tabelle mit Schatten, dieselben Outlook-Hacks. Beide Mails kamen am selben Samstag an, FRITZ! am Vormittag, AIDA am Abend. Ein Template, zwei Marken, ein Tag.
Was im Header steht
Absender ist AIDA-Kreuzfahrt <rQLNUoT[@]informacje[.]cc> (Domains und IPs sind defangt, damit nichts aus Versehen klickbar ist). Der Zufallsname vor dem @ ist übrigens identisch mit dem Anfang der Message-ID. Dieses Format benutzt die Gruppe seit ihrer ersten Welle.
Gesendet hat 89[.]32[.]41[.]94, ein VPS beim rumänischen Hoster Hostmaze. Das ist die dritte IP aus demselben kleinen Netzblock, nach der ADAC-Welle im September und den Fakes von UPS und FRITZ! letzte Woche. Die IP steht auf vier Blocklisten, darunter Spamhaus und SpamCop. Der Betreiber wechselt also die Adresse, aber nicht die Nachbarschaft.
Neu ist die Domain informacje[.]cc („informacje“ ist Polnisch für „Informationen“). Sie wurde im September 2025 bei Namecheap registriert und ist seit einem Monat abgelaufen. Laut WHOIS steckt sie in der Reaktivierungsfrist und zeigt auf Parking-Server. Für den Versand reicht das: Der Return-Path ist <MAILER-DAEMON>, also prüft der Empfänger SPF gegen diese Domain. Die hat keinen SPF-Eintrag, Ergebnis spf=none. DKIM fehlt ganz.
Ein Mailserver mit funktionierender Spamhaus-Abfrage hätte die Mail abgelehnt. Im Header steht aber RCVD_IN_ZEN_BLOCKED: Spamhaus hat die Anfrage des Filters abgewiesen, weil sie über einen gesperrten öffentlichen Resolver kam. Mein Analyse-Postfach nimmt ohnehin absichtlich alles an, sonst könnte ich darüber nicht schreiben. Für eure Server ist das aber ein guter Grund, nachzuschauen (dazu unten mehr).
Der Link: Shortener, dann Cloaker
Bild und Button zeigen auf denselben Kurzlink bei abre.ai, einem öffentlichen URL-Shortener. Der Alias ist 109 Zeichen lang und sieht aus, als hätte jemand mit der flachen Hand auf die Tastatur geschlagen. Genauer: auf eine französische AZERTY-Tastatur. Folgen wie ez, dsf oder hlmj liegen dort nebeneinander, auf einer deutschen Tastatur nicht. Zusammen mit dem französischen Bildhoster ist das ein Hinweis auf die Herkunft des Betreibers, aber kein Beweis.
VirusTotal meldet 9 von 93 Engines. Es sind exakt dieselben neun wie bei UPS und FRITZ!. Die bewerten den Shortener, nicht das Ziel. Und das Ziel bekommt kein Scanner zu sehen: VirusTotal landet auf https://www.bing.com/. Hinter dem Kurzlink sitzt ein Cloaker, eine Weiche, die Besucher sortiert. Scanner und Rechenzentren bekommen eine Suchmaschine, echte Menschen mit deutscher Privat-IP die eigentliche Seite. Zum fünften Mal bei dieser Gruppe.
Was die eigentlich wollen
Wenn ihr geklickt hättet, wäre sehr wahrscheinlich das bekannte Gewinnspiel-Theater gefolgt. Eine Seite im AIDA-Look, ein Countdown, ein paar Quizfragen, dann „Glückwunsch!“. Für die Reservierung fällt nur eine kleine Gebühr an, ein, zwei Euro. Dafür braucht man Name, Adresse, Telefonnummer und Kreditkarte. Im Kleingedruckten startet ein Abo, das monatlich deutlich mehr kostet. Die Telefonnummer landet bei Lead-Händlern, und der nächste Anruf eines „Reisebüros“ ist nur eine Frage der Zeit. Die Kreuzfahrt gibt es nie.
Das ist eine Einschätzung, kein Nachweis, weil der Cloaker die Seite versteckt. Sie passt aber zur Gruppe: ADAC mit Gratis-Kühlbox, dann Telekom, UPS, FRITZ! und jetzt AIDA. Fünf Marken in fünf Wochen, gleiche Technik.
Woran ihr es erkannt hättet
- Ihr habt nicht mitgemacht. „Bestätige Deine Teilnahme“ funktioniert nur, wenn man kurz denkt, man hätte vielleicht mal irgendwo mitgemacht. Hat man nicht.
- „Hallo mail ,“ - eure Mailadresse als Vorname. Kein Unternehmen, das euch kennt, schreibt so.
- Der Absender. AIDA schreibt nicht von
informacje[.]cc. Ein Klick oder Tipp auf den Absendernamen zeigt die echte Adresse. - „100% gratis“ ohne Veranstalter. Ein echtes Gewinnspiel nennt Veranstalter, Teilnahmebedingungen und Impressum. Hier gibt es nur Paula Becker.
- Ohne Bilder bleibt nichts übrig. Wenn die Marke nur im nachgeladenen Bild steckt, ist sie geliehen.
Was ihr tun könnt
- Eine Regel fürs Team: Gewinnmails ohne eigene Teilnahme werden gelöscht, nicht geklickt. Und wer für einen Gratis-Gewinn eine Gebühr zahlen soll, hat es mit Betrug zu tun.
- Die Blocklist-Abfrage eures Spamfilters prüfen. Taucht im Header
RCVD_IN_ZEN_BLOCKEDoderURIBL_DBL_BLOCKEDauf, fragt euer Filter Spamhaus über einen gesperrten öffentlichen Resolver und bekommt keine Antwort. Abhilfe: eigener Resolver oder der kostenlose Spamhaus-DQS-Zugang. Wer gehostet ist, fragt beim Provider. - Markennamen im Absendernamen markieren. Microsoft 365, Google Workspace und die meisten Gateways können externe Mails mit „AIDA“, „UPS“ oder „FRITZ“ im Anzeigenamen mit einem Warnbanner versehen, wenn SPF und DKIM fehlen.
- Externe Bilder standardmäßig blockieren. Dann seht ihr diese Mail so wie im Screenshot oben: ohne Marke, ohne Glanz.
- Firmenkarten mit Limit und Push-Benachrichtigung. Die Zwei-Euro-„Reservierung“ fällt dann sofort auf, das Abo dahinter auch.
Fazit
Die Mail ist dünn: vier Häkchen, ein Bild, ein Button und eine Anrede, die eure Adresse für einen Vornamen hält. Bemerkenswert ist der Betrieb dahinter. Dieselbe Gruppe hat am selben Samstag zwei Marken mit demselben Template verschickt und rotiert nur IPs und Wegwerf-Domains. Die eigentliche Falle versteckt sie hinter einem Cloaker, an dem jeder Scanner vorbeigeleitet wird. Gegen den Köder hilft der Satz „Ich hab da nie mitgemacht“.