29. Oktober 2026
Herzliche Grüße info: Potenzmittel-Spam mit E-Rezept, Snowshoe-Versand und Google als Linktarnung

Tobias Wilke
@wilketob
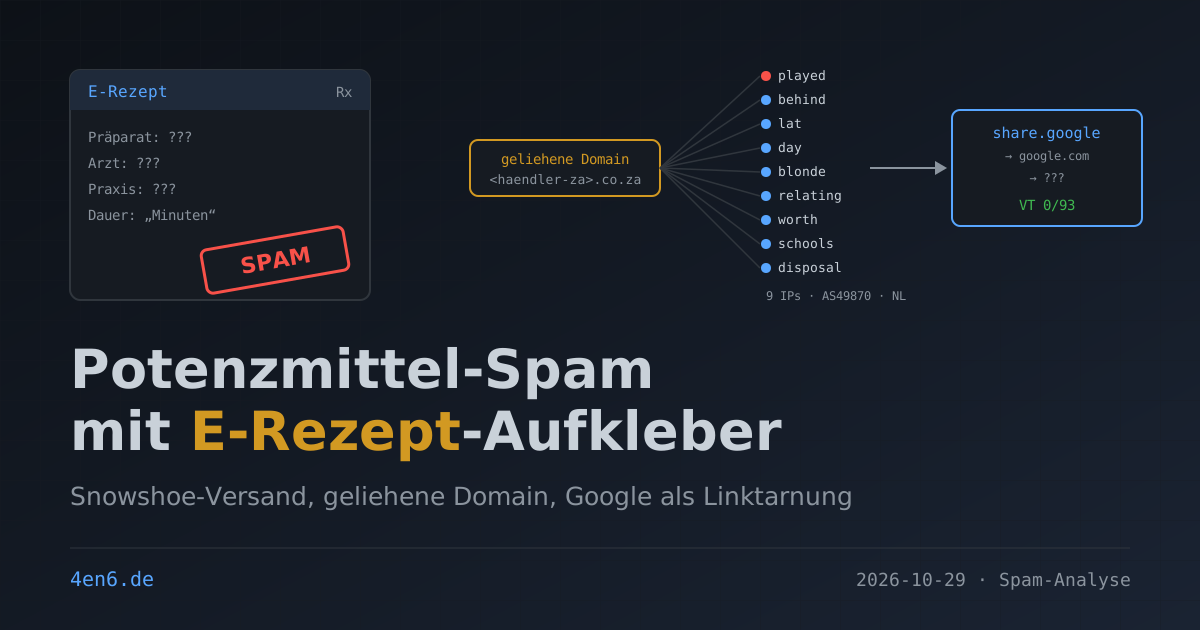
Potenzmittel-Spam ist so alt wie die E-Mail selbst. Wer dachte, das Genre sei mit den Viagra-Mails der Nullerjahre ausgestorben, liegt falsch. Es hat nur Deutsch gelernt. Und es hat entdeckt, dass es in Deutschland jetzt das E-Rezept gibt.
Die Mail: „Herzliche Grüße info“
Betreff: Privat: Diskretes E-Rezept, info. Absender: „E-Rezept“. Die Mail landete im Sammelpostfach info@ einer Firmendomain, die ich betreue, und begrüßt mich mit den Worten „Herzliche Grüße info,“. Eine Grußformel als Begrüßung, gefolgt vom Lokalteil meiner Adresse. Das Template hatte einen Platzhalter für den Vornamen, die Adressliste hatte keinen.
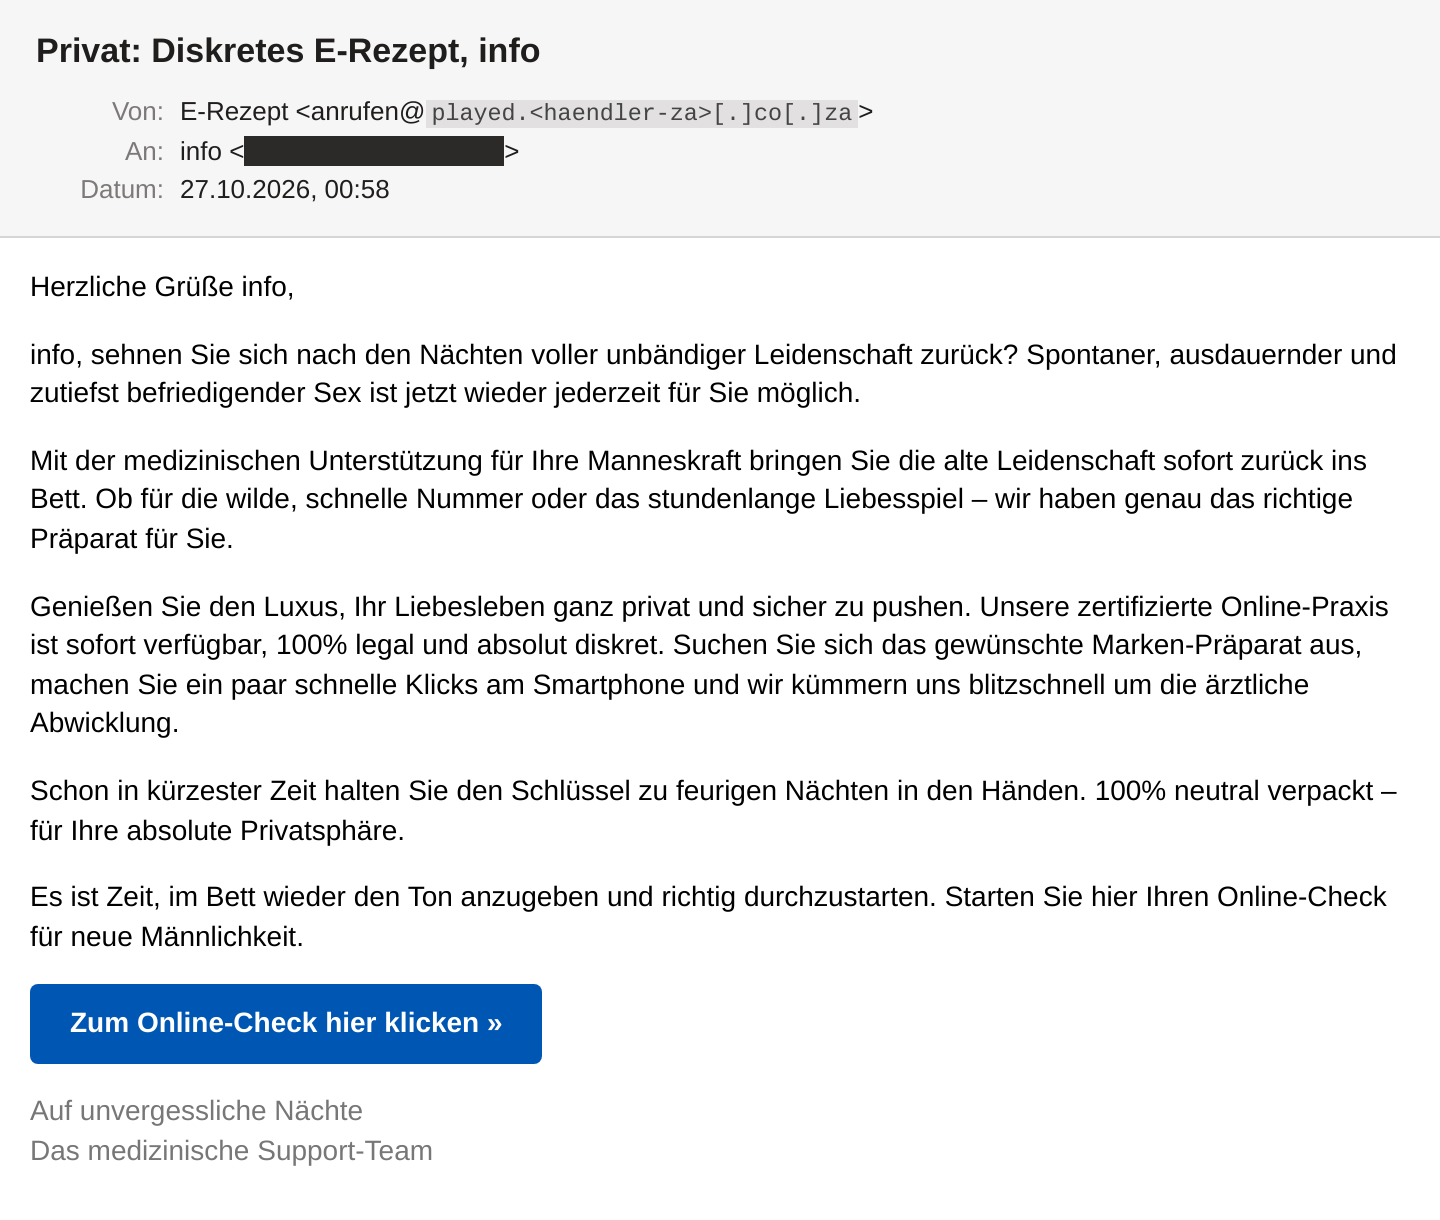
Danach geht es zur Sache, und zwar ziemlich wörtlich:
Ob für die wilde, schnelle Nummer oder das stundenlange Liebesspiel – wir haben genau das richtige Präparat für Sie.
Unsere zertifizierte Online-Praxis ist sofort verfügbar, 100% legal und absolut diskret.
Ein Präparat wird nirgends genannt, nur „die weltweit bekanntesten Liebeshelfer“ und „Marken-Präparat“. Das ist kein Zartgefühl. Die Wörter Viagra, Cialis und Sildenafil stehen seit zwanzig Jahren auf jeder Spamfilter-Liste. Stattdessen verspricht die Mail einen „kurzen Gesundheits-Check“ und ein „E-Rezept in Minuten“. Dazu kommen „Kein Logo“ und „100% neutral verpackt“. Das Deutsch ist flüssig, die Tonlage liegt irgendwo zwischen Erotik-Hotline und Apothekenumschau.
Der Trick mit den zwei Mails in einer
Wer die Rohdatei öffnet, findet einen Klassiker der Spamfilter-Umgehung. Die Mail besteht aus einem Text-Teil und einem HTML-Teil. Normalerweise steht in beiden derselbe Inhalt. Hier nicht: Die ersten Absätze sind komplett anders formuliert, und jeder Teil hat seinen eigenen Link. Der Mailclient zeigt nur den HTML-Teil, ein Filter, der nur den Text-Teil prüft, sieht etwas anderes. Inhalts-Prüfsummen laufen auseinander, und jede Variante kann anders getrackt werden.
Beide Links sehen so aus: hxxps://share[.]google/E0EJMXe14Umjg1yrZ. (Links sind defangt, damit nichts aus Versehen angeklickt wird.) share.google ist Googles eigener Kurzlinkdienst. Wer mit der Maus darüberfährt, sieht Google. Linkscanner sehen Google. Ich habe beide Links und die nächste Stufe www.google.com/share.google?q=… bei VirusTotal eingereicht: 0 von 93 Engines, Kategorie „Suchmaschine“. Der VirusTotal-Crawler bleibt beim zweiten Google-Redirect stehen, das Ziel bleibt unsichtbar. Die gleiche Schleuse habe ich schon bei der Shopify-Payments-Phishingwelle gesehen. Damals hat VirusTotal das Ziel noch aufgelöst.
Perfekte Authentifizierung, fremde Domain
Der Header ist der eigentlich interessante Teil. SPF bestanden, DKIM bestanden, DMARC bestanden, sogar mit p=reject. Die Absenderadresse lautet anrufen[@]played.<haendler-za>[.]co[.]za. Niemand soll anrufen, eine Nummer gibt es nicht.
Die Domain dahinter ist eine südafrikanische .co.za-Händlerdomain, registriert 2018 bei einem südafrikanischen Hoster. Sie lief jahrelang auf einem klassischen cPanel-Webspace, mit Google-Workspace-Eintrag im SPF. Seit dem 17. Oktober hängen an ihr plötzlich neun neue Subdomains mit Zufallswörtern: played, behind, blonde, worth, schools, disposal und drei weitere. Jede zeigt auf eine eigene IP im Netz 160[.]119[.]71[.]0/24 bei Alsycon in den Niederlanden. Jede hat einen passenden Reverse-DNS-Eintrag, einen DKIM-Schlüssel und einen eigenen DMARC-Record.
Das nennt man Snowshoe-Spam: Das Volumen wird auf viele IPs und Hostnamen verteilt, damit keine einzelne Adresse genug Beschwerden sammelt, um auf einer Blocklist zu landen. Wie ein Schneeschuh, der das Gewicht auf eine große Fläche verteilt.
Dass ein südafrikanischer Händler neun Mailserver in Lelystad betreibt, um auf Deutsch Potenzmittel zu verkaufen, halte ich für unwahrscheinlich. Wahrscheinlicher ist Domain-Shadowing: Jemand hat Zugriff auf das DNS-Panel einer alten, unauffälligen Domain und hängt Wegwerf-Subdomains daran. Die gute Reputation der Domain wird mitgenommen. Beweisen lässt sich das von außen nicht, deshalb nenne ich die Domain nicht.
Was die eigentlich wollen
Ziel ist nicht euer Passwort, sondern eure Bestellung. Wer klickt, landet nach den Google-Hops auf einem „Online-Check“. Dort folgen ein Fragebogen zur Gesundheit, die Präparatwahl und ein Bezahlformular. Ob danach ein Affiliate-Partner Provision kassiert, eine graue Versandplattform liefert oder ein Fake-Shop nur die Kreditkartendaten einsammelt, ist von außen nicht zu sehen. In jedem Fall gebt ihr Name, Adresse, Kartendaten und intime Gesundheitsangaben an jemanden, der sich nicht mal mit einem Impressum vorstellt.
Dazu kommt das Gesundheitsrisiko. Potenzmittel wie Sildenafil sind verschreibungspflichtig, weil sie zum Beispiel mit Nitraten gefährlich wechselwirken. Ein Fragebogen ohne Arzt, der „bei Eignung sofort“ ein Rezept ausspuckt, prüft genau das nicht. Und Ware aus unbekannter Quelle ist im besten Fall Placebo.
Woran ihr's erkannt hättet
- Der Absender passt zu nichts. „E-Rezept“ von einer südafrikanischen Händler-Subdomain namens
played. - Die Anrede ist euer Postfachname. „Herzliche Grüße info“ ist kein Tippfehler, sondern ein Serienbrief ohne Daten.
- Kein Impressum, keine Firma, keine Anschrift. Eine „zertifizierte Online-Praxis“ ohne Namen gibt es nicht.
- Rezeptpflichtige Arznei per Massenmail. Seriöse Telemedizin wirbt nicht per Kaltakquise an
info@-Adressen. - Der Link geht auf einen Kurzlinkdienst. Wer ein seriöses Angebot hat, versteckt seine Domain nicht hinter Google.
Was ihr tun könnt
- Grüne Haken richtig lesen. SPF, DKIM und DMARC bestätigen nur, dass die Domain diesen Versand erlaubt hat. Ob der Absender seriös ist, sagen sie nicht. Wie eure eigene Domain dasteht, zeigt der Mail-Check hier auf der Seite.
- Fragt euren Mail-Provider nach Spamhaus. Im Header stand
RBL_SPAMHAUS_BLOCKED_OPENRESOLVER: Die Blocklist wurde gar nicht abgefragt, weil der Resolver gesperrt ist. Das ist ein Konfigurationsthema beim Provider, ein Ticket genügt. - Sichert eure eigenen DNS-Zugänge. Hosting-Panel und Registrar-Konto mit Zwei-Faktor-Anmeldung. Bei Domains, die kaum noch genutzt werden, ab und zu nachsehen, ob neue Subdomains aufgetaucht sind. Der südafrikanische Händler hat vermutlich keine Ahnung, was unter seinem Namen verschickt wird.
- Medikamente nur aus registrierten Versandapotheken. In Deutschland zeigt das EU-Versandhandelslogo auf das Register des BfArM. Steht der Shop dort nicht, ist er kein legaler Versandhändler.
- Melden statt abmelden. Es gibt keinen Abmeldelink, und das ist ausnahmsweise gut so. Mail als Spam markieren und löschen.
Fazit
Inhaltlich ist das der Spam von 2005 mit E-Rezept-Aufkleber. Der Unterbau ist moderner: geliehene Domain-Reputation, neun Versand-IPs mit Authentifizierung nach Lehrbuch und Google als Türsteher vor dem Ziel. Das Spam-Flag bekam die Mail am Ende nur, weil eine Blocklist share.google inzwischen selbst listet und die Versand-IP einen schlechten Ruf hat. Ein Rezept gegen diese Art Spam bekommt man leider nicht in Minuten.
Die Absenderdomain ist redigiert (<haendler-za>[.]co[.]za). Die Domain gehört nach allem, was passiv sichtbar ist, zu einem südafrikanischen Händler, dessen DNS vermutlich für den Versand missbraucht wurde. Er ist hier eher Opfer als Täter. Pranger-Wirkung vermeiden, die vollständigen IOCs liegen intern.