31. Oktober 2026
Shopify-Phishing aus dem Baukasten: Webador-Template, Shopify-Logo und ein Link ohne http

Tobias Wilke
@wilketob
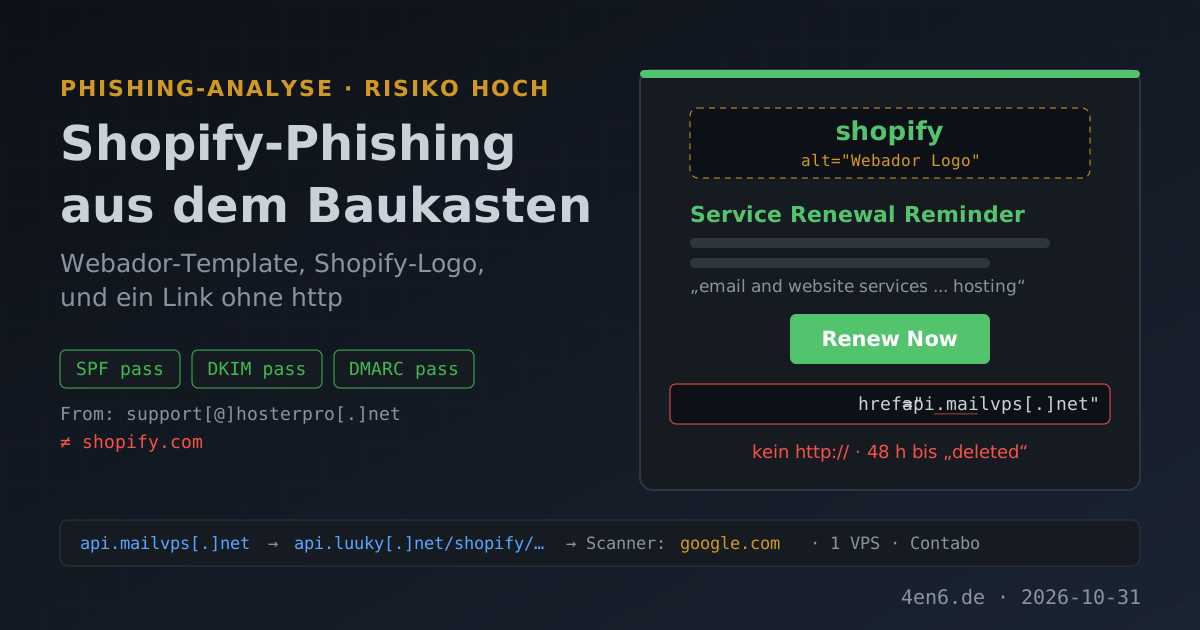
Es gibt Phishing-Mails, die einen ins Grübeln bringen. Und es gibt diese hier. Das Logo ist von Shopify, der Text gehört einem Webhoster, und der Alt-Text des Logos lautet „Webador Logo“. Jemand hat ein fertiges Phishing-Template für einen anderen Anbieter genommen, das Bild getauscht und den Rest vergessen.
Das ist die fünfte Shopify-Mail hier im Blog. Mit den bisherigen Verifizierungs-Wellen über Brevo hat sie aber nichts zu tun: andere Masche, andere Infrastruktur, andere Täter.
Die Mail: Hosting-Mahnung mit Shopify-Aufkleber
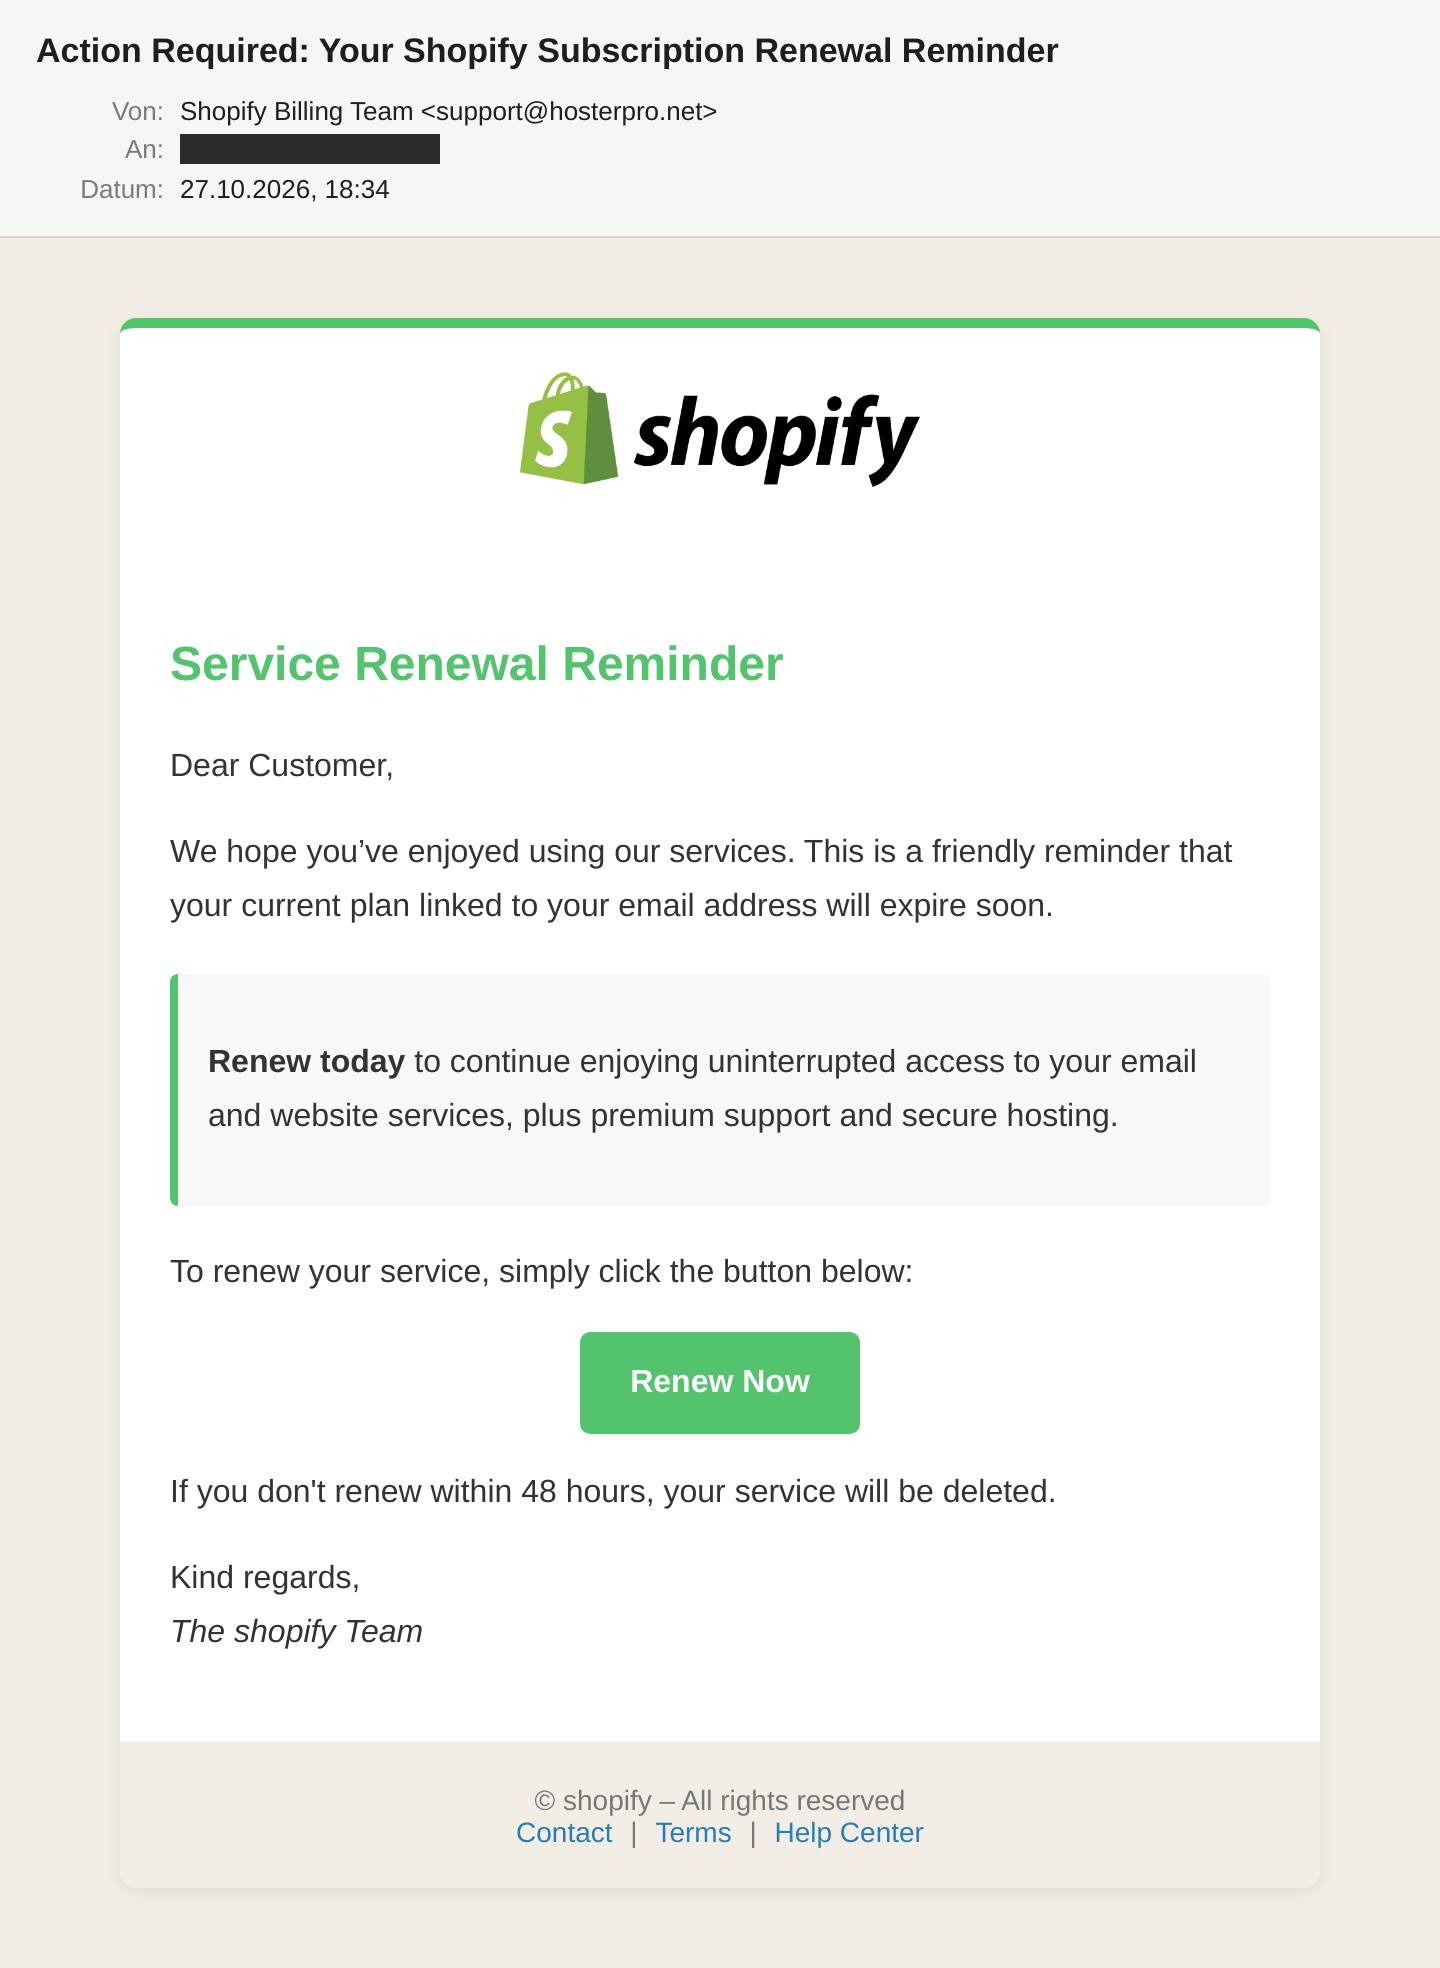
Betreff: „Action Required: Your Shopify Subscription Renewal Reminder“. Absender: „Shopify Billing Team“. Angekommen ist sie an meiner Impressum-Adresse. Der Inhalt ist kurz:
This is a friendly reminder that your current plan linked to your email address will expire soon.
Ein paar Zeilen weiter ist es mit der Freundlichkeit vorbei: „If you don't renew within 48 hours, your service will be deleted.“ Erst die nette Erinnerung, dann die Löschung. Das passt nicht ganz zusammen.
Was genau verlängert werden soll, verrät der Kasten in der Mitte: „uninterrupted access to your email and website services, plus premium support and secure hosting“. Shopify verkauft keine Postfächer. Webador, ein Website-Baukasten aus den Niederlanden, dagegen schon. Unterschrieben ist das Ganze mit „The shopify Team“, kleingeschrieben. Wer den Markennamen per Suchen und Ersetzen einsetzt, achtet eben nicht auf Großschreibung.
Noch schöner wird es im Text-Teil der Mail. Der wurde automatisch aus dem HTML erzeugt, und zwar samt CSS-Block. Wer die Mail als Nur-Text liest, scrollt erst durch rund 75 Zeilen font-family und border-radius, bevor das erste Wort kommt.
Der Absender: alles echt, nichts Shopify
Jetzt der Teil, der weniger lustig ist. Die Absenderadresse lautet support[@]hosterpro[.]net (Domains und IPs sind hier defangt, damit nichts aus Versehen klickbar ist). Die Domain wurde im Juni 2026 bei Cloudflare registriert und hatte viereinhalb Monate Zeit zu reifen. Keine frische Wegwerf-Domain also, die Filter wegen ihres Alters anspringen lassen.
Die Mail kam direkt von mta1.hosterpro[.]net auf 38[.]242[.]143[.]71, einem gemieteten Server bei Contabo. SPF passt, DKIM passt, DMARC passt. Im Header steht From: Shopify Billing Team <support[@]hosterpro[.]net>, und jeder Prüfmechanismus sagt: Ja, diese Mail kommt wirklich von hosterpro[.]net. Stimmt ja auch.
Genau das ist das Missverständnis, auf das solche Kampagnen setzen. SPF, DKIM und DMARC beweisen, dass eine Domain eine Mail verschickt hat. Sie beweisen nicht, dass die Domain zu der Marke im Anzeigenamen gehört. Ein normal konfiguriertes Postfach hätte diese Mail deshalb auch mit strenger DMARC-Durchsetzung angenommen.
Ein Detail für die Nerds: Der DKIM-Selektor heißt 1792287110.hosterpro. Die Zahl ist ein Unix-Zeitstempel und steht für den 18. Oktober, 01:31 Uhr UTC. Der Signaturschlüssel wurde also gut neun Tage vor dem Versand erzeugt.
Der Link: drei Domains, ein Konto, ein Tippfehler
Hinter dem Button „Renew Now“ steht api.mailvps[.]net. Nur das. Kein http://, kein https://. Für einen Mailclient ist das ein relativer Link, ungefähr so sinnvoll wie eine Adresse ohne Ort. Viele Programme öffnen dann einfach gar nichts. Das hat die Kampagne vermutlich mehr Opfer gekostet als jeder Spamfilter.
Ein Scanner von VirusTotal hat die Adresse trotzdem schon besucht und eine Weiterleitung aufgezeichnet. Die führt nach hxxps://api.luuky[.]net/shopify/IsSWspv0-shopify/?000pY00dxM=07V00sDxm. Der Markenname als Ordner im Pfad deutet auf ein Kit, das mehrere Marken bedient. Ob es dort auch einen Ordner für Webador gibt, weiß ich nicht. Aufgerufen habe ich die Links selbst nicht.
Was der Scanner am Ende sah: die Startseite von Google. Das nennt sich Cloaking. Der Server erkennt automatisierte Besucher und schickt sie woanders hin. Echte Opfer bekommen vermutlich eine nachgebaute Shopify-Seite.
Die Puzzleteile passen gut zusammen. mailvps[.]net und luuky[.]net wurden am 9. Juni im Abstand von fünfeinhalb Minuten registriert. Beide liegen auf demselben Contabo-Server. Beide und hosterpro[.]net nutzen dieselben Cloudflare-Nameserver, also sehr wahrscheinlich dasselbe Konto. Auf der Versand-IP steht noch eine vierte Domain aus derselben Serie. VirusTotal erkennt keine davon als bösartig: 0 von 93.
Was die eigentlich wollen
Wer einen Mailclient hat, der den kaputten Link trotzdem auflöst, landet über zwei Stationen auf der Phishing-Seite. Was die genau abfragt, verbirgt das Cloaking. Bei einer „Abo-Verlängerung“ liegen zwei Dinge nahe: der Shopify-Login und Kreditkartendaten für die angebliche Zahlung.
Mit dem Login gehört den Tätern der Shop. Sie ändern die Bankverbindung für Auszahlungen, ziehen Kundendaten ab oder legen sich eigene Mitarbeiterzugänge an. Mit der Karte kaufen sie ein. Für einen kleinen Händler heißt das: Umsatz weg, Datenschutzvorfall mit Meldepflicht und viel Ärger mit der Bank.
Woran ihr's erkannt hättet
Die Absenderadresse ist das Erste: hosterpro[.]net ist nicht shopify.com. Dann der Text: Shopify spricht nicht von „email and website services“ und „secure hosting“. Dazu der Widerspruch zwischen „friendly reminder“ und Löschung in 48 Stunden. Und Shopify löscht keinen Shop, nur weil eine Zahlung zwei Tage überfällig ist.
Wer mit der Maus über den Button fährt, sieht außerdem kein shopify.com, sondern eine fremde Domain. Oder, je nach Programm, gar nichts Sinnvolles.
Was ihr tun könnt
- Abrechnung nur im Shopify-Admin prüfen. Lesezeichen auf den Admin setzen, dort unter Einstellungen und Abrechnung nachsehen. Steht da nichts Offenes, ist die Mail erledigt.
- Volle Absenderadresse einblenden. Die meisten Mailprogramme zeigen standardmäßig nur den Anzeigenamen. Umstellen kostet eine Minute und entlarvt solche Mails sofort.
- Passkey oder Authenticator-App für alle Shop-Konten. Ein Passkey funktioniert nur auf der echten Domain. Auf einer nachgebauten Seite ist er wertlos.
- „Bestanden“ heißt nicht „echt“. Grüne Haken bei SPF, DKIM oder DMARC sagen nur, dass die Absenderdomain stimmt. Wie das bei eurer eigenen Domain aussieht, zeigt der Mail-Check hier auf der Seite.
- Regel gegen gefälschte Anzeigenamen. Microsoft 365, Google Workspace und viele Hoster können Mails markieren, die „Shopify“ oder den Namen eurer Bank im Anzeigenamen tragen, aber von einer fremden Domain kommen.
Fazit
Die Infrastruktur ist ordentlich gemacht: gereifte Domains, eigener Mailserver, sauber authentifiziert, Cloaking vor der Landeseite. Der Inhalt ist zusammengestückelt wie ein Erpresserbrief. Am Ende scheitert die Kampagne an sieben Zeichen, die im Link fehlen. Der nächste Versuch kommt bestimmt mit https://. Den Webador-Alt-Text lassen sie dann hoffentlich drin.