11. November 2026
Shopify-Phishing direkt von Shopify: Ein gekaperter Shop verschickt die Fake-KYC-Mail

Tobias Wilke
@wilketob
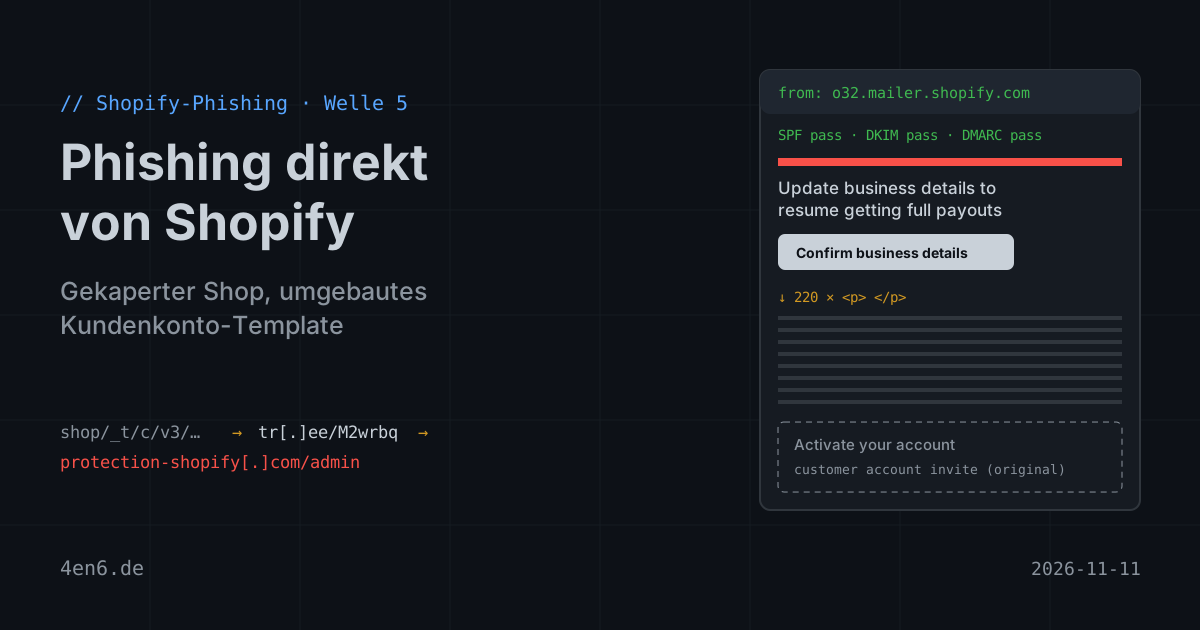
Wer bei Shopify-Mails die Header prüft, sieht hier alles grün. Der Server ist o32.mailer.shopify.com, SPF, DKIM und DMARC bestehen. Die Mail kommt tatsächlich von Shopify. Phishing ist sie trotzdem.
Das ist die fünfte Shopify-Welle hier im Blog. Bisher liefen sie über Look-alike-Domains und eigene Brevo-Konten. Diesmal haben sich die Täter keinen Mailserver gemietet. Sie haben einen Shop übernommen und lassen Shopify die Arbeit machen.
Die Mail: „Update business details to resume getting full payouts“
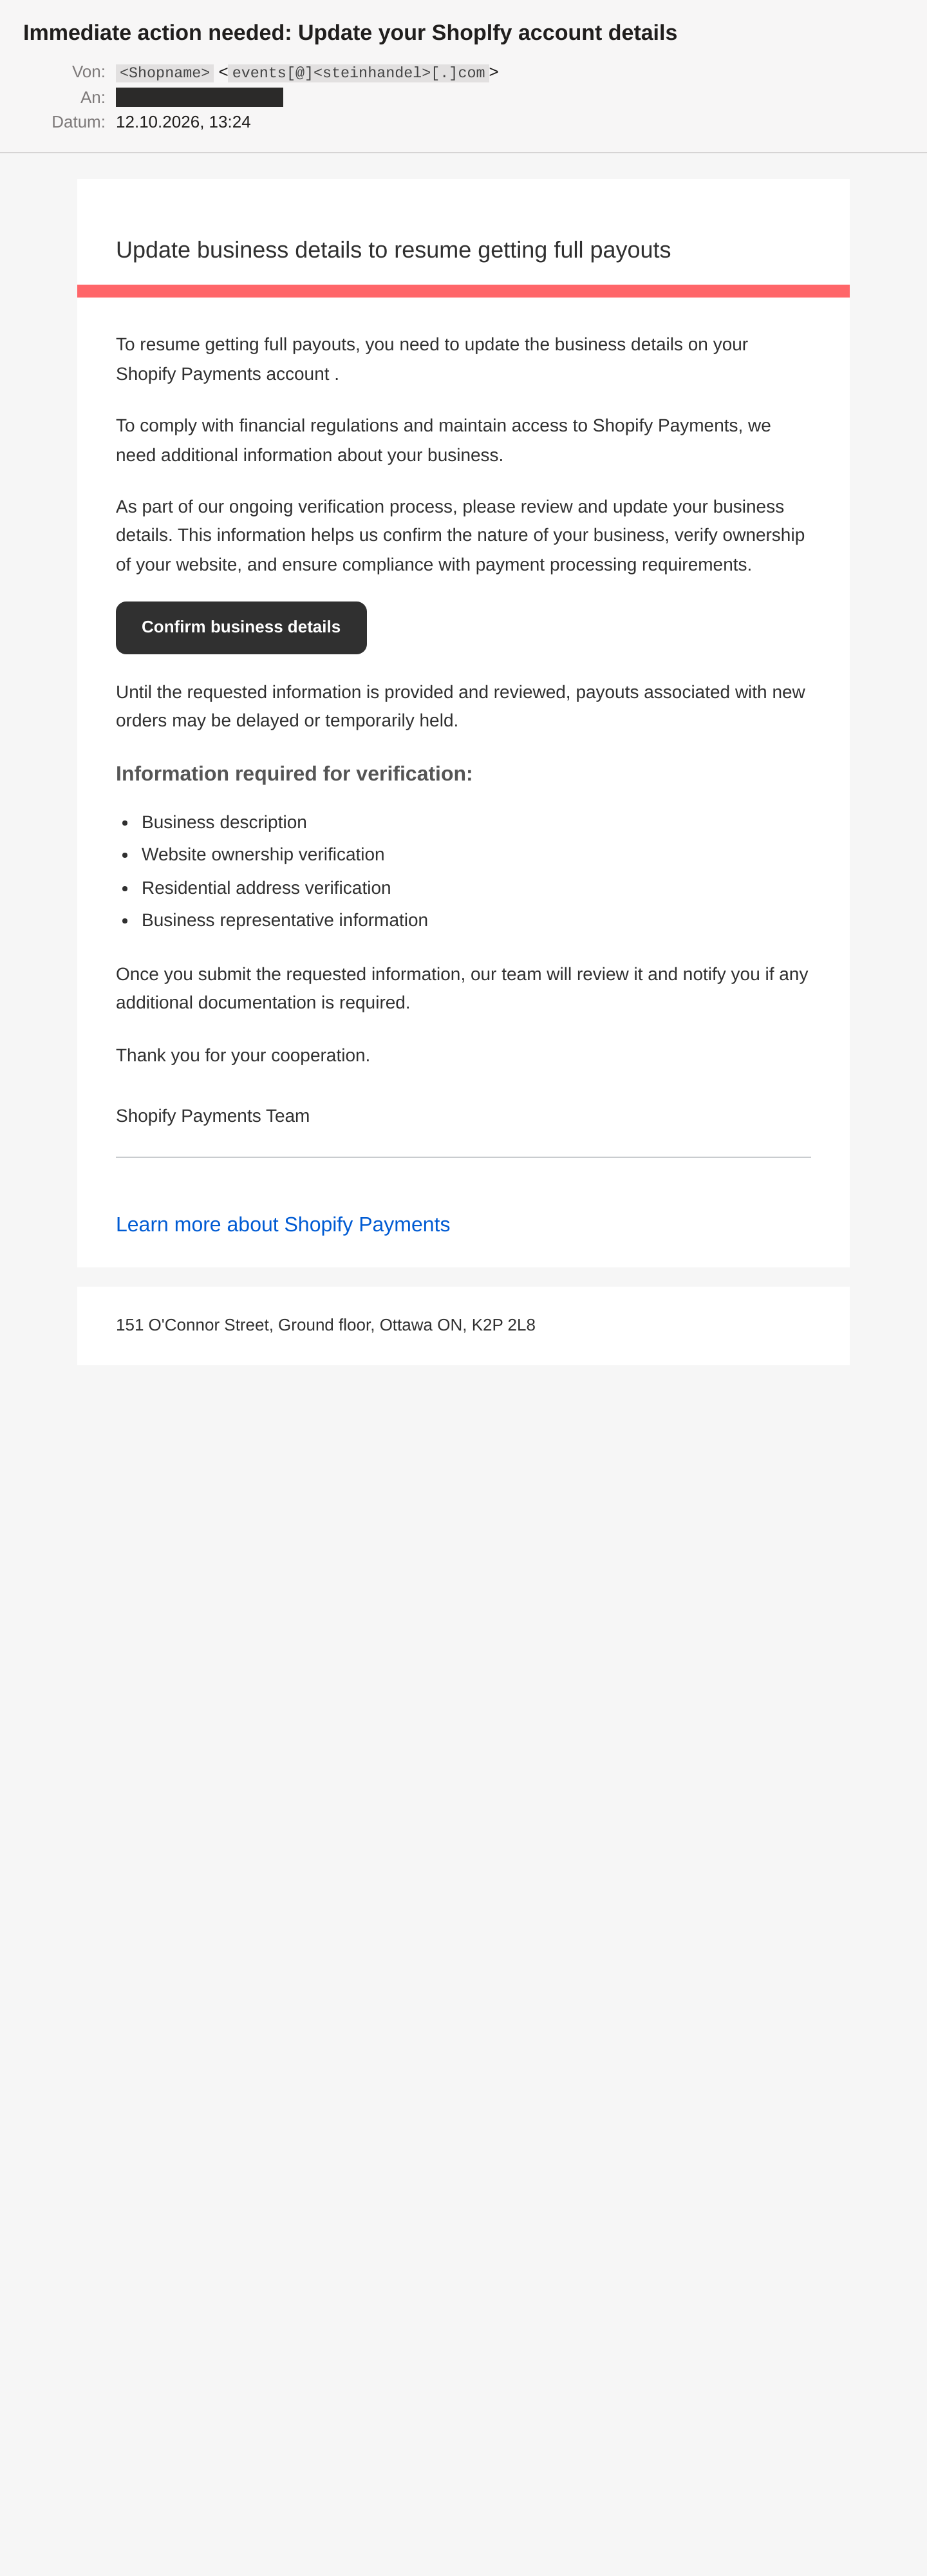
Betreff: „Immediate action needed: Update your Shoplfy account details“. Wieder mit kleinem L statt i, wie bei den letzten drei Wellen. Im Text geht es ums Geld:
Until the requested information is provided and reviewed, payouts associated with new orders may be delayed or temporarily held.
Verlangt werden Firmenbeschreibung, Nachweis der Website, Wohnadresse und Angaben zur vertretungsberechtigten Person. Dazu ein dunkler Button „Confirm business details“, die Signatur „Shopify Payments Team“ und die echte Shopify-Adresse in Ottawa. Eine Frist gibt es diesmal nicht. Die Mail klingt eher nach Routine-Nachfrage als nach Drohung. Genau das macht sie glaubwürdiger.
Zwei Patzer sind drin. Im Satz „update the business details on your Shopify Payments account .“ fehlt vor dem Punkt ein Platzhalter. Und „Learn more about Shopify Payments“ hat ein leeres href="". Der Link führt nirgendwohin.
Auffällig ist der Absender. Er heißt nicht „Shopify“, sondern trägt den Namen eines kleinen Online-Shops für Steine. Die Adresse lautet events[@]<steinhandel>[.]com. Eine Mail vom „Shopify Payments Team“ aus einem fremden Shop? Das passt nicht zusammen.
Wie die Mail technisch zustande kommt
Schaut man in den Quelltext (F12 bzw. „Original anzeigen“), wird es interessant. Die Mail ist eine ganz normale Shopify-Benachrichtigung, nämlich die Vorlage „Customer account invite“. Jeder Shop verschickt sie, wenn er einen Kunden zum Anlegen eines Kontos einlädt: „Hi, you've created a new customer account at … All you have to do is activate it.“
Diese Vorlage kann der Shop-Betreiber im Admin unter Settings → Notifications frei bearbeiten. Genau das ist passiert. Ganz oben steht jetzt das komplette Fake-HTML von „Shopify Payments“, inklusive eigenem <title>-Tag und sauber kommentierten Blöcken (Urgency Bar, CTA Button, Learn More Link). Danach folgen 220 leere Absätze, gut 8.000 Pixel weißer Raum. Erst darunter kommt die originale Einladung mit dem Aktivierungslink. Wer nicht sehr weit scrollt, sieht nur den Fake. Die leere Fläche unten im Screenshot ist der Anfang dieses Polsters.
Weil Shopify selbst verschickt, ist die Authentifizierung echt. Der Shop hat seine Absenderdomain korrekt bei Shopify hinterlegt, also signiert SendGrid (AS11377, Shopifys Versanddienstleister) mit d=<steinhandel>[.]com. SPF passt, DKIM passt, DMARC besteht. Ein Mailfilter hat hier wenig in der Hand. Die Absender-IP steht auf Whitelists, der Spam-Score lag bei -0,1.
Die beiden Shop-Domains wurden im Januar 2022 eine Sekunde nacheinander registriert. Die Mail läuft über Google Workspace, alles wirkt wie ein normaler Kleinhändler. Ich gehe deshalb von einem übernommenen Shop aus, nicht von einem Täter-Setup. Der Inhaber ist hier Opfer.
Wohin der Button führt
Im HTML ist das Ziel nicht zu sehen. Shopify verpackt jeden Link in einen eigenen Tracking-Link auf der Shop-Domain (/_t/c/v3/…). Den Nur-Text-Teil der Mail baut Shopify aber ohne diese Verpackung, und dort steht das Ziel im Klartext (URLs sind defangt, damit nichts aus Versehen angeklickt wird):
Confirm business details ( hxxps://tr[.]ee/M2wrbq )
tr.ee ist der Kurzlink-Dienst von Linktree. VirusTotal kennt den Link seit dem 30. September, 10 von 93 Scannern melden Phishing. Laut der letzten Server-Antwort leitet er weiter auf hxxps://protection-shopify[.]com/admin. Den Link selbst habe ich nicht aufgerufen.
Und hier schließt sich der Kreis. protection-shopify[.]com wurde am 28. August bei PublicDomainRegistry registriert. Am selben Tag, beim selben Registrar und mit denselben Nameservern entstand auch logln-shopify[.]com. Das war die Absenderdomain der Brevo-Welle vom 13. Oktober. Diese Mail hier ging am selben Tag raus, gut zwei Stunden vorher. Dieselbe Gruppe fährt also zwei Versandkanäle parallel. Auf der Domain liegen außerdem Subdomains von mailer3 bis mailer23, da war noch mehr geplant. Heute löst sie nicht mehr auf.
Was die eigentlich wollen
Auf /admin wartet nach allem, was die bisherigen Wellen zeigen, ein nachgebauter Shopify-Login. Wer dort Mail-Adresse, Passwort und gegebenenfalls den 2FA-Code eintippt, gibt den Shop aus der Hand. Danach kommen die KYC-Formulare: Wohnadresse, Angaben zur Person, Firmendaten. Das reicht für Identitätsdiebstahl.
Mit dem Admin-Zugang können die Täter das Auszahlungskonto ändern und Kundendaten abziehen. Und sie können genau das tun, was hier passiert ist: die Benachrichtigungs-Vorlagen umbauen und den Shop als nächste Phishing-Schleuder nutzen. Das Opfer von heute verschickt die Mails von morgen. Das ist das eigentlich Unangenehme an dieser Welle.
Woran ihr's erkannt hättet
- Absendername passt nicht: Shopify schreibt euch nicht im Namen eines fremden Shops. Steht da ein Shopname, den ihr nicht kennt, ist die Mail falsch. Egal, was die Header sagen.
- „Shoplfy“ im Betreff: Wer auf seinen eigenen Firmennamen achtet, schreibt ihn richtig.
- Kundenkonto-Mail mit Payments-Inhalt: Ganz unten, nach viel Weiß, steht „Activate your account“. Eine Einladung zum Kundenkonto hat mit euren Auszahlungen nichts zu tun.
- Kaputte Details: Leerer Platzhalter vor dem Punkt, „Learn more“-Link ohne Ziel.
- Linktree als Ziel: Ein Kurzlink-Dienst für Social-Media-Profile hat in einer Shopify-Payments-Mail nichts verloren.
Was ihr tun könnt
- 2FA im Shopify-Konto einschalten, am besten per Passkey oder Authenticator-App statt SMS. Ein gestohlenes Passwort allein reicht dann nicht. Gegen Phishing-Seiten, die den Code live weiterreichen, helfen nur Passkeys oder Security-Keys zuverlässig.
- KYC-Meldungen nie über Mail-Links prüfen.
admin.shopify.comselbst eintippen, unter Settings → Payments nachsehen. Wenn Shopify wirklich etwas will, steht es dort. - Eigene Benachrichtigungs-Vorlagen gelegentlich anschauen. Unter Settings → Notifications sieht man schnell, ob jemand „Customer account invite“ oder andere Vorlagen umgebaut hat. Gleich mit prüfen: Mitarbeiterkonten und installierte Apps.
- Header-Checks richtig einordnen. SPF, DKIM und DMARC sagen nur, dass die Mail von der Domain im Absender kommt. Ob der Inhalt stimmt, sagen sie nicht. Hier stimmt die Domain, nur gehört sie eben einem fremden Shop.
- Melden. Die Mail mit Headern an Shopify schicken (die Shop-ID steht im Header
Feedback-Id), den Kurzlink an Linktree. Damit hilft man auch dem Shop-Inhaber, der vermutlich noch nichts davon weiß.
Fazit
Handwerklich ist das die bisher klügste Shopify-Welle. Keine eigene Absenderdomain, die man sperren könnte, kein Brevo-Konto, das nach ein paar Stunden dicht ist. Stattdessen die Plattform selbst, mit voller Authentifizierung und der Reputation eines echten Händlers. Den Tippfehler im Betreff haben sie trotzdem behalten. Manche Gewohnheiten legt man eben nicht ab.
Der missbrauchte Shop und seine Domains sind redigiert (<steinhandel>[.]com, <steinhandel-shop>[.]com). Der Shop-Inhaber ist hier selbst Opfer: Sein Shopify-Konto wurde mutmaßlich übernommen und als Versandplattform missbraucht. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.