13. November 2026
DomainFactory-Phishing, vierte Welle: „Hosting gesperrt“ - und wieder dieselben 100 Empfänger

Tobias Wilke
@wilketob
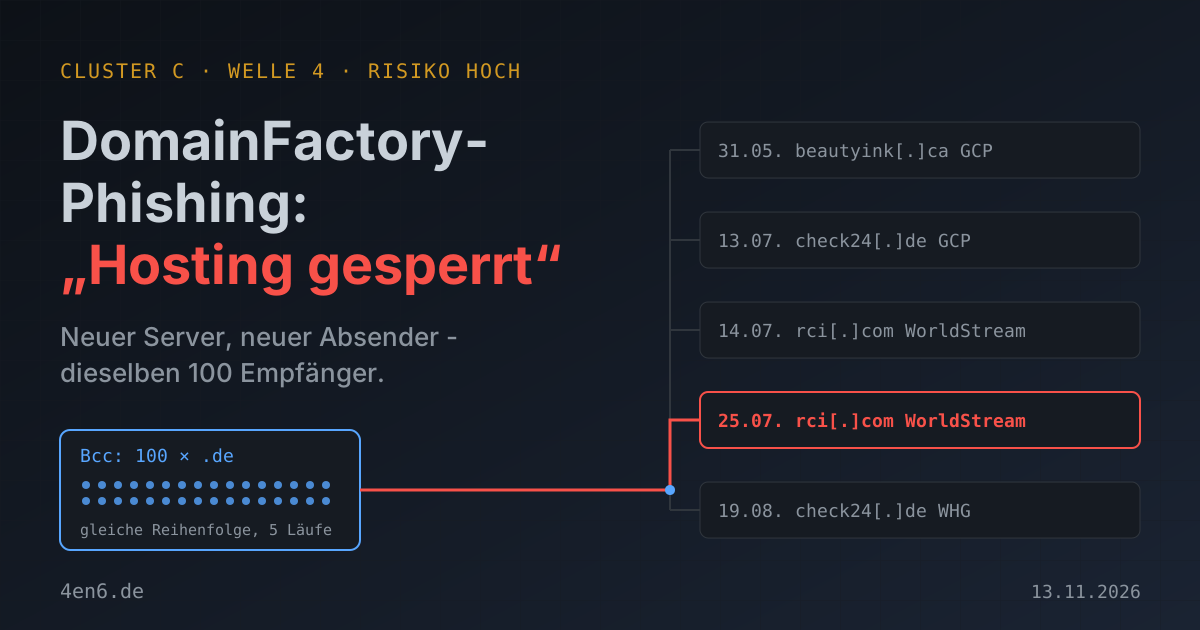
Ich habe die Bcc-Liste dieser Mail mit meinen anderen Samples abgeglichen. Fünf Treffer. Fünfmal dieselben 100 Empfänger in derselben Reihenfolge, verschickt zwischen Mai und August. Mit vier verschiedenen Absendern und von drei verschiedenen Hostern. Wer die Adressliste hat, wechselt offenbar lieber den Server als die Liste.
Das hier ist die vierte DomainFactory-Welle, die ich mir ansehe. Chronologisch liegt sie zwischen Welle 2 und Welle 3. Alle Domains und IPs sind defangt, damit nichts aus Versehen angeklickt wird.
Die Mail: Alles rot, nur der Button grün
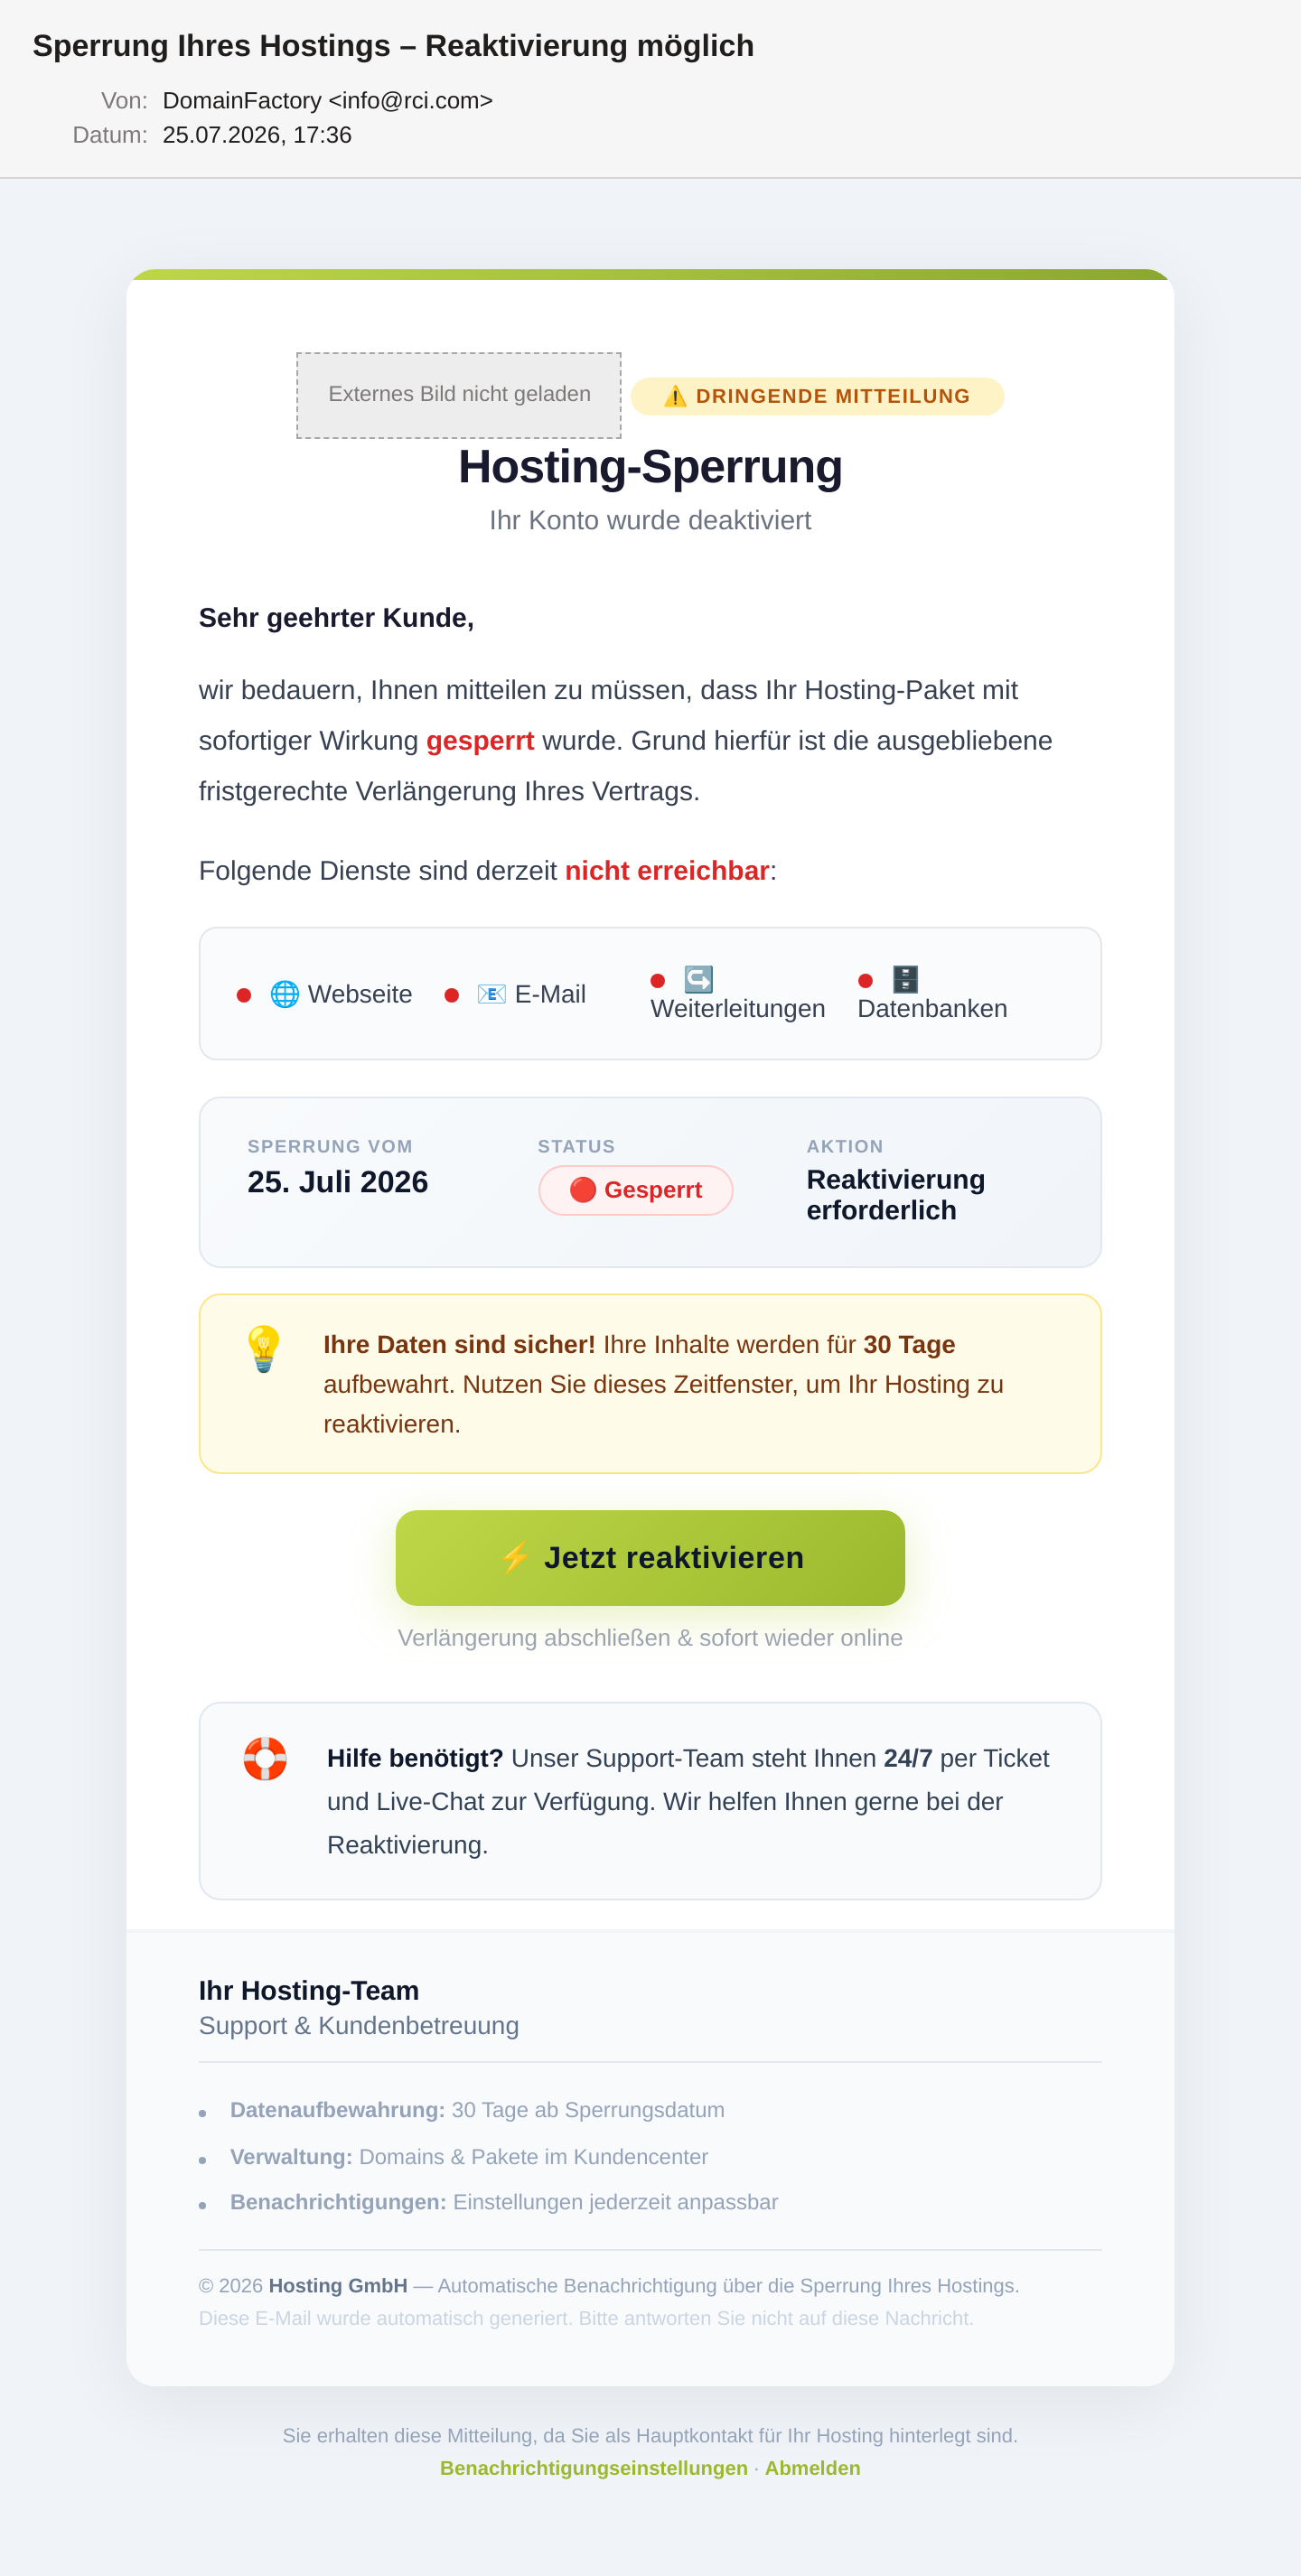
Betreff: „Sperrung Ihres Hostings – Reaktivierung möglich“. Absender: DomainFactory <info[@]rci[.]com>. Datum: 25. Juli 2026.
Der Text ist kurz und sauber geschrieben. Das Hosting-Paket sei „mit sofortiger Wirkung gesperrt“, weil der Vertrag nicht rechtzeitig verlängert wurde. Webseite, E-Mail, Weiterleitungen, Datenbanken: alles mit rotem Punkt. Dann kommt eine gelbe Box, die ich ziemlich geschickt finde:
Ihre Daten sind sicher! Ihre Inhalte werden für 30 Tage aufbewahrt.
Das nimmt die Panik raus und setzt trotzdem eine Frist. Das wirkt seriöser als das übliche „in 24 Stunden ist alles weg“. Darunter der grüne Button „⚡ Jetzt reaktivieren“.
Spannender ist, was fehlt. Das Wort „DomainFactory“ kommt im Text kein einziges Mal vor. Unterschrieben hat das „Hosting-Team“, im Footer steht „© 2026 Hosting GmbH“. Die Marke steckt nur im Absendernamen und im Logo. Das Template passt also auf jeden Hoster, man tauscht nur das Bild. Im Quelltext der Schwester-Mails vom Juli steht übrigens noch der Kommentar KOPFZEILE GANDI. Die Vorlage war ursprünglich für den französischen Registrar Gandi gebaut. In dieser Version heißen die Abschnitte DETAILS KARTE - REDESIGNED und CTA BUTTON - MODERN. Da hat jemand iteriert.
Das Logo ist echt. Es wird per Hotlink vom CDN von Atlassian Statuspage geladen, also von DomainFactorys eigener Statusseite. Ein Tracking-Pixel gibt es nicht.
Wer wirklich geschickt hat
rci[.]com gehört einem US-Konzern aus der Timeshare-Branche, der mit DomainFactory nichts zu tun hat. Die Adresse ist schlicht gefälscht. SPF meldet Softfail, eine DKIM-Signatur fehlt. Der Trick dahinter: rci.com hat eine DMARC-Policy p=none. Die Domain sagt Empfängern also ausdrücklich, sie sollen gefälschte Mails trotzdem annehmen. In Welle 3 hat der Absender noch check24.de gespooft. Die steht auf p=reject, da hätte jedes normal konfigurierte Postfach abgewiesen. rci.com habe ich übrigens schon einmal gesehen, bei einer ELSTER-Kampagne. Domains mit p=none sprechen sich in der Szene herum.
Eingeliefert wurde die Mail von 175[.]110[.]114[.]46. Das ist ein gemieteter Server bei WorldStream in den Niederlanden. Der Hostname ist der generische Provider-Name, diesmal hat sich niemand die Mühe einer Tarn-Domain gemacht. Spamhaus kennt die IP heute nicht, Barracuda schon.
Der Header verrät den Rest. X-Mailer: Python aiosmtplib, also ein selbstgeschriebenes Python-Skript. Die Message-ID endet auf die Domain des ersten Bcc-Empfängers. Und der Bcc-Header mit 100 Adressen von Handwerkern, Praxen, Vereinen und Kanzleien wird gleich mitgeschickt. Das ist seit Welle 1 so. Genau dieser Fingerabdruck verbindet alle vier Wellen.
Wohin der Button führt
Der Button zeigt auf hxxp://acd[.]<malerbetrieb>[.]de. Unverschlüsselt, ohne Pfad. Die Domain gehört einem deutschen Malerbetrieb, liegt seit 2021 unverändert bei Host Europe und hat Wildcard-DNS: Jede beliebige Subdomain landet auf dem Webspace. Der Betrieb hat acd nie angelegt. Jemand hat Zugriff auf den Webspace und hat dort eine Weiterleitung hinterlegt. Der Malerbetrieb ist hier Opfer, nicht Täter.
Laut VirusTotal geht es von dort weiter zu:
hxxps://factory-userid9274942-manager-factory[.]<padel-anbieter>[.]it/dF/?QUIQJ=SNIYW
Die italienische Domain gehört seit 2021 einer kleinen Sportfirma. Nur diese eine Subdomain zeigte im Juli auf 91[.]232[.]105[.]118, und das ist wieder WorldStream. Versand und Landing liegen beim selben Billig-Hoster. In Welle 3 war es genauso, nur hieß der Hoster da World Host Group, Standort Mumbai. Auch das URL-Schema ist gleich geblieben: Köder-Subdomain mit Fantasie-ID, kurzer Pfad, Parameter aus zufälligen Großbuchstaben. dF steht vermutlich für DomainFactory.
VirusTotal bekam beim Crawl eine Seite mit dem Titel „Google“. Das ist Cloaking: Scanner sehen eine harmlose Attrappe, Opfer mit deutscher IP vermutlich die Fake-Reaktivierung. Ergebnis: 1 von 92 Engines für den Button-Link, 2 von 92 für die Landing.
Was die eigentlich wollen
Wer klickt, landet auf einer DomainFactory-Seite zur „Verlängerung“. Der Untertitel unter dem Button sagt es offen: „Verlängerung abschließen & sofort wieder online“. Abgefragt werden also Kreditkartendaten, bei Hoster-Phishing meist zusätzlich das Kundenlogin. Die Karte wird belastet oder verkauft. Mit dem Hosting-Login hat der Täter Website, Postfächer und DNS des Opfers. Und damit das nächste Sprungbrett wie den Webspace des Malerbetriebs.
Woran ihr's erkannt hättet
- Der Absender ist
rci[.]com, nichtdf.eu. - Kein Name, keine Kundennummer, keine Domain. Ein Hoster, der euch sperrt, weiß, welchen Vertrag er sperrt.
- „Hosting GmbH“ gibt es nicht. DomainFactory heißt im Impressum domainfactory GmbH.
- Fahrt mit der Maus über den Button: Das Ziel ist die Subdomain eines Malerbetriebs, per
http://. - „Abmelden“ führt ins Leere.
Was ihr tun könnt
Vertragsstatus nur im Kundencenter prüfen. Legt euch das Login als Lesezeichen an und geht nie über einen Mail-Link. Ist der Vertrag wirklich gesperrt, seht ihr es dort.
Zwei-Faktor-Login beim Hoster einschalten, wo es angeboten wird. Ein abgegriffenes Passwort reicht dann nicht.
Mailfilter schärfer stellen. Ein fremder Markenname im Absendernamen plus SPF-Softfail darf nicht einfach mit Score 0 durchgehen. Wie eure eigene Domain bei SPF, DKIM und DMARC dasteht, zeigt der Mail-Check hier auf der Seite. Setzt sie auf p=reject, wenn alles sauber läuft, sonst spooft man irgendwann euch.
Den eigenen Webspace dicht machen. FTP aus, SFTP mit starkem Passwort, CMS und Plugins aktuell. Sonst wird eure Domain das nächste acd-Sprungbrett.
Die Impressum-Adresse entlasten. Die Bcc-Listen stammen erkennbar aus Impressen. Wer Hoster- und Bankpost auf eine Adresse legt, die nicht öffentlich ist, bekommt solche Mails schlicht nicht.
Fazit
Vier Wellen, drei Hoster, vier gefälschte Absender und dieselbe Adressliste. Der Akteur hält am Python-Skript und an der Liste fest und tauscht alles andere, sobald es verbrannt ist. Das Template ist diesmal ordentlich. Den Absender rci.com macht es nicht besser.
Die missbrauchten Domains sind redigiert (<malerbetrieb>[.]de, <padel-anbieter>[.]it). Beide Betriebe sind hier selbst Opfer: Auf ihrem Webspace bzw. in ihrer DNS-Zone wurde ohne ihr Zutun ein Eintrag für die Kampagne angelegt. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.