17. November 2026
„Neue Mitteilung in Ihrem ELSTER-Postfach“: Die Shopify-Phisher haben jetzt ein Finanzamt

Tobias Wilke
@wilketob
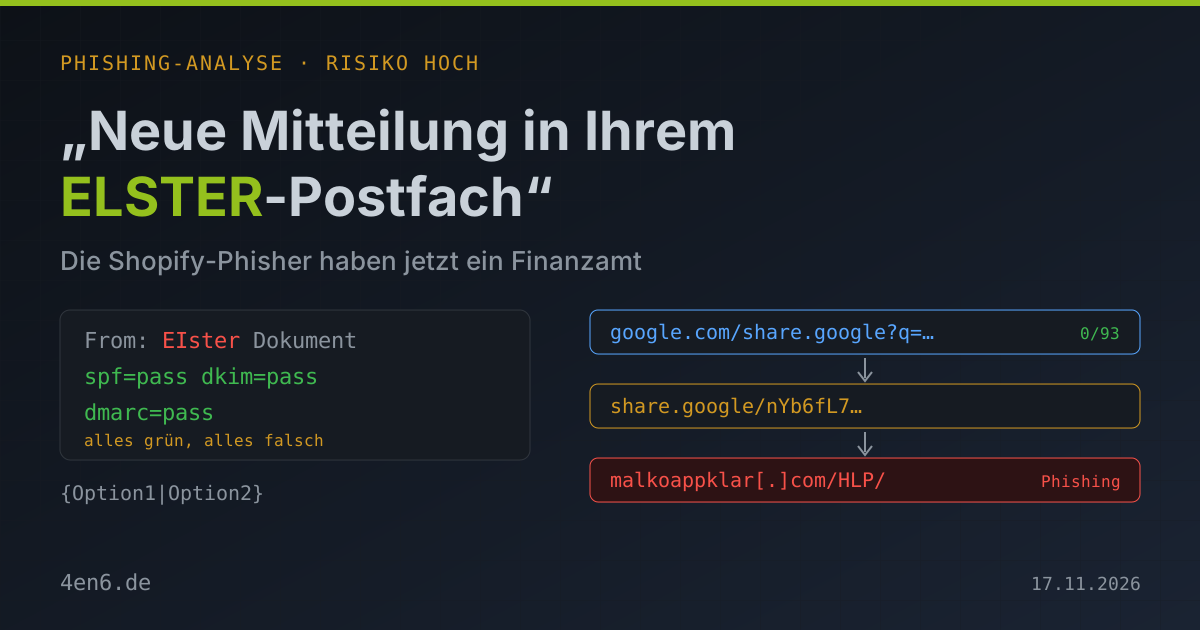
Diese Phishing-Mail will kein Geld. Sie droht nicht und setzt keine Frist. Sie sagt nur: Da liegt Post für euch. Genau das macht sie gefährlicher als die üblichen „Erstattung über 462,48 €“-Mails, denn so eine Benachrichtigung bekommt jeder ELSTER-Nutzer irgendwann wirklich.
URLs und Adressen sind im Folgenden defangt, damit nichts aus Versehen angeklickt wird.
Die Mail: Sie haben Post, angeblich
Betreff: Neue Nachricht zu Ihrem Dokument ID. Absender: „EIster Dokument“. Wer genau hinsieht, merkt es: Das ist ein großes I, kein kleines l. Dazu kommen zwei Leerzeichen zwischen den Wörtern. Beides zielt eher auf Filter als auf Menschen. Ein Filter, der nach „Elster“ im Absendernamen sucht, findet hier nichts.
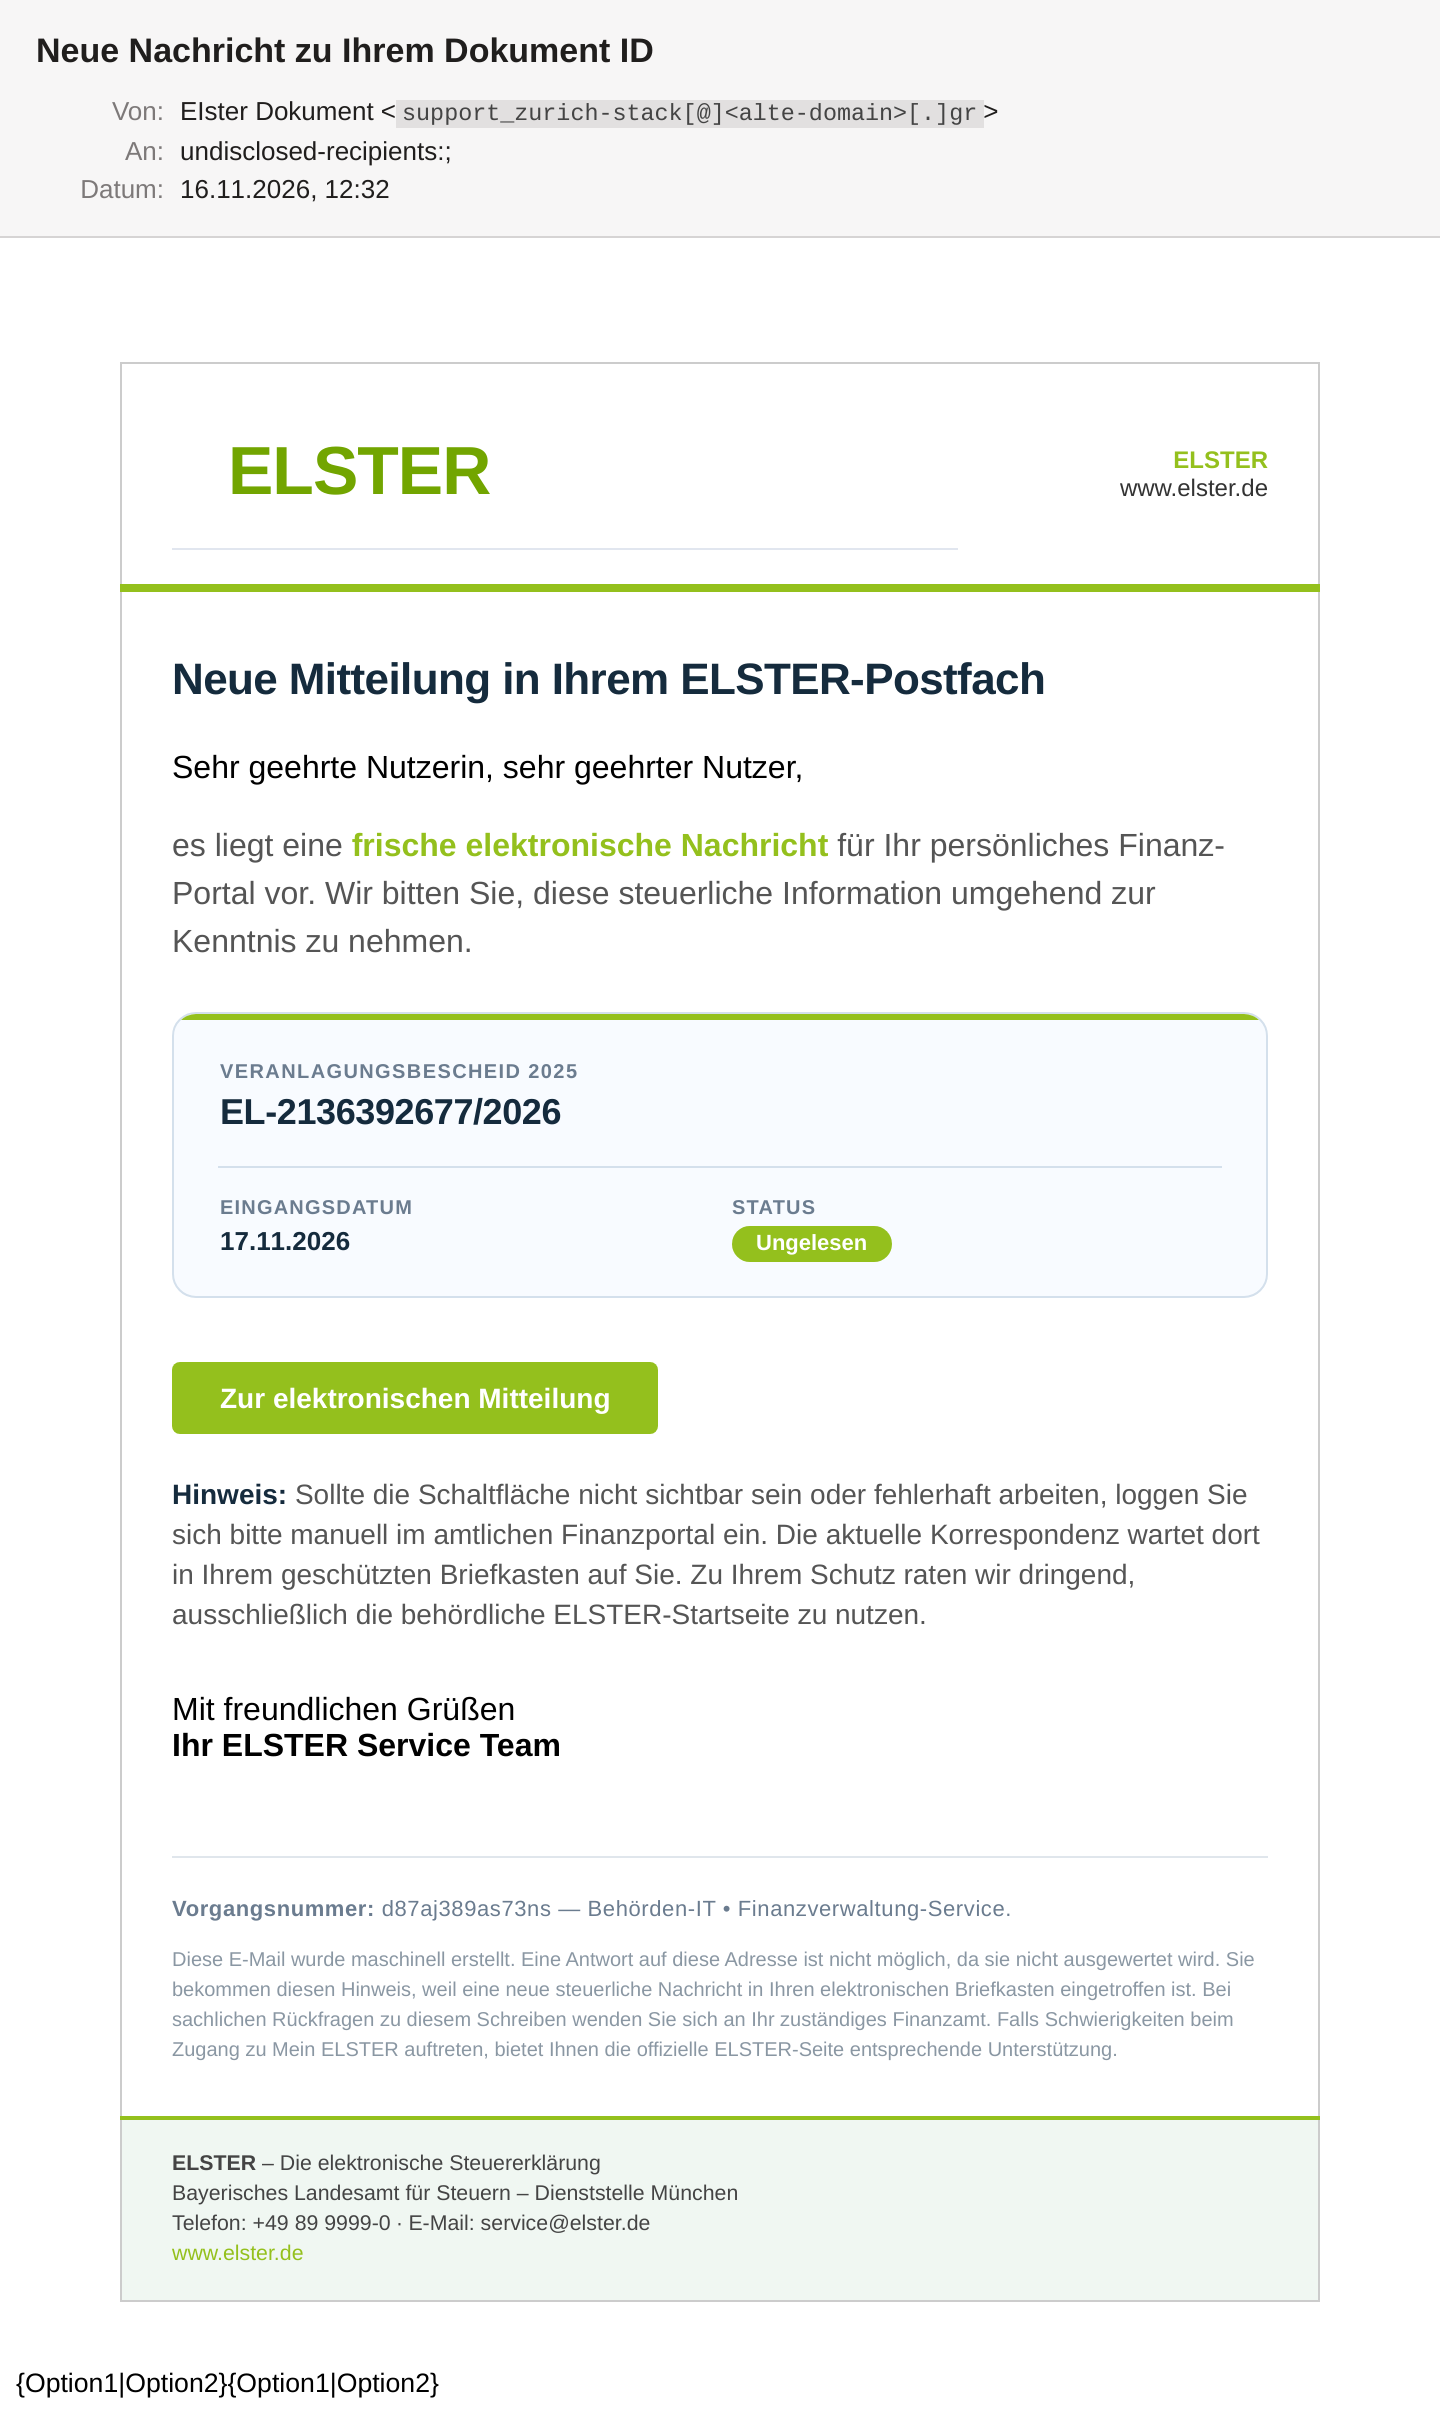
Der Inhalt ist sauber gebaut: ELSTER-Grün, ein Aktenzeichen, ein Status-Badge „Ungelesen“, ein Footer mit dem Bayerischen Landesamt für Steuern. Das Landesamt betreibt ELSTER tatsächlich. Die Telefonnummer +49 89 9999-0 dagegen ist so echt wie die Vorgangsnummer d87aj389as73ns, die nach Katze auf Tastatur aussieht. Mein Lieblingsdetail steht unter dem Button:
Zu Ihrem Schutz raten wir dringend, ausschließlich die behördliche ELSTER-Startseite zu nutzen.
Guter Rat. Direkt unter einem Button, der genau das nicht tut.
Zwei Dinge verraten die Fließbandarbeit. Das „Eingangsdatum“ ist der 17.11.2026, verschickt wurde die Mail aber am 16.11. um 21:32 Uhr. Ein Bescheid aus der Zukunft. Und ganz unten steht {Option1|Option2}{Option1|Option2}. Das ist Spintax, die Vorlagensprache von Bulk-Mailern, die pro Mail eine Variante auswürfeln soll. Hier hat niemand die Optionen ausgefüllt, also ging der Platzhalter roh raus. An alle.
Die Technik: Alles grün, alles falsch
Der Header ist das eigentlich Interessante. SPF: pass. DKIM: pass. DMARC: pass. Kein Spoof, keine Fehlermeldung, kein gelbes Warnbanner im Mailclient.
Absender ist support_zurich-stack[@]<alte-domain>[.]gr, eine griechische Domain, die laut DNS-Historie seit mindestens 2013 existiert. Inzwischen liegt sie bei Cloudflare, und die Täter legen darunter Subdomains mit Fantasienamen an: zurich-stack, apollo-portal, nordic-link, am Tag nach dem Versand noch bavaria-post und focal-secure. Jede bekommt eine eigene Server-IP und einen eigenen SPF-Eintrag. Ob die Täter die alte Domain nach Ablauf übernommen haben oder ob der DNS-Zugang des Inhabers kompromittiert ist, lässt sich von außen nicht sagen. Deshalb nenne ich sie hier nicht.
Am Morgen nach dem Versand war zurich-stack schon wieder gelöscht, der DKIM-Schlüssel zurückgezogen und die Versand-IP aus dem SPF entfernt. Wer die Mail heute neu prüft, bekommt kein pass mehr, sondern Fragezeichen. Die Infrastruktur lebt ein paar Stunden.
Verschickt wurde von 95[.]110[.]210[.]26, einem gemieteten Dedicated Server bei Aruba in Italien. Laut den Headern lief dort ein Roundcube-Webmailer, der lokal in Postfix einliefert. Und dann wird es spannend: Dieselbe IP trug in den letzten vier Wochen Hostnamen wie contact24.oauth-shopify[.]com und service7.emails-shopify[.]com.
Google als Türsteher, schon wieder
Der Button „Zur elektronischen Mitteilung“ zeigt auf:
hxxps://www.google[.]com/share.google?q=nYb6fL7txPUGwaade
Das ist Googles eigener Kurzlinkdienst. Fahrt ihr mit der Maus drüber, seht ihr google.com. Jeder Linkscanner sieht google.com. VirusTotal sagt für diese Stufe: 0 von 93. Erst wenn man die Kette auflöst (das habe ich VirusTotal machen lassen, nicht meinem Browser), landet man bei hxxps://malkoappklar[.]com/HLP/. Diese Domain wurde im September bei DreamHost registriert, steht hinter Cloudflare und wurde 64 Minuten vor dem Versand zuletzt geändert. Zwei Scanner führen sie inzwischen als Phishing.
Wer hier mitliest, kennt das Muster. Genau diese Kombination hatten wir im September beim Shopify-Phishing mit Google als Türsteher: voll authentifizierter Versand, Aruba-Server, google.com/share.google als Schleuse, DreamHost im Hintergrund. Die Betreiber haben die Marke gewechselt, nicht die Maschine. Von Shopify-Händlern zu deutschen Steuerzahlern ist ein ordentlicher Sprung. Offenbar lohnt er sich.
Was die eigentlich wollen
Den Inhalt der Landing habe ich nicht gesehen, und das bleibt so. Links rufe ich nicht auf. Das Muster aus den bisherigen ELSTER-Wellen ist aber eindeutig: erst ein nachgebautes ELSTER-Login, dann eine „Identitätsprüfung“ mit Steuer-ID, Geburtsdatum und Bank- oder Kartendaten.
Ein ELSTER-Zugang ist für Täter mehr wert als eine Kreditkarte. Darin stehen Name, Adresse, Steuer-ID, Bankverbindung und Einkommen. Bei Firmen kommen Umsatzsteuer- und Lohndaten dazu. Das reicht für Identitätsdiebstahl und für Folgemails, die so gut informiert sind, dass sie niemand mehr anzweifelt.
Woran ihr's erkannt hättet
- Die Absenderadresse. Eine Steuerbehörde schreibt nicht von einer
.gr-Domain. Der Display-Name kann alles behaupten, die Adresse dahinter nicht. - Der Link. Ein Behörden-Button, der auf google.com zeigt, ist kein Behörden-Button.
- Der Platzhalter.
{Option1|Option2}gehört in keine echte Mail. - Das Datum. Eingang morgen, Versand heute.
- Die Anrede. „Sehr geehrte Nutzerin, sehr geehrter Nutzer“ und
undisclosed-recipientsheißt: Massenversand.
Was ihr nicht als Warnzeichen nutzen könnt: SPF, DKIM und DMARC. Die sind hier alle grün.
Was ihr tun könnt
- ELSTER nur über das eigene Lesezeichen öffnen. Echte Postfach-Nachrichten liegen im Portal. Dafür braucht ihr keinen Link aus einer Mail, nie.
- Volle Absenderadresse anzeigen lassen. In Outlook und den meisten Mailclients lässt sich einstellen, dass neben dem Namen immer die Adresse steht. Wer die Domain einer verdächtigen Mail genauer ansehen will: Mail-Check hier auf der Seite.
share.google-Links am Mailgateway markieren. Kein Geschäftspartner und keine Behörde schickt Links über Googles Kurzlinkdienst. Eine Regel, die solche Links mit einem Warnhinweis versieht, ist schnell eingerichtet.- DNS-Filter mit Sperre für frische Domains. Ein DNS-Filter, der neue oder schlecht bewertete Domains blockt, greift auch dann, wenn die Weiterleitung erst im Browser passiert.
- ELSTER mit dem Online-Ausweis absichern. Eine Zertifikatsdatei plus Passwort kann man auf einer Fake-Seite hochladen lassen. Den Chip im Personalausweis nicht.
Fazit
Handwerklich ist das eine der besseren ELSTER-Fälschungen: leiser Köder, saubere Authentifizierung, Linktarnung über Google und Infrastruktur, die nach ein paar Stunden verschwindet. Verraten hat sie sich durch einen vergessenen Spintax-Platzhalter und ein Datum aus der Zukunft. Gegen Phishing, das alle technischen Prüfungen besteht, hilft am Ende nur die Gewohnheit, ELSTER nie über eine Mail zu öffnen.
Die Absenderdomain ist redigiert (<alte-domain>[.]gr). Es handelt sich um eine seit Jahren bestehende griechische Domain, deren DNS für den Versand genutzt wurde. Ob sie gekapert oder nach Ablauf neu registriert wurde, ist von außen nicht feststellbar, der ursprüngliche Inhaber ist möglicherweise selbst Opfer. Pranger-Wirkung vermeiden, die vollständigen IOCs liegen intern.