19. November 2026
sevdesk-Kündigung, die keiner ausgesprochen hat: Der Link steckt verschlüsselt in einem SVG

Tobias Wilke
@wilketob
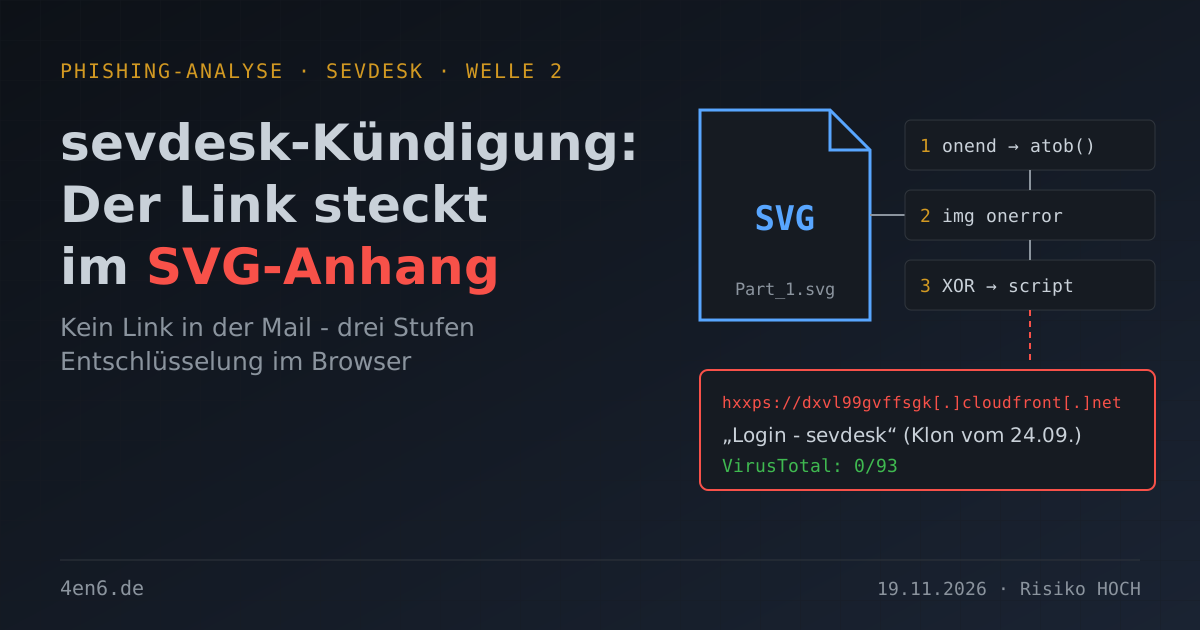
Vor drei Wochen wollte mir jemand ein sevdesk-Abo verlängern, das ich nie hatte. Jetzt bestätigt mir dieselbe Bande die Kündigung dieses Abos. Konsequent sind sie ja. Und diesmal haben sie dazugelernt: Die Mail enthält keinen einzigen Link mehr.
Die erste Welle schickte ihre Opfer per Button auf eine Kopie des sevdesk-Logins bei Amazon CloudFront. Die neue Welle landet am selben Ziel. Der Weg dorthin ist aber deutlich besser versteckt. URLs und Domains sind defangt, damit nichts aus Versehen angeklickt wird.
Die Mail: Kündigung bestätigt, Rest im Anhang
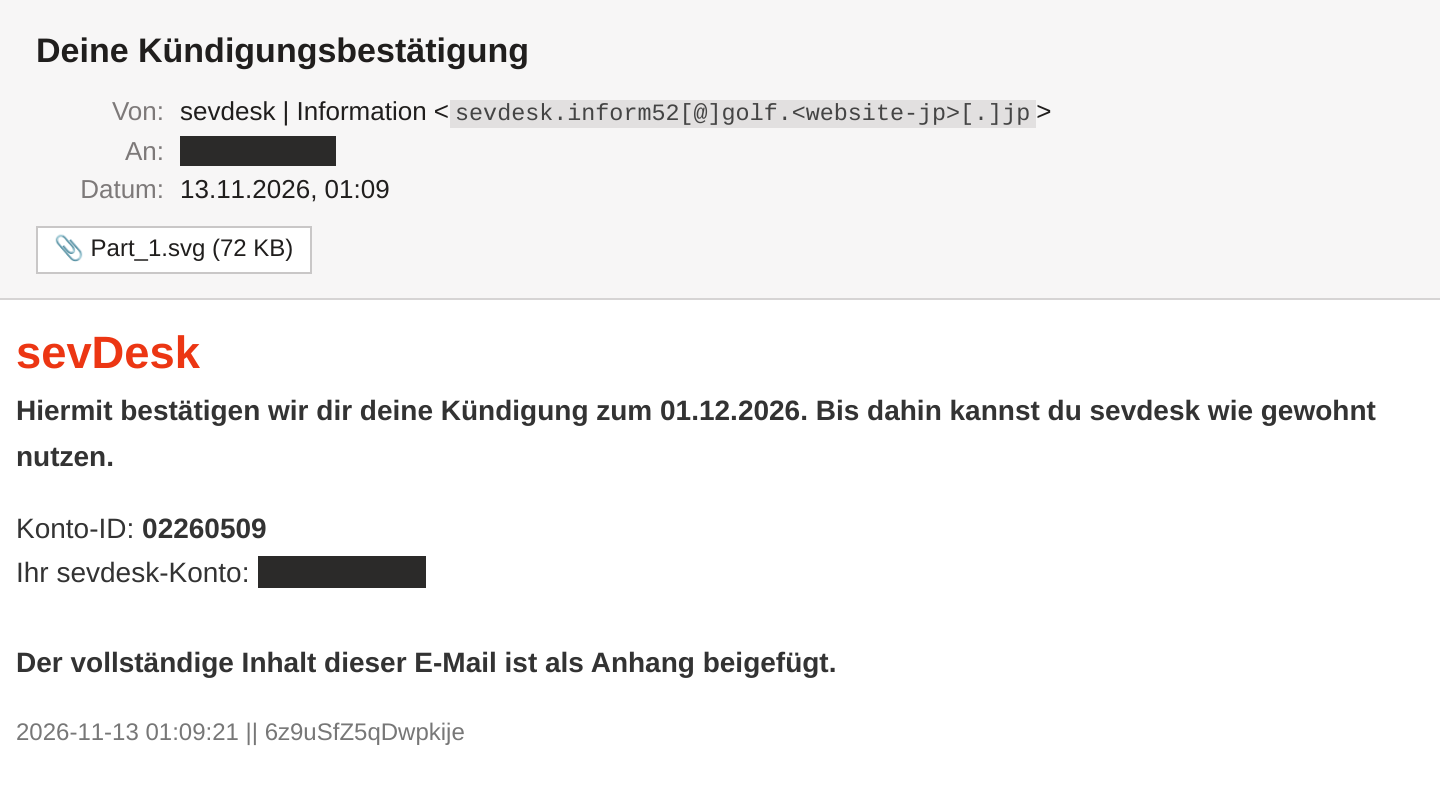
Betreff: „Deine Kündigungsbestätigung“. Absender: „sevdesk | Information“. Der Text ist kurz:
Hiermit bestätigen wir dir deine Kündigung zum 01.12.2026. Bis dahin kannst du sevdesk wie gewohnt nutzen.
Darunter eine Konto-ID, meine Mailadresse und der entscheidende Satz: „Der vollständige Inhalt dieser E-Mail ist als Anhang beigefügt.“ Angehängt ist Part_1.svg, 72 KB.
Eine Kündigungsbestätigung, deren eigentlicher Inhalt in einer Bilddatei steckt. Das macht kein SaaS-Anbieter. Das ist aber genau der Punkt, an dem man neugierig wird. Wer nie gekündigt hat, will wissen, was da los ist. Wer Kunde ist, erst recht.
Wer schickt das?
Die Absenderadresse lautet sevdesk.inform52[@]golf.<website-jp>[.]jp. Die Domain gehört zu einer japanischen Website, die es seit 2018 gibt. Sie liegt bei Sakura Internet in Osaka auf einem gewöhnlichen Shared-Webhosting. Die Header verraten den Rest: Die Mail wurde lokal auf dem Webserver vom Hosting-Account des Seitenbetreibers eingeliefert, der Absender per sendmail -f frei gesetzt. Jemand hat also Zugriff auf diesen Webspace und nutzt ihn als Mailschleuder.
SPF gibt es für die Subdomain golf. nicht, DKIM fehlt, DMARC auch. Bei einer kleinen Vereins- oder Hobbyseite ohne eigene IT keine Seltenheit. In Welle 1 war es noch ein gekapertes WordPress in Brasilien. Der Versand wechselt, das Ziel bleibt.
Drei Schichten Verpackung
Wer das SVG im Editor öffnet statt per Doppelklick, sieht zuerst ein paar Linien und Ellipsen weit außerhalb des sichtbaren Bereichs. Dekoration für Scanner. Interessant ist ein <desc>-Element mit 54 KB Base64 und diese Zeile:
<animate attributeName="visibility" dur="1ms" onend="var kfadz=atob(...)...">
SVG ist kein Bild im Sinne von JPEG. Es ist ein Dokument, das im Browser JavaScript ausführen kann. Hier braucht es nicht einmal ein <script>-Tag. Eine Animation läuft eine Millisekunde, danach startet der onend-Handler. Er dekodiert das Base64 und lädt das Ergebnis als Vollbild-iframe.
Stufe zwei ist mein persönliches Highlight. Ein Dashboard mit dem Titel „Aus Sommer - Bitter“, Kacheln voller Prozentwerte und Wörtern wie „Kartoffel“, „Museum Auf“ und „Banane Prüfung“. Wort-Salat für Spamfilter und Sandboxen, die nur den ersten Eindruck bewerten. Darin versteckt: ein unsichtbares Bild mit absichtlich kaputtem Pfad. Weil es nicht laden kann, feuert sein onerror-Handler. Der nimmt einen Datenblock, liest das erste Byte als Schlüssel und entschlüsselt den Rest per XOR. Heraus kommt ein Skript.
Stufe drei überschreibt alles mit einer sevdesk-Mail im Originaldesign. Inter-Schrift, das richtige Lila, echte Firmenanschrift im Footer. „Wir bedauern sehr, dass du dich entschieden hast, sevdesk nicht weiter zu nutzen.“ Und dann der Button: „Ich möchte sevdesk weiter nutzen“. Kleines Detail am Rande: Die Konto-ID lautet hier 02798995, in der Mail stand 02260509. Zwei Zufallszahlen, die nie jemand verglichen hat.
Was die eigentlich wollen
Der Button führt auf hxxps://dxvl99gvffsgk[.]cloudfront[.]net/I3kLy2qkhZM4qTho. Das ist exakt dieselbe CloudFront-Distribution wie in Welle 1, nur ein anderer Pfad. VirusTotal kennt die Seite unter dem Titel „Login - sevdesk“ mit Passwortfeld. Im Quelltext steht dasselbe Speicherdatum wie beim letzten Mal, der 24. September 2026. Es ist also derselbe abgespeicherte Original-Login, seit Wochen am selben Ort. Ergebnis bei VirusTotal: 0 von 93 Engines. Wieder.
Wenn ihr auf den Button geklickt hättet, hättet ihr euch bei einem perfekten sevdesk-Login angemeldet. E-Mail und Passwort wären bei den Tätern gelandet. Mit einem Buchhaltungskonto kann man sehr unangenehme Dinge tun: Kundenlisten abziehen, Bankverbindungen sehen und im schlimmsten Fall die IBAN in den Rechnungsvorlagen tauschen. Dann gehen echte Rechnungen an echte Kunden raus, nur das Geld landet woanders.
Warum der ganze Aufwand mit dem SVG? Weil der Mail-Body keinen Link mehr hat. Gateways, die beim Zustellen URLs prüfen oder umschreiben, finden schlicht nichts. Die Adresse entsteht erst im Browser des Opfers. Den Anhang habe ich nur per Hash bei VirusTotal nachgeschlagen, nicht hochgeladen, denn er enthält entschlüsselt meine Mailadresse. Ergebnis: unbekannt.
Woran ihr es erkannt hättet
- Kündigung, die ihr nie ausgesprochen habt. Und falls doch: sevdesk schickt sie euch nicht als SVG.
- „Der vollständige Inhalt ist als Anhang beigefügt.“ Ein Anbieter, der seine Kündigungsbestätigung in eine Grafik auslagert, existiert nicht.
- Ein SVG-Anhang überhaupt. Im Geschäftsverkehr kommt das praktisch nie vor. Behandelt ein SVG aus einer Mail wie ein Programm, nicht wie ein Bild.
- Die Absenderadresse. Eine japanische Golf-Subdomain für einen Buchhaltungsdienst aus Offenburg.
- Du und Sie im selben Text. „Deine Kündigung“, aber „Ihr sevdesk-Konto“.
Was ihr tun könnt
- SVG-Anhänge am Mailfilter sperren oder in Quarantäne schieben. Microsoft 365, Google Workspace und die meisten Hoster können Dateiendungen blockieren. Ihr verliert dabei nichts, was ihr vermissen würdet.
- Zwei-Faktor-Anmeldung in sevdesk einschalten. Dann reicht ein abgefischtes Passwort nicht für den Login. Das gilt für jede Buchhaltungs- und Banking-Software.
- SVG-Dateien unter Windows nicht mit dem Browser öffnen lassen. Per Gruppenrichtlinie oder Intune eine Bildbetrachter-App als Standard setzen. Ein Doppelklick führt dann keinen Code mehr aus.
- Vertragsmails nie aus der Mail heraus prüfen. sevdesk über Lesezeichen öffnen und im Konto nachsehen. Dauert 30 Sekunden.
- Bankverbindung in Rechnungsvorlagen regelmäßig kontrollieren. Und Kunden einmal sagen, dass sich eure IBAN nie per Mail ändert.
Fazit
Gleiche Landing, gleicher Klon, neuer Versand, neue Verpackung. Die Täter haben verstanden, dass ein Link im Mailtext angreifbar ist, und ihn in ein Bild eingebaut, das keins ist. Handwerklich ist das ordentlich. Nur bei der Konto-ID hätten sie zweimal dieselbe Zahl würfeln sollen.
Die kompromittierte Absender-Domain ist redigiert (<website-jp>[.]jp). Der Betreiber der japanischen Website ist hier selbst Opfer: Sein Webhosting-Account wurde zum Mailversand missbraucht. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.