29. Oktober 2026
Shoplfy erinnert an Dokumente, die nie angefragt wurden: 113 Minuten alte Domain, und diesmal sieht man das Ziel

Tobias Wilke
@wilketob
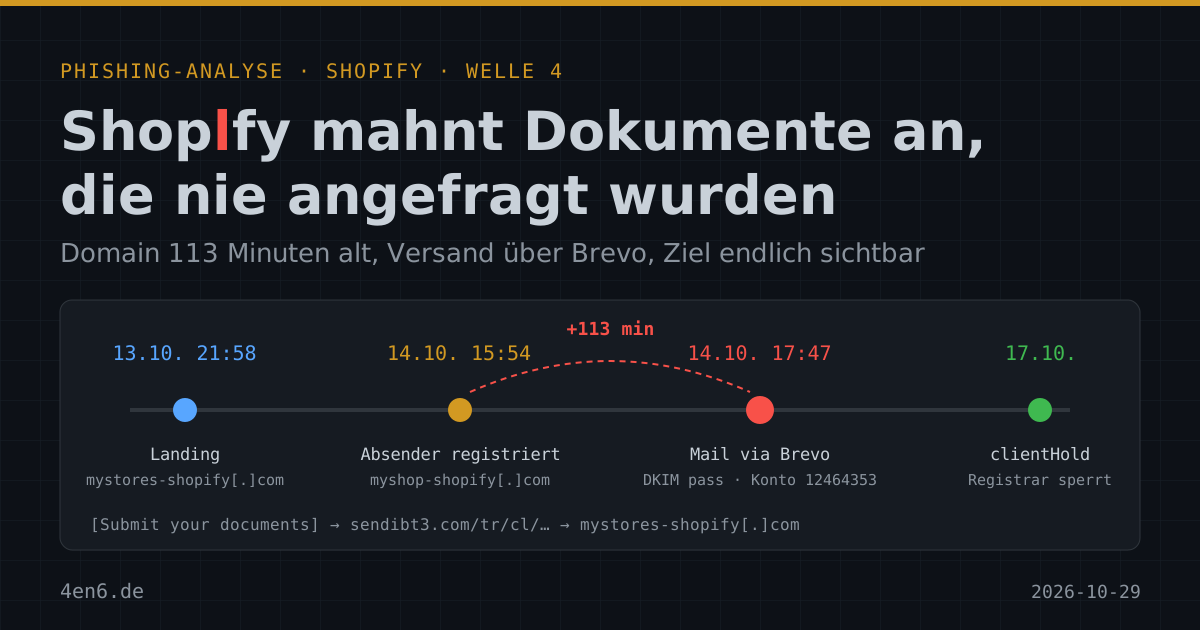
Am 14. Oktober um 15:54 Uhr UTC wurde myshop-shopify[.]com registriert. Um 17:47 Uhr lag die erste Mail davon in meinem Postfach. Dazwischen: 113 Minuten. Genug Zeit, um bei einem Newsletter-Dienst ein Konto anzulegen, die Domain zu verifizieren und eine Mahnung an Shopify-Händler rauszuschicken.
Die Mail ist älter als dieser Artikel. Sie kam zwischen der zweiten Welle mit 12-Stunden-Ultimatum und der höflichen dritten Welle und lag seitdem im Stapel. Das Warten hat sich gelohnt: Bei dieser Welle ist der Link nicht gesperrt. Zum ersten Mal sieht man, wo die Opfer landen sollten.
Die Mail: eine Erinnerung ohne Vorgeschichte
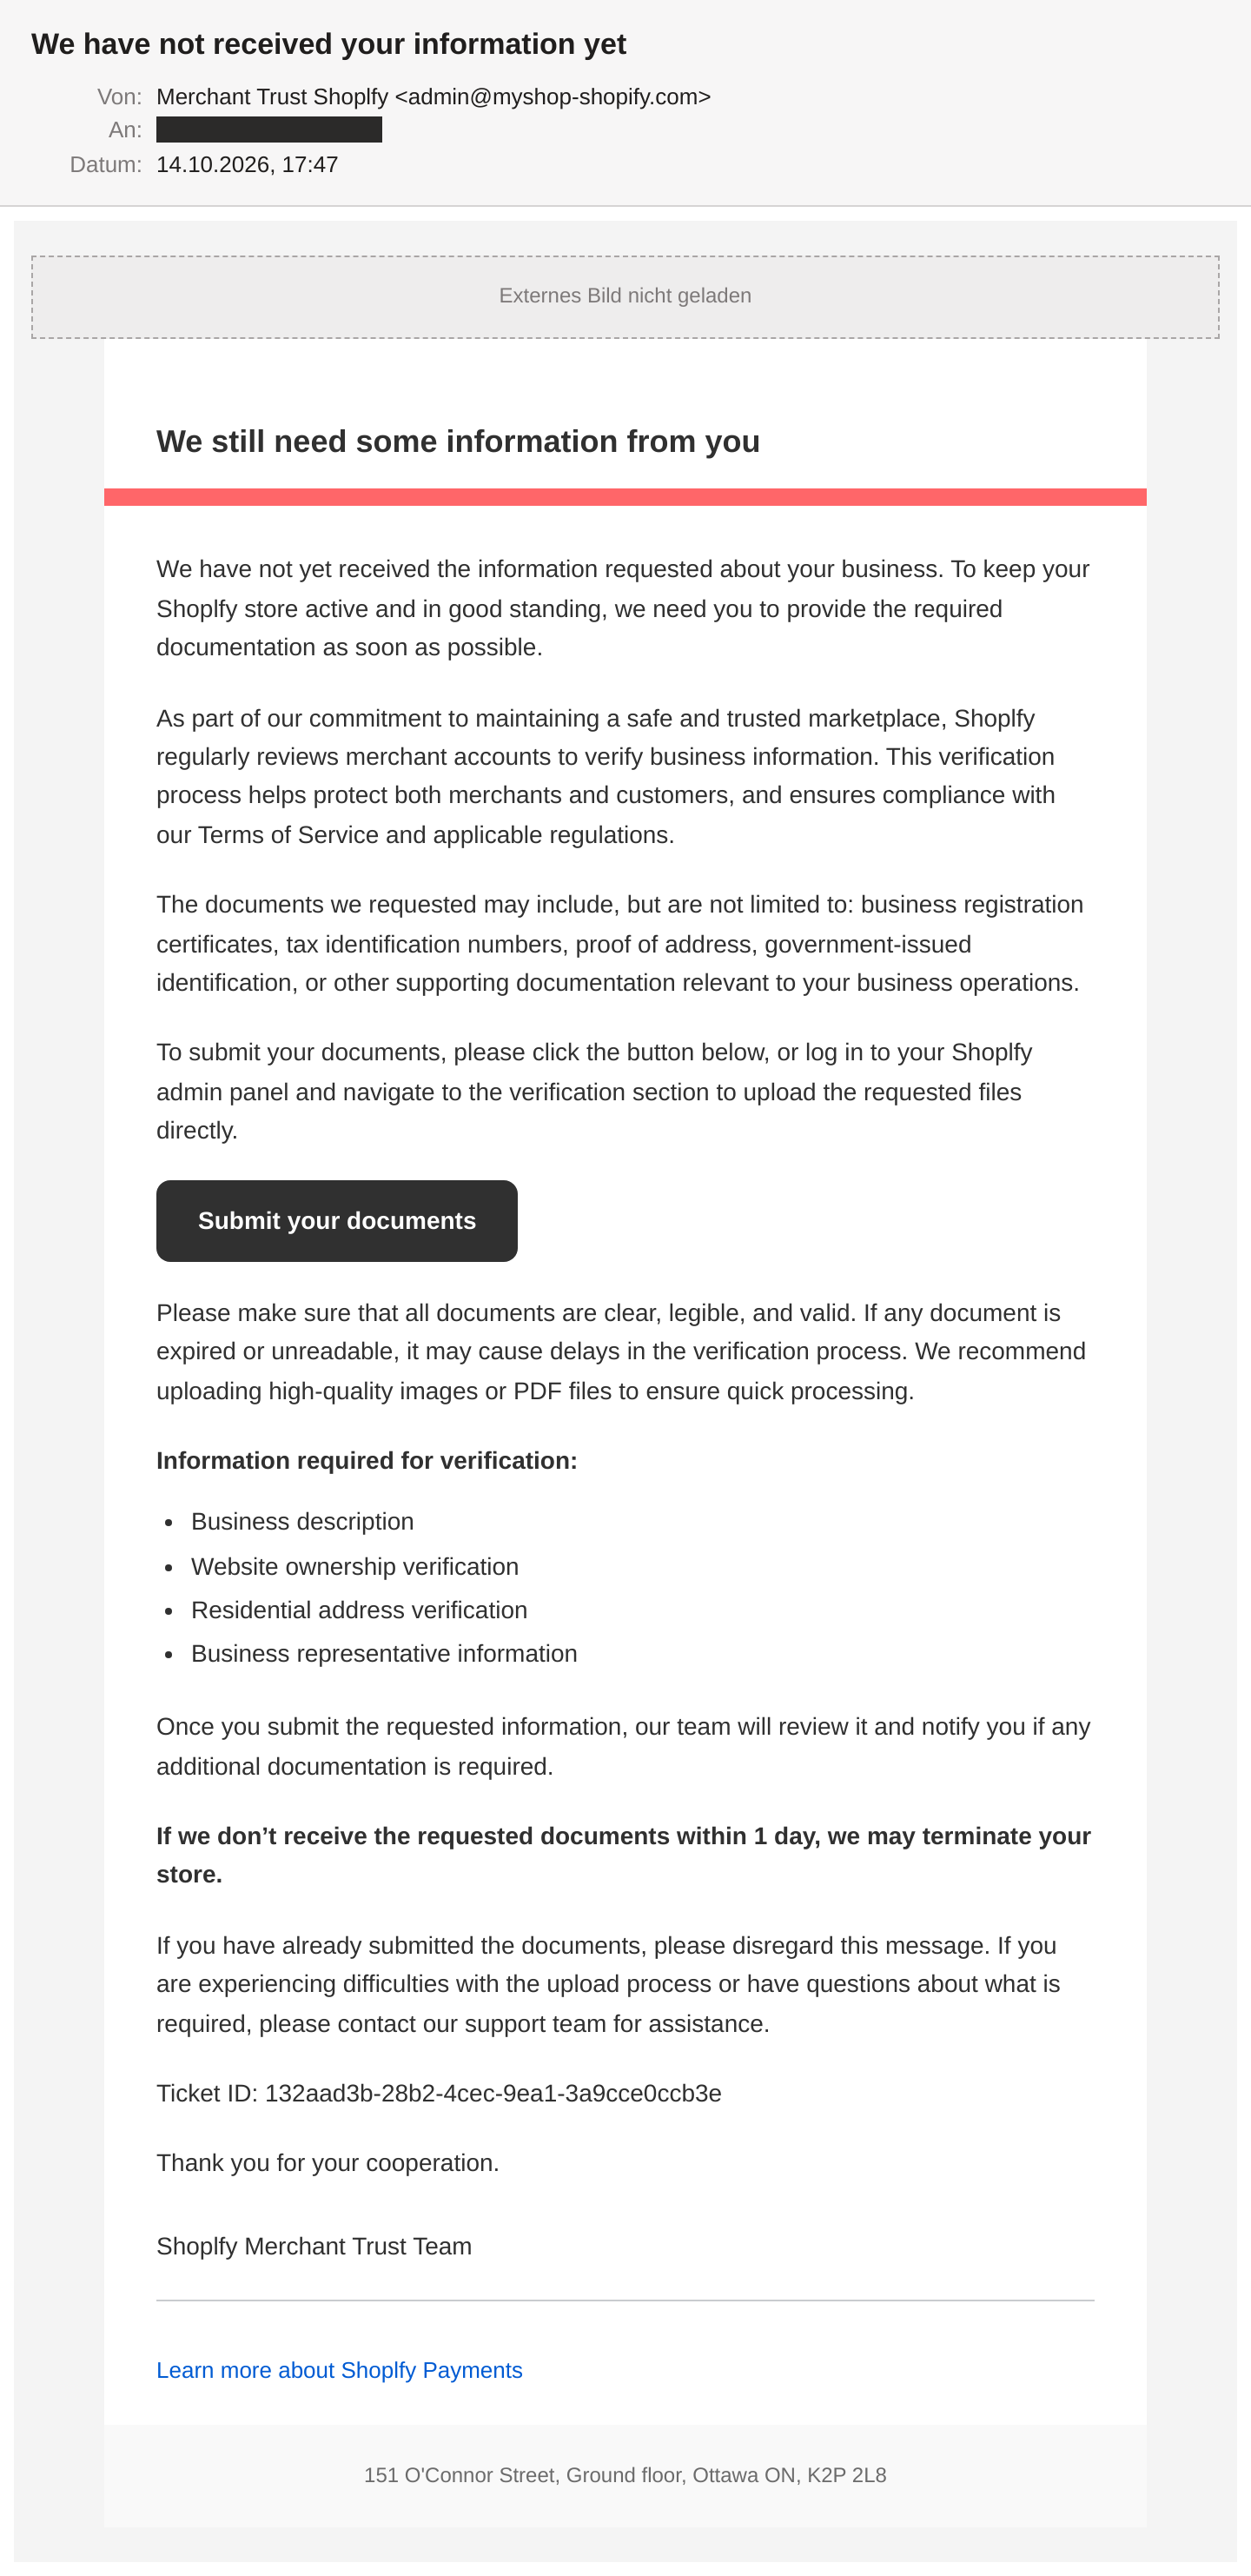
Betreff: „We have not received your information yet“. Das ist der eigentliche Trick. Die Mail tut so, als gäbe es eine frühere Anfrage, die man verschlampt hat. Wer sich nicht erinnert, zweifelt eher an sich als an der Mail.
Danach das bekannte Programm. Shopify prüfe regelmäßig Händlerkonten, man möge Gewerbeanmeldung, Steuernummer, Adressnachweis und einen amtlichen Ausweis hochladen. Dann, fett gedruckt:
If we don't receive the requested documents within 1 day, we may terminate your store.
Darunter eine Ticket ID im UUID-Format, die Signatur „Shoplfy Merchant Trust Team“ und im Footer die echte Shopify-Adresse in Ottawa. Logo gibt es keins. Den Tippfehler schon: „Shoplfy“ mit kleinem L, fünfmal in der Mail. Das ist kein Versehen, das zieht sich durch alle Wellen. Vermutlich soll es Filter umgehen, die auf das Wort „Shopify“ in fremden Mails anspringen.
Die Technik: alles echt, nur der Absender nicht
Absender ist admin[@]myshop-shopify[.]com (Domains und Adressen hier defangt, damit nichts aus Versehen klickbar ist). Diesmal ist die Marke in der Domain korrekt geschrieben, davor ein harmloses myshop-. Der Tippfehler steckt nur im Anzeigenamen.
Verschickt wurde über Brevo, einen großen legitimen Newsletter-Dienst. Die Mail kam von einer Brevo-IP in Paris (AS200484), SPF bestanden, und die DKIM-Signatur lautet auf d=myshop-shopify.com. Die Täter hatten ihre Domain bei Brevo also vollständig eingerichtet. Damit wäre auch DMARC grün gewesen. Eine Prüfung, die nur auf „Authentifizierung bestanden“ schaut, winkt so etwas durch. Sie bestätigt ja nur, dass die Domain selbst geschickt hat. Nicht, wem sie gehört.
Spannend ist der Feedback-ID-Header. Er enthält die Brevo-Kunden-ID: 12464353. Die Vorwelle kam von Konto 12440889, die Folgewelle von 12527920. Pro Welle ein frisches Konto, aufsteigend nummeriert. Wird eins gesperrt, liegt das nächste schon bereit.
SpamAssassin gab 1,8 Punkte bei einer Schwelle von 7. Brevos gute Reputation drückt den Wert, die Spamhaus-Abfragen liefen bei meinem Hoster ins Leere. Dass die Domain keine zwei Stunden alt war, hat hier keine Regel bemerkt.
Wo der Button hinführt
Beide Links in der Mail, „Submit your documents“ und das harmlos wirkende „Learn more about Shoplfy Payments“, laufen über Brevos Klick-Tracking. Im Quelltext steht nur eine lange sendibt3.com-Adresse, das Ziel ist darin verschlüsselt. Wer mit der Maus drüberfährt, sieht Brevo, sonst nichts.
Ich rufe solche Links nicht auf. VirusTotal tut das für mich, und diesmal hat der Crawler etwas gefunden. In den beiden Vorwellen hatte Brevo die Links binnen eines Tages gesperrt. Hier nicht: Beide Links leiten auch zwei Wochen später noch weiter, und zwar auf hxxps://mystores-shopify[.]com.
Diese Domain wurde am 13. Oktober registriert, knapp 20 Stunden vor der Absenderdomain. Gleicher Registrar. Das „mystore“-Motiv kennen wir schon aus der ersten Shopify-Welle im September. Die IP dahinter gehört einem Hoster in Amsterdam, und laut VirusTotal liegen dort Dutzende weitere Phishing-Domains: österreichische Pensionskassen, niederländische Behörden, Adobe-Dokumente. Und update-shoplfy[.]com, registriert am 18. Oktober, mit genau demselben Tippfehler. Das sieht sehr nach dem Nachfolger aus.
Zu sehen gibt es auf mystores-shopify[.]com heute nur noch die cPanel-Seite „Account Suspended“. Der Hoster hat das Konto gesperrt, der Registrar die Absenderdomain schon am 17. Oktober. Nur Brevo leitet weiter fröhlich auf eine Leiche um.
Was die eigentlich wollen
Wer rechtzeitig geklickt hätte, wäre auf einem nachgebauten Shopify-Admin gelandet. Erst E-Mail und Passwort, bei aktuellen Kits auch der 2FA-Code, der live an den echten Login weitergereicht wird. Dann der Upload: Ausweis, Adressnachweis, Gewerbeanmeldung.
Mit dem Admin-Zugang ändern die Täter die Bankverbindung für Auszahlungen, ziehen Kundendaten ab oder legen sich einen eigenen Mitarbeiterzugang an. Die Ausweisdokumente sind der Bonus. Damit lassen sich Konten bei Banken und Zahlungsdiensten im Namen des Händlers eröffnen. Für einen kleinen Shop ist das der Supergau: Geld weg, Datenschutzvorfall, und die eigene Identität im Umlauf.
Woran ihr's erkannt hättet
Am Anzeigenamen: „Shoplfy“. Am Absender: myshop-shopify[.]com ist nicht shopify.com, egal wie viele grüne Haken der Mailclient zeigt. An der Erinnerung an eine Anfrage, die nie kam. Und an der Kombination aus 24-Stunden-Frist und Ausweis-Upload per Mail-Button. Kein seriöser Zahlungsdienst will eure Ausweiskopie über einen Link aus einer Mahnung.
Was ihr tun könnt
- Verifizierungs-Anfragen nur im Shopify-Admin prüfen. Echte Anfragen stehen dort unter Einstellungen und Zahlungen. Admin selbst aufrufen, Mail-Link ignorieren.
- Passkey oder Authenticator-App für alle Konten mit Shop-Zugriff. Ein Passkey ist an die echte Domain gebunden und funktioniert auf einem Klon schlicht nicht.
- Volle Absenderadresse anzeigen lassen. Hinter „Merchant Trust Shoplfy“ steht dann sofort
myshop-shopify. - Benachrichtigungen zu Bankverbindung und neuen Mitarbeiterzugängen aktiv lassen. Wenn doch jemand klickt, merkt ihr es früh.
- Ausweisdokumente nie über Mail-Links hochladen. Nur im eingeloggten Original-Portal. Wer prüfen will, wie die eigene Domain gegen solche Fälschungen aufgestellt ist, findet den Mail-Check hier auf der Seite.
Fazit
Domain registriert, Brevo-Konto eingerichtet, Mails verschickt: unter zwei Stunden. Registrar und Hoster haben in ein paar Tagen aufgeräumt, der Newsletter-Dienst diesmal nicht. Die Kampagne ist handwerklich sauber und organisatorisch ein Fließband. Verraten hat sie wieder ein einziger Buchstabe.