2. November 2026
FedEx-„Letzte Mahnung“ für eine Fritteuse, die niemand bestellt hat - versendet mit sauberem SPF, DKIM und DMARC

Tobias Wilke
@wilketob
FedEx schreibt mir am Sonntagmorgen kurz nach acht eine „Letzte Mahnung“. Es geht um eine Heißluftfritteuse, die ich nie bestellt habe, als „Prämie“, die ich nie gewonnen habe. Und die Absenderdomain heißt, kein Witz, gewinn-pruefen[.]com.
Vor zehn Tagen hatte ich hier eine UPS-Fälschung in FedEx-Farben. Diesmal passt das Kostüm immerhin zur Marke. Dafür ist der Unterbau deutlich erwachsener geworden.
Die Mail: Paketdruck plus Geschenk
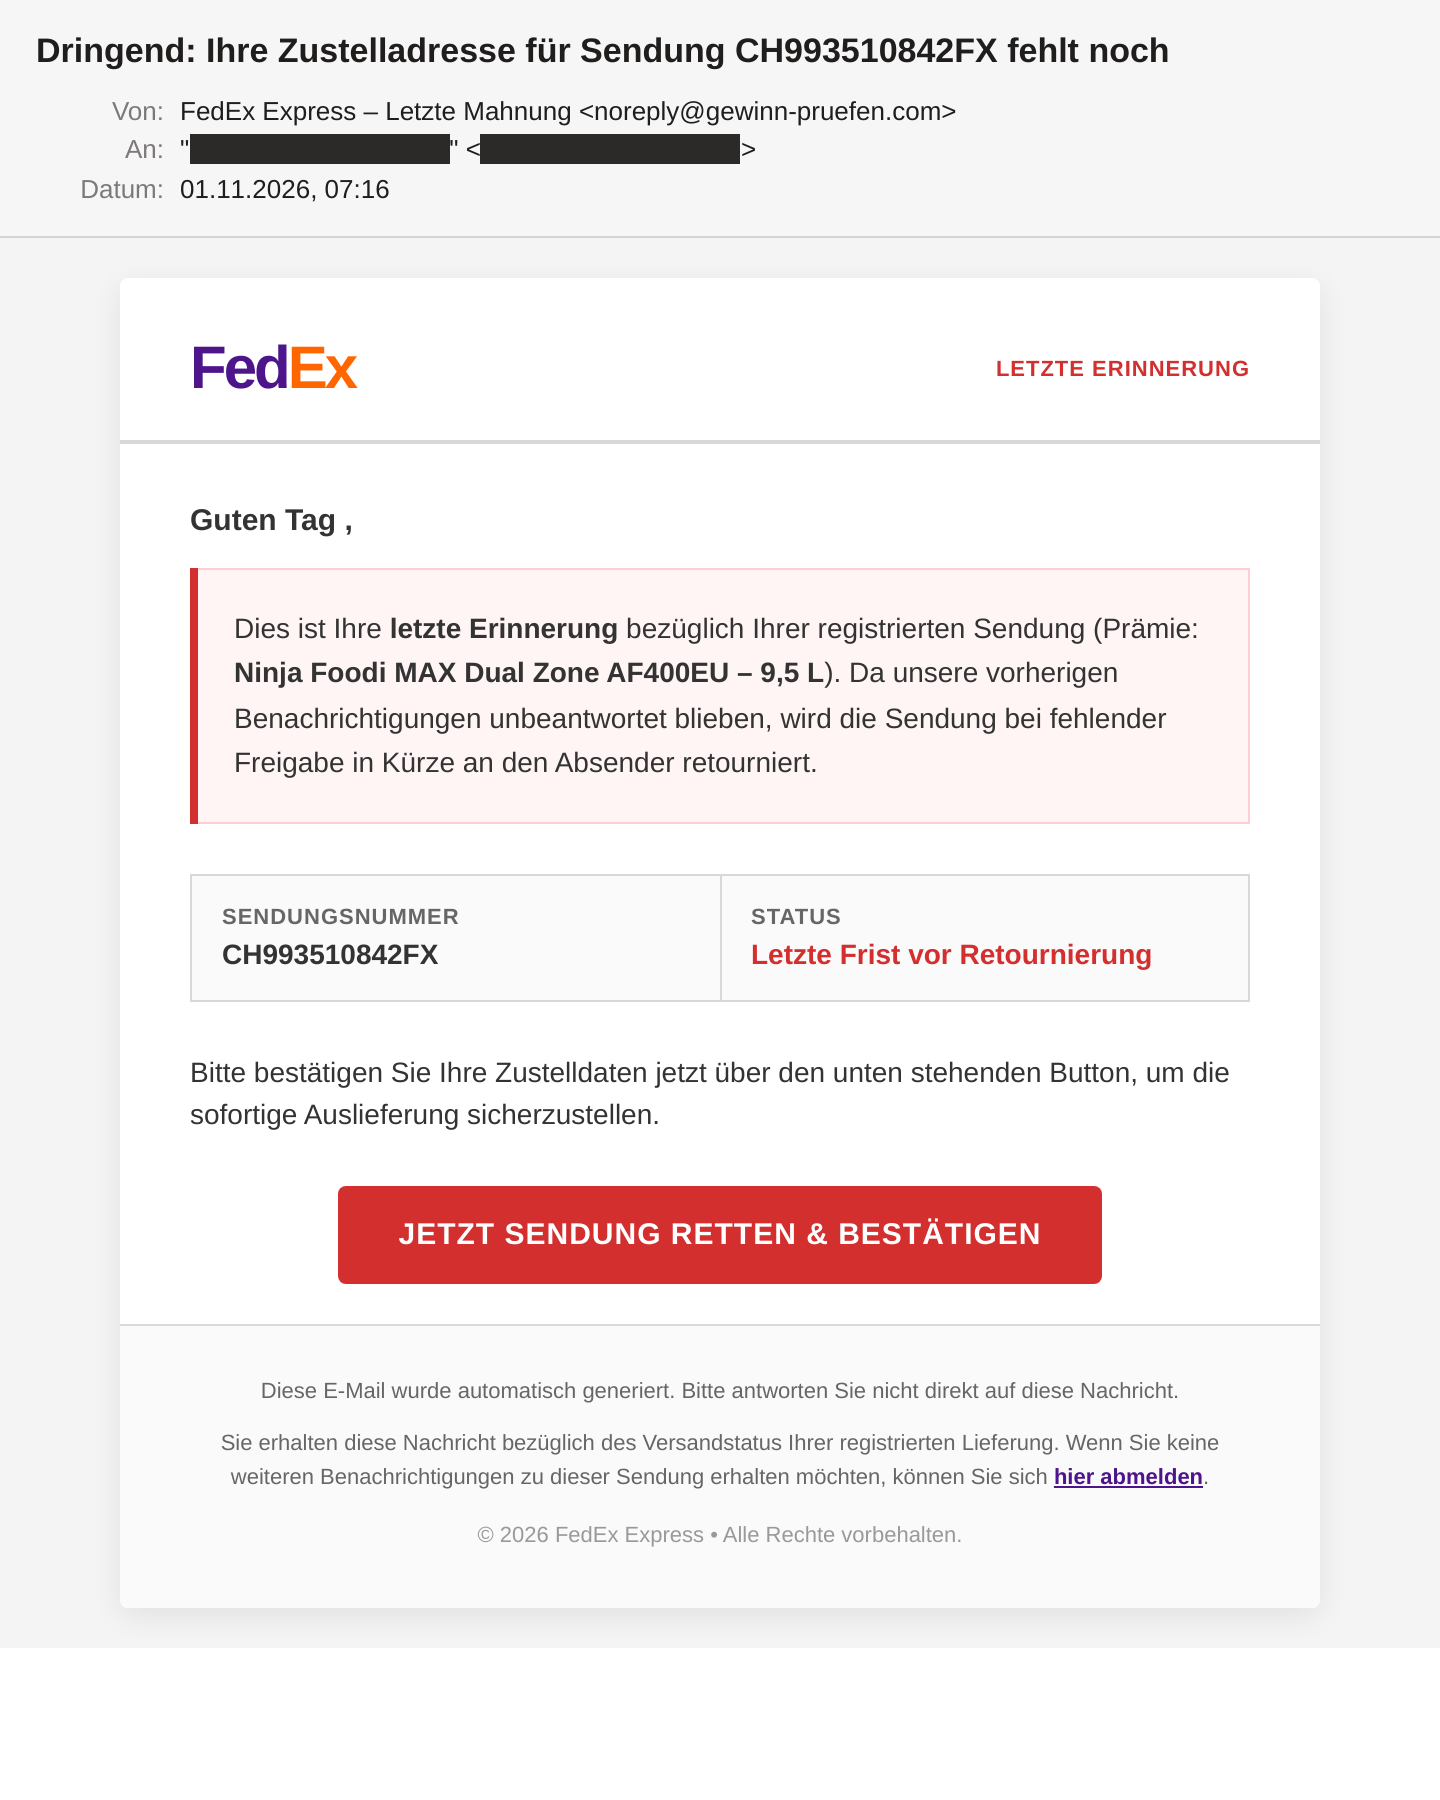
Der Betreff: „Dringend: Ihre Zustelladresse für Sendung CH993510842FX fehlt noch“. Im Absender steht FedEx Express – Letzte Mahnung, dahinter noreply[@]gewinn-pruefen[.]com. Domains und URLs sind hier defangt, damit nichts aus Versehen angeklickt wird.
Der Text baut zwei Hebel gleichzeitig auf:
Dies ist Ihre letzte Erinnerung bezüglich Ihrer registrierten Sendung (Prämie: Ninja Foodi MAX Dual Zone AF400EU – 9,5 L). Da unsere vorherigen Benachrichtigungen unbeantwortet blieben, wird die Sendung bei fehlender Freigabe in Kürze an den Absender retourniert.
Ein Geschenk für rund 200 Euro, und es ist gleich weg. Dazu eine erfundene Vorgeschichte: Man habe ja schon mehrfach geschrieben. Wer nichts bekommen hat, denkt eher „ist wohl im Spam gelandet“ als „das ist Betrug“. Die Anrede „Guten Tag ,“ mit Leerzeichen vor dem Komma zeigt nebenbei, dass der Namens-Platzhalter leer geblieben ist. Serienbrief halt.
Das Deutsch ist sauber. „Retournierung“ klingt eher nach Österreich oder Schweiz, passt aber zum Präfix „CH“ der Sendungsnummer. Das FedEx-Logo ist kein Bild, sondern Text in den Markenfarben Lila und Orange. Das spart einen externen Bildaufruf, den Filter bewerten könnten.
Technisch: Diesmal keine Bastelarbeit
Die bisherigen Reward-Kampagnen hier im Blog kamen meist von Billig-Servern ohne jede Authentifizierung. Diese nicht. SPF, DKIM und DMARC bestehen alle, sauber aligned auf gewinn-pruefen[.]com. Das heißt nur: Der Absender besitzt diese Domain. Mit FedEx hat das nichts zu tun.
Die Domain wurde am 10. August 2026 bei NameSilo registriert. Fast drei Monate Reifezeit, bevor sie benutzt wurde. Frische Domains fallen bei Filtern auf, gereifte weniger.
Versendet wurde über e171.inbxrd.com (185[.]172[.]220[.]171, AS202914 Adeo Datacenter, Dänemark). Der SPF-Eintrag verweist auf deliverabilitymanager.net, und genau dieses Include steht auch im SPF von inboxroad.com. Das ist ein kommerzieller SMTP-Relay aus den Niederlanden. Ein legitimer Dienst, den der Täter einfach als zahlender Kunde nutzt, inklusive dessen IP-Reputation.
Spannend wird es in den Headern. List-Unsubscribe, X-Report-Abuse, X-EBS und Pfade wie /index.php/campaigns/op328lmkqt869/track-url/… sind der Fingerabdruck von MailWizz, einer selbst gehosteten Newsletter-Software. Die Liste heißt CH2110. Der Tracker trks[.]gewinn-pruefen[.]com ist nur ein CNAME auf app[.]check-prize[.]info, und das liegt auf einem Hetzner-Server in Helsinki (204[.]168[.]132[.]203). „gewinn-pruefen“ und „check-prize“: dasselbe Wort in zwei Sprachen. Hier betreibt jemand eine zentrale MailWizz-Instanz und hängt verschiedene Absenderdomains davor.
Wer F12 drückt, findet außerdem den üblichen Kram: einen versteckten Vorschautext („Jetzt Bestelldaten aktualisieren“) in Hintergrundfarbe und ein 1x1-Pixel, das jede Öffnung an MailWizz meldet. Jeder Link trägt eine Empfänger-ID. Der Täter weiß also genau, wer gelesen und wer geklickt hat.
Was die eigentlich wollen
Wohin der Button führt, steht nicht in der Mail. MailWizz entscheidet das auf dem Server. Ich habe die URL nur an VirusTotal übergeben, nicht selbst aufgerufen. Ergebnis: 1 von 93 Scannern meldet Spam, und der Crawler von VirusTotal landet auf https://www.google.com/. Das ist Cloaking: Analyse-Systeme bekommen eine harmlose Seite, echte Opfer die Landing-Page.
Der Abmeldelink dagegen führt brav zur MailWizz-Abmeldeseite mit dem Titel „Mailwizz | CH2110“. Dort braucht es kein Versteckspiel.
Die Landing selbst habe ich also nicht gesehen. Die Masche kennen wir aber aus anderen Reward-Kampagnen: Erst bestätigt man Name, Adresse und Telefonnummer. Dann gibt es eine winzige „Versand-“ oder „Freigabegebühr“ von ein paar Euro, per Kreditkarte. Im Kleingedruckten steht ein Abo, das danach monatlich abbucht. Die Fritteuse kommt nie. Die Kontaktdaten wandern zusätzlich in den Listenhandel.
Woran ihr's erkannt hättet
- Niemand verschickt Prämien per Zusteller-Mahnung. FedEx liefert Pakete, FedEx verlost keine Fritteusen. Und an ein Gewinnspiel, an dem ihr nicht teilgenommen habt, könnt ihr auch nichts gewonnen haben.
- Die Absenderadresse.
gewinn-pruefen[.]comist nichtfedex.com. Der Domainname verrät die Masche sogar selbst. - „Letzte Mahnung“ ohne erste. Der Druck kommt aus einer erfundenen Vorgeschichte.
- Leere Anrede. „Guten Tag ,“ heißt: Die kennen euren Namen nicht.
- Sendungsnummer prüfen, aber richtig. Wer unsicher ist, tippt die Nummer auf der echten FedEx-Website selbst ein. Nie über den Link in der Mail.
Wichtig für alle, die gelernt haben, auf „SPF pass“ zu achten: Das grüne Häkchen schützt hier gar nicht. Es bestätigt nur, dass gewinn-pruefen[.]com die Mail verschicken darf.
Was ihr tun könnt
- Spam-Bewertungen nicht ignorieren. Der Spamfilter des Providers hatte die Mail mit fast 10 Punkten als Spam markiert. Mein Analyse-Postfach nimmt absichtlich alles an, sonst könnte ich so etwas nicht auswerten. Prüft bei euch, ob markierte Mails wirklich im Junk-Ordner landen und nicht im Posteingang.
- Klare Regel im Team: Unbestellte Prämie oder Gewinn heißt Löschen. Keine Diskussion, keine Ausnahme für „vielleicht doch“.
- Firmenkarten mit Limit und Push-Benachrichtigung. Kleine Testbuchungen und Abo-Abbuchungen fallen dann sofort auf, nicht erst bei der Monatsabrechnung.
- Nicht auf „Abmelden“ klicken. Bei solchen Mails bestätigt der Klick nur, dass die Adresse aktiv ist. Als Spam melden und löschen.
- Wer schon Kartendaten eingegeben hat: Karte sofort sperren lassen und die Abbuchungen bei der Bank zurückfordern. Bei Abofallen hilft auch die Verbraucherzentrale.
Fazit
Inhaltlich ist das die bekannte Fritteusen-Lotterie mit Paket-Kostüm. Neu ist die Verpackung: eine gereifte Domain, volle Authentifizierung, ein bezahlter Mail-Relay und eigenes Kampagnen-Tracking mit Cloaking. Das ist kein Spammer mit Billig-VPS mehr, sondern E-Mail-Marketing mit krimineller Zielseite. Die Fritteuse bleibt trotzdem fiktiv.