22. Oktober 2026
UPS-Fake mit Zollgebühr: FedEx-Farben, falscher Trust-Banner und ein Cloaker, der vier Wellen verrät

Tobias Wilke
@wilketob
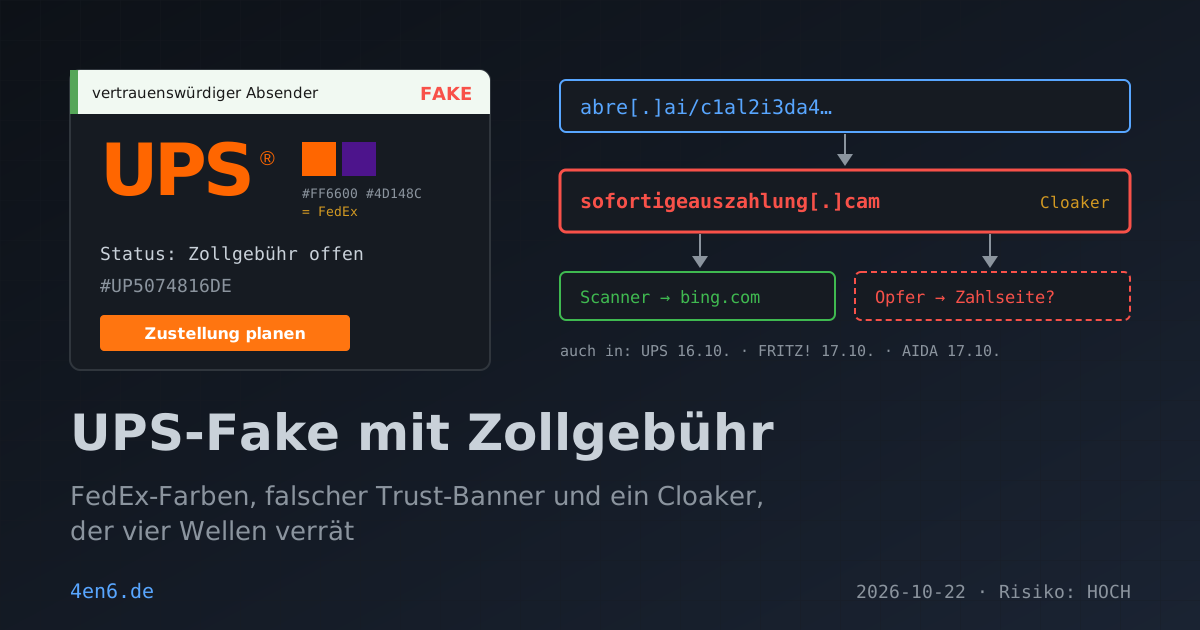
Vor sechs Tagen hat sich angeblich UPS höflich nach einem Zustelltermin erkundigt. Ohne Frist, ohne Gebühr, ohne Drohung. Jetzt meldet sich „Ups Deutschland“ wieder - diesmal mit dem Klassiker: Paket hängt fest, Zollgebühr offen. Gleiche Absender-Strecke, neues Kostüm. Und dieses Mal hat die Kampagne verraten, wo ihr Cloaker wohnt.
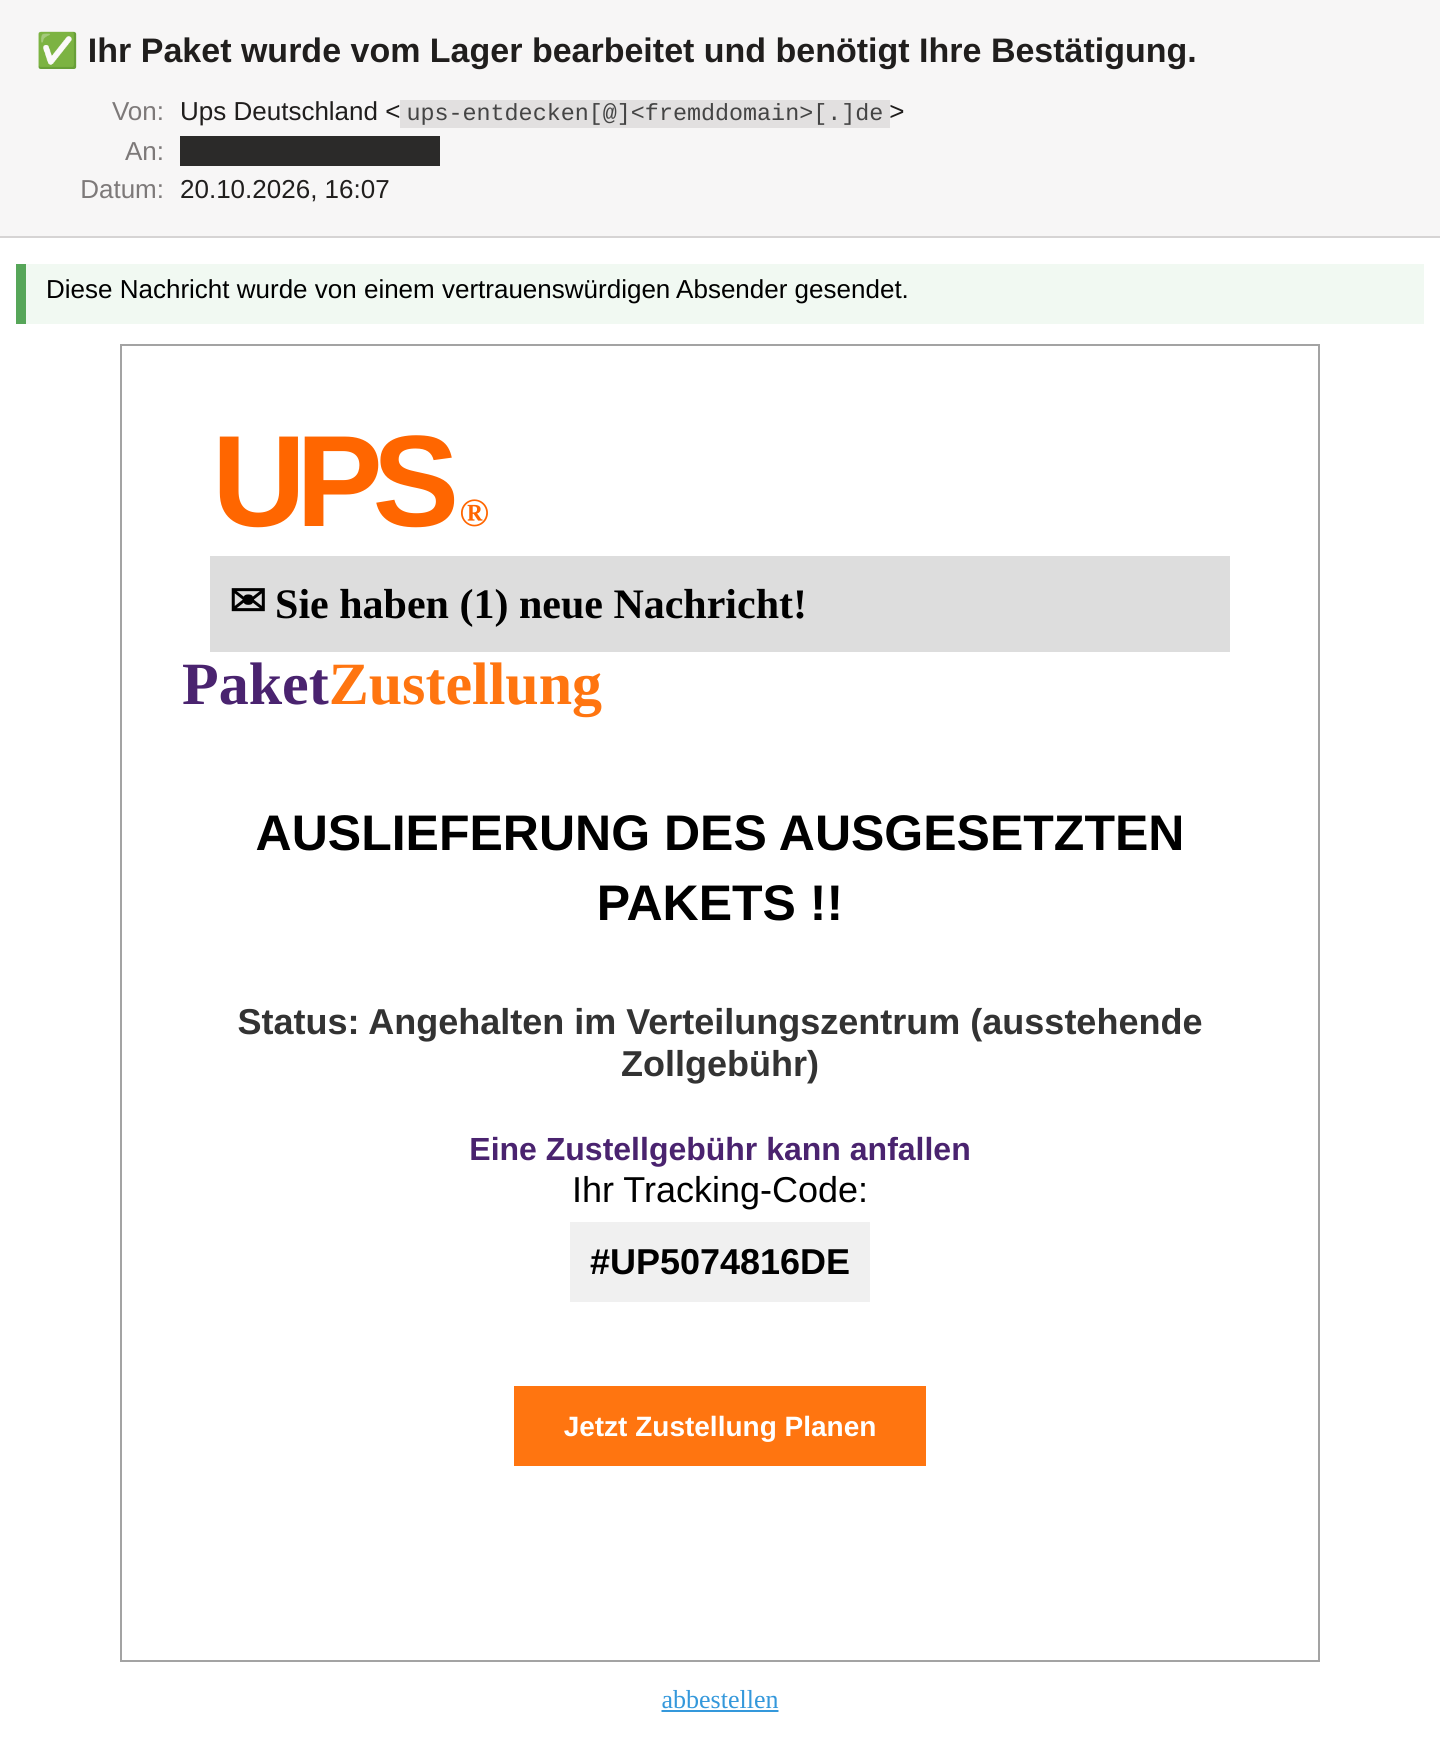
Die Mail: UPS in FedEx-Kleidung
Betreff: ✅ Ihr Paket wurde vom Lager bearbeitet und benötigt Ihre Bestätigung. Im Body ist von Bestätigung keine Rede mehr. Dort steht in Großbuchstaben:
AUSLIEFERUNG DES AUSGESETZTEN PAKETS !! Status: Angehalten im Verteilungszentrum (ausstehende Zollgebühr) Eine Zustellgebühr kann anfallen
„Ausgesetztes Paket“ ist kein Deutsch, das ist ein Übersetzungsprogramm. Das Leerzeichen vor den zwei Ausrufezeichen ist französische Typografie. Dazu eine Sendungsnummer #UP5074816DE. Echte UPS-Nummern beginnen mit 1Z und haben 18 Zeichen.
Das Schönste ist das „Logo“. Es ist kein Bild, sondern der Text „UPS“ in #FF6600, verpackt in einem Span mit #4D148C. Wer Farbcodes nicht auswendig kennt: Das sind exakt FedEx Orange und FedEx Purple. Die Überschrift „Paket“ in Lila plus „Zustellung“ in Orange ist das zweifarbige FedEx-Schema. UPS-Braun und UPS-Gold kommen nirgends vor. Jemand hat ein FedEx-Template genommen und den Namen ausgetauscht. Die Farben hat er vergessen.
Der grüne Kasten lügt
Ganz oben steht ein hellgrüner Balken: „Diese Nachricht wurde von einem vertrauenswürdigen Absender gesendet.“ Wer im Quelltext nachsieht (F12 bzw. „Quelltext anzeigen“), findet die Schriftart wf_segoe-ui_normal. Das ist der Font-Stack von Outlook im Web. Der Kasten soll also aussehen wie ein Sicherheitshinweis von Outlook.
Nur: Er steht im Mailtext. Den hat der Absender selbst geschrieben. Echte Warn- oder Vertrauenshinweise blendet euer Mailprogramm über der Nachricht in seiner eigenen Oberfläche ein. Ein „vertrauenswürdig“-Siegel im Body ist ungefähr so viel wert wie ein selbst gemaltes TÜV-Siegel auf dem Gebrauchtwagen.
Was im Header steht
Die Mail kam direkt von 89[.]32[.]41[.]42 (URLs und IPs sind defangt, damit nichts aus Versehen klickbar ist). Das ist ein VPS bei Hostmaze in Timișoara, Rumänien, auf vier Blocklisten. Es ist die vierte IP aus demselben kleinen Netzblock, aus dem schon die erste UPS-Welle, das FRITZ!-Gewinnspiel und die AIDA-Kreuzfahrt kamen. Der Server stellt sich als comptoiredelux[.]live vor - eine Domain, die es nicht gibt. Return-Path <MAILER-DAEMON>, kein DKIM. Alles wie gehabt.
Neu ist der Absender: ups-entdecken[@]lola.<fremddomain>[.]de. Bisher haben die Täter nicht existierende Fantasie-Domains benutzt. Jetzt hängen sie sich an eine echte deutsche Domain, die mit der Kampagne nichts zu tun hat. Deren Inhaber hat etwas richtig gemacht: Die Domain veröffentlicht DMARC mit p=reject. Übersetzt: „Wenn eine Mail angeblich von mir kommt und sich nicht ausweisen kann, wirf sie weg.“
Ein normal konfiguriertes Postfach hätte diese Mail also abgewiesen. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren. Die Täter wetten darauf, dass genug Empfänger DMARC nicht durchsetzen. Ihr solltet nicht dazugehören.
Was die eigentlich wollen
Logo, Button und sogar „abbestellen“ führen auf denselben Link: hxxps://abre[.]ai/c1al2i3da4… mit 94 Zeichen Tastatursalat. abre.ai ist ein legitimer brasilianischer Kurzlink-Dienst, der hier missbraucht wird. Ruft VirusTotal den Link auf, landet es am Ende auf https://www.bing.com/. Das kennen wir von den Vorgängern. Ein Cloaker sortiert Besucher: Scanner und Rechenzentren bekommen eine harmlose Seite, echte Menschen den Betrug.
Diesmal hat VirusTotal aber die ganze Weiterleitungskette gespeichert. Zwischen Shortener und Bing steht sofortigeauszahlung[.]cam. Die Domain ist seit März 2026 bei Namecheap registriert und liegt auf einem Shared-Hosting-Server in Phoenix. VirusTotal stuft sie kaum als bösartig ein.
Dann habe ich bei den älteren Links nachgesehen. Die erste UPS-Welle, FRITZ! und AIDA: alle drei liefen über sofortigeauszahlung[.]cam. Die Information lag die ganze Zeit bei VirusTotal, ich hatte nur auf die Endstation geschaut. Die Täter wechseln pro Welle IP, Absender und Kurzlink. Den Cloaker wechseln sie nicht.
Was nach dem Cloaker kommt, sehe ich nicht. Der Text macht es aber ziemlich klar: eine Fake-Paketseite mit „Zollgebühr“ von ein, zwei Euro und einem Kartenformular. Wer zahlt, gibt Kartennummer, Ablaufdatum und Prüfziffer ab. Typische Folgen: Abbuchungen weit über der „Gebühr“ oder ein Abo, das man erst auf der Abrechnung bemerkt.
Woran ihr es erkannt hättet
- Der Absender: „Ups Deutschland“ - mit kleinem „ps“ - von einer Domain, die nichts mit UPS zu tun hat.
- Der grüne Kasten: Vertrauenshinweise im Mailtext sind immer vom Absender selbst.
- Die Farben: Orange und Lila ist FedEx. UPS ist Braun und Gold.
- Die Sendungsnummer: kein
1Zam Anfang. - Die Sprache: „ausgesetztes Paket“, Doppel-Ausrufezeichen, Betreff und Text passen nicht zusammen.
- Der Link: Mauszeiger drauf, und da steht ein Kurzlink-Dienst statt
ups.com.
Was ihr tun könnt
DMARC am Eingang durchsetzen lassen. Fragt euren Mailprovider, ob eingehende Mails bei DMARC p=reject abgewiesen werden. Hier hätte das gereicht. Wie eine Domain aufgestellt ist, zeigt der Mail-Check hier auf der Seite.
Blocklisten richtig abfragen. Die Versand-IP steht bei Spamhaus. Der Spamfilter hat das nicht gewertet, weil die Abfrage über einen öffentlichen DNS-Resolver lief, den Spamhaus sperrt. Wer selbst filtert, braucht einen eigenen Resolver oder den kostenlosen Spamhaus-DQS-Zugang.
Einmal zeigen, wo echte Warnungen stehen. Ein Screenshot vom echten Outlook-Hinweis neben diesem Fake reicht als Schulung für das ganze Team.
Pakete nie über Mail-Links verfolgen. App öffnen oder ups.com selbst eintippen und die Nummer dort eingeben.
sofortigeauszahlung[.]cam sperren. Im DNS-Filter, in der Firewall oder im Proxy. Das ist der stabilste Baustein dieser Kampagne.
Fazit
Handwerklich ist das eine Bastelarbeit: FedEx-Template, UPS-Etikett, Maschinenübersetzung und ein selbst gemaltes Vertrauenssiegel. Gefährlich macht sie die Serie dahinter. Sechs Wellen, vier davon in fünf Tagen, immer derselbe Unterbau. Und einen Teil davon kann man jetzt endlich sperren.
Die gespoofte Absenderdomain ist redigiert (<fremddomain>[.]de), ebenso eine zweite fremde Domain in der Message-ID. Die Inhaber sind hier selbst Opfer - ihre Domains wurden ohne ihr Zutun eingetragen, ihre Server waren nicht beteiligt. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.