5. November 2026
Der ADAC verschenkt keinen Adventskalender - aber jemand will eure Kartendaten

Tobias Wilke
@wilketob
Ende Oktober, die Supermärkte stapeln schon Lebkuchen, und im Postfach liegt die passende Mail: „Du hast einen ADAC Adventskalender gewonnen!“ Teilgenommen hat man nirgends. Macht nichts, es ist ja ein „Treuegeschenk“. Für eine Umfrage, die „weniger als 60 Sekunden“ dauert. Den Absender kenne ich schon. Im September hat er im Namen des ADAC eine Autokühlbox verschenkt.
Die Mail: drei Geschichten in einem Umschlag
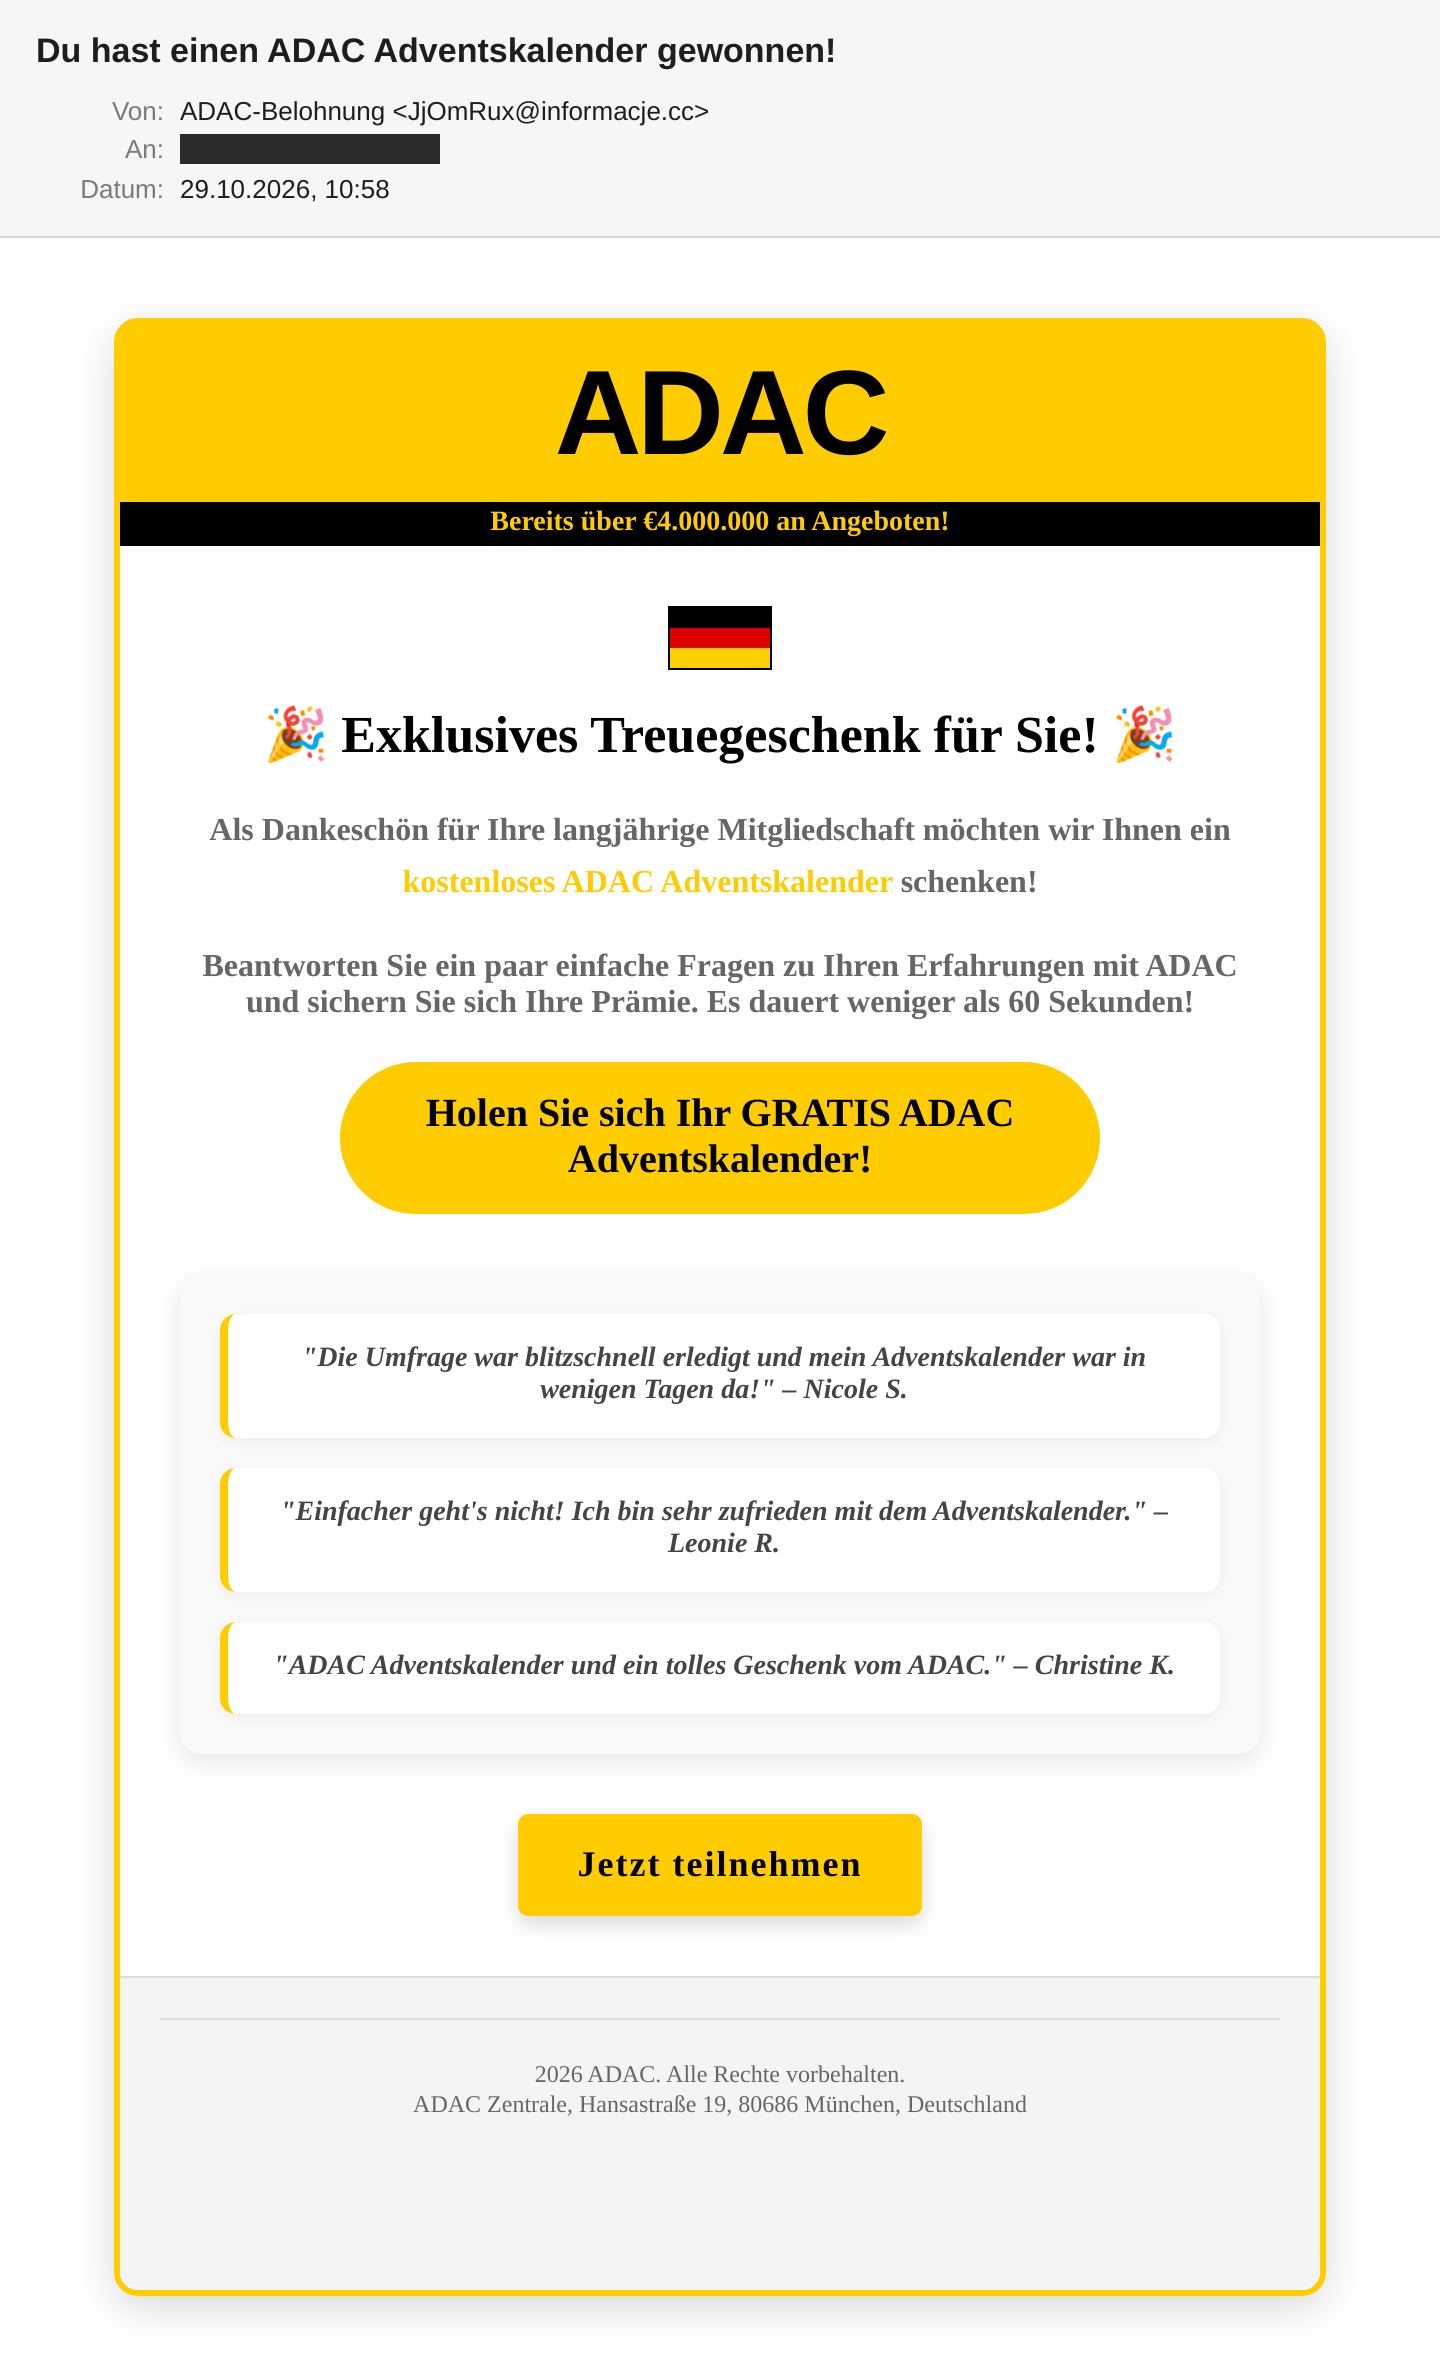
Der Betreff duzt und gratuliert zum Gewinn. Der Text siezt und bedankt sich für die „langjährige Mitgliedschaft“. Und dann soll man doch erst ein paar Fragen beantworten. Gewinn, Treuegeschenk, Umfrage: Die Mail kann sich nicht entscheiden, was sie sein will.
Als Dankeschön für Ihre langjährige Mitgliedschaft möchten wir Ihnen ein kostenloses ADAC Adventskalender schenken!
„Ein kostenloses Adventskalender“. Der Adventskalender ist hier sächlich, und das zieht sich durch bis zum Button. Darunter drei Kundenstimmen von Nicole S., Leonie R. und Christine K. Christine schreibt: „ADAC Adventskalender und ein tolles Geschenk vom ADAC.“ Das ist kein Satz, das ist eine Keyword-Liste.
Die Mitgliedschaft wird einfach unterstellt. Kein Name, keine Mitgliedsnummer. Bei über 21 Millionen ADAC-Mitgliedern geht die Rechnung trotzdem auf: Etwa jeder vierte Empfänger in Deutschland fühlt sich angesprochen.
Optisch ist das alles reines CSS. Der gelbe Kasten mit „ADAC“ ist Text in Arial Black, die Flagge sind drei farbige div-Streifen. Kein Logo, kein Bild, kein Tracking-Pixel. Wer Bilder blockiert, sieht die Mail also genauso wie alle anderen.
Wer F12 drückt, sieht die Baustelle
Im Quelltext fehlen <html> und <body>. Die Mail beginnt mit <div id="emailBody">, darin stehen <meta>-Tags und ein <title>. Da hat jemand einen Container aus einem anderen Werkzeug herauskopiert. Zwei schließende </a>-Tags haben kein öffnendes Gegenstück. Ein <strong> ganz oben wird nie geschlossen, deshalb ist die komplette Mail fett gedruckt. Die Hintergrundfarbe #00 gibt es nicht. Gelber Text auf weißem Grund ist auch dabei, man soll das Wort „kostenloses“ ja nicht übersehen. Kann man trotzdem.
Absender: eine Domain im Löschzyklus
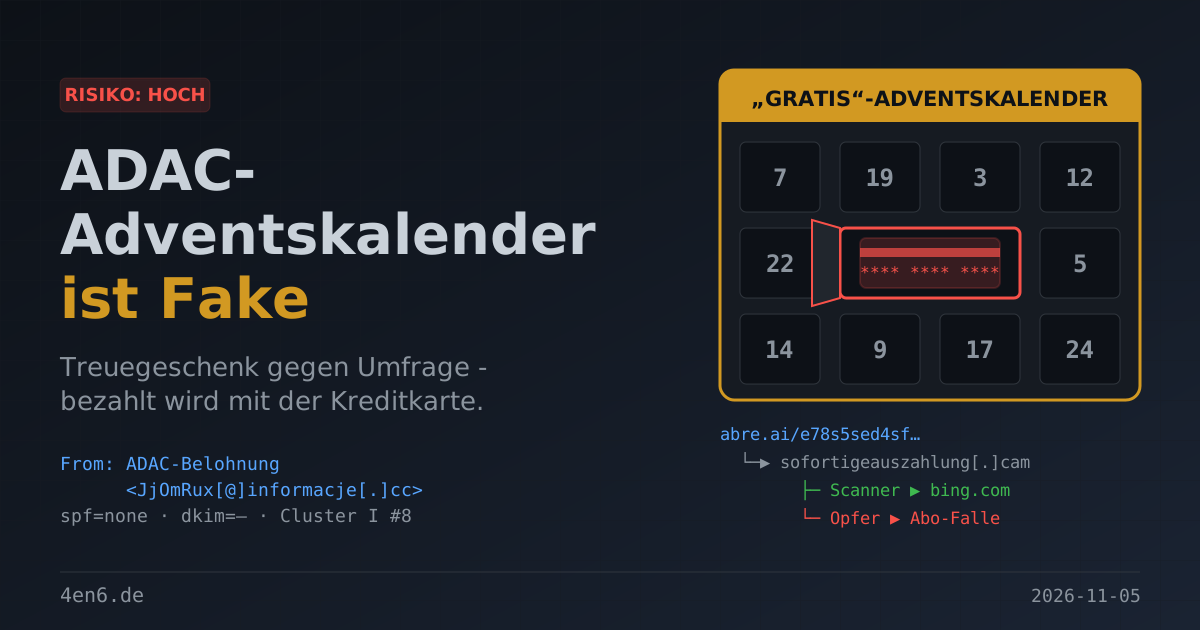
Angezeigt wird „ADAC-Belohnung“. Die Adresse dahinter ist JjOmRux[@]informacje[.]cc (bösartige Adressen und URLs sind hier defangt, damit nichts aus Versehen angeklickt wird). „Informacje“ ist Polnisch für „Informationen“. Die Domain ist seit dem 20. September abgelaufen und steht inzwischen in der Löschfrist. Für den Absender reicht das.
Verschickt wurde die Mail von 89[.]32[.]41[.]94 bei Hostmaze in Rumänien. Als Rücksendeadresse steht <MAILER-DAEMON> im Header, ein Wert ohne Domain. Der SPF-Check prüft deshalb nur den Servernamen informacje[.]cc. Der hat keinen SPF-Eintrag, also lautet das Ergebnis none. Nicht „fail“, nur „weiß nicht“. DKIM fehlt komplett. Die echte Domain adac.de taucht im Header gar nicht auf, deshalb greift deren strenge DMARC-Regel nicht.
Die Versand-IP steht bei SpamCop, Barracuda und Mailspike auf der Blockliste. Der Empfangsserver hat zwei davon gewertet und kam auf 6,3 von 7 Punkten. Knapp vorbei. Ein Postfach, das Blocklisten schon beim Empfang abfragt, hätte die Mail abgelehnt. Meins nimmt absichtlich alles an, sonst könnte ich sie nicht analysieren.
Die Serie dahinter
Es ist die achte Kampagne, die ich dieser Gruppe zuordne. Nach ADAC kamen Telekom, zweimal UPS, FRITZ!, AIDA und Doctolib. Mit der AIDA-Kreuzfahrt teilt sich die Mail IP-Adresse und Absenderdomain eins zu eins. Und die Doctolib-Mail kam am selben Vormittag, 18 Minuten früher, von der Nachbar-IP. Zwei Marken, zwei Server, eine Gruppe.
Gegenüber der ersten ADAC-Welle mit der Kühlbox ist fast alles neu: Server, Absender, Kurzlink-Dienst, HTML-Vorlage. Gleich geblieben sind die Marke und die Masche.
Was die eigentlich wollen
Beide Links führen zum selben Kurzlink bei abre.ai, einem legitimen Shortener. Der Pfad dahinter ist 115 Zeichen Tastatur-Gestammel. Laut VirusTotal schlagen 14 von 93 Scannern an, so viele wie bei keiner Welle dieser Gruppe zuvor. Die Weiterleitungskette zeigt, warum die Zielseite trotzdem niemand kennt: abre.ai schickt weiter auf sofortigeauszahlung[.]cam, eine Station, die entscheidet, wer da klickt. Scanner landen auf bing.com. Echte Opfer bekommen vermutlich die Umfrage. Die Seite selbst habe ich nicht gesehen, weil ich solche Links grundsätzlich nicht aufrufe.
Interessant ist das Datum: VirusTotal kannte den Kurzlink schon am 20. Oktober, neun Tage vor meiner Mail. Die Adventskalender-Welle läuft also schon länger.
Wenn ihr geklickt hättet, wäre nach dem Muster der Vorgänger sehr wahrscheinlich Folgendes passiert: ein paar Fragen, dann „Glückwunsch, Sie haben gewonnen“. Danach Adresse, Telefonnummer und Kartendaten für eine kleine Versandgebühr. Im Kleingedruckten steckt ein Abo, das jeden Monat deutlich mehr abbucht. Eure Daten landen zusätzlich auf Listen für die nächste Welle. Ein Adventskalender kommt nie an.
Woran ihr's erkannt hättet
- ADAC im Namen,
informacje[.]ccin der Adresse. Polnische Fantasie-Domain stattadac.de. - „Gewonnen“ ohne Teilnahme. Wer kein Los gekauft hat, gewinnt nichts.
- Du im Betreff, Sie im Text. Zwei Bausteine, nicht zusammengepasst.
- „Ein kostenloses Adventskalender“. Der ADAC beherrscht seine Artikel.
- Kein Abmelde-Link, kein Impressum, keine Teilnahmebedingungen. Jeder seriöse Absender hat das.
- Der Link geht auf einen Kurzlink-Dienst statt auf
adac.de. Maus drüber halten reicht.
Was ihr tun könnt
Die Cloaker sperren. sofortigeauszahlung[.]cam und deineingegangenbox[.]today gehören in den DNS-Filter oder Proxy. Die beiden Stationen bedienen die letzten Wellen dieser Gruppe, egal welche Marke draufsteht. abre.ai selbst ist ein legitimer Dienst. Den meldet man über die Abuse-Adresse, statt ihn pauschal zu sperren.
Blocklisten beim Empfang abfragen. Die Versand-IP steht auf mehreren Listen. Fragt euren Mail-Provider, ob er SpamCop, Mailspike und Spamhaus beim Empfang prüft. Spamhaus funktioniert nur über einen eigenen DNS-Resolver oder den kostenlosen DQS-Zugang, nicht über öffentliche Resolver wie 1.1.1.1.
„Gratis gegen Versandkosten“ als Regel erklären. Kein Gratis-Produkt aus einer Mail bekommt eine Kartennummer. Ein Satz in der nächsten Teambesprechung.
Firmenkarten mit Limit und Push-Nachricht. Dann fällt die erste Abo-Abbuchung am selben Tag auf, nicht erst auf der Monatsabrechnung.
Volle Absenderadresse anzeigen lassen. Viele Mailclients zeigen nur den Namen. Einmal umgestellt, und „ADAC-Belohnung“ von informacje[.]cc fällt sofort auf.
Fazit
Inhaltlich ist die Mail ein Bastelprojekt: kopierter Container, kaputte Tags, falscher Artikel. Die Infrastruktur dahinter ist dagegen eingespielt. Die Gruppe verschickt mehrere Marken parallel, hält zwei Weiterleitungsstationen gleichzeitig am Laufen und recycelt sogar abgelaufene Domains. Der ADAC hat diesmal nur das Kostüm geliefert. Wer die Cloaker sperrt, ist auch beim nächsten Kostüm geschützt.