7. November 2026
500 € Rossmann-Gutscheine für eine Frage - von einer Domain, die es nicht gibt

Tobias Wilke
@wilketob
„Wir hoffen, das verschönert dir den Tag.“ So freundlich beginnt kaum eine Phishing-Mail. Drin stecken angeblich Rossmann-Gutscheine im Wert von 500 €, für eine einzige Frage. Den Absender kenne ich trotzdem. Es ist die neunte Marke, unter der dieselbe Truppe seit September Gratis-Prämien verteilt. Neu ist diesmal etwas anderes: Die Absenderdomain existiert gar nicht.
Die Mail: viel Herz, kein Impressum
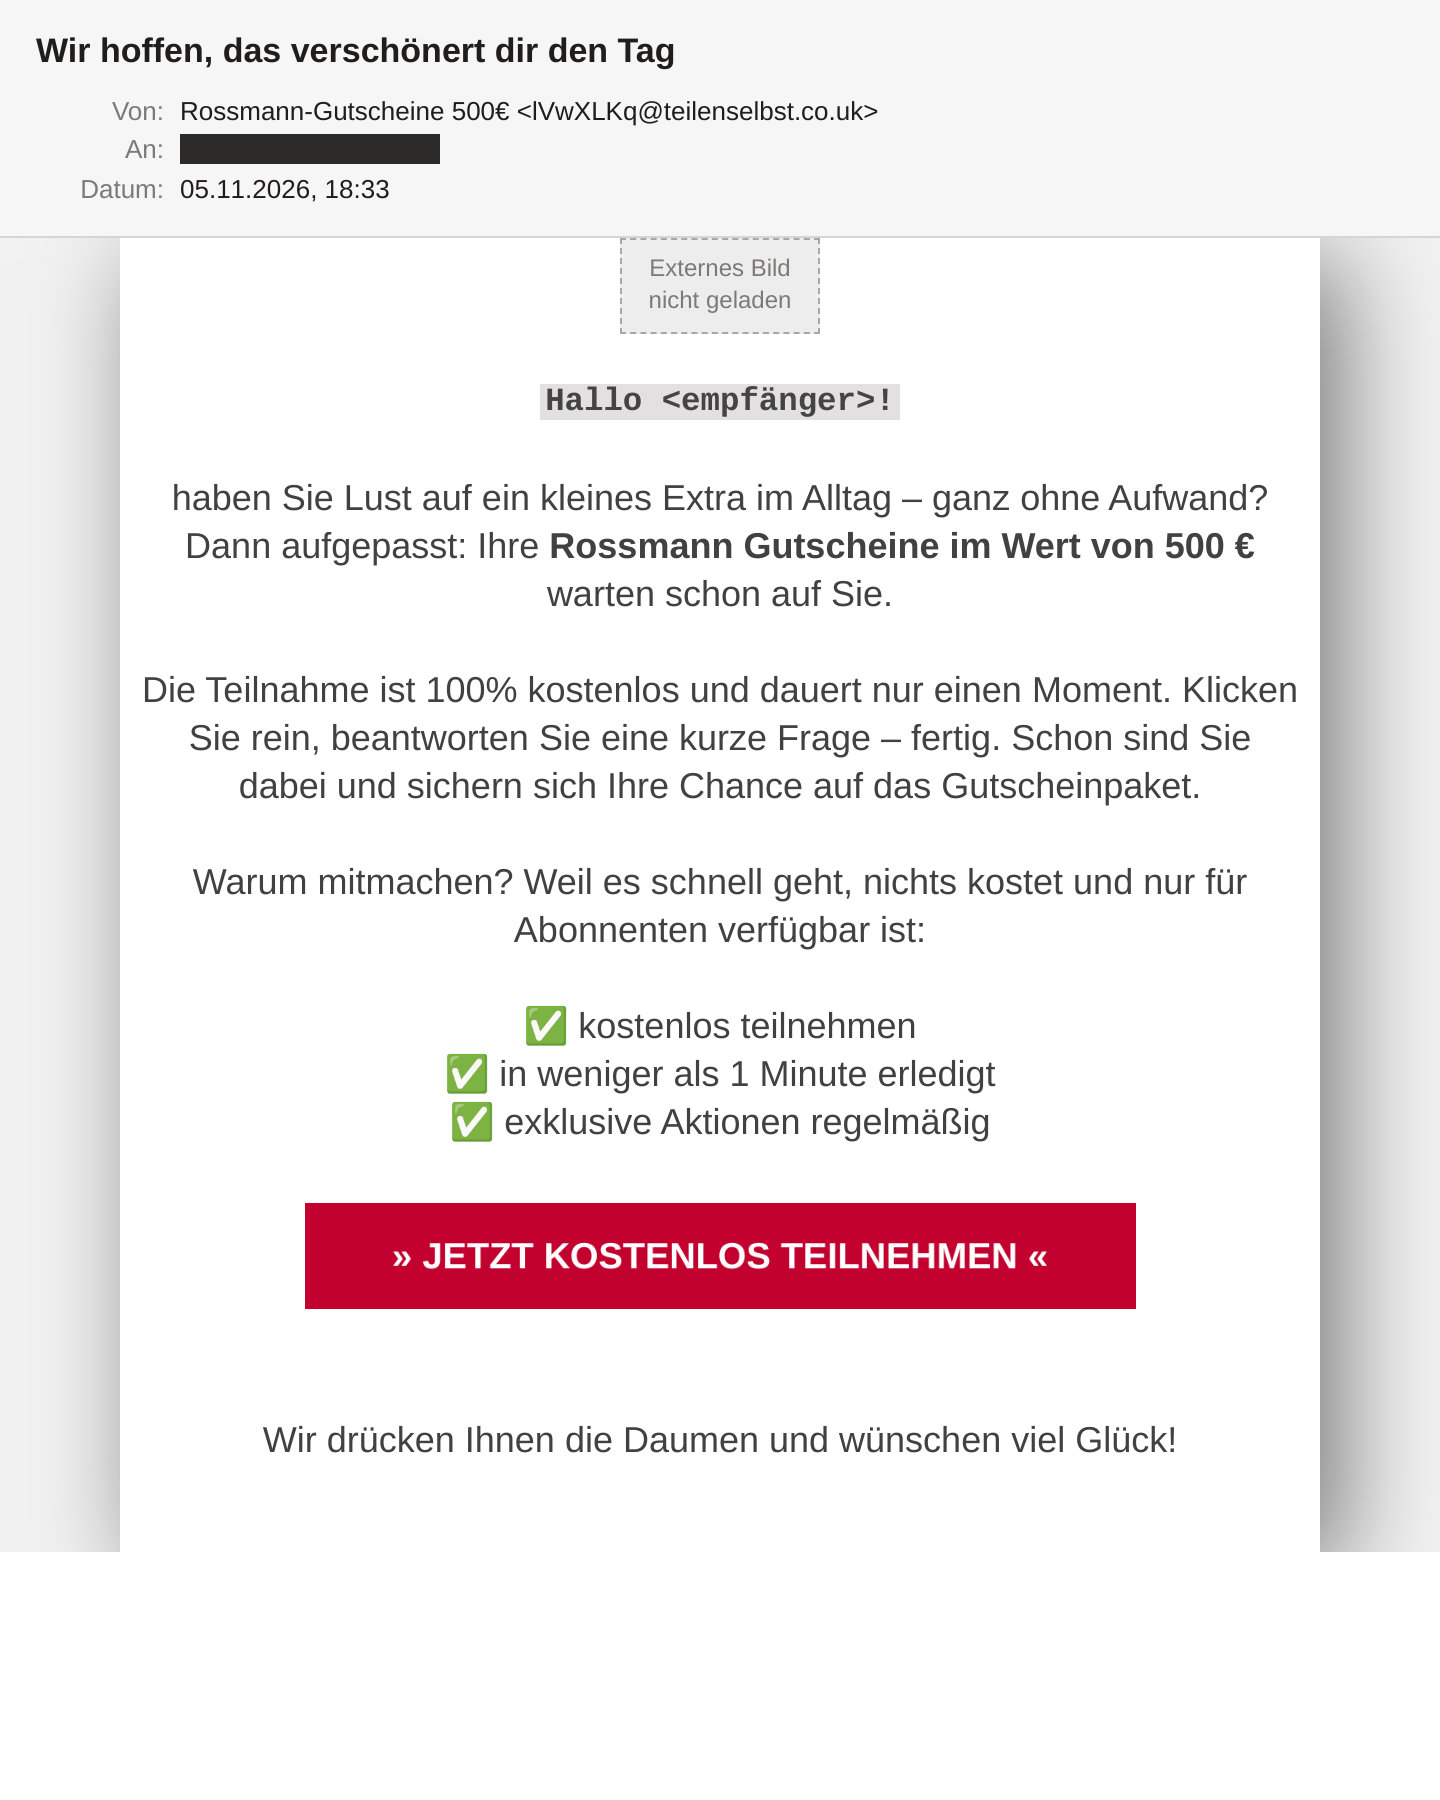
Der Absender heißt Rossmann-Gutscheine 500€. Dahinter steht lVwXLKq[@]teilenselbst[.]co[.]uk. Ein deutsches Fantasiewort unter einer britischen Endung, davor sieben Zufallszeichen. (Domains und URLs sind hier defangt, damit nichts aus Versehen angeklickt wird.)
Der Text ist schnell erzählt:
Ihre Rossmann Gutscheine im Wert von 500 € warten schon auf Sie. [...] Klicken Sie rein, beantworten Sie eine kurze Frage – fertig. Schon sind Sie dabei und sichern sich Ihre Chance auf das Gutscheinpaket.
Erst warten die Gutscheine schon, zwei Sätze später ist es nur noch eine Chance. Am Ende heißt es „Wir drücken Ihnen die Daumen“. Gewonnen, Verlosung, Daumen drücken: drei Geschichten in drei Absätzen. Der Betreff duzt, der Text siezt. Die Anrede lautet „Hallo“ plus das, was in der Empfängeradresse vor dem @ steht. Bei info@ hieße das „Hallo info!“.
Das Angebot gelte „nur für Abonnenten“. Abonniert hat niemand etwas, und einen Abmelde-Link gibt es auch nicht. Ebenso wenig ein Impressum, Teilnahmebedingungen oder eine Adresse. Dafür hat der rote Button eine CSS-Animation namens pound. In Mailclients, die das können, pulsiert er alle drei Sekunden. Subtil ist anders.
Eine Absenderdomain, die niemand registriert hat
Laut Nominet ist teilenselbst[.]co[.]uk schlicht nicht registriert. Es gibt keinen A-Record, keinen MX, nichts. Trotzdem steht der Name als HELO, als Absenderdomain und in der Message-ID. Er ist nämlich der Reverse-DNS-Name (PTR) der Versand-IP 89[.]32[.]41[.]94. Diesen Eintrag setzt der Hoster nach Wunsch des Kunden, ganz ohne Registrierung.
Das Ergebnis im Header: spf=none, keine DKIM-Signatur, kein DMARC. Nichts davon ist gefälscht, es gibt einfach nichts zu prüfen. Wo keine Domain ist, kann auch keine Prüfung fehlschlagen. Und rossmann.de, das per DMARC p=reject sauber abgesichert ist, taucht im Header gar nicht erst auf. Der Markenname steckt nur im Anzeigenamen.
Die IP ist eine alte Bekannte. Sie gehört zu AS48874 Hostmaze in Rumänien und hat schon die AIDA-Kreuzfahrt und den ADAC-Adventskalender verschickt. Damals war die Absenderdomain informacje[.]cc, eine abgelaufene Domain im Löschzyklus. Jetzt also gar keine mehr. Die Entwicklung ist eindeutig: erst fremde Domain, dann abgelaufene Domain, dann gar keine. Spamhaus führt die IP inzwischen als CSS und PBL, dazu SpamCop, Barracuda und Mailspike.
Mein Analyse-Postfach nimmt absichtlich alles an, sonst könnte ich solche Mails nicht auswerten. Ein normal konfigurierter Mailserver hätte sie zweimal ablehnen können: wegen der Blocklisten und weil die Absenderdomain nicht auflöst.
Der Weg hinter dem Button
Wer F12 drückt, findet genau ein Linkziel, zweimal verbaut. Hinter dem Bild und hinter dem Button steckt hxxps://qrco[.]de/bh5Yzc. qrco.de ist ein legitimer, kommerzieller Kurzlink- und QR-Code-Dienst. Dieselbe Gruppe hat ihn schon bei der ADAC-Kühlbox im September benutzt, danach wochenlang abre.ai. Das Bild liegt beim Screenshot-Dienst Gyazo. Geliehene Infrastruktur, wohin man schaut.
Ich rufe solche Links nicht auf. VirusTotal hat es aber getan, und die Weiterleitungskette ist aufschlussreich. Vom Kurzlink geht es zu sofortigeauszahlung[.]cam mit zwei langen Pfaden aus Großbuchstaben und Ziffern. Von dort zurück zum Kurzlink, und am Ende landet der Scanner auf bing.com. Dieser Cloaker (eine Weiche, die Besucher sortiert) ist der stabile Kern der ganzen Serie. Er stand schon hinter den UPS-, FRITZ!-, AIDA- und ADAC-Mails. Scanner und Rechenzentren bekommen eine Suchmaschine zu sehen, echte Opfer etwas anderes.
Das Ergebnis bei VirusTotal: 3 von 93 Engines schlagen an. Der Link wurde dort schon am 4. November eingereicht, knapp einen Tag vor dem Versand dieser Mail.
Was die eigentlich wollen
Die eigentliche Seite habe ich nicht gesehen, das Cloaking verhindert genau das. Das Muster der Serie ist aber klar. Nach dem Klick kommt eine Umfrage mit einer oder ein paar Fragen. Danach habt ihr „gewonnen“. Für den Versand des Gutscheinpakets braucht man nur noch Name, Adresse, Telefonnummer und eine kleine Gebühr per Kreditkarte. Im Kleingedruckten steht ein Abo, das monatlich abbucht. Die eingegebenen Daten werden nebenbei als Leads weiterverkauft.
Rossmann hat damit nichts zu tun. Die Marke ist austauschbar und wird im Wochentakt gewechselt. Die Gruppe hat in zwei Monaten ADAC, Telekom, UPS, FRITZ!, AIDA, Doctolib und jetzt Rossmann verbraucht. Der Unterbau bleibt immer gleich.
Woran ihr's erkannt hättet
- Der Absender: Rossmann schreibt nicht von
teilenselbst[.]co[.]uk. Ein Blick auf die Adresse hinter dem Anzeigenamen reicht. - Der Link: Ein Klick auf Bild oder Button führt zu
qrco.de, nicht zurossmann.de. Maus drüber halten, unten in der Statusleiste nachsehen. - Die Anrede: „Hallo“ plus der Teil eurer Adresse vor dem @. So spricht kein Händler, der euch kennt.
- Die Rechnung: 500 € für eine Frage. Niemand verschenkt so etwas an Leute, die nie teilgenommen haben.
- Der Rest: Kein Impressum, keine Teilnahmebedingungen, kein Abmelde-Link, trotz „nur für Abonnenten“.
Was ihr tun könnt
- Absenderdomains ohne DNS ablehnen. Bei Postfix heißt das
reject_unknown_sender_domain, bei vielen Hostern gibt es eine entsprechende Option. Das hätte diese Mail und die vorige Welle gestoppt. Wer wissen will, wie die eigene Domain bei SPF, DKIM und DMARC dasteht: Mail-Check hier auf der Seite. - Blocklisten auf SMTP-Ebene nutzen. Spamhaus, SpamCop und Mailspike kannten diese IP. Fragt euren Mail-Provider, ob er sie beim Empfang abfragt.
- Kurzlinks in Firmenmails misstrauen. Wenn euer Mailfilter Links beim Klick prüft, ist das bei Shortenern wie
qrco.debesonders wertvoll. Cloaker täuschen Vorab-Scans, nicht unbedingt die Prüfung im Moment des Klicks. - Eine Regel fürs Team: Gratis-Prämie gegen Umfrage ist eine Abo-Falle. Aktionen prüft man auf der echten Website der Marke, nie über den Link in der Mail.
- Firmenkarten begrenzen. Virtuelle Karten oder Limits für Online-Zahlungen, und Abbuchungen monatlich durchsehen. Dann bleibt ein Fehlklick ein kleiner Schaden.
Fazit
Handwerklich ist die Mail mittelmäßig: Widersprüche im Text, kein Footer, ein hüpfender Button. Interessant ist die Absenderseite. Die Gruppe spart sich inzwischen sogar die Domainregistrierung und verlässt sich darauf, dass spf=none vielerorts als neutral durchgeht. Das ist billig, und es funktioniert nur, solange Mailserver Absender ohne DNS annehmen.