20. November 2026
ELSTER-Rückerstattung per Google-Link: Die ChatGPT-Phisher haben die Marke gewechselt

Tobias Wilke
@wilketob
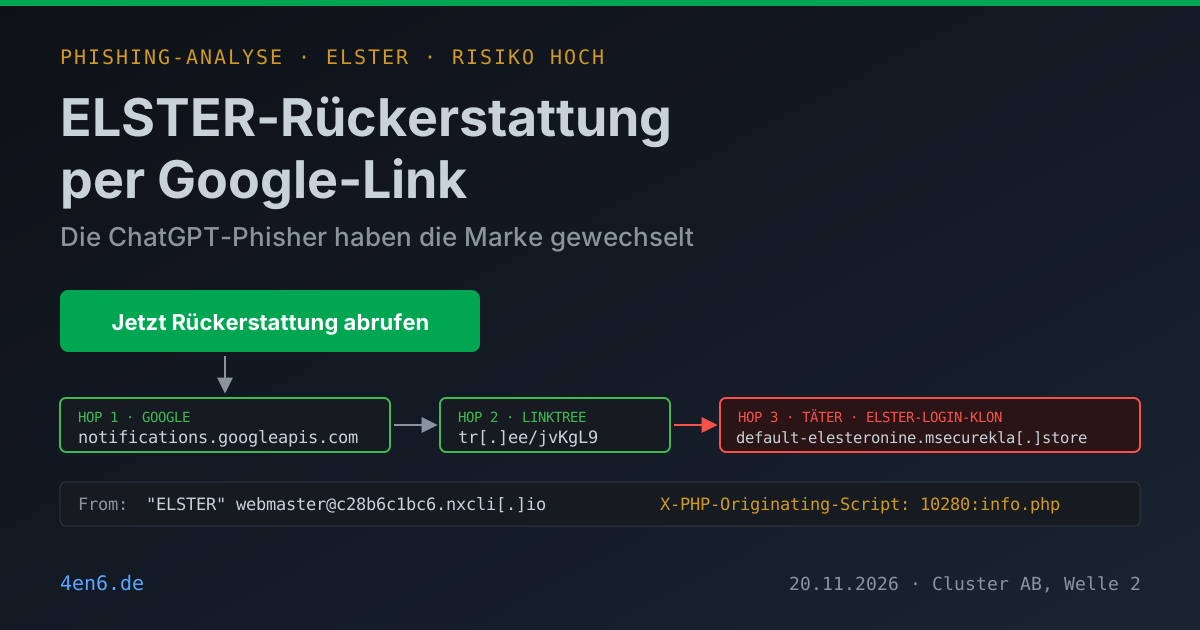
Das Finanzamt hat Geld für euch. Wie viel, steht nicht drin. Wofür, auch nicht. Nur dass ihr es in 72 Stunden abholen müsst, und zwar über einen Button. Wer schon mal einen echten Steuerbescheid bekommen hat, weiß: So läuft das nicht. Spannend ist die Mail trotzdem, denn ihren Versandweg kennen wir. Vor fünf Wochen kam auf exakt diesem Weg eine Fake-Mahnung für ChatGPT Plus. Jetzt steht ELSTER drauf.
Alle bösartigen Domains und Adressen sind defangt ([.] statt Punkt), damit nichts aus Versehen klickbar ist.
Was in der Mail steht
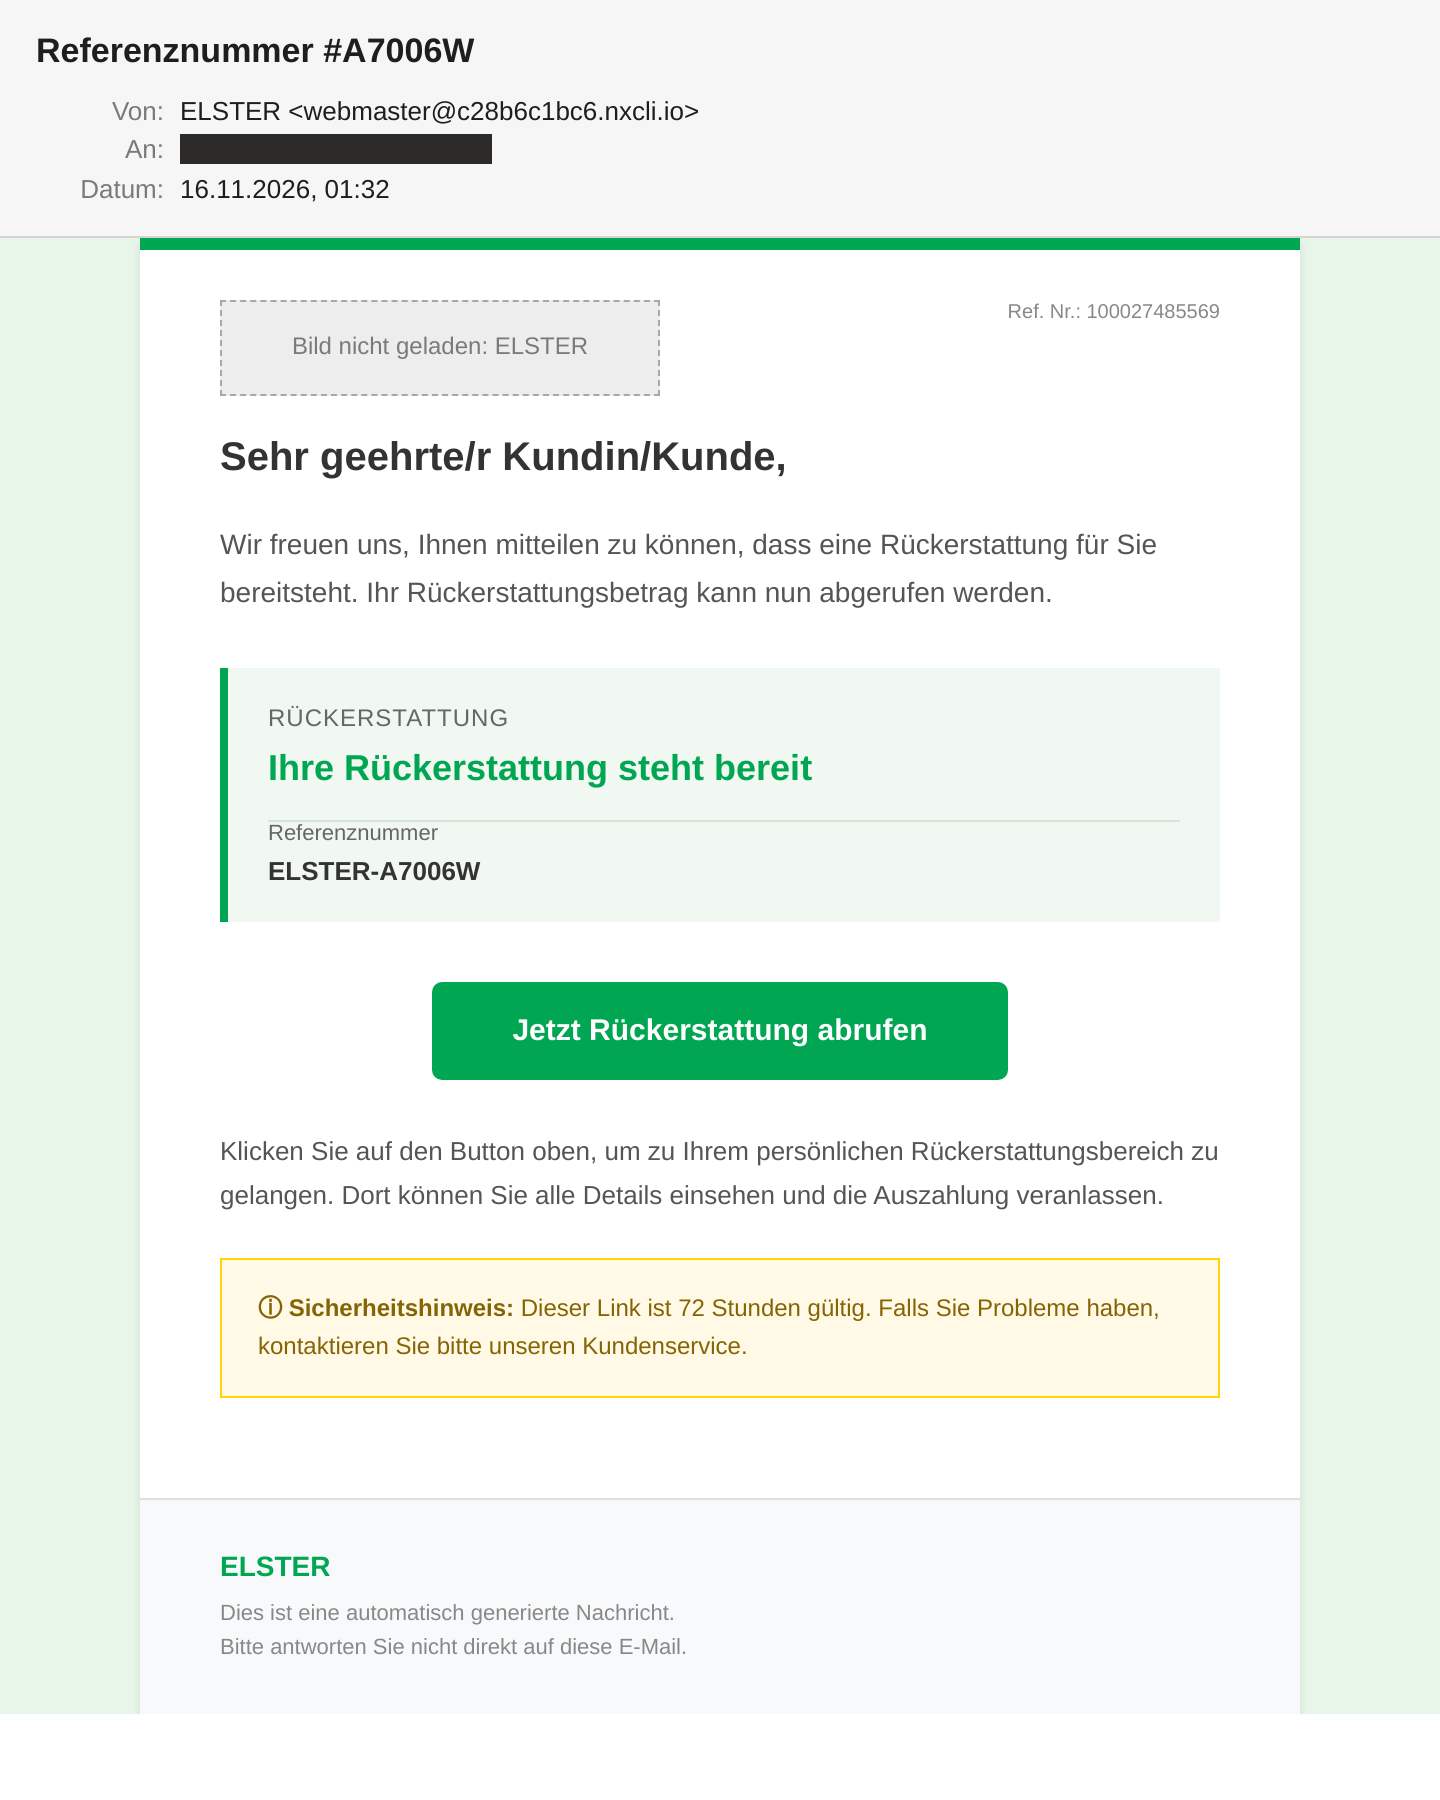
Betreff: „Referenznummer #A7006W“. Eingegangen am Montag, 16. November, um 02:32 Uhr nachts. Absender laut Display-Name „ELSTER“. Das Layout ist ordentlich: grüner Balken, Logo, eine Info-Box, ein dicker grüner Button. Der Text ist fehlerfrei und angenehm kurz:
Wir freuen uns, Ihnen mitteilen zu können, dass eine Rückerstattung für Sie bereitsteht. Ihr Rückerstattungsbetrag kann nun abgerufen werden.
Darunter ein gelber Kasten, der sich „Sicherheitshinweis“ nennt und in Wahrheit eine Frist ist: „Dieser Link ist 72 Stunden gültig.“ Und bei Problemen solle man sich an „unseren Kundenservice“ wenden. Die Anrede lautet „Sehr geehrte/r Kundin/Kunde“. Das Finanzamt hat keine Kunden. Es hat Steuerpflichtige.
Der Absender: ein PHP-Skript auf britischem Webhosting
Die echte Absenderadresse ist webmaster[@]c28b6c1bc6[.]nxcli[.]io. nxcli.io gehört Nexcess, einem Managed-WordPress-Hoster aus dem Liquid-Web-Konzern. Jede neue Site dort bekommt automatisch eine Hex-Subdomain als Vorschau-Adresse. Genau die nutzt der Absender. Die Marke ELSTER steht nur im Anzeigenamen.
Die Header sind fast ein Abziehbild der ChatGPT-Welle vom Oktober:
X-PHP-Originating-Script: 10280:info.php
Received: (qmail 11111 invoked by uid 10280); 16 Nov 2026 01:32:22 +0000
Received: from cloudhost-3464252.uk-south-2.nxcli[.]net (165[.]84[.]217[.]21)
Date: 16 Nov 2026 01:32:22 +0000
Ein hochgeladenes Skript namens info.php ruft PHPs mail() auf, das lokale qmail liefert aus. Damals hieß das Skript aa.php und lief in den USA, jetzt steht der Server in London (165[.]84[.]217[.]21, Liquid-Web-Adressraum über AS31463). Gleich geblieben sind der Message-ID-Aufbau, das Date ohne Wochentag und die doppelte Signatur mit DomainKey und DKIM auf die Temp-Domain.
Die Authentifizierung ergibt: SPF none, DKIM temperror, DMARC nicht vorhanden. Kein einziges „fail“. Ein Mailserver, der DMARC streng durchsetzt, hat hier schlicht nichts durchzusetzen. Die Temp-Domain ist inzwischen gelöscht und liefert NXDOMAIN.
Der Link: drei Stationen, zwei davon seriös
Wer mit der Maus über den Button fährt, sieht notifications.googleapis.com. Das ist echt Google, der Redirect-Dienst für Benachrichtigungsmails. Das eigentliche Ziel steckt im Parameter r=, zlib-komprimiert und Base64-kodiert. Dekodiert kommt hxxps://tr[.]ee/jvKgL9 heraus, ein Kurzlink von Linktree. Der wiederum zeigte laut VirusTotal auf:
hxxps://default-elesteronine.msecurekla[.]store/client/index.php
Seitentitel dort: „ELSTER - Ihr Online-Finanzamt“. „elesteronine“ soll wohl „elster-online“ heißen. Da ist beim Tippen jemandem das L davongelaufen.
Die Domain msecurekla[.]store wurde am 11. September registriert und lag bei einem niederländischen Shared-Hoster. Zwei Monate Vorlauf sind clever: Filter, die nur Domains jünger als 30 Tage markieren, schlagen hier nicht an. Lange hat es trotzdem nicht gehalten. Am selben Montag um 13:05 Uhr UTC hat die Registry die Domain auf serverHold gesetzt, rund elfeinhalb Stunden nach dem Versand. Die Nachtschicht plus der Montagmorgen blieben den Tätern trotzdem.
Die Kette hat ein klares Ziel. Mailfilter und Linkvorschau sehen zuerst Google, dann Linktree. Erst die dritte Station gehört dem Angreifer. VirusTotal kam bei Redirect und Kurzlink jeweils nur auf 5 von gut 90 Engines.
Was passiert wäre
Klick auf den Button, Google leitet weiter, Linktree leitet weiter, und es erscheint eine ELSTER-Anmeldeseite. Dort hättet ihr eure Zugangsdaten eingegeben. Was danach kommt, konnten wir nicht prüfen, wir rufen solche Seiten nicht auf. Bei allen ELSTER-Erstattungskits, die wir bisher gesehen haben, folgte aber dasselbe: Für die „Auszahlung“ werden Bankverbindung oder Kreditkarte samt Prüfnummer abgefragt.
Damit hat der Angreifer zwei Beuten. Die Kartendaten sind sofort Geld wert. Der ELSTER-Zugang ist auf Dauer wertvoller: Steuerbescheide, Einkommen, Adresse, Steuer-ID. Bei einer Firma kommen Umsatzsteuer- und Lohndaten dazu. Mit so etwas schreibt man das nächste Phishing, und das ist dann wirklich personalisiert.
Woran ihr's erkannt hättet
Das stärkste Signal braucht kein Technikwissen: ELSTER verschickt keine Erstattungslinks. Eine Erstattung kommt als Bescheid ins ELSTER-Postfach oder per Brief, das Geld wird auf das hinterlegte Konto überwiesen. Es gibt nichts „abzurufen“.
Dazu kommt die Absenderadresse. Eine Behörde schreibt nicht von einer Hex-Domain bei einem Webhoster. Wer auf dem Smartphone nur „ELSTER“ sieht, sollte einmal auf den Namen tippen. Weitere Hinweise: kein Betrag, kein Steuerjahr, keine Steuernummer, keine Anrede mit Namen, dafür „Kunde“ und „Kundenservice“. Und eine 72-Stunden-Frist für Geld, das einem angeblich zusteht. Das Finanzamt hat es mit Erstattungen nie eilig.
Was ihr tun könnt
- Die ELSTER-Regel weitersagen. Erstattung gibt es nur per Bescheid und Überweisung, nie per Button. Wer das einmal gehört hat, fällt auf diese ganze Köderklasse nicht mehr herein.
- Volle Absenderadresse anzeigen lassen. In Outlook und den meisten Webmailern lässt sich das einstellen, auf dem Handy reicht ein Tipp auf den Namen. Wie es um SPF, DKIM und DMARC einer Domain steht, zeigt der Mail-Check hier auf der Seite.
- Redirect-Ziele auflösen statt nur die erste Domain zu bewerten. Viele Mail-Gateways können Links beim Klick prüfen (Time-of-Click). Wer so etwas hat, sollte prüfen, ob Google- und Kurzlink-Redirects dabei mit aufgelöst werden.
- Spam-Markierungen nutzen. Der Spamfilter des Hosters hat diese Mail als Spam markiert (
X-Spam: Yes). Eine Regel, die so markierte Mails in den Junk-Ordner verschiebt, ist meist in zwei Minuten angelegt. - Firmenzugänge eng halten. Das ELSTER-Organisationszertifikat gehört nur auf die Rechner der Leute, die es brauchen. Für die Firmenkarte Limits und Push-Freigabe für Online-Zahlungen aktivieren.
Fazit
Inhaltlich ist das Massenware: keine Zahl, kein Name, ein Button. Interessant ist das Gerüst dahinter. Derselbe Versandweg hat erst ChatGPT-Abonnenten bedient und bedient jetzt deutsche Steuerzahler, nur die Landingpage wurde getauscht. Gemeinsame Infrastruktur mit den anderen ELSTER-Kampagnen gibt es dagegen keine. Wer ELSTER als Köder nimmt, kommt offenbar aus ganz unterschiedlichen Ecken.