22. November 2026
„Ihr Online-Finanzamt“: ELSTER-Phishing von einem fremden Mailserver auf eine drei Stunden alte Domain

Tobias Wilke
@wilketob
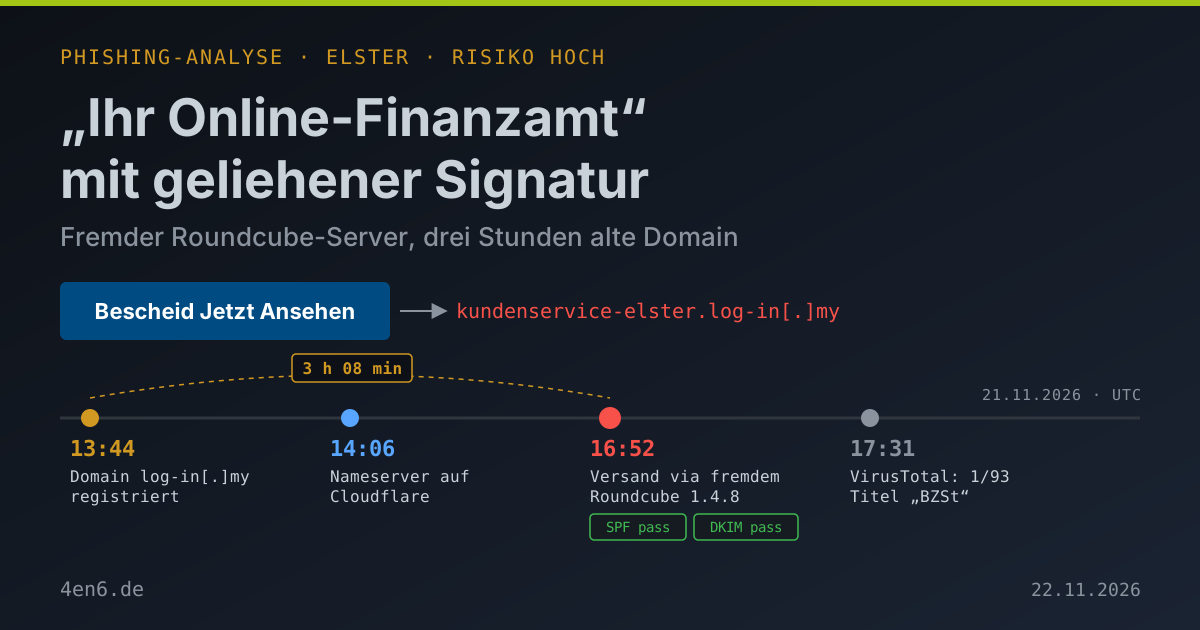
Die dritte ELSTER-Mail in einer Woche, und jede kommt über andere Infrastruktur. Erst der Postfach-Köder über google.com, dann die Rückerstattung über Googles Redirector. Diese hier ist die ruhigste von allen. Kein Betrag, keine Frist, keine Drohung. Nur: Euer Steuerbescheid ist da, bitte einloggen. Technisch ist sie trotzdem die interessanteste, denn sie besteht SPF und DKIM. Nicht weil jemand ELSTER gehackt hätte, sondern weil die Täter einen fremden Mailserver mitbenutzen.
Alle bösartigen Domains und Adressen sind defangt ([.] statt Punkt), damit nichts aus Versehen klickbar ist.
Was in der Mail steht
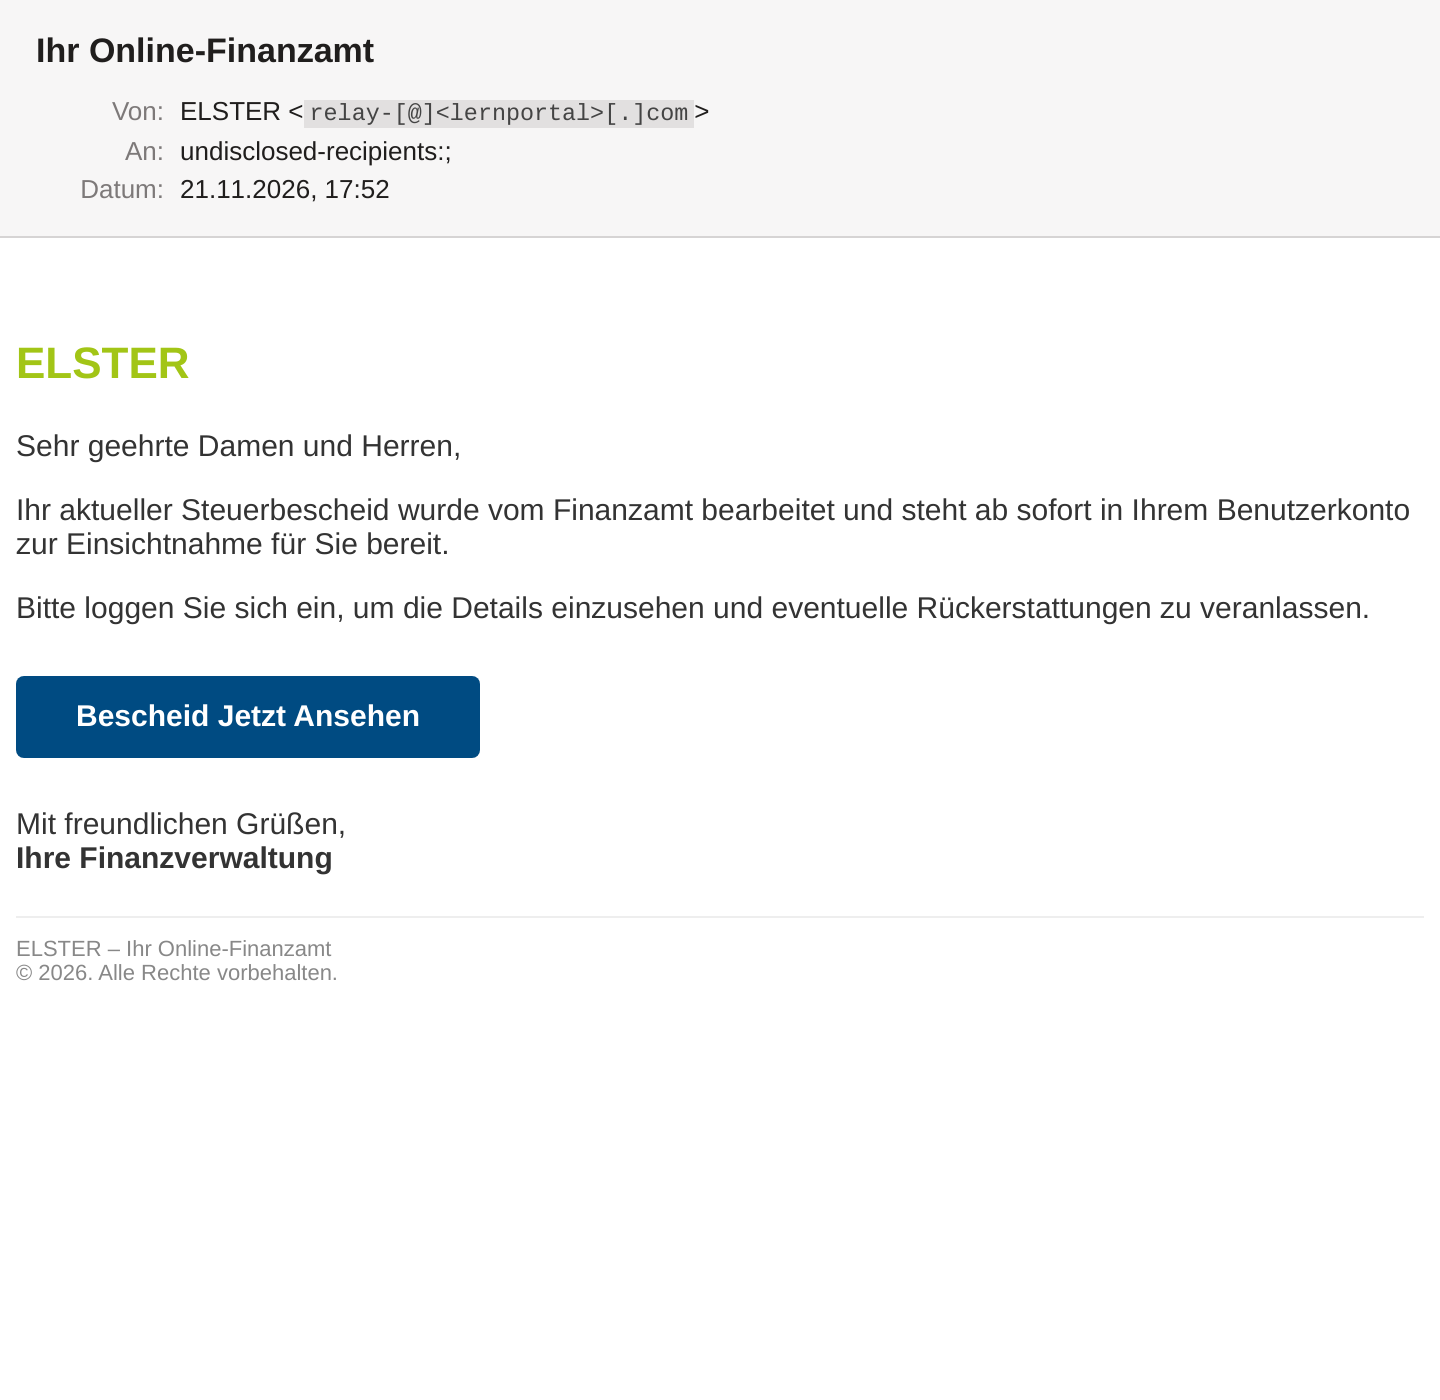
Betreff: „Ihr Online-Finanzamt“. Eingegangen am Samstag, 21. November, um 17:52 Uhr. Absender laut Anzeigename „ELSTER“. Der Text ist kurz und fehlerfrei:
Ihr aktueller Steuerbescheid wurde vom Finanzamt bearbeitet und steht ab sofort in Ihrem Benutzerkonto zur Einsichtnahme für Sie bereit.
Bitte loggen Sie sich ein, um die Details einzusehen und eventuelle Rückerstattungen zu veranlassen.
Darunter ein blauer Button, „Bescheid Jetzt Ansehen“, in englischer Großschreibung. Kein Logo, kein einziges Bild. Das Wort „ELSTER“ ist einfach hellgrüner Text. Das sieht schlicht aus, hat aber einen Vorteil für die Täter: Es gibt nichts nachzuladen und nichts, was ein Mailprogramm blockieren könnte.
Der Köder ist gut gewählt. Im November warten viele tatsächlich auf ihren Bescheid. Wer gerade einen erwartet, liest die Mail nicht als Warnung, sondern als gute Nachricht. Nur steckt im zweiten Satz der Fehler: Bei ELSTER „veranlasst“ niemand eine Rückerstattung. Das Finanzamt überweist sie von selbst auf das hinterlegte Konto.
Der Absender: eine Sprachlern-Website mit Webmail von 2020
Hinter „ELSTER“ steht die Adresse relay-[@]<lernportal>[.]com. Die Domain gehört nicht den Tätern. Sie ist seit 2018 registriert und läuft seit mindestens 2020 auf einem eigenen Server bei OVH in Großbritannien. Laut Passive DNS lagen dort über die Jahre auch mehrere kolumbianische Websites, unter anderem rund ums Englischlernen. Ein gewöhnlicher Selbsthoster also, kein Wegwerfserver.
Die Header verraten, wie die Mail entstanden ist:
User-Agent: Roundcube Webmail/1.4.8
Received: from [Server-IP] (localhost [127.0.0.1])
        by ns1.<lernportal>.com (Postfix) with ESMTP
X-Virus-Scanned: amavisd-new at ns1.<lernportal>.com
Jemand hat die Mail in der Roundcube-Webmail dieses Servers geschrieben. Der lokale Postfix hat sie angenommen, amavis hat sie geprüft und mit dem echten DKIM-Schlüssel der Domain signiert. Deshalb steht im Empfangsprotokoll spf=pass und dkim=pass. Ein DMARC-Record existiert für die Domain nicht. Es gibt also nichts, woran ein Empfangsserver einen Widerspruch festmachen könnte. Der Spamfilter vergab 0,6 von 7 Punkten. Ein ganz normales Postfach hätte die Mail genauso zugestellt.
Roundcube 1.4.8 stammt vom August 2020. Für diese Version sind mehrere Lücken öffentlich bekannt, darunter eine Remote-Code-Ausführung nach dem Login (CVE-2025-49113). Dazu passt der seltsame Lokalteil relay-: Er endet auf einen Bindestrich, als hätte ein Skript eine Nummer anhängen sollen und es vergessen. Ob die Täter ein Postfach geknackt oder den ganzen Server übernommen haben, lässt sich von außen nicht klären. Sicher ist nur: Der Betreiber hat damit nichts zu tun und ist selbst Opfer.
Der Link: Marke in der Subdomain, Domain vom selben Nachmittag
Der Button zeigt auf:
hxxps://kundenservice-elster[.]log-in[.]my/de/
.my ist die Länderendung von Malaysia und für jeden registrierbar. Die eigentliche Domain heißt nur log-in[.]my. Das klingt nach nichts und kann deshalb jede Marke tragen. ELSTER steckt allein in der Subdomain davor. Morgen kann dort genauso gut kundenservice-<andere-marke> stehen.
Laut WHOIS wurde log-in[.]my am 21. November um 13:44 Uhr UTC registriert, mit Privacy-Proxy. 22 Minuten später zeigten die Nameserver auf Cloudflare. Die Mail ging um 16:52 Uhr UTC raus. Zwischen Kauf und Kampagne lagen also drei Stunden und acht Minuten. Cloudflare versteckt den eigentlichen Server dahinter.
VirusTotal kennt die Seite aus einer einzigen Einreichung, 39 Minuten nach dem Versand. Ergebnis: 1 von 93 Engines, und auch die nur mit „suspicious“. Der Seitentitel dort lautet „BZSt - Finanzverwaltung der Länder“, und Google stuft die Seite als „government“ ein. Die Mail sagt ELSTER, die Seite sagt Bundeszentralamt für Steuern. Konsequenz ist offenbar nicht die Stärke dieser Gruppe. Gut genug für einen Behörden-Klassifizierer war es trotzdem.
Was die eigentlich wollen
Wer klickt, landet auf einem Login, der nach Finanzverwaltung aussieht. Dort gehen zuerst die ELSTER-Zugangsdaten raus. Was danach kommt, haben wir nicht geprüft, denn wir rufen solche Seiten nicht auf. Der Satz mit den „eventuellen Rückerstattungen“ deutet aber auf das übliche zweite Formular hin: Bankverbindung oder Kreditkarte samt Prüfnummer, angeblich für die Auszahlung. So lief es bei allen ELSTER-Erstattungskits, die wir bisher gesehen haben, zuletzt bei der Rückerstattungs-Mail vom Freitag.
Mit einem echten ELSTER-Zugang sehen die Täter eure Bescheide, Einkünfte und Bankverbindung. Bei Selbstständigen und KMU-Inhabern sind das gleich die Geschäftszahlen. Das ist Material für Identitätsbetrug und für das nächste Phishing, das dann euren echten Bescheid zitiert.
Woran ihr es erkannt hättet
Der Absender ist der Klassiker: Im Anzeigenamen steht ELSTER, in der Adresse eine Domain, die mit Steuern nichts zu tun hat. Das sieht man, sobald man auf den Namen klickt.
ELSTER schickt keine Links auf fremde Domains. Echte Benachrichtigungen sagen nur, dass im ELSTER-Postfach etwas Neues liegt. Rückerstattungen werden nicht „veranlasst“, sie werden überwiesen. Und eine Behörde, die „Sehr geehrte Damen und Herren“ an einen persönlichen Bescheid schreibt, hat euren Namen offenbar nicht.
Wer mit der Maus über den Button fährt, sieht log-in[.]my. Malaysia ist für die deutsche Finanzverwaltung nicht zuständig.
Was ihr tun könnt
ELSTER nur über das Lesezeichen öffnen. elster.de einmal speichern und nie über Mail-Links einsteigen. Das allein macht diese ganze Kampagnenart wirkungslos.
Filterregel auf den Anzeigenamen. SPF und DKIM helfen hier nicht, beide bestehen. Was hilft: Enthält der Anzeigename „ELSTER“, „Finanzamt“ oder „BZSt“ und die Domain ist nicht elster.de, dann markieren oder in Quarantäne. Das geht in den meisten Hosting-Postfächern, in Outlook und in Microsoft 365 per Regel.
Frisch registrierte Domains sperren. Viele DNS-Filter und Firewalls haben eine Kategorie für neu registrierte Domains. Eine drei Stunden alte Domain wäre dort hängen geblieben.
Wer selbst hostet: Webmail aktualisieren und DMARC setzen. Sonst wird der eigene Server zur Mailschleuder für fremde Kampagnen und landet auf Blocklisten. Ob eure Domain SPF, DKIM und DMARC sauber gesetzt hat, zeigt der Mail-Check hier auf der Seite.
Firmenkarten mit Push-Freigabe und Limit. Falls doch jemand Kartendaten eingibt, begrenzt das den Schaden.
Fazit
Die Mail selbst ist Fließbandware: zwei Sätze, ein Button, kein Logo. Die Arbeit steckt woanders, in einem gekaperten Mailserver mit gültiger Signatur und einer Domain, die beim Versand noch warm war. Gegen so etwas helfen Filter wenig. Ein Lesezeichen hilft immer.
Die missbrauchte Absender-Domain ist redigiert (<lernportal>[.]com). Der Betreiber der Website ist hier selbst Opfer: Seine Webmail bzw. sein Mailserver wurde für den Versand missbraucht. Pranger-Wirkung vermeiden. Die vollständigen IOCs liegen intern.